
 #1
Tools zur Bewertung der Sicherheit von physischer Hardware, eingebetteten Systemen und IoT-Geräten.
Kitploit empfohlen

 zb3/tiandy-research
Dieses Repository enthält die Ergebnisse meiner Forschung vom August 2020 zur Firmware von Tiandys IPC/NVR-Geräten. Ich habe zwei Sicherheitslücken…
 synacktiv/synodecrypt
Ein Werkzeug zum Entschlüsseln aller Synology-verschlüsselten Archive (SPK, PAT, ...)
 themalwareguardian/cve-2025-3052
Forschung zu CVE-2025-3052, einer Insyde-Firmware-Schwachstelle, die eine beliebige Schreibprimitive offenlegt, mit der sicherheitskritische Zeiger…
 justsoman/cybermeowfia-ace3
CVE-2026-43499-Exploit mit OnePlus Ace3-Unterstützung
 luel-4013/misfortune-cookie
Interaktive PoC-Suite für CVE-2014-9222 (Misfortune Cookie) und verwandte Router-Exploits, mit Modulen für Erkennung, Auth-Bypass, DoS und RCE sowie…
 0xblackash/cve-2026-73296
Nicht-destruktives Sicherheitsbewertungstool für CVE-2026-73296, das Authentifizierungsgrenzen auf exponierten Mobile-MCP-HTTP-Servern (Ports…
 l0lsec/tapo-c260-rce
PoC-Exploit-Kette für die TP-Link Tapo C260 Kamera — CVE-2026-0651/0652/0653. Forschung von @spaceraccoon.
 daniel224455/echidna
Entsperren Sie den Bootloader eines beliebigen ausnutzbaren Geräts, das für CVE-2021-30327 anfällig ist.
 judgedbykira/cve-2026-25938-fuxa-unauthenticated-rce
Eine Erklärung und ein PoC zur Ausnutzung der nicht authentifizierten RCE-Schwachstelle CVE-2026-25938 auf FUXA
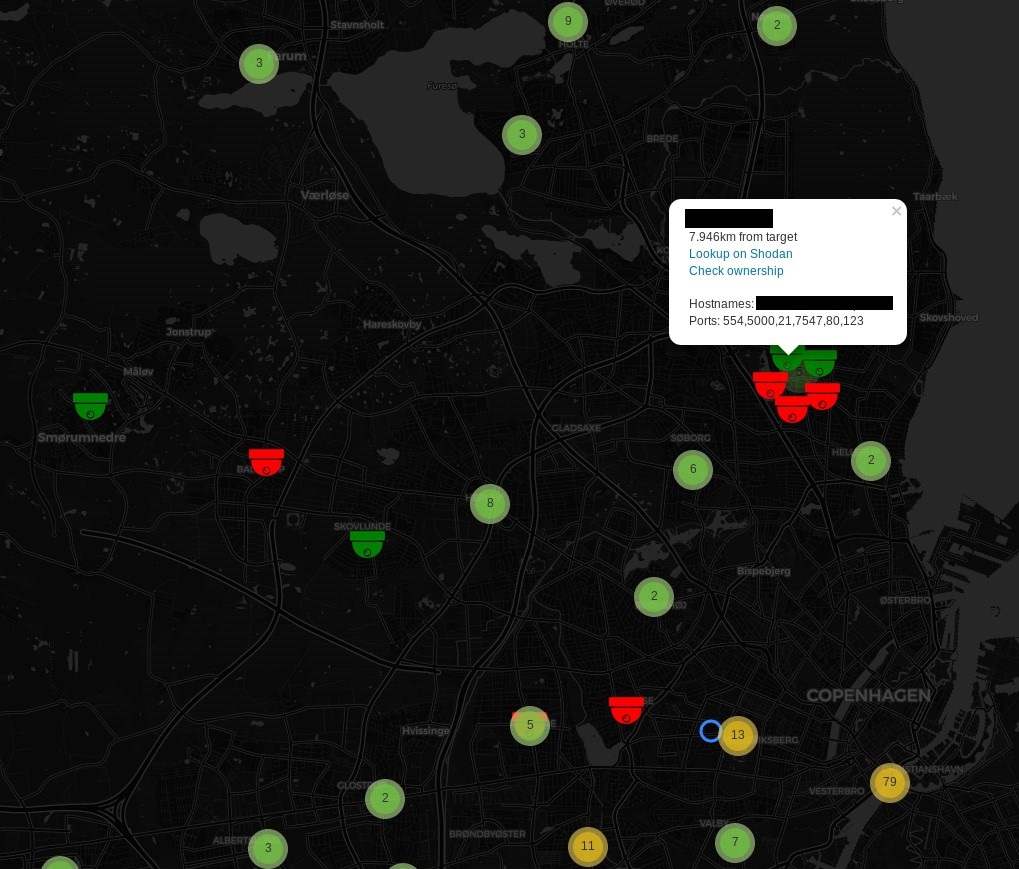 woj-ciech/kamerka
Erstelle eine interaktive Karte von Kameras aus Shodan
 riverloopsec/killerbee
IEEE 802.15.4/ZigBee Security Research Toolkit
 matheus-garbelini/sweyntooth_bluetooth_low_energy_attacks
Proof of Concept der Sweyntooth Bluetooth Low Energy (BLE) Schwachstellen.
 helgesverre/sony-vp-extract
Entschlüsseln und extrahieren Sie Sprachführungs-MP3-Prompts aus verschlüsselten Sprachpaketen des Sony WH-1000XM4. Der AES-Schlüssel wurde durch…
 creeeeger/cve-2024-56426
Ein PoC der Schwachstelle CVE-2024-56426.
 szymonh/android-gadget
CVE-2022-20009 - Beschreibung und Beispiel-Exploit für Android-USB-Gadgets
 infobyte/isa_recovery
ISA Recovery
 spiritualmachines/buds-audit
Kein Dongle, kein Root Bluetooth-Sicherheitsbewertungstool für drahtlose Ohrhörer, die von der Airoha SDK-Schwachstellenkette betroffen sind…

 pepsipu/ns2jb
Konsolen-Jailbreak-Demo, die native Funktionen innerhalb des Switch-2-Dateisystemprozesses über SmileBASIC ausführt, die Ergebnisse verifiziert und…








