#1
Tools für Hardware-Hacking, Modding, JTAG, UART, SPI und Exploitation eingebetteter Geräte.
Kitploit empfohlen
 jimilinuxguy/lrs-pager-systems-bruteforce
Long Range Pager Systems: Pager und Coaster – Informations- und Brute-Force-Tool für URH und YS1 (Yardstick One / cc11xx)
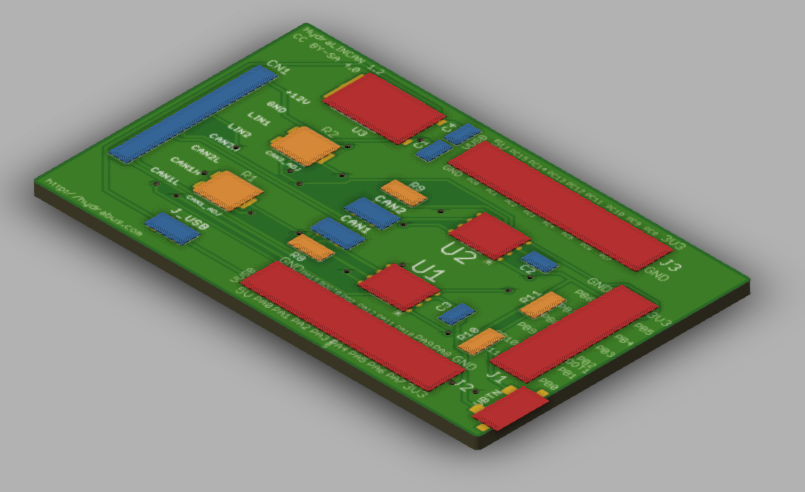 smillier/hydralincan
Hydrabus Shield für LIN- und CAN-Busse
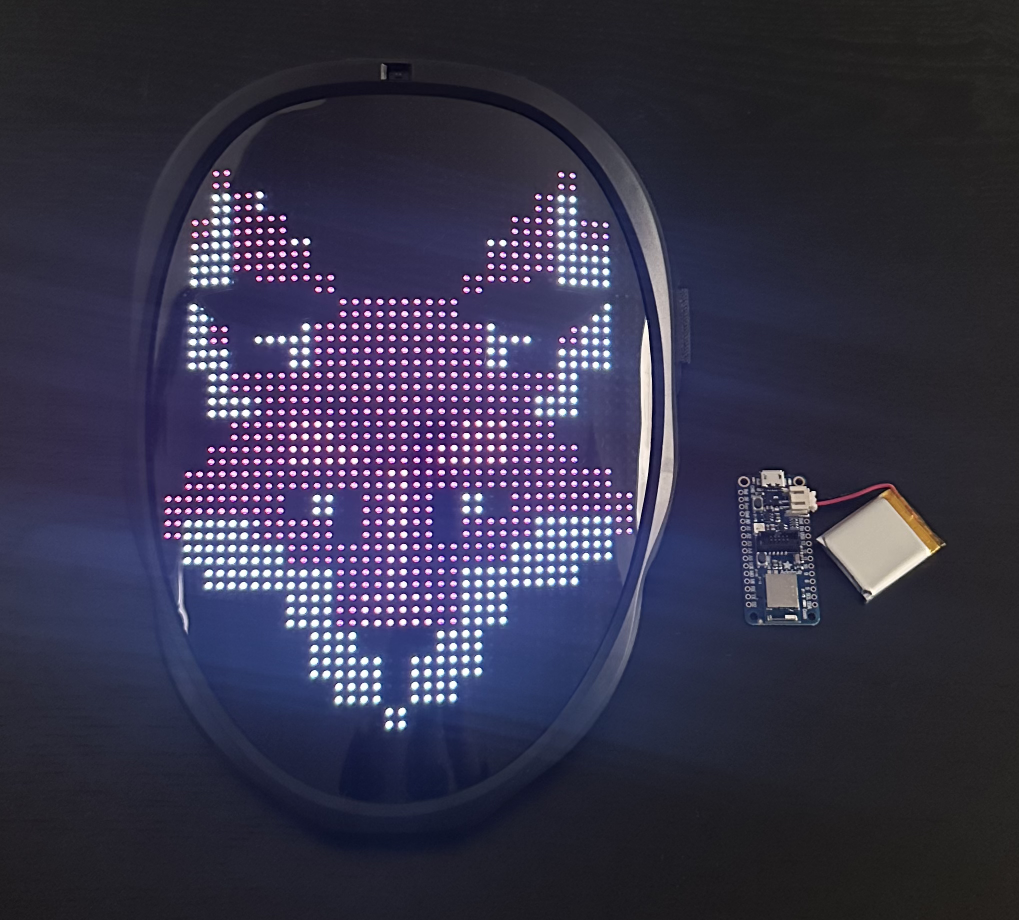 bishopfox/shining-mask
BLE-basiertes Tool, das automatisch Shining-LED-Masken entdeckt und ausnutzt, indem es ohne Benutzerinteraktion ein benutzerdefiniertes Bild hochlädt…
 fcunnane/atomicmemory
Atomic Memory™
 creased/arducky
Arducky - Arduino Ducky Skript Interpreter
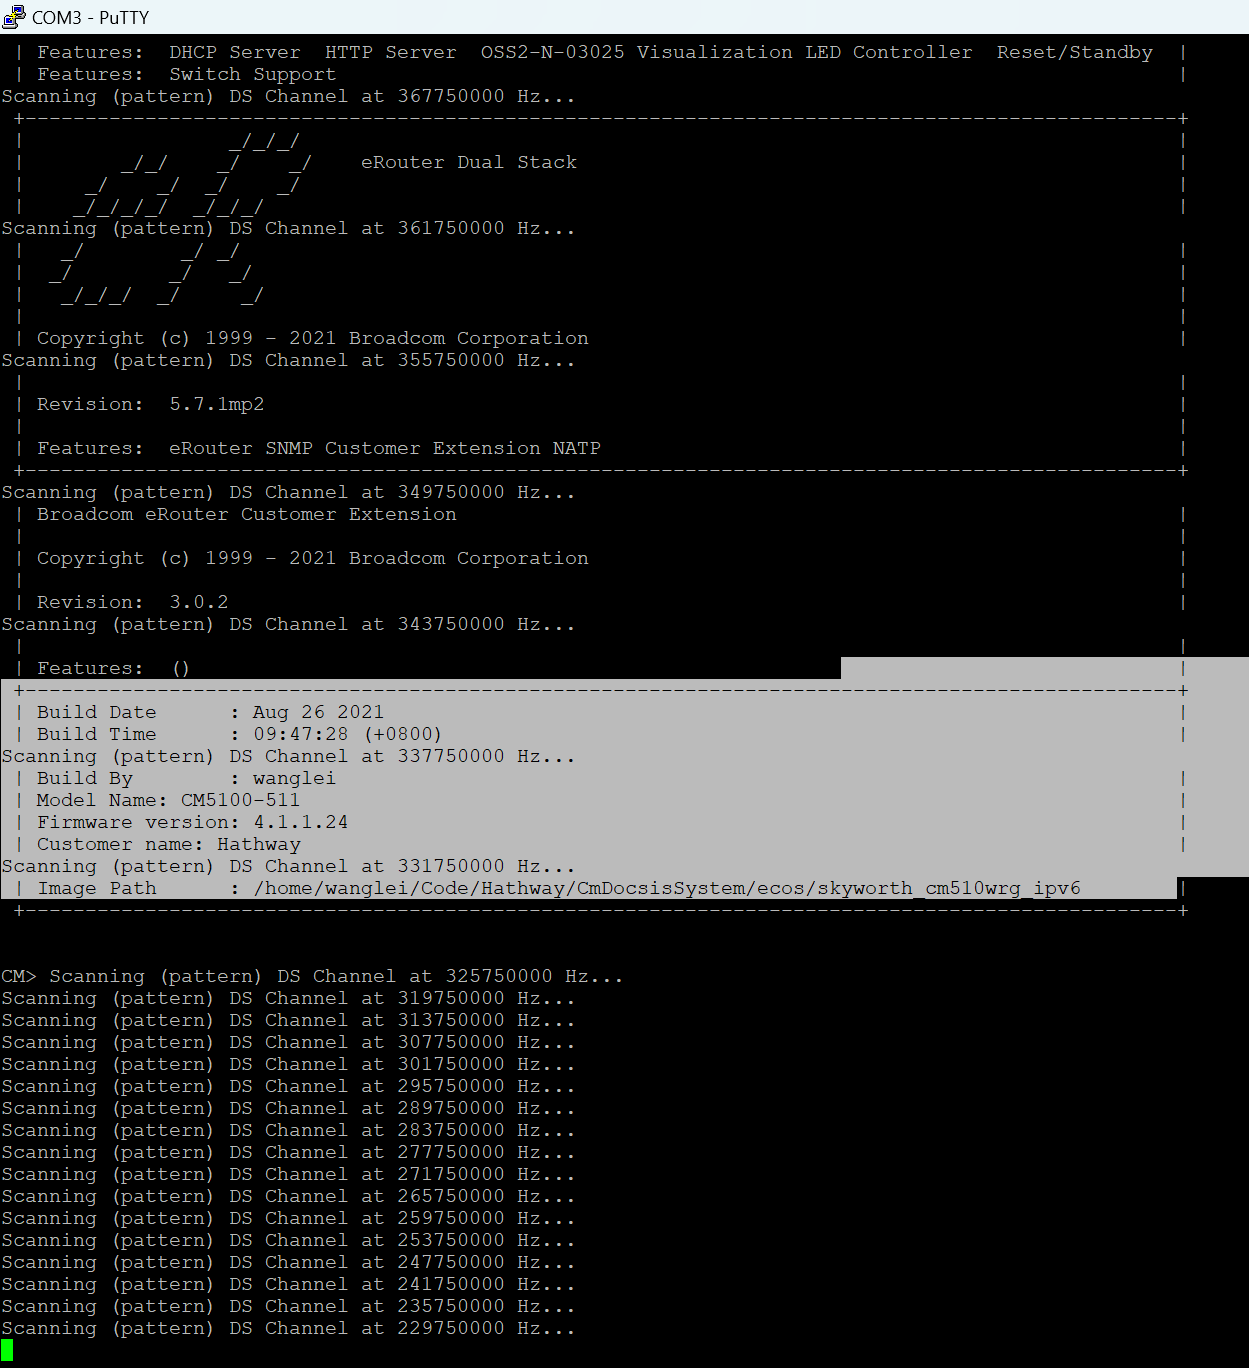 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 cryptogenic/ps4-5.05-kernel-exploit
Ein vollständig implementierter Kernel-Exploit für die PS4 auf 5.05FW.
 victorique-123/cve-2023-38829-netis-wf2409e_report
Eine vollständige Hardwaresicherheitsanalyse des NETIS WF2409E Routers. Durch das Zerlegen des Geräts, die Identifizierung von Debug-Schnittstellen,…
 azhariramadhan/cve-2025-45512
Proof-of-Concept-Exploit-Suite für Schwachstellen im U-Boot-Bootloader, einschließlich unsicherer Update-Mechanismen, hartcodierter Anmeldedaten,…
 kartheeklade/canalyse
Ein Analyse- und Angriffswerkzeug für Fahrzeugnetzwerke.
 asfabw/erica
Ein noch nicht offizieller Nachbar für das GreatFet One, der die 433/868/915-MHz-Bänder anspricht.
 resi-le/nxloader
Eine App, die das Einspielen eines Payloads in eine Switch-Konsole von einem Android-Gerät aus ermöglicht, indem sie die Sicherheitslücke…
 gmh5225/memtools
Windows Linux DMA-, Dump-, Direct-, Inject-Speicherlese- und -Schreibwerkzeuge
 infobyte/doggie
Willkommen im Doggie- und EvilDoggie-Repository von Faraday Security! Doggie ist ein modularer DIY-CAN-Bus-zu-Seriell-Adapter (USB, BLE, UART) unter…
 fxrstor/throttlestoppoc
CVE-2025-7771: Beliebiger physischer Speicher und I/O-Port Lese-/Schreibzugriff über ThrottleStop-Treiber
 fehr-gmbh/blackleak
CVE-2024-30212
 midstall/aegis
Open-Source-FPGA-Silizium
 nastycrow/cve-2025-51643
Dokumentation von CVE-2025-51643: physische SPI-Flash-Extraktion am Meitrack T366G-L GPS-Tracker, die Firmware-Dump, Offenlegung von…