
 #1
Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.
Kitploit empfohlen
 mhelwig/adwind-decryptor
Einfacher Decrypter für die Java-Trojaner AdWind, jRAT und jBifrost
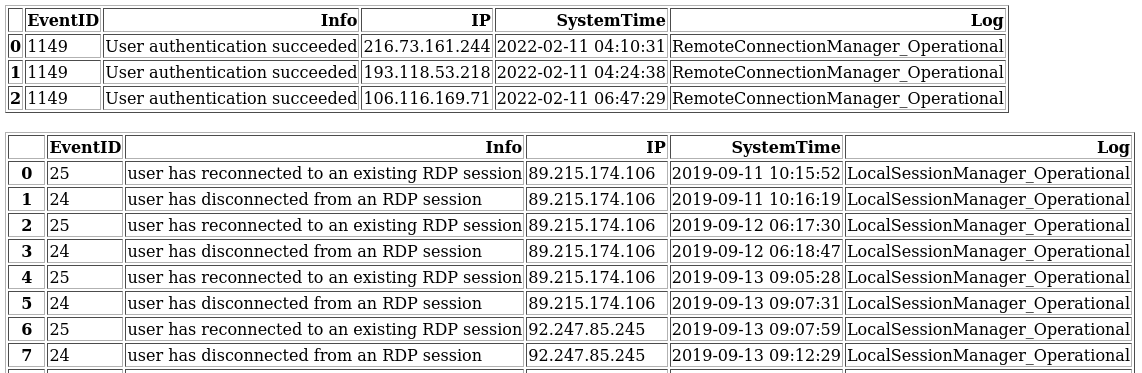 georgi-i/winevt_logs_analysis
Analysiert Windows-.evtx-Protokolle, um Remote-Verbindungen und öffentliche IPs zu identifizieren, indem EventIDs im Zusammenhang mit…
 msuhanov/easy_triage
Skripte zur Triage kompromittierter Systeme (Linux, ESXi, FreeBSD/NetScaler)
 agent-hellboy/ltm
ltm ist ein Maschinenverlaufs-Debugger für Linux. Es zeichnet Prozess-, Datei-, Netzwerk-, Speicher- und Block-I/O-Metadaten via eBPF auf und…
 emrekybs/bluefish
Automatisierungswerkzeug zur Vereinfachung der Analyse von PCAP-Dateien (Paketerfassung)
 buter-chkalova/rvbbit-arsenal
Offensive & defensive Linux-Kernel-Sicherheitsforschung mit Fokus auf Rootkit-Verhalten, beobachtbaren Artefakten und Erkennung.
 fishermavis/bsod_bitlocker_recover
Python-Skript zum Extrahieren von BitLocker-VMK-Schlüsseln
 t-tani/yama-dev
Noch ein weiterer Speicheranalysator zur Erkennung von Malware
 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
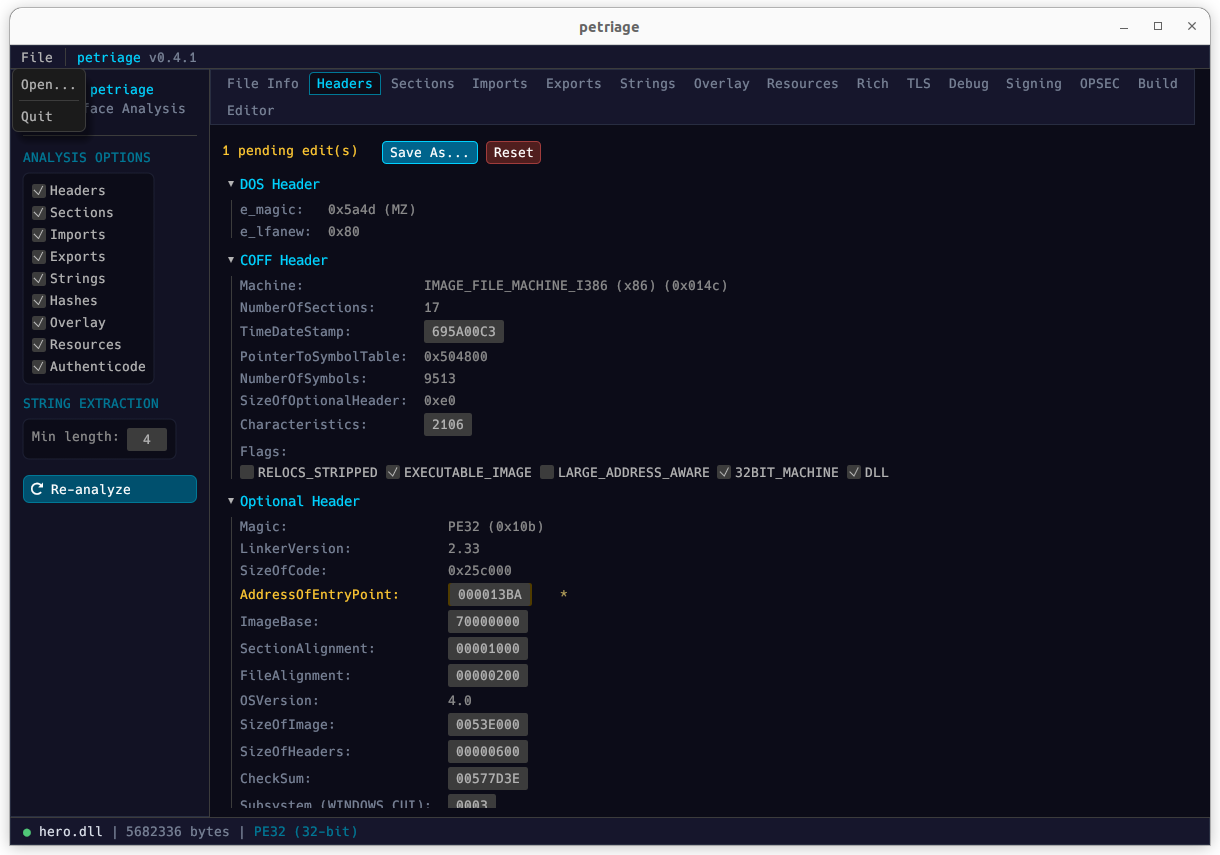 uky007/petriage
PETriage: Ein symbolvereinheitlichter PE-Datei-Leser für die Triage, entwickelt für den plattform- und schnittstellenübergreifenden Einsatz.
 oritwoen/vuke
Forschungswerkzeug zur Untersuchung angreifbarer kryptografischer Schlüsselerzeugung (brainwallet, PRNG, milksad, LCG, xorshift)
 star-sg/challenges
Weihnachtlicher CTF-Adventskalender mit 12 strukturierten Herausforderungen in den Bereichen Binary Exploitation, Kryptografie, Reverse Engineering,…
 tjnel/certgraveyard_yara
Automatisierte YARA-Regelgenerierung aus der Cert Central-Datenbank kompromittierter Zertifikate.
 synacktiv/synacktiv-rules
Öffentliches Repository mit Sigma- und YARA-Regeln, erstellt von Synacktiv
 gary23w/hodometer
Eine einteilige native Windows-Tray-Anwendung (C, Win32, keine Laufzeitumgebung), die genau anzeigt, welches Programm Bytes sendet und empfängt und…
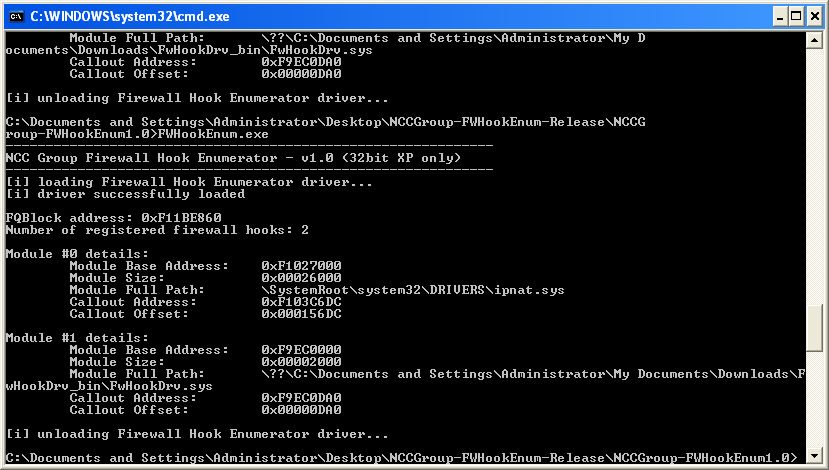 nccgroup/windowsfirewallhookdriverenumeration
Werkzeuge zum Auflisten von Windows-Firewall-Hook-Treibern unter Windows 2000, XP und 2003
 jumpseclabs/printnightmare
Informationen zur Windows-Spooler-Sicherheitslücke - CVE-2021-1675; CVE 2021 34527
 r3mrum/loki-parse
Ein Python-Skript, das Netzwerkverkehr im Zusammenhang mit loki-bot (Malware) erkennen und parsen kann. Dieses Skript kann für DFIR-Analysten und…








