
 #1
Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.
Kitploit empfohlen

 lawiet47/autoresponder
Automatisiert Incident-Response-Aufgaben über die Carbon Black Response API: Löschen von Dateien/Registrierungsschlüsseln, Beenden von Prozessen,…
 pstirparo/machofile
machofile ist ein Modul zum Parsen von Mach-O-Binärdateien
 ncsc-nl/citrix-2025
Digitalforensik- und Incident-Response-Tool, das YARA-Regeln verwendet, um Citrix-NetScaler-Core-Dumps, Festplatten-Images und Live-Hosts auf…

 d4vinci/exif-grabber
Ein Python-Tool, das Exif-Daten aus Bildern mit zwei Methoden extrahiert.
 sydsec/syd
Offline KI-Sicherheitsassistent für Air-Gapped Pentesting
 leonward/openfpc
OpenFPC, Open-Source-Vollpacketerfassung
 canyie/transitionplayer
CVE-2026-0091, nutzt einen Fehler in der Android-Fensterverwaltung aus, um beliebige Codeausführung im Launcher-Prozess von adb durchzuführen.
 donctl/sandy
Veröffentlichung des sandy Frameworks.
 nextronsystems/iocs
Indikatoren für Kompromittierung aus der Analyse und Forschung des Nextron Threat Research Teams

 nextronsystems/evtx-baseline
Ein Repository mit Beispiel-EVTX-Protokollen von Goodware, die Beispiel-Softwareinstallationen und grundlegende Benutzerinteraktionen enthalten.
 ifpdz/cve-2025-24104
Technischer Bericht zu CVE-2025-24104: eine iOS-Sandbox-Escape über eine Symlink-Validierungs-Umgehung bei der Backup-Wiederherstellung, die…
 cloudflare/filterforge
Werkzeug zum Lösen von BPF-Filtern und Erstellen von Paketen basierend auf diesen.
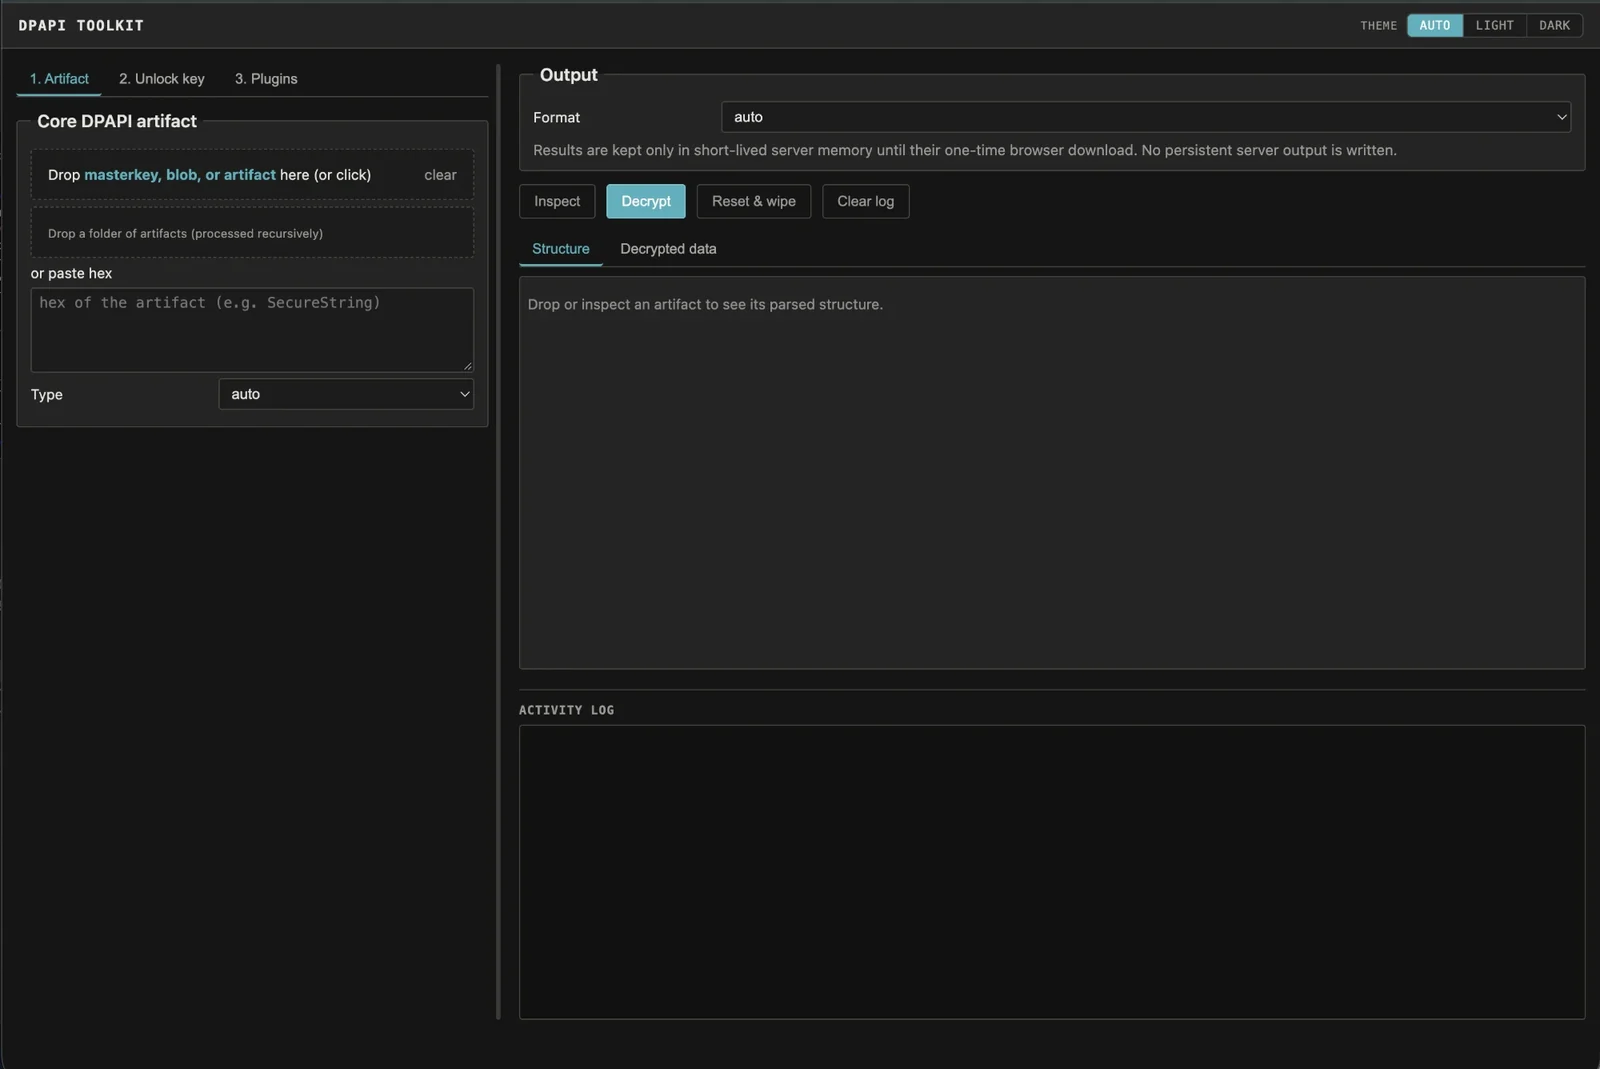 crypt0p3g/dpapi-toolkit
Legen Sie ein beliebiges Windows-DPAPI-Artefakt ab, und es identifiziert das Format und den exakten benötigten Master-Key und entschlüsselt dann,…
 0xsp-srd/aether
Windows-Tool für Speicherforensik und Threat Hunting, das den Speicher laufender Prozesse auf schädliche Muster, Injection-Techniken und reflektiv…
 lethal-forensics/macos-collector
macos-collector - Automatisierte Sammlung von macOS-Forensik-Artefakten für DFIR
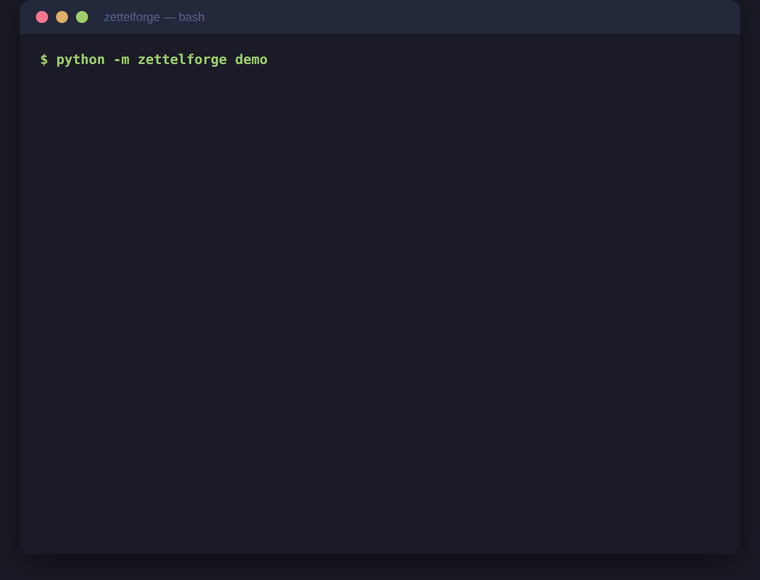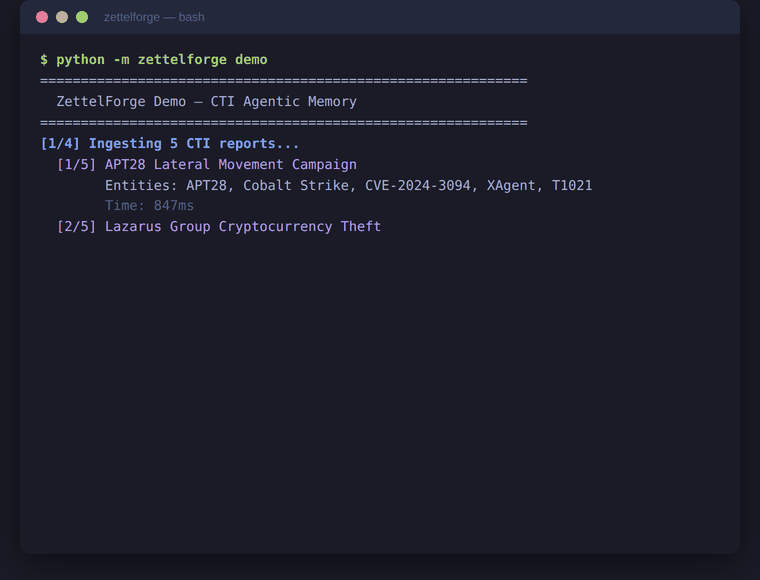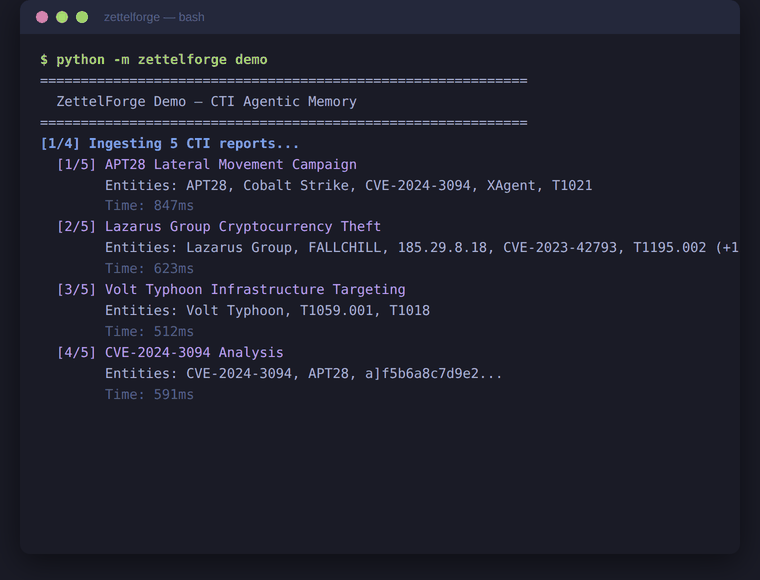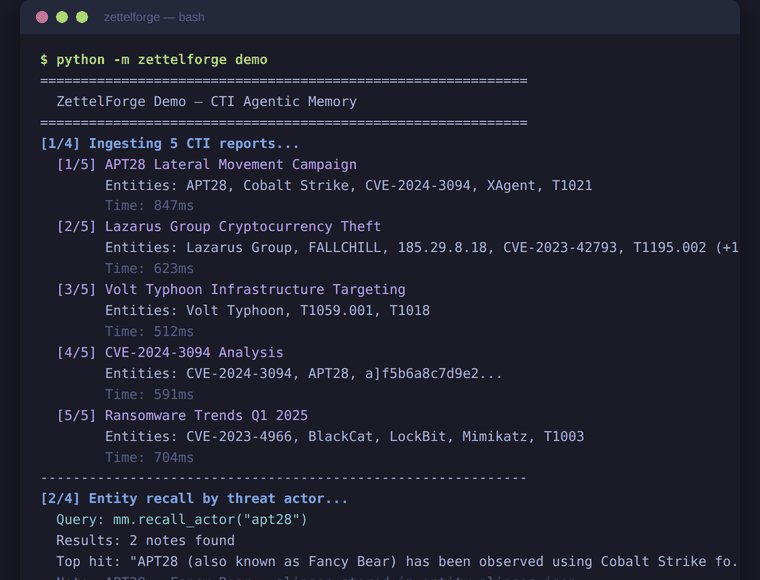 threatrecall/zettelforge
Agentisches Gedächtnis für CTI in Python — STIX-Wissensgraphen, Auflösung von Bedrohungsakteur-Aliasen, offline-first RAG, MCP-Server für Claude Code…








