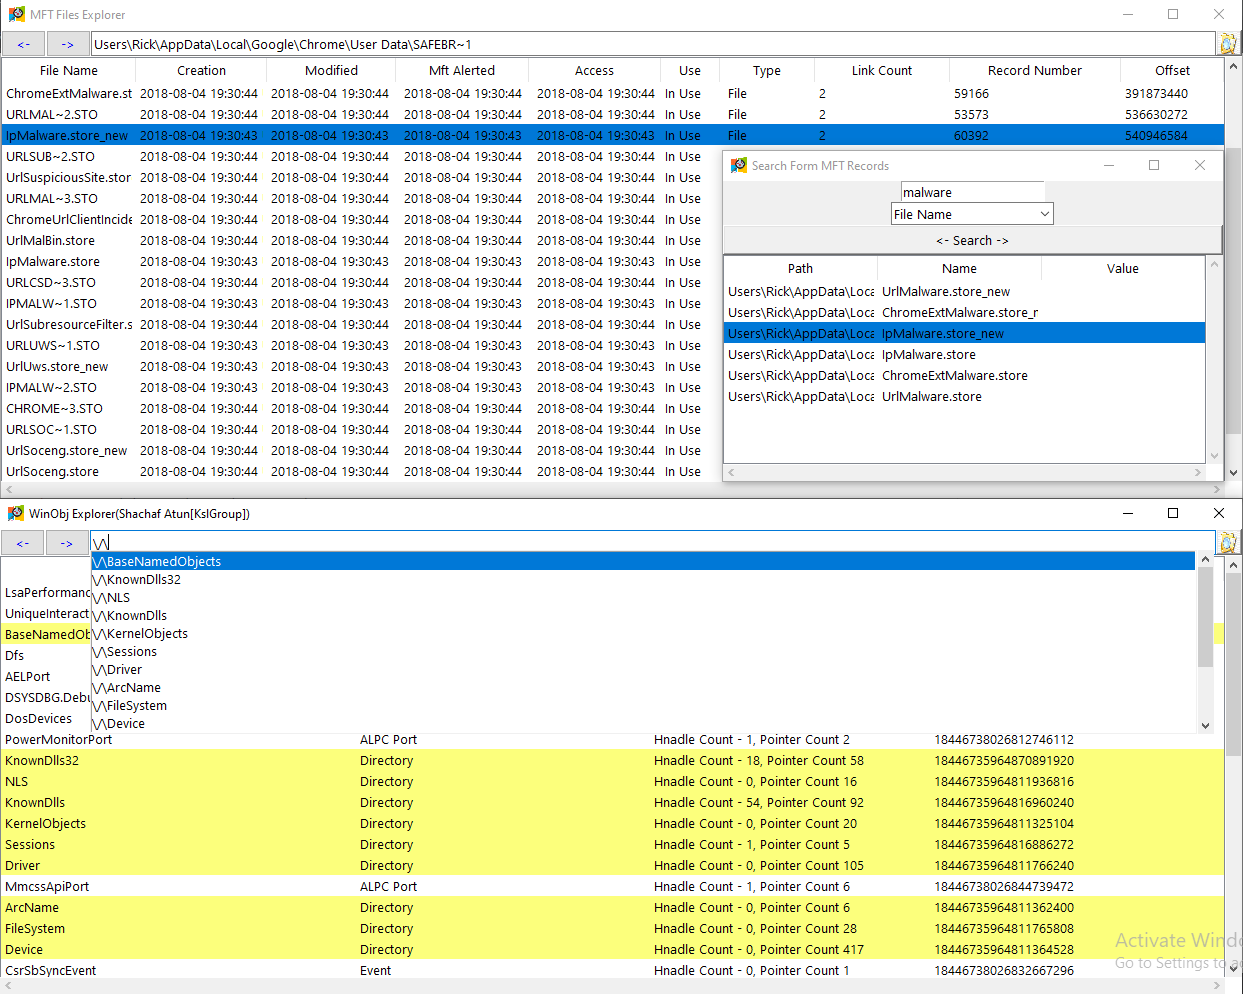
#1

 rawsec/rawsec-cybersecurity-list
Kuratiertes Inventar von Cybersicherheitswerkzeugen und -ressourcen, die Penetrationstests, Forensik, OSINT, Websicherheit, Malware-Analyse,…

 0xkirisame/spica
eBPF-basierter Linux-Rootkit-Detektor mit Multi-Channel-Cross-View-Analyse (sched_switch, NMI, /proc) zur Erkennung von DKOM, Tracepoint-Manipulation…
 ashemery/anti-forensics
Ein Repository zur Verfolgung von Anti-Forensik-Techniken
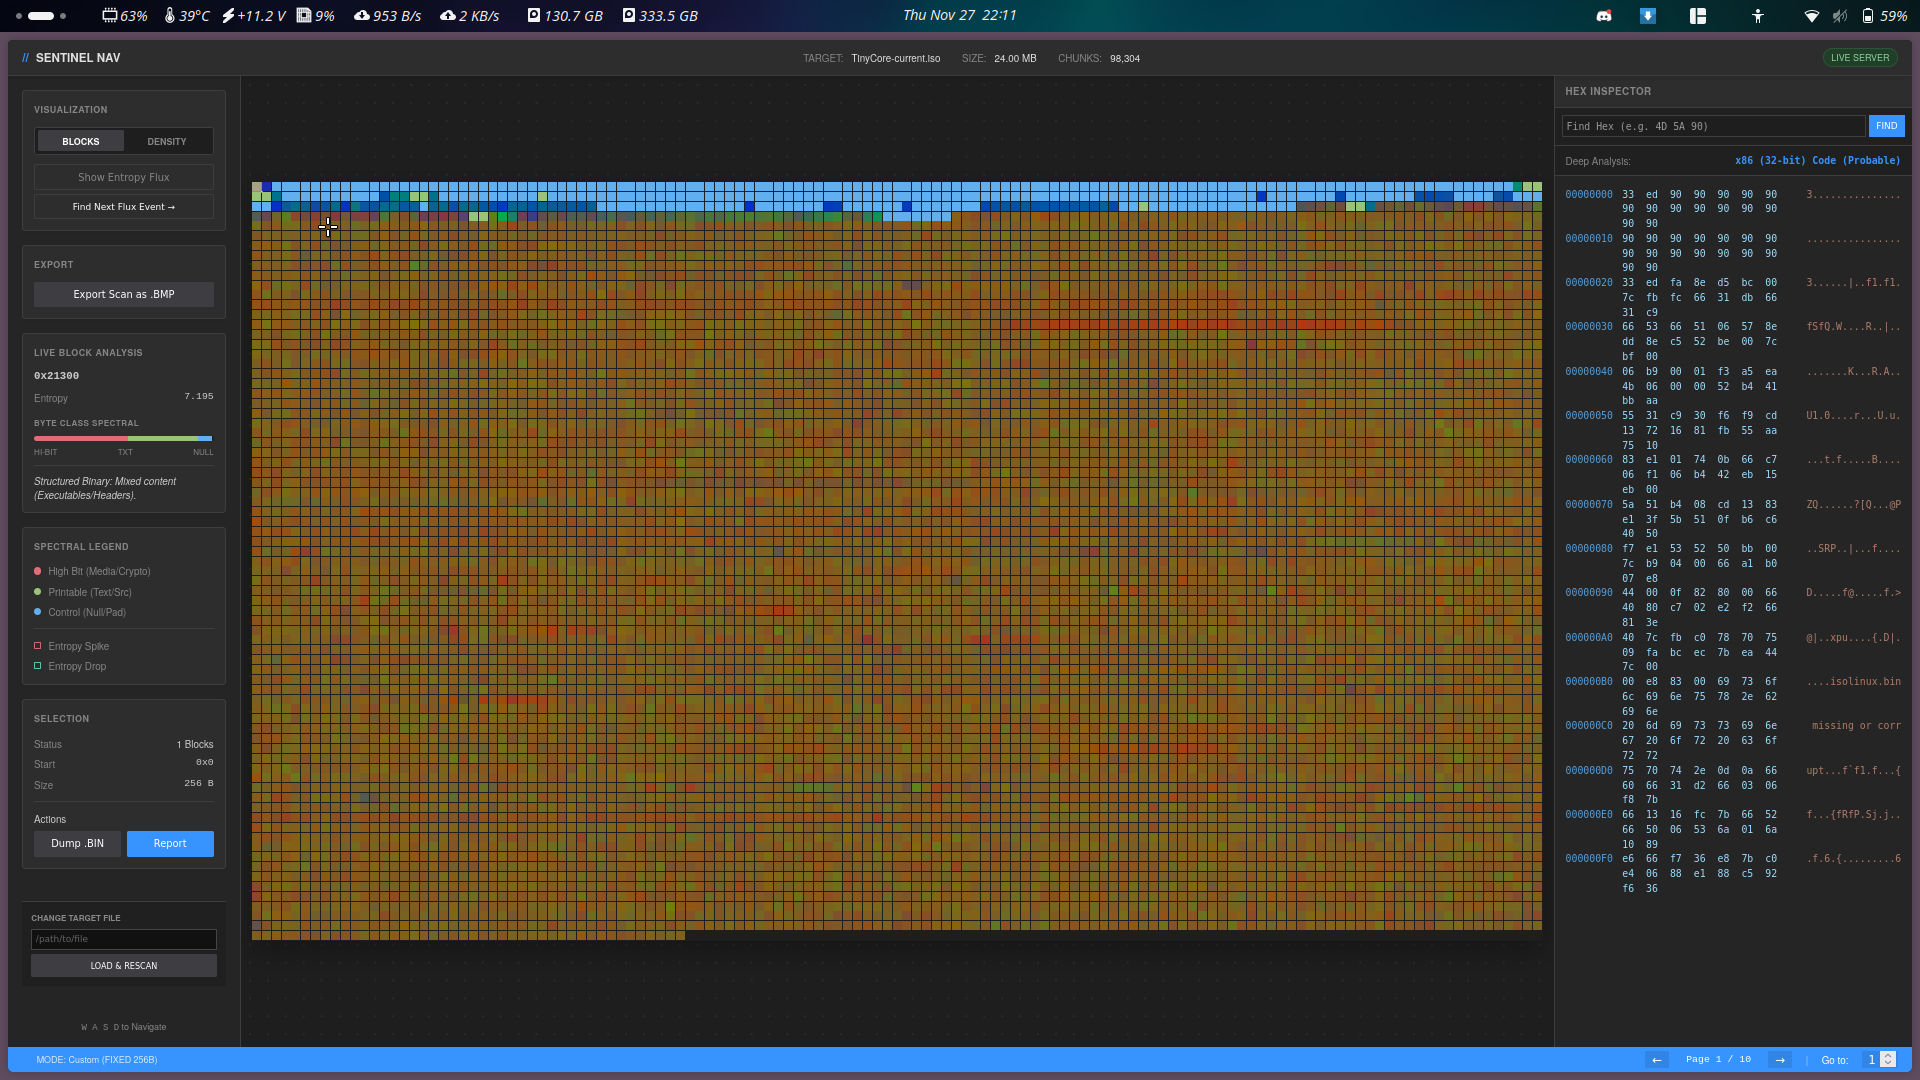 smolfiddle/sentinelnav
SentinelNav: abhängigkeitsfreies, reines Python-Tool zur Binärvisualisierung und Forensik.
 tylabs/qs_old
Kommandozeilen-Tool zum Scannen von Streams in Office-Dokumenten plus xor db attack
 cleasbycode/jdvrif
Steganography Tool for JPG Images
 emrekybs/draculaos
Dracula OS ist ein Linux-Betriebssystem, das sorgfältig für OSINT (Open Source Intelligence) und Cyber Intelligence-Missionen entwickelt wurde.
 capesandbox/capesolo
Eigenständige Windows-VM-Malware-Sandbox mit capemon, GUI-Triage-Viewer, YARA-Signaturen, IOC-Extraktion, Netzwerkanalyse und…
 hiddenillusion/nomorexor
Tool, das hilft, den 256-Byte-XOR-Schlüssel einer Datei mithilfe von Frequenzanalyse zu erraten.
 7h3ram/flowinspect
Ein Netzwerk-Inspektionswerkzeug
 velocidex/linpmem
Linux-Kernel-Treiber zur Erfassung des physischen Speichers, der Lesezugriff auf jede physische Adresse ermöglicht, einschließlich reserviertem…
 pan-unit42/dotnetfile
Python-Bibliothek zum Parsen von CLR/PE-Metadaten in .NET-Assemblies, die Streams und Hash-Fingerabdrücke bereitstellt, um Malware-Analyse und Threat…
 puckblush/tofu
Windows-Offline-Dateisystem-Hacking-Tool für Linux
 yeet-src/usbsnoop
Live, systemweiter USB-Transfer-Sniffer in eBPF — dekodiert USB-Datenverkehr inline (Control-SETUP, SCSI, HID) über zwei universelle URB-Hooks. Kein…
 warpedatom/offsetinspect
PowerShell-Toolkit für die Analyse der AMSI/Defender-Erkennungsgrenzen und statische Malware-Triage: ordnet Byte-Offsets Erkennungsauslösern zu, plus…
 gengstah/windbg-mcp
Ein MCP-Server (Model Context Protocol), der alle pybag-Windows-Debugger-Funktionen in native MCP-Tools verwandelt. Er ermöglicht MCP-kompatiblen…
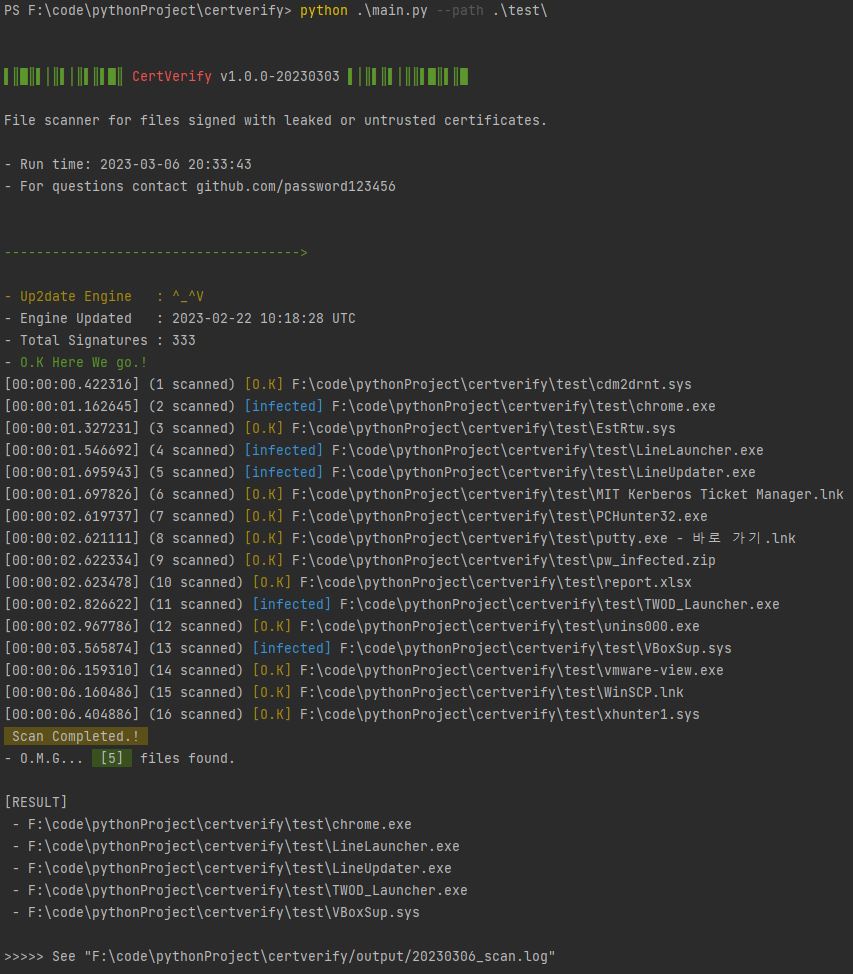 password123456/certverify
Ein Scanner für Dateien mit kompromittierten oder nicht vertrauenswürdigen Codesignaturzertifikaten, geschrieben in Python.