
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Forensik

Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.

Kitploit empfohlen

Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 5 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 0 Tagen
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 16 Tagen
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 1 Tag
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 16 Tagen
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 12h 45m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kvor 2 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6kvor 10h 13m
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 8 Tagen
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 5 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
937 Ergebnisse
FileInsight-plugins preview

FileInsight-plugins

GitHubnmantani/fileinsight-plugins

FileInsight-plugins: Dekodierungs-Toolbox des McAfee FileInsight Hex-Editors für die Malware-Analyse
static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+7
164vor 1 Jahr
CVE-2021-44228-Log4Shell-Hashes preview

CVE-2021-44228-Log4Shell-Hashes

GitHubmubix/cve-2021-44228-log4shell-hashes

Hashes für verwundbare LOG4J-Versionen
ioc-managementvulnerability-analysisforensics+3
155vor 4 Jahren
pcapfex preview

pcapfex

GitHubvikwin/pcapfex

'Packet Capture Forensic Evidence eXtractor' ist ein Werkzeug, das Dateien aus Paketmitschnitt-Dateien findet und extrahiert.
packet-sniffing-analysisnetwork-forensicsforensics+2
229vor 6 Jahren
Credential-Hunting preview

Credential-Hunting

GitHubnecr00/credential-hunting

# CredsHunter – Skripte zur Suche nach Zugangsdaten für Windows und Linux-Betriebssysteme
osintpassword-crackingprivilege-escalation+7
169vor 2 Monaten
tscopy preview

tscopy

GitHubtrustedsec/tscopy

Python-Tool, das die NTFS $MFT parst, um während der Incident-Response gesperrte Dateien zu kopieren, indem es Betriebssystemsperren durch das Lesen…
disk-forensicsforensicsdata-recovery+2
103vor 4 Jahren
IG-Detective preview

IG-Detective

GitHubshredzwho/ig-detective

OSINT-Werkzeug, das entwickelt und konzipiert wurde, um IG-Benutzernamen aufzuspüren.
osintreconnaissanceids-ips-evasion+7
148vor 2 Monaten
Collect-MemoryDump preview

Collect-MemoryDump

GitHublethal-forensics/collect-memorydump

Automatisiertes PowerShell-Skript für forensisch einwandfreie Windows-Speicherakquisition, einschließlich Crash-/Raw-Dumps, Pagefile-Sammlung,…
memory-forensicsforensicsdigital-forensics+1
265vor 0 Jahren
dumpzilla preview

dumpzilla

GitHubbusindre/dumpzilla

Extrahiere alle forensisch interessanten Informationen der Browser Firefox, Iceweasel und Seamonkey
osintforensicsinformation-gathering+1
148vor 10 Monaten
DotDumper preview

DotDumper

GitHubadvanced-threat-research/dotdumper

Ein automatischer Entpacker und Logger für auf das DotNet Framework abzielende Dateien
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+4
266vor 3 Jahren
cyberprobe preview

cyberprobe

GitHubcybermaggedon/cyberprobe

Erfassen, Analysieren und Reagieren auf Cyberangriffe
defensive-toolspacket-sniffing-analysisdynamic-analysis-sandboxing+4
174vor 2 Jahren
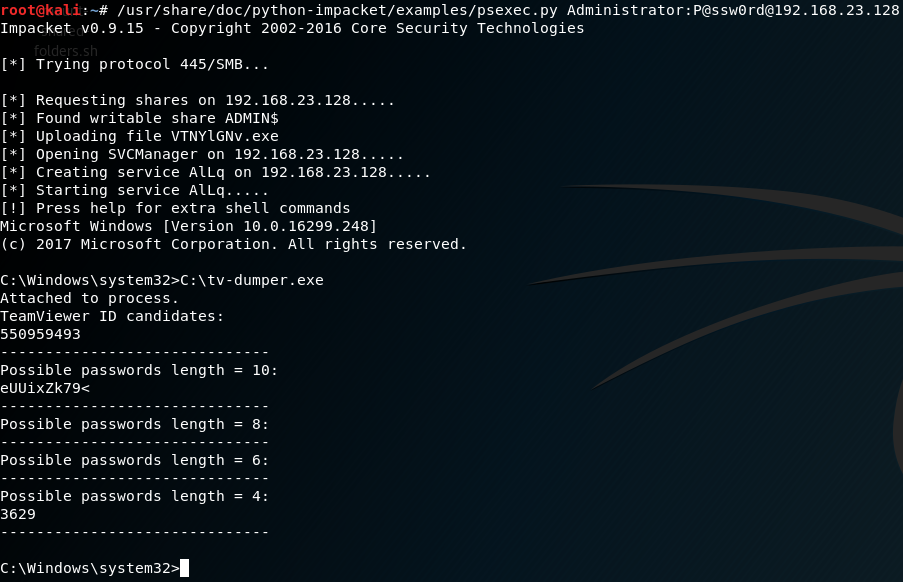
teamviewer-dumper preview

teamviewer-dumper

GitHubattackercan/teamviewer-dumper

TeamViewer-ID und Passwort aus dem Speicher auslesen. Funktioniert viel besser als andere Tools.
password-crackingreconnaissancememory-forensics+3
98vor 8 Jahren
nuitka-static-unpacker preview

nuitka-static-unpacker

GitHubdimareverse/nuitka-static-unpacker

Statik-orientiertes Forschungswerkzeug zum Entpacken von Nuitka-kompilierten Binärdateien: extrahiert Konstanten und Module, stellt .pyc-Dateien…
static-analysisreverse-engineeringforensics+3
128vor 2 Monaten
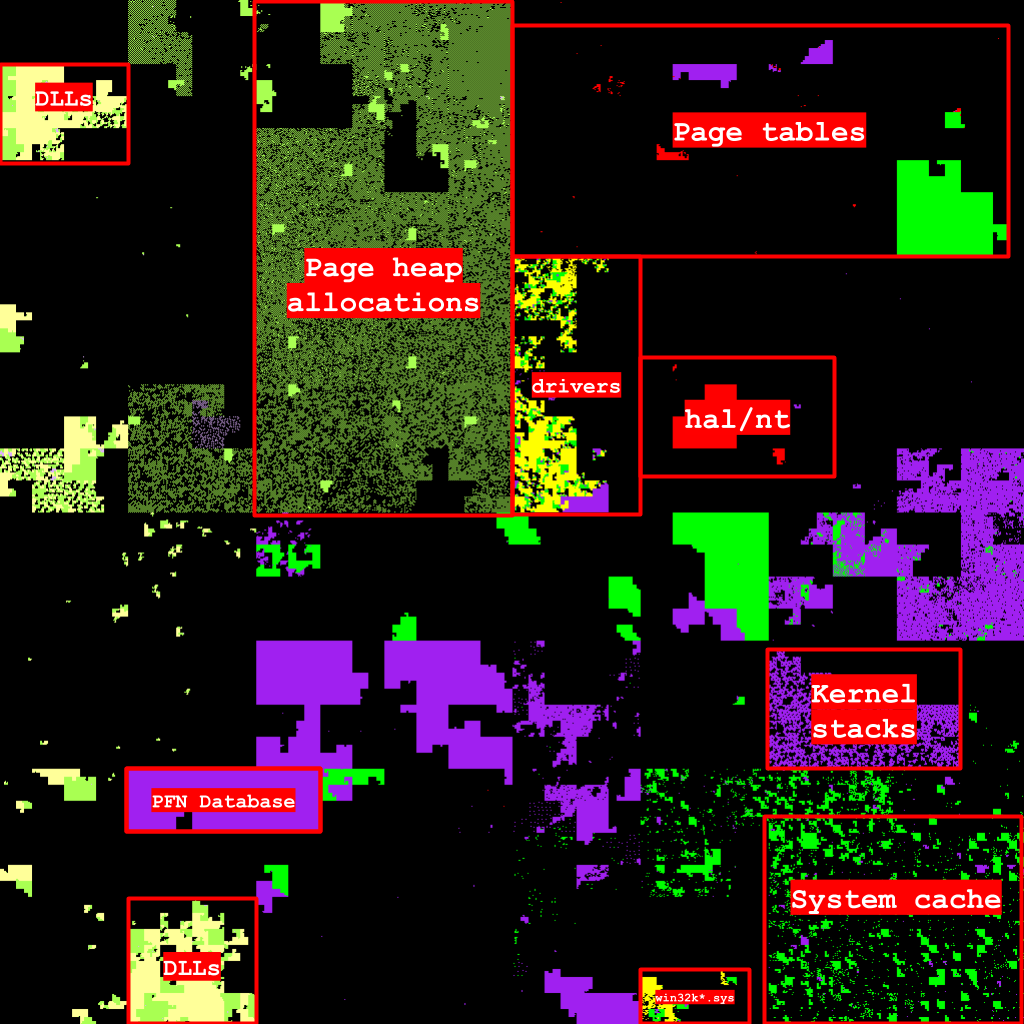
clairvoyance preview

clairvoyance

GitHub0vercl0k/clairvoyance

Visualisiere den virtuellen Adressraum eines Windows-Prozesses auf einer Hilbert-Kurve.
memory-forensicsforensicsdigital-forensics
308vor 5 Jahren
Crow-Eye preview

Crow-Eye

GitHubghassan-elsman/crow-eye

Open-Source-Windows-Forensik-Engine, die Artefakte (MFT, USN, Registry usw.) erfasst, parst und korreliert, um mit KI-gestützter Analyse Zeitlinien…
defensive-toolsdisk-forensicsforensics+3
111vor 18 Tagen
MacPersistenceChecker preview

MacPersistenceChecker

GitHubpinperepette/macpersistencechecker

macOS-Persistenzmechanismus-Scanner mit Codesignatur-Verifizierung und Zeitleistenverfolgung.
osintpersistence-mechanismsvulnerability-analysis+7
268vor 4 Monaten
all-my-collection-repos preview

all-my-collection-repos

GitHubalphaseclab/all-my-collection-repos

Alle von mir veröffentlichten Repos für Sicherheitsressourcen-Sammlungen.
reverse-engineeringforensicsweb-security+6
133vor 6 Jahren
fastfinder preview

fastfinder

GitHubcodeyourweb/fastfinder

Incident Response - Schneller Sucher für verdächtige Dateien
forensicsmalware-analysisdigital-forensics+1
260vor 9 Monaten
HoneyProxy preview

HoneyProxy

GitHubmhils/honeyproxy

Dieses Projekt ist jetzt Teil von @mitmproxy.

packet-sniffing-analysisweb-proxies-interceptionforensics+3
196vor 9 Jahren
Zurück1…192021…53Weiter
Forensik — Seite 20 | Kitploit








