
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Forensik — Seite 17 | Kitploit
Kategorien

Forensik

Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.

Kitploit empfohlen

Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 5 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 7 Tagen
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 14 Tagen
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 22h 28m
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 15 Tagen
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 19h 15m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kvor 16h 21m
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5kvor 12h 48m
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 6 Tagen
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 3 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
933 Ergebnisse
ACE preview

ACE

GitHubinvoke-ir/ace

Automatisierte Sammlungs- und Anreicherungsplattform

forensicsinformation-gatheringdigital-forensics+2
325vor 8 Jahren
HashTag preview

HashTag

GitHubsmeegesec/hashtag

Passwort-Hash-Identifizierung
password-crackingpassword-attackshash-analysis+3
223vor 9 Monaten
Santoku-Linux preview

Santoku-Linux

GitHubsantoku/santoku-linux

Linux-Distribution für Mobile Security, Malware-Analyse und Forensik
android-securityios-securityforensics+6
204vor 12 Jahren
packetStrider preview

packetStrider

GitHubbenjeems/packetstrider

Ein Netzwerkpaket-Forensik-Tool für SSH
packet-sniffing-analysisnetwork-forensicsforensics+5
254vor 7 Jahren
foremost preview

foremost

GitHubkorczis/foremost

Datei-Carving-Dienstprogramm, das gelöschte Dateien aus Disk-Images und Rohlaufwerken wiederherstellt, indem es Header, Footer und interne Strukturen…
disk-forensicsforensicssteganography+2
381vor 9 Jahren
CyberPipe preview

CyberPipe

GitHubdwmetz/cyberpipe

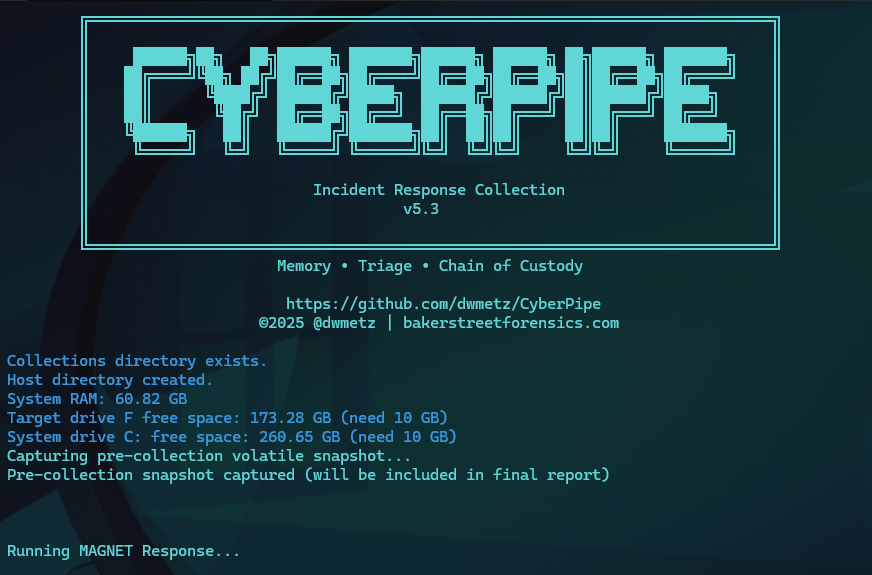
Ein einfach zu verwendendes PowerShell-Skript zum Sammeln von Speicher- und Datenträgerforensik für DFIR-Untersuchungen.
disk-forensicsmemory-forensicsforensics+2
343vor 10 Monaten
Sealighter preview

Sealighter

GitHubpathtofile/sealighter

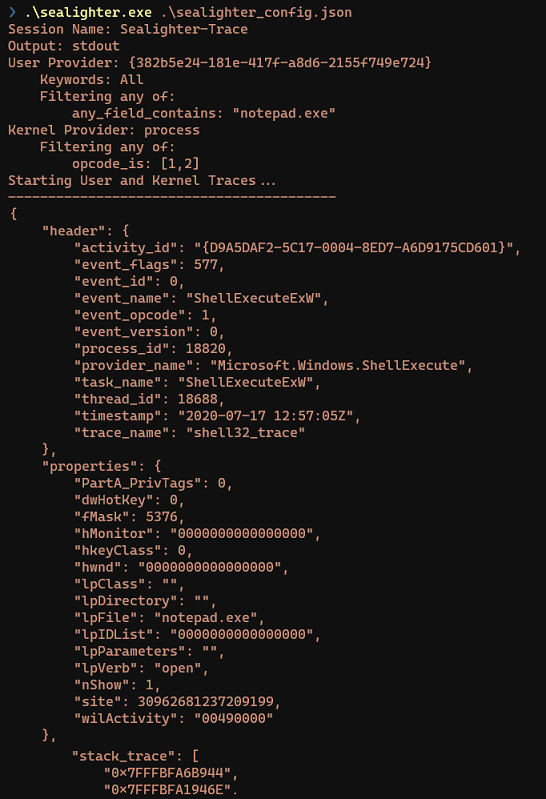
ETW- und WPP-Tracing-Tool für Sicherheitsforschung. Abonniert mehrere Anbieter, parst Ereignisse automatisch in JSON und unterstützt erweiterte…
forensicslog-analysis
396vor 3 Jahren
dfirtriage preview

dfirtriage

GitHubtravisfoley/dfirtriage

Digitales forensisches Erfassungstool für Windows-basierte Incident Response.
memory-forensicsforensicsdigital-forensics+1
348vor 2 Jahren
PortexAnalyzerGUI preview

PortexAnalyzerGUI

GitHubstruppigel/portexanalyzergui

Graphical interface for PortEx, a Portable Executable and Malware Analysis Library
static-analysishash-analysisreverse-engineering+3
149vor 5 Tagen
RawCopy preview

RawCopy

GitHubjschicht/rawcopy

Kommandozeilen-basierter Low-Level-Dateiextraktor für NTFS
disk-forensicsforensicsdata-recovery+1
318vor 7 Jahren
UnifiedThreatHunting preview

UnifiedThreatHunting

GitHubsims718718/unifiedthreathunting

Dokumentiert eine strukturierte, wiederholbare Threat-Hunting-Methodik, die Trigger, SMART-Hypothesen, Machbarkeitsprüfungen, Scoping, Hunt-Pläne und…
defensive-toolsforensicsthreat-intelligence+6
146vor 24 Tagen
fhex preview

fhex

GitHubecho-devim/fhex

Ein voll ausgestatteter HexEditor, kompatibel mit Linux/Windows/MacOS
general-purpose-utilitiesreverse-engineeringdebuggers+2
437vor 1 Jahr
LinuxCatScale preview

LinuxCatScale

GitHubwithsecurelabs/linuxcatscale

Skripte zur Sammlung und Verarbeitung von Incident-Response-Daten mit automatisierten Berichtsskripten
scripting-automationforensicsdigital-forensics+2
338vor 2 Jahren
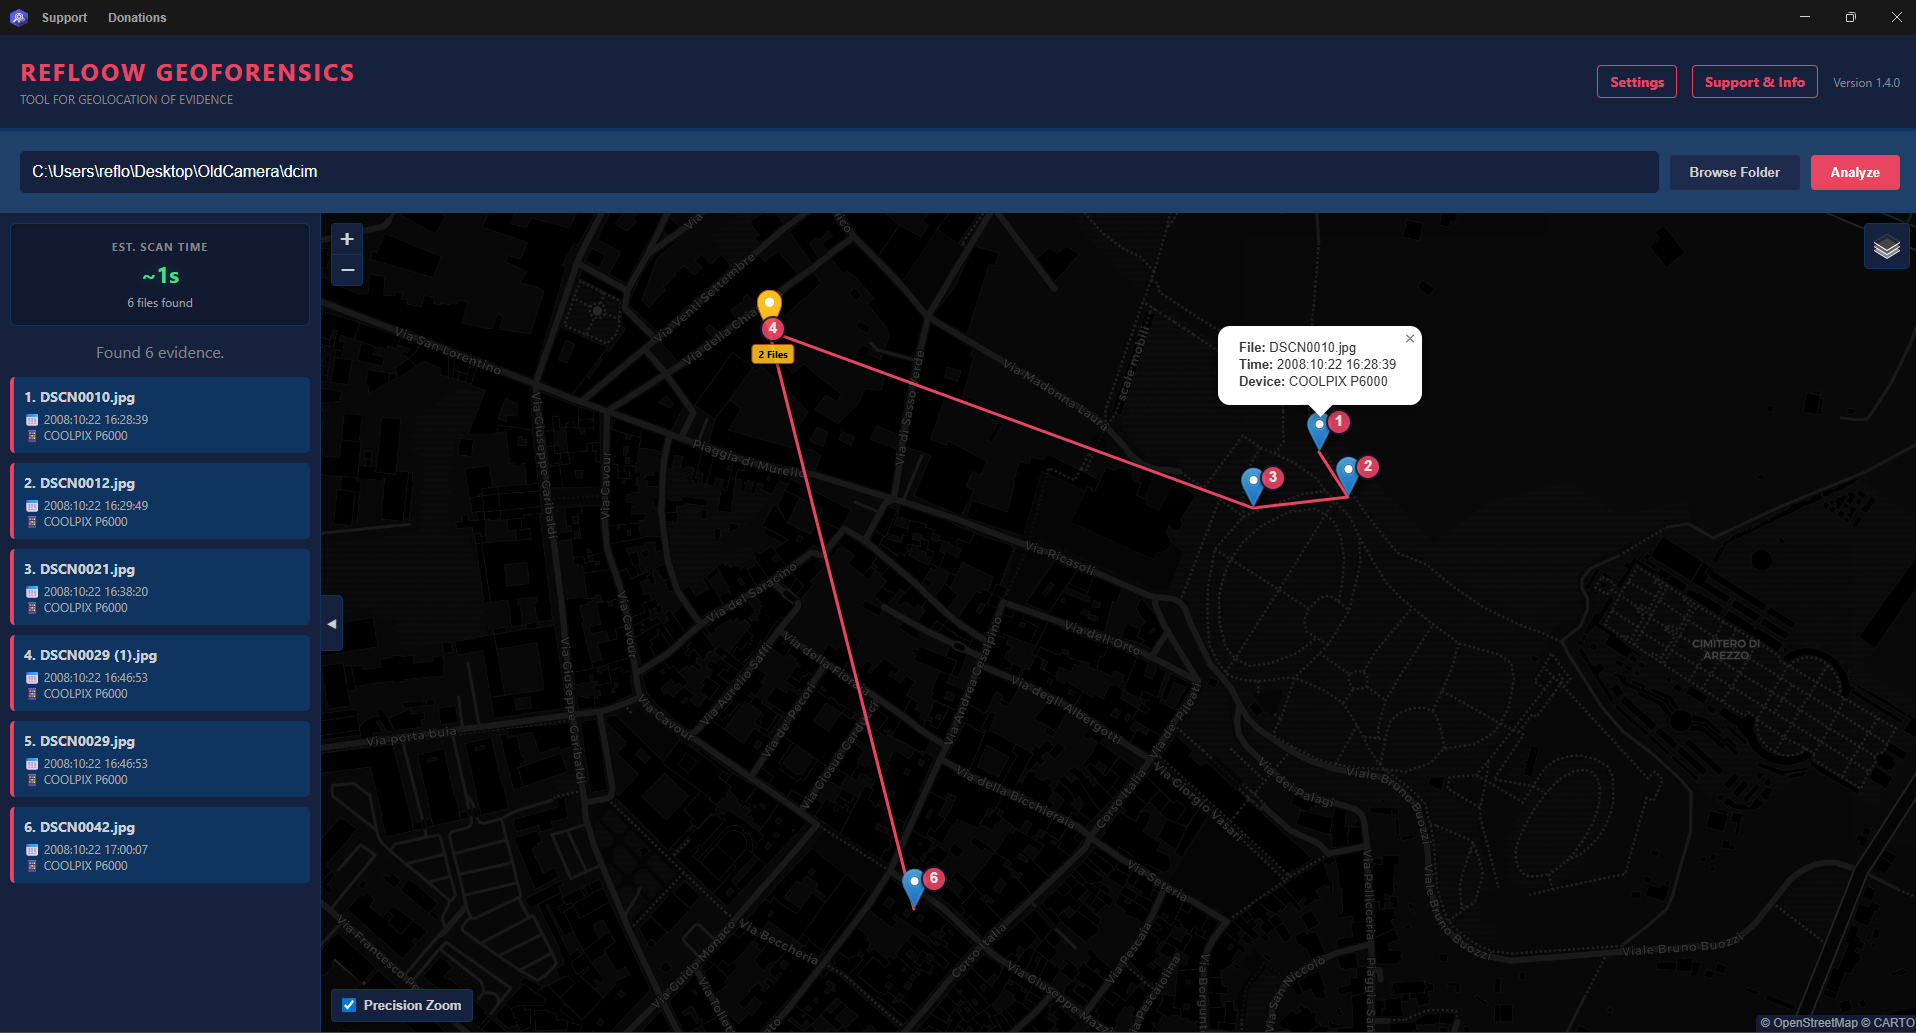
Refloow-Geo-Forensics preview

Refloow-Geo-Forensics

GitHubrefloow/refloow-geo-forensics

❤️ Kostenloses Batch-Bild- und Video-Geolokalisierungs-Tool für digitale Forensik. Automatisch EXIF-Daten extrahieren, GPS-Koordinaten auf Karten…
osintreconnaissanceforensics+4
210vor 1 Monat
IPCDump preview

IPCDump

GitHubguardicore/ipcdump

BPF-basierter Linux-IPC-Tracer für Pipes, Signale, Unix-Sockets, Loopback und Pseudoterminals mit Metadaten- und Inhaltserfassung, Filterung und…
dynamic-analysis-sandboxingdebuggersforensics+1
247vor 5 Jahren
fatcat preview

fatcat

GitHubgregwar/fatcat

Werkzeug zur Untersuchung, Extraktion, Reparatur und forensischen Analyse von FAT-Dateisystemen
disk-forensicsforensicsdata-recovery+1
325vor 1 Jahr
van-gonography preview

van-gonography

GitHubjoshuakasa/van-gonography

Verstecke 🕵️‍♂️ Dateien beliebigen Typs in einem Bild deiner Wahl mithilfe von Steganografie
encryption-decryption-toolsdata-exfiltrationforensics+3
449vor 11 Monaten
WhatsDump preview

WhatsDump

GitHubmarcog3/whatsdump

Extrahiere WhatsApp private key von jedem nicht gerooteten Android-Gerät (Android 7+ unterstützt)


android-securityencryption-decryption-toolsforensics+2
269vor 5 Jahren
Zurück1…161718…52Weiter