
 #1
Tools für Firmware-Extraktion, Entpacken, Emulation, Schwachstellenerkennung und Binäranalyse.
Kitploit empfohlen
 platomav/mcextractor
Intel, AMD, VIA & Freescale Mikrocode-Extraktionstool
 chip-red-pill/microcodedecryptor
Entschlüsselt Intel-Atom-Mikrocode-Updates und entpackt XuCode mit wiederhergestellten RC4-Schlüsseln, wodurch interne CPU-Mikrocode-Strukturen für…
 wh1te4ever/super-tart-vphone-writeup
Leitfaden zum Bau eines virtuellen iPhones unter Verwendung von VPHONE600AP-Komponenten aus Apples PCC-Firmware, mit Firmware-Patching,…
 intel/intel-linux-processor-microcode-data-files
Offizielle Intel-Microcode-Datendateien zur Aktualisierung der Prozessor-Firmware, um Sicherheitslücken zu entschärfen und funktionale Probleme auf…
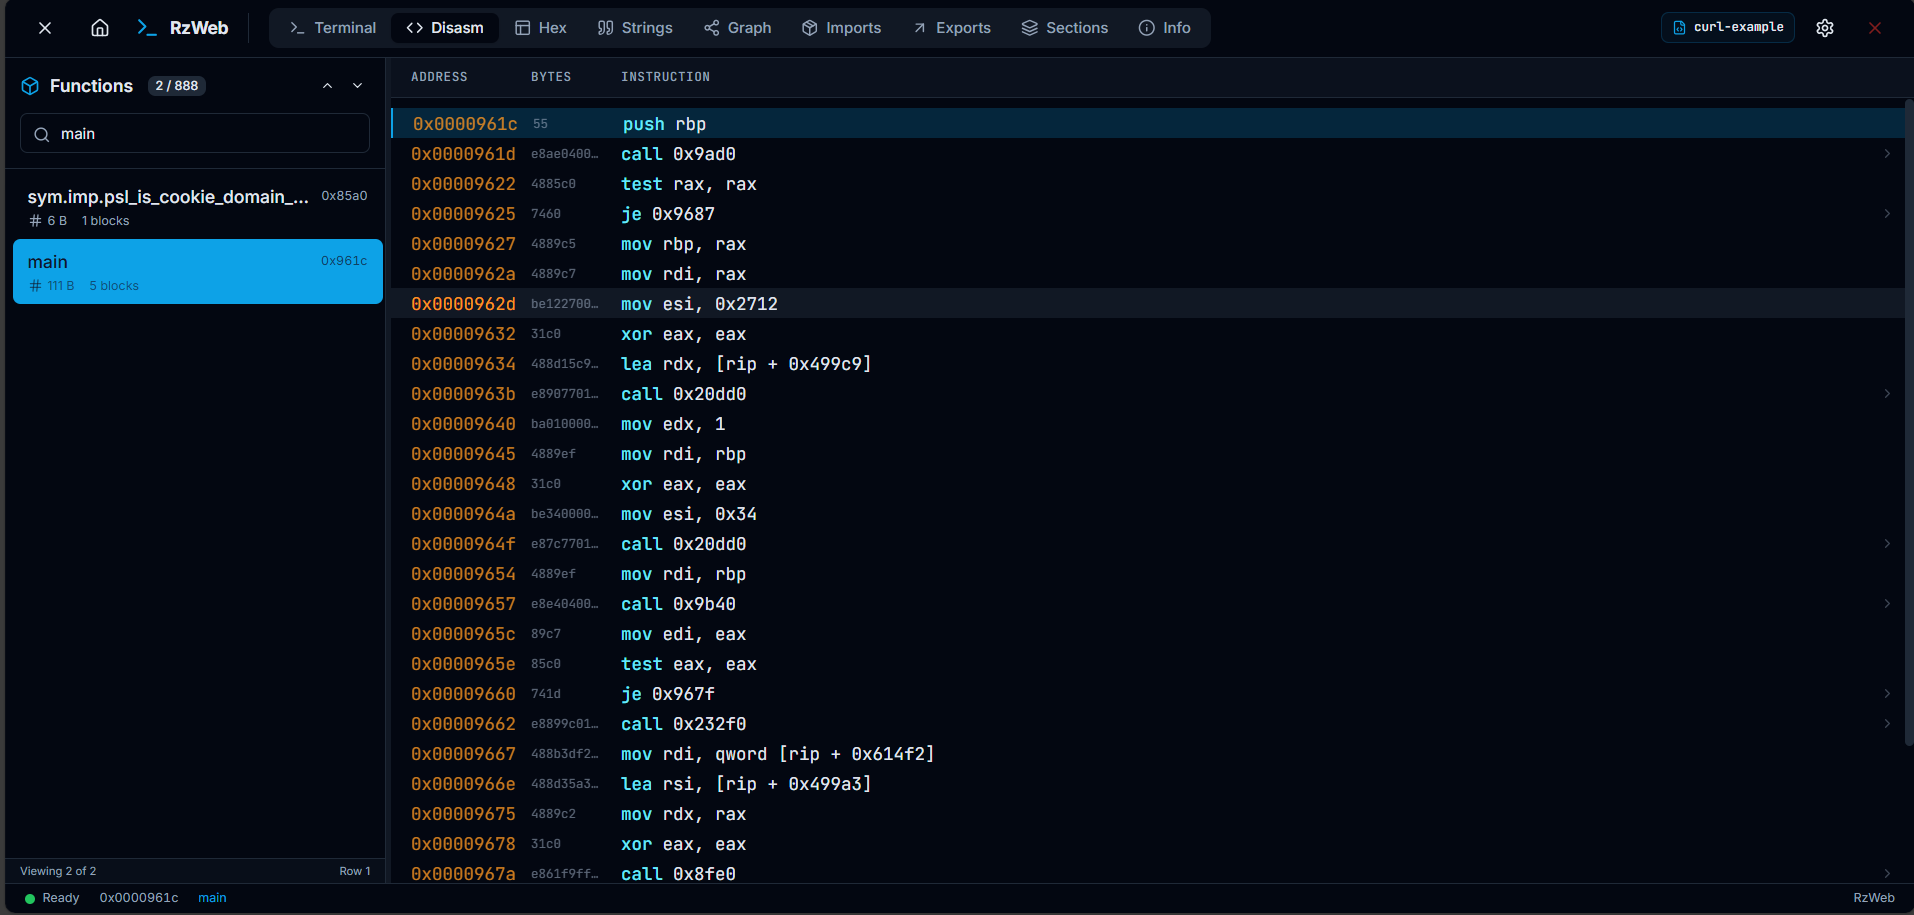 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 marin-m/vmlinux-to-elf
Ein Tool, um aus einem rohen Kernel eine vollständig analysierbare .ELF-Datei wiederherzustellen, indem die Kernel-Symboltabelle (kallsyms)…
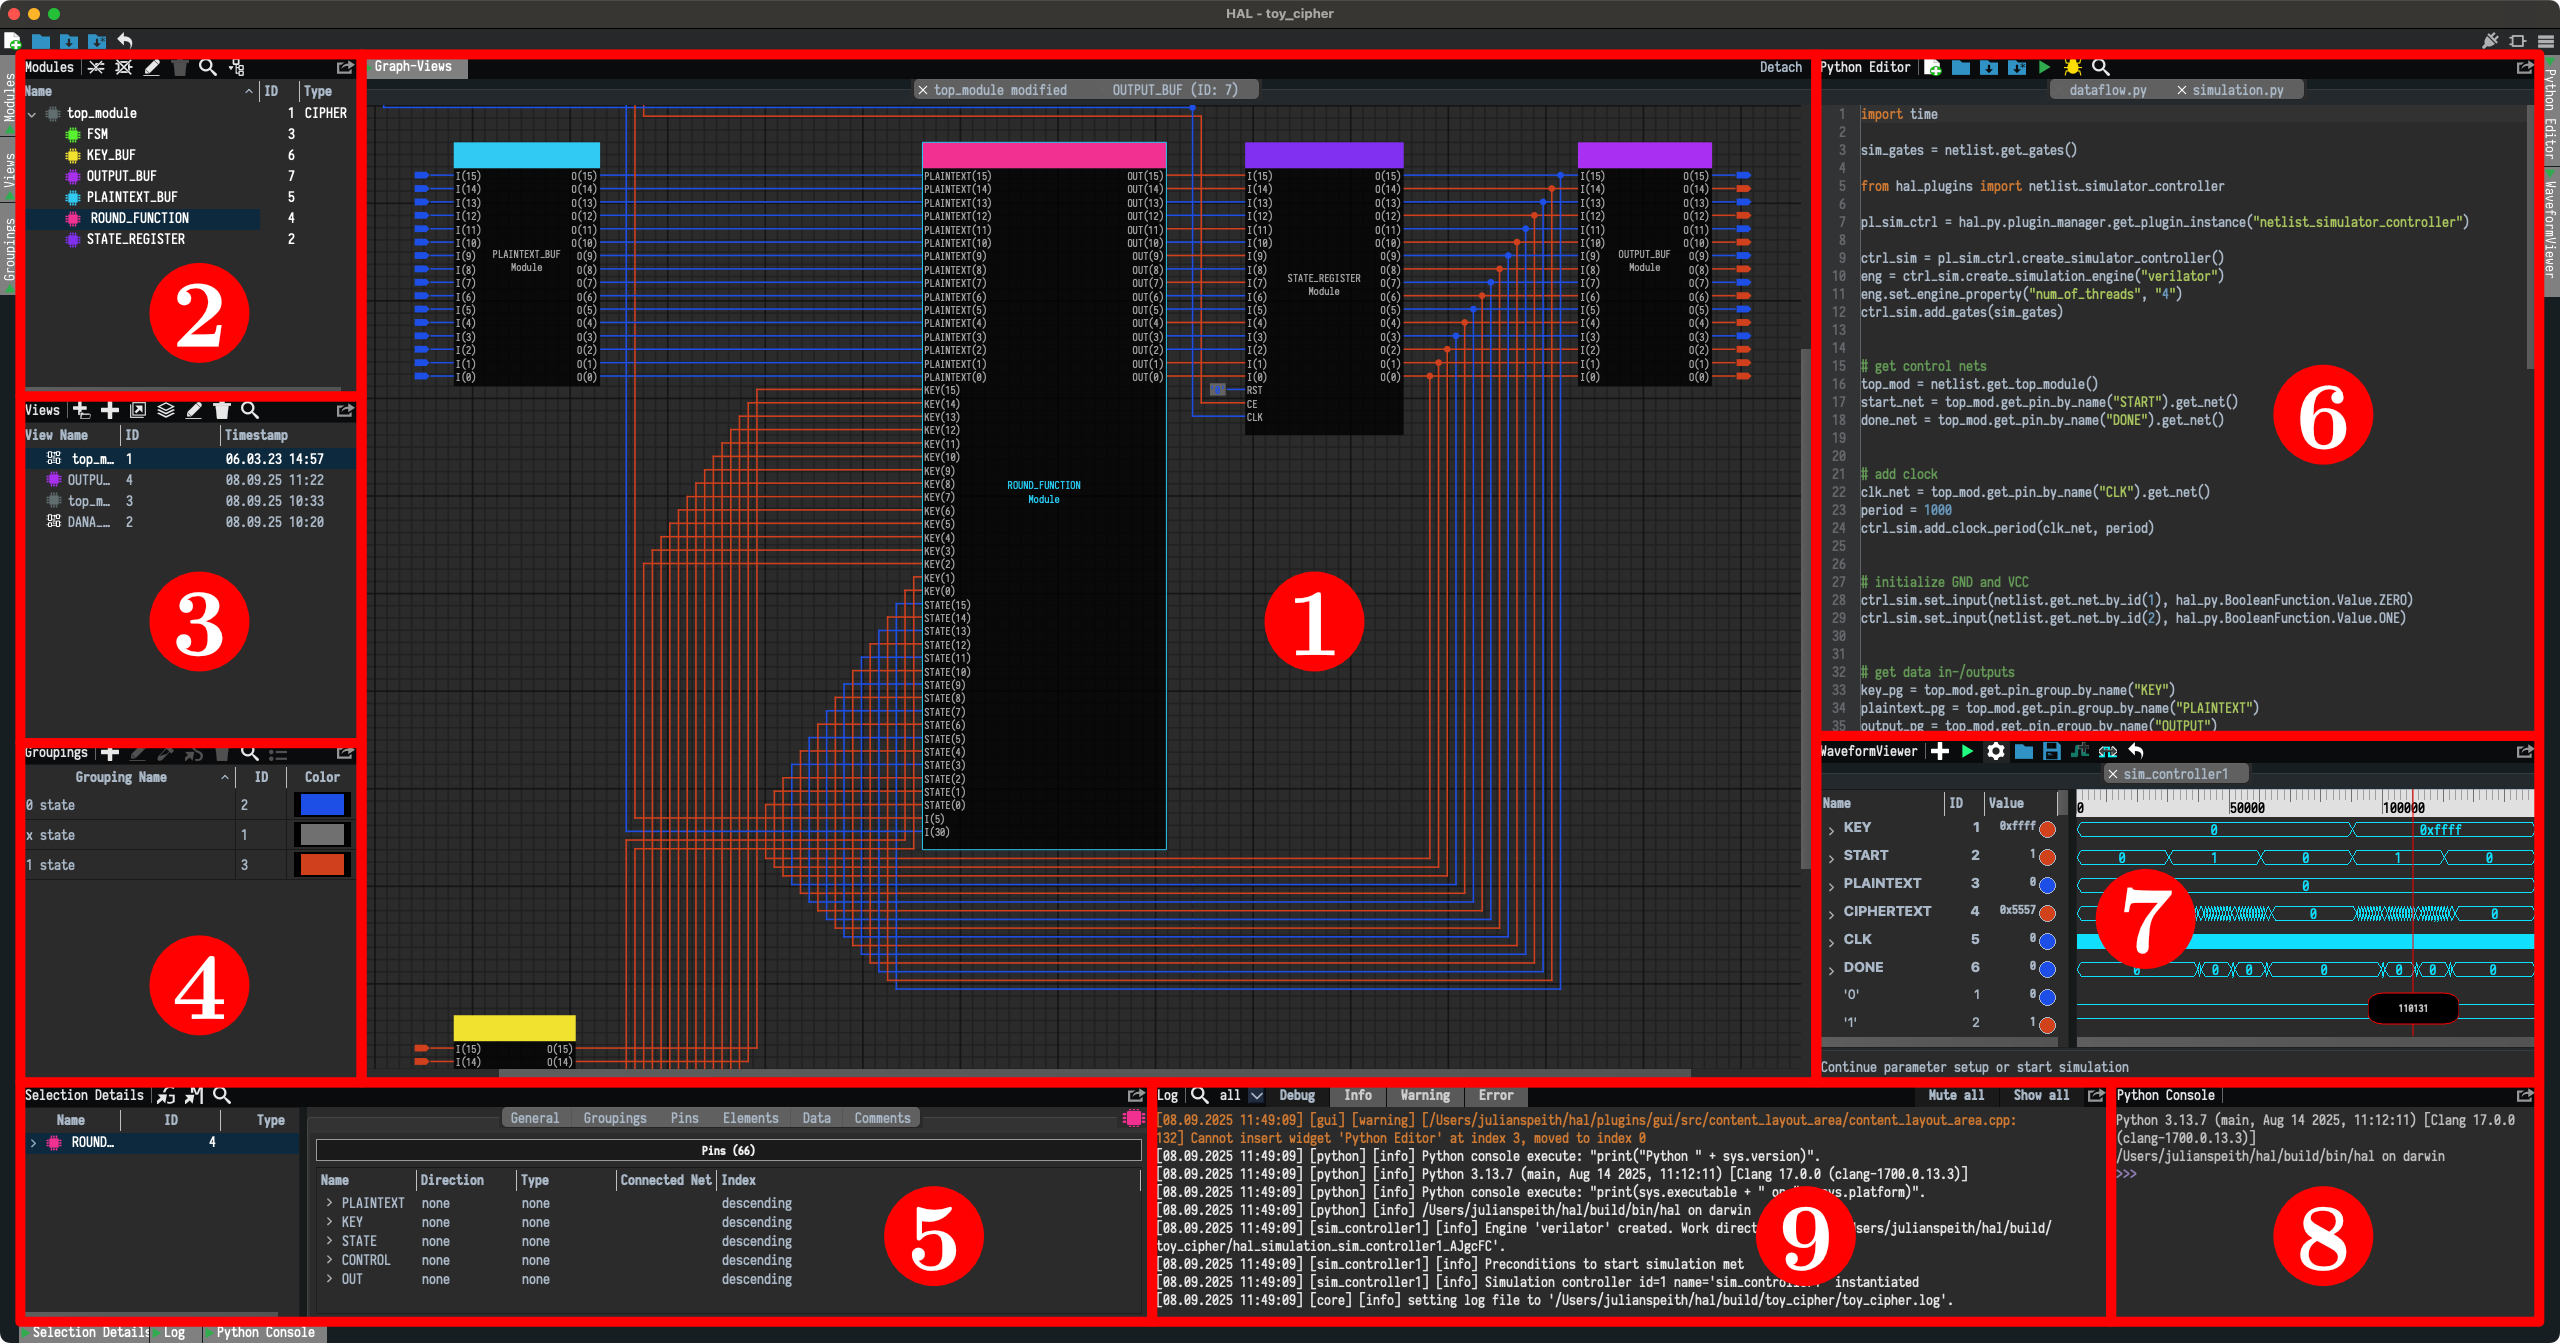 emsec/hal
HAL – Der Hardware-Analyzer
 grammatech/ddisasm
Datalog-basierter Disassembler, der aus ELF/PE-Binärdateien reassemblierbare Assembly erzeugt, mit GTIRB-Zwischendarstellung für Binäranalyse und…
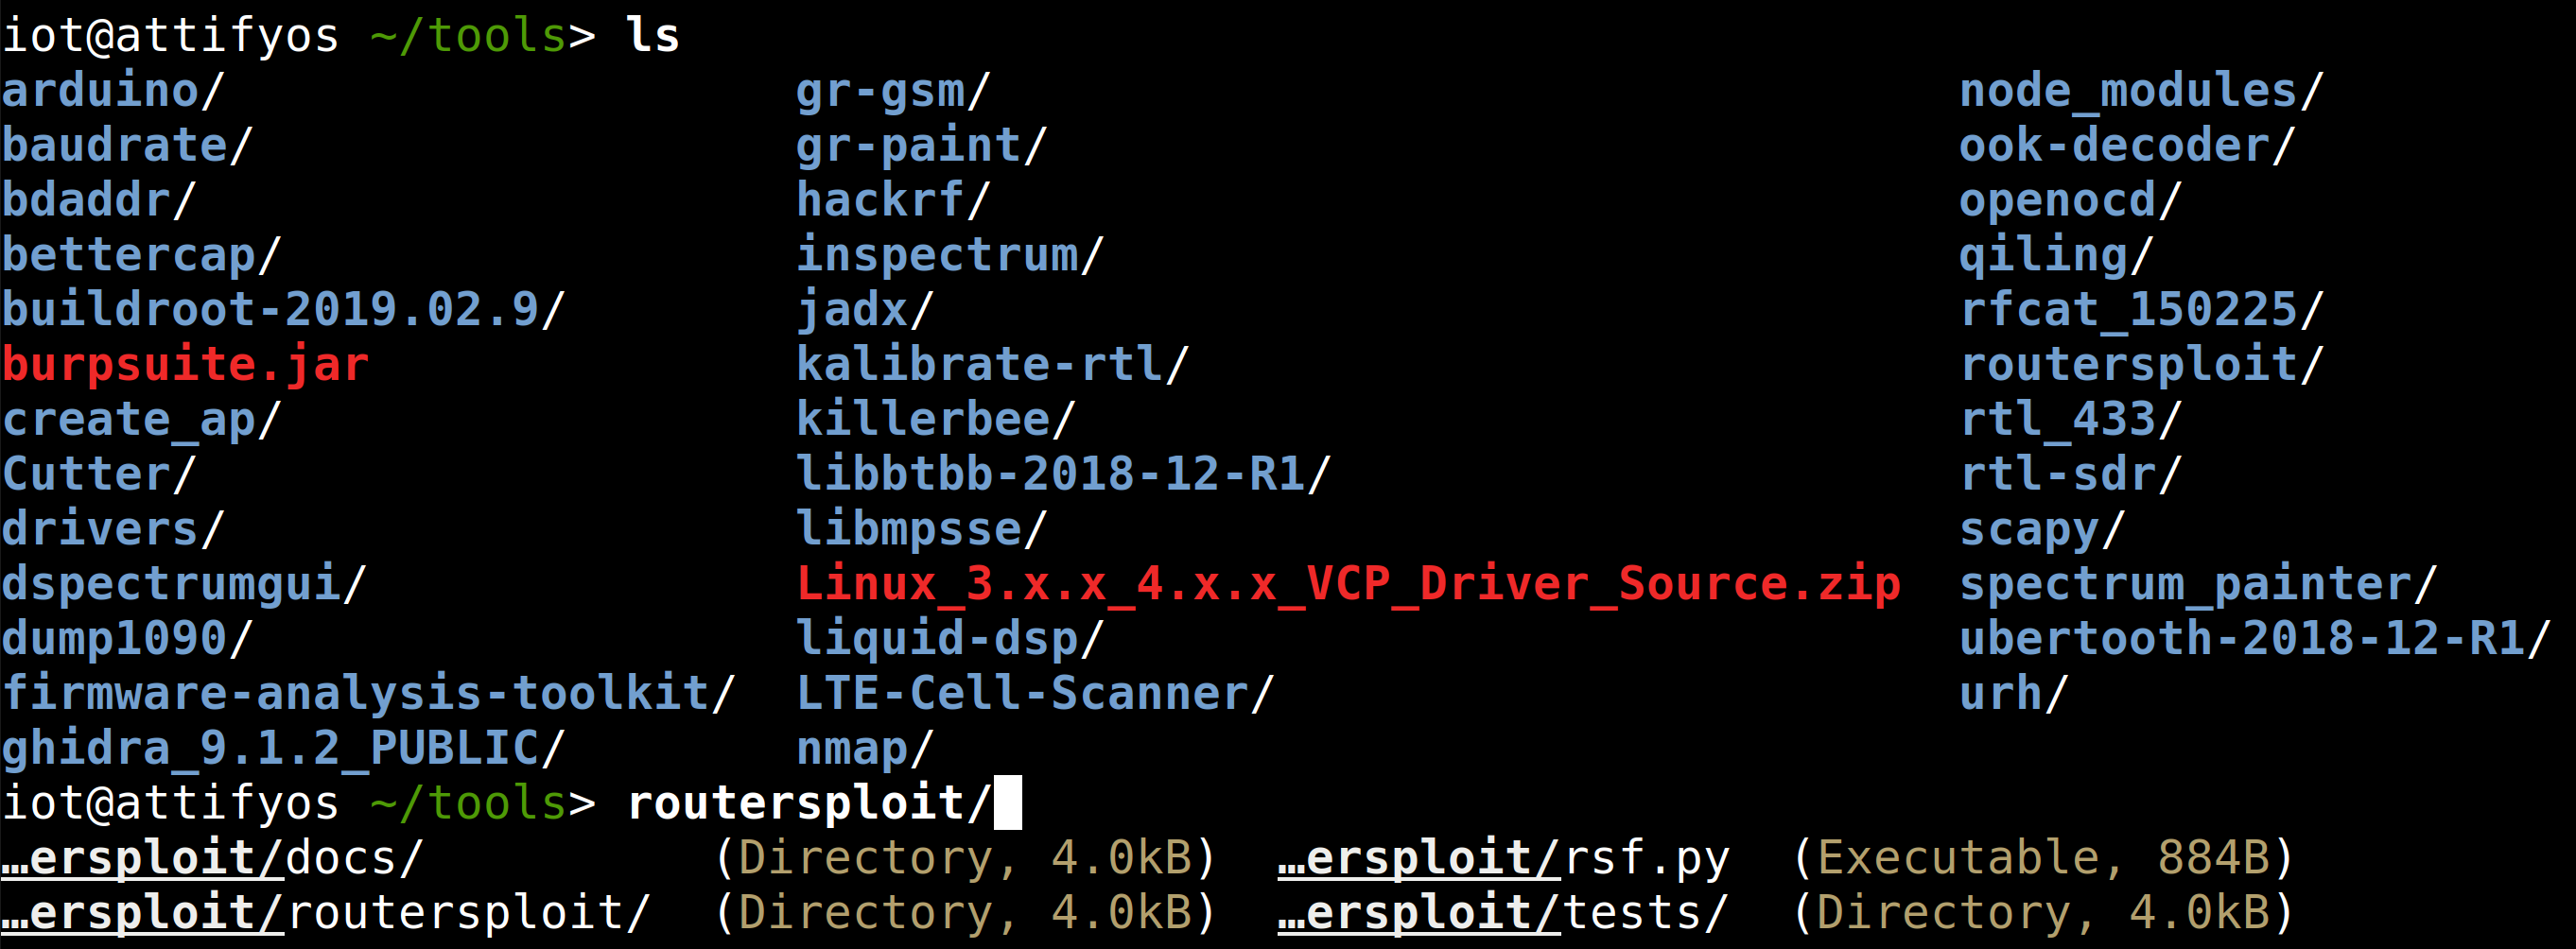 adi0x90/attifyos
Attify OS - Distro zum Pentesting von IoT-Geräten
 uofw/uofw
Das inoffizielle Official FirmWare, ein vollständiges Reverse-Engineering-Projekt der neuesten PSP-Firmware
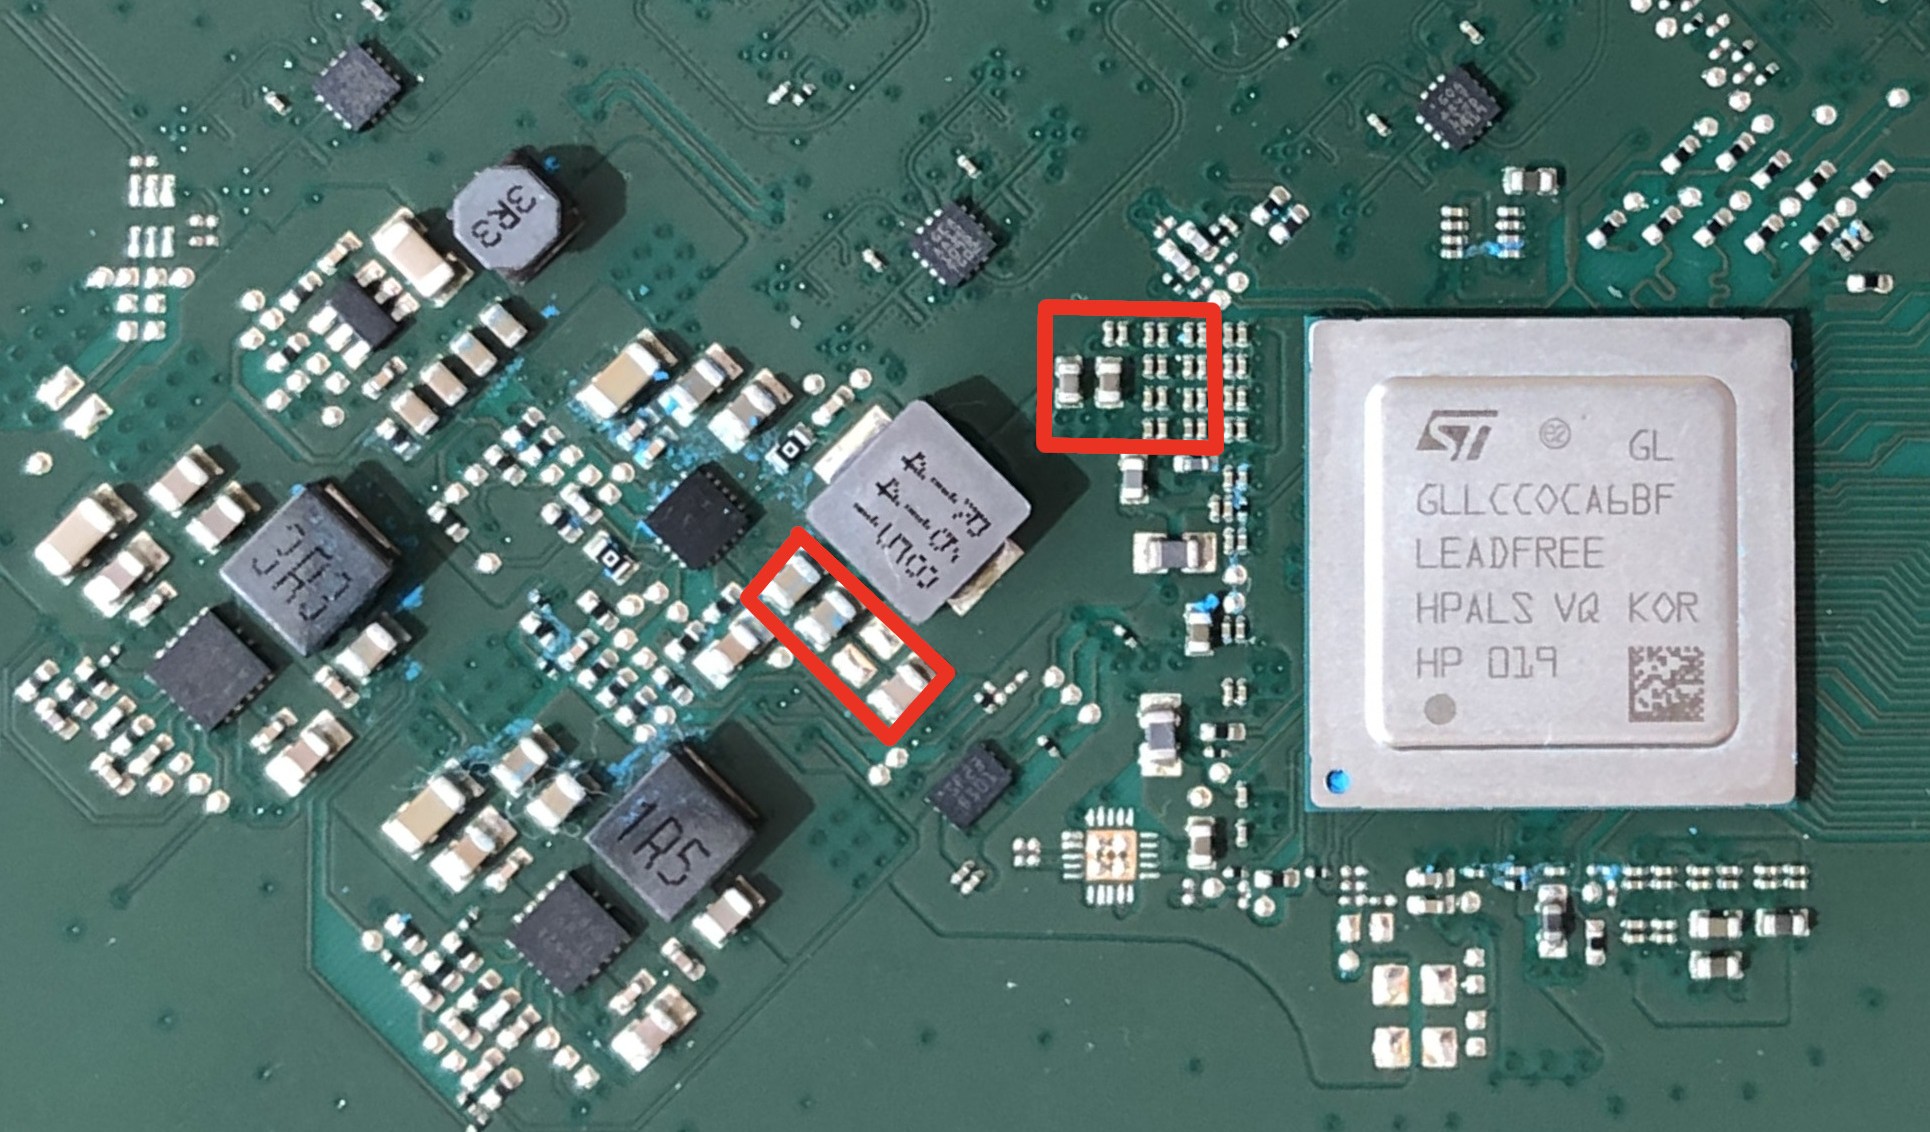 kuleuven-cosic/starlink-fi
Modchip zur Spannungs-Fehlerinjektion für die Black-Box-Sicherheitsbewertung von Starlink-Terminals, der die Signaturprüfung des Bootloaders umgeht,…
 enovella/tee-reversing
Eine kuratierte Liste öffentlicher TEE-Ressourcen zum Erlernen des Reverse-Engineerings und der Erzielung vertrauenswürdiger Codeausführung auf…
 o7-machinehum/phantomdrive
Scheinbar normaler USB-Stick mit einer versteckten Sicherheitsfunktion
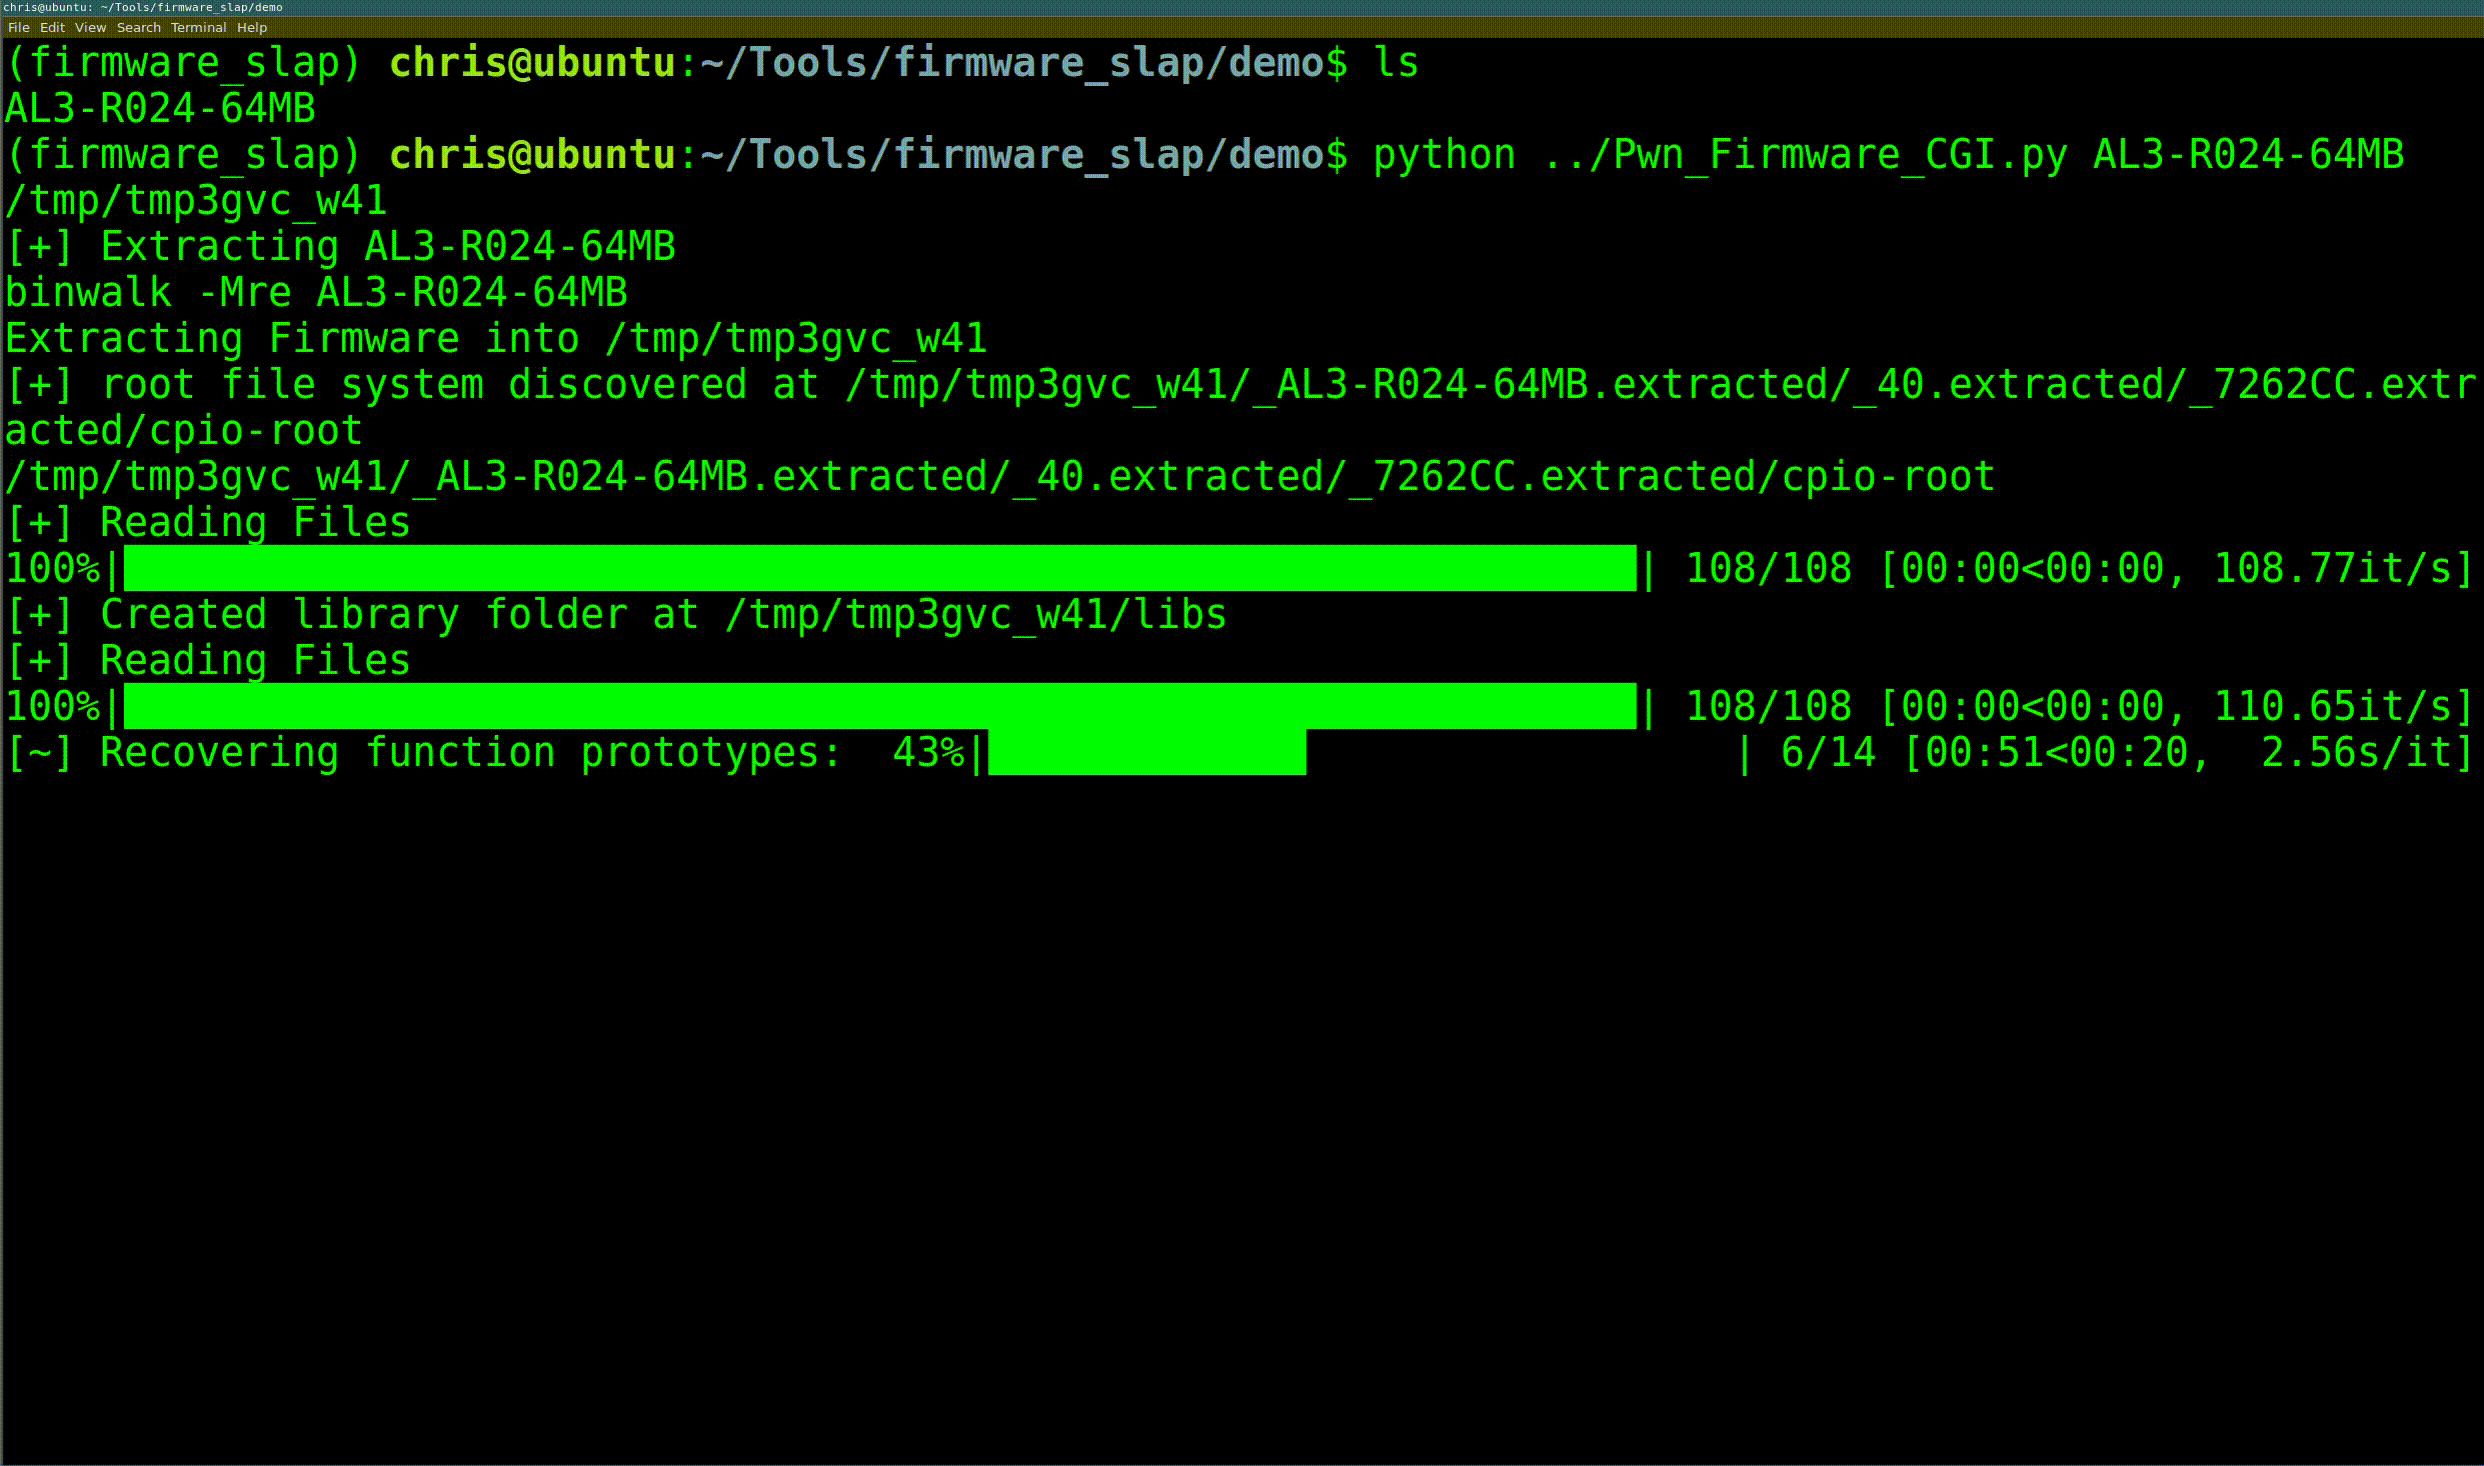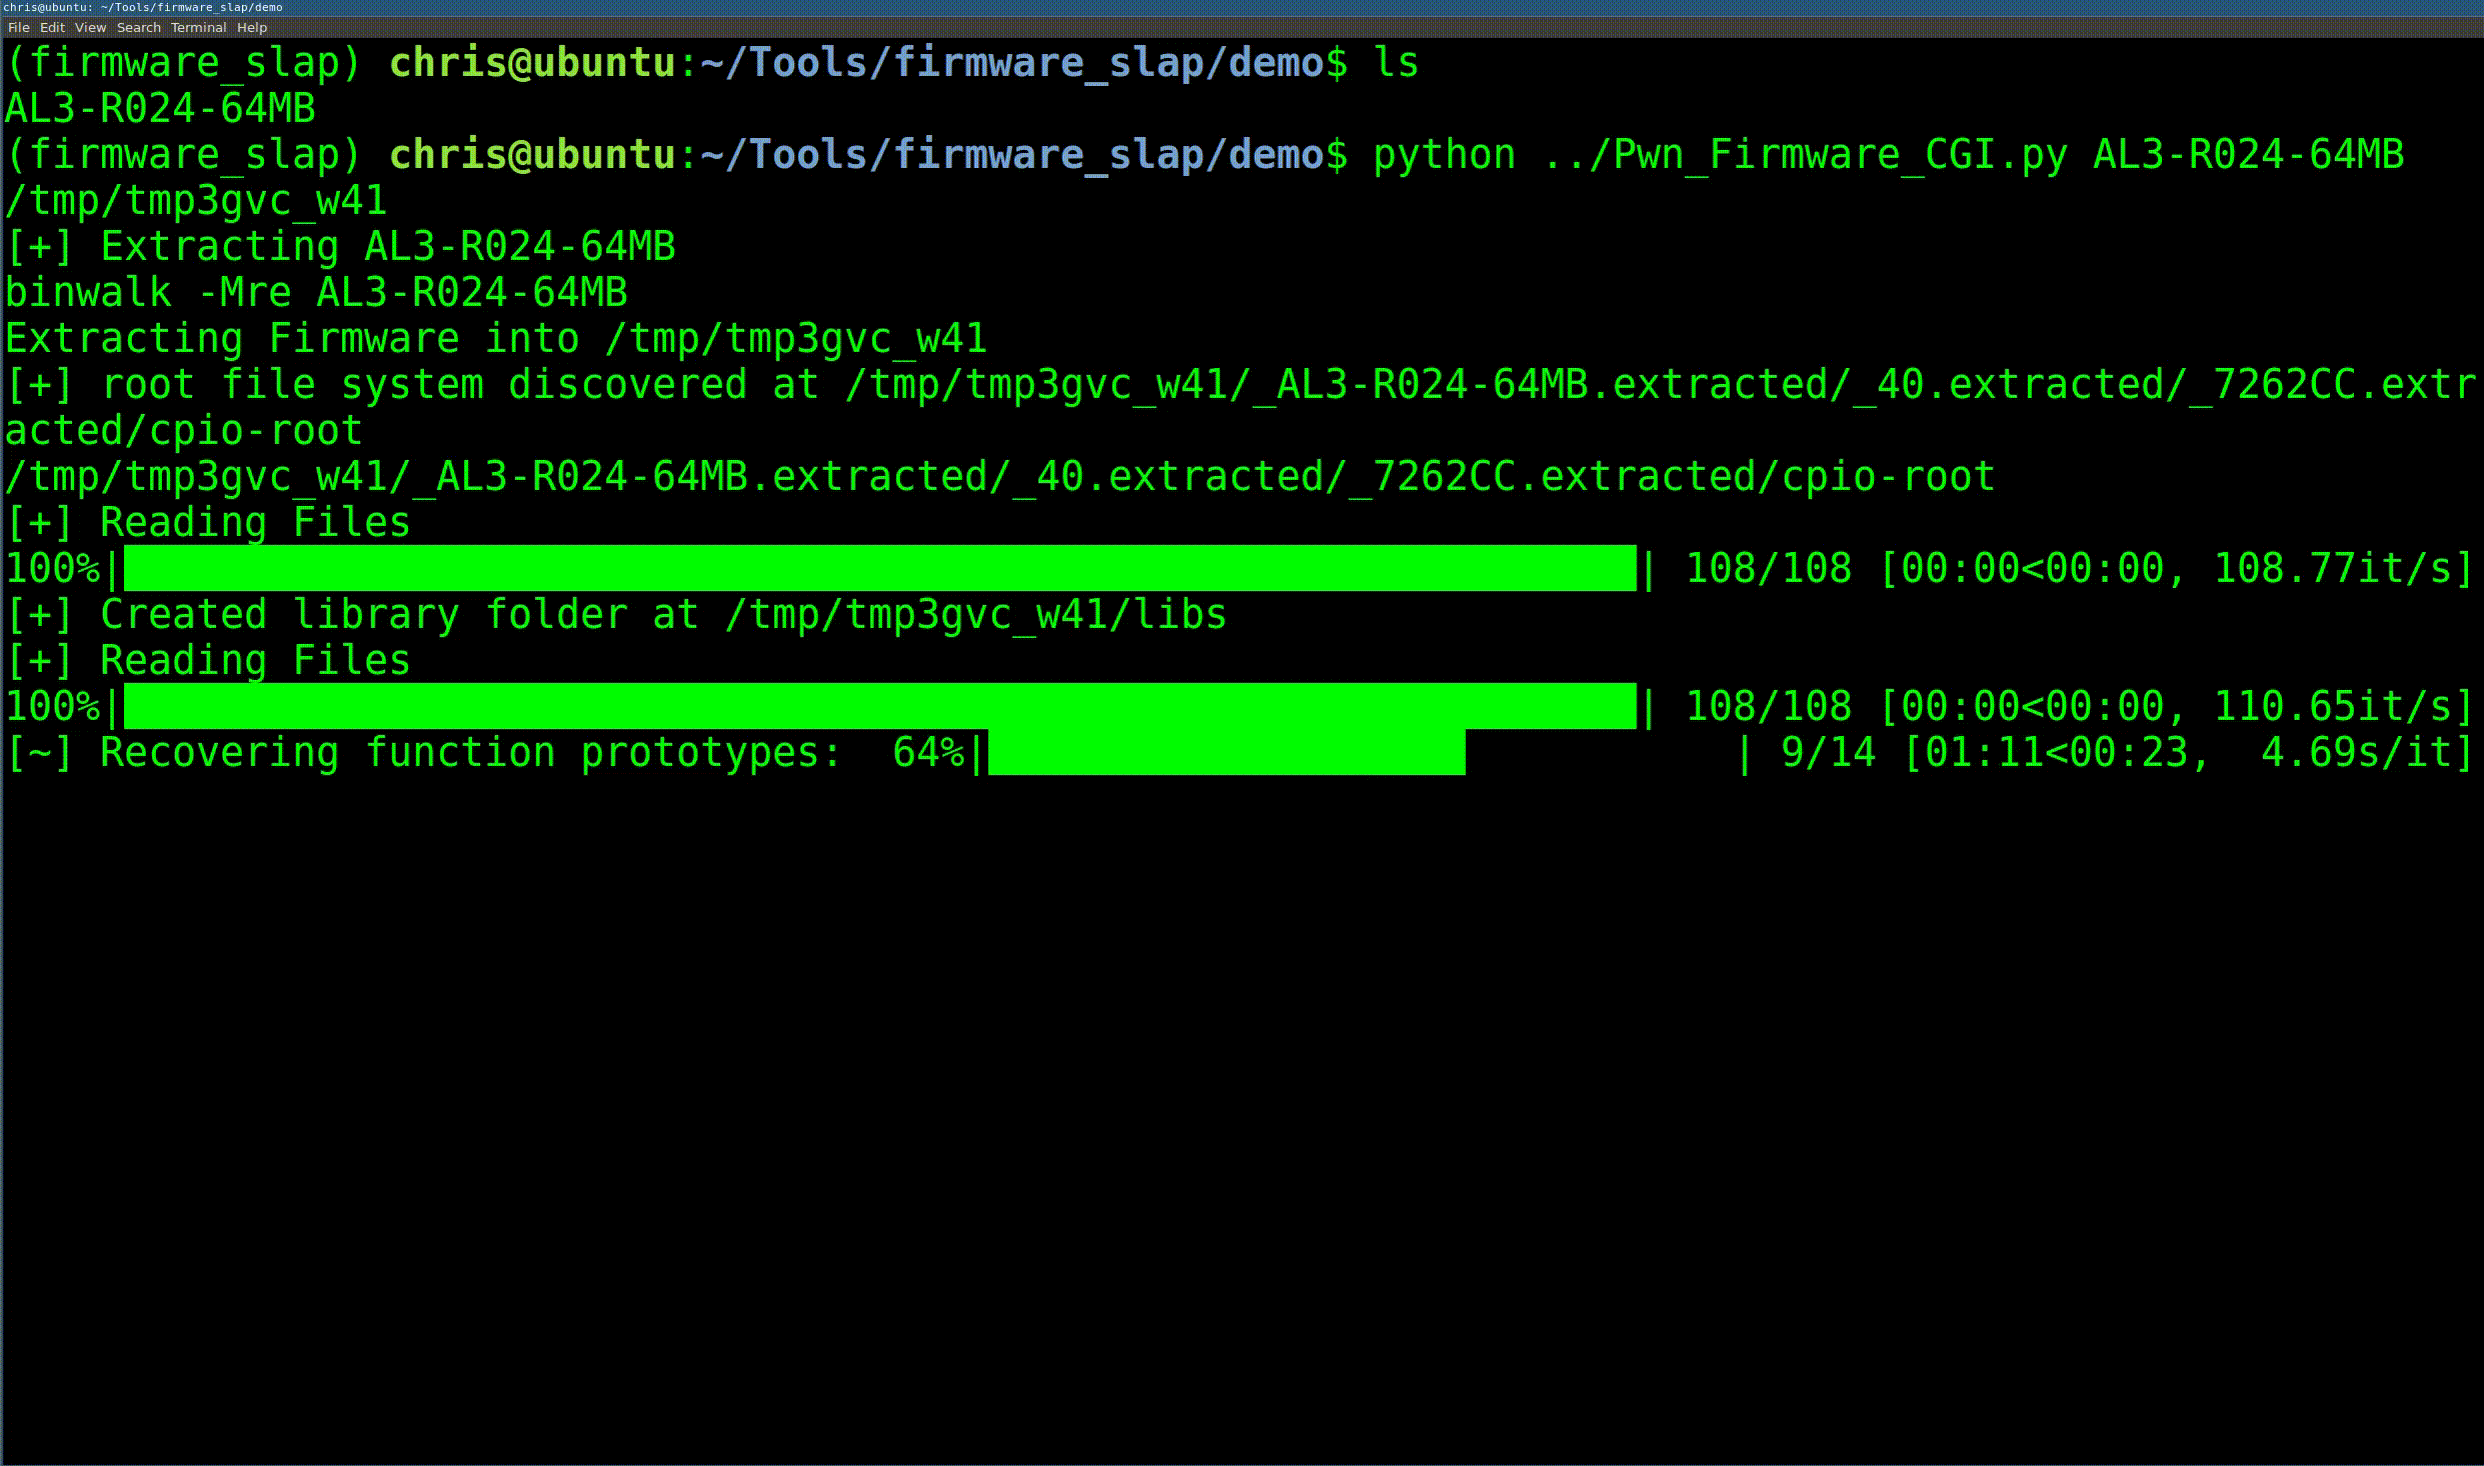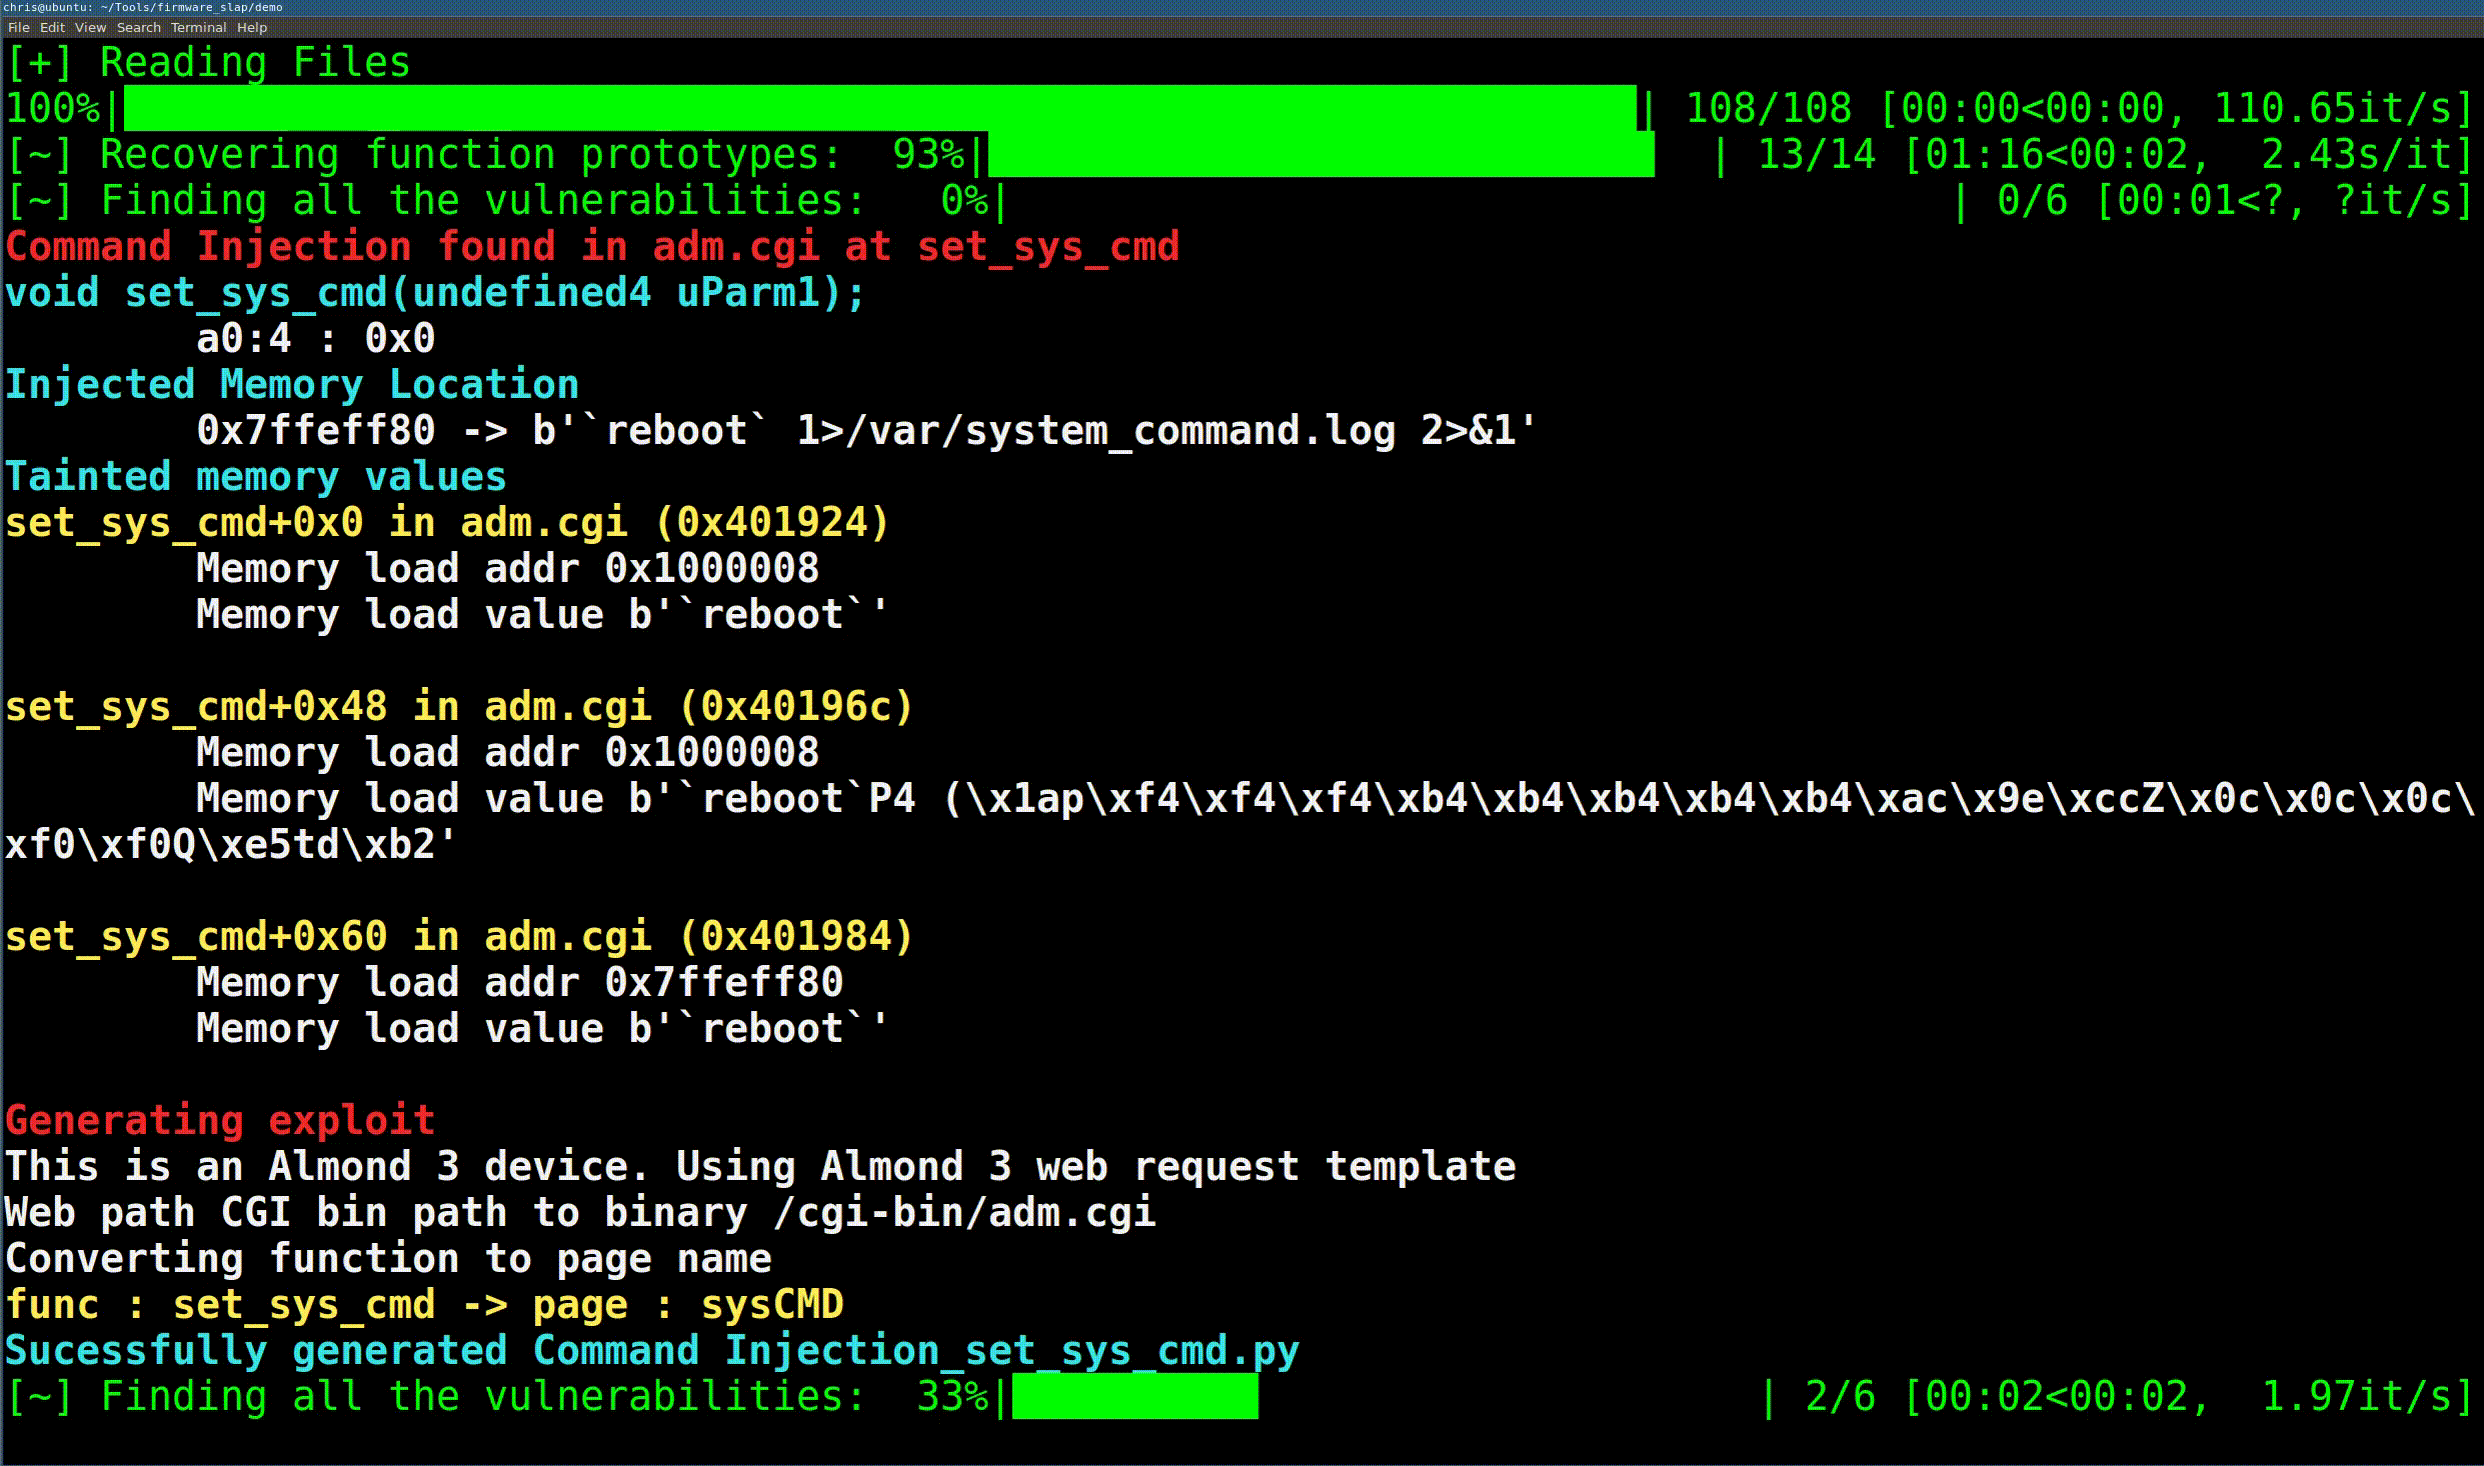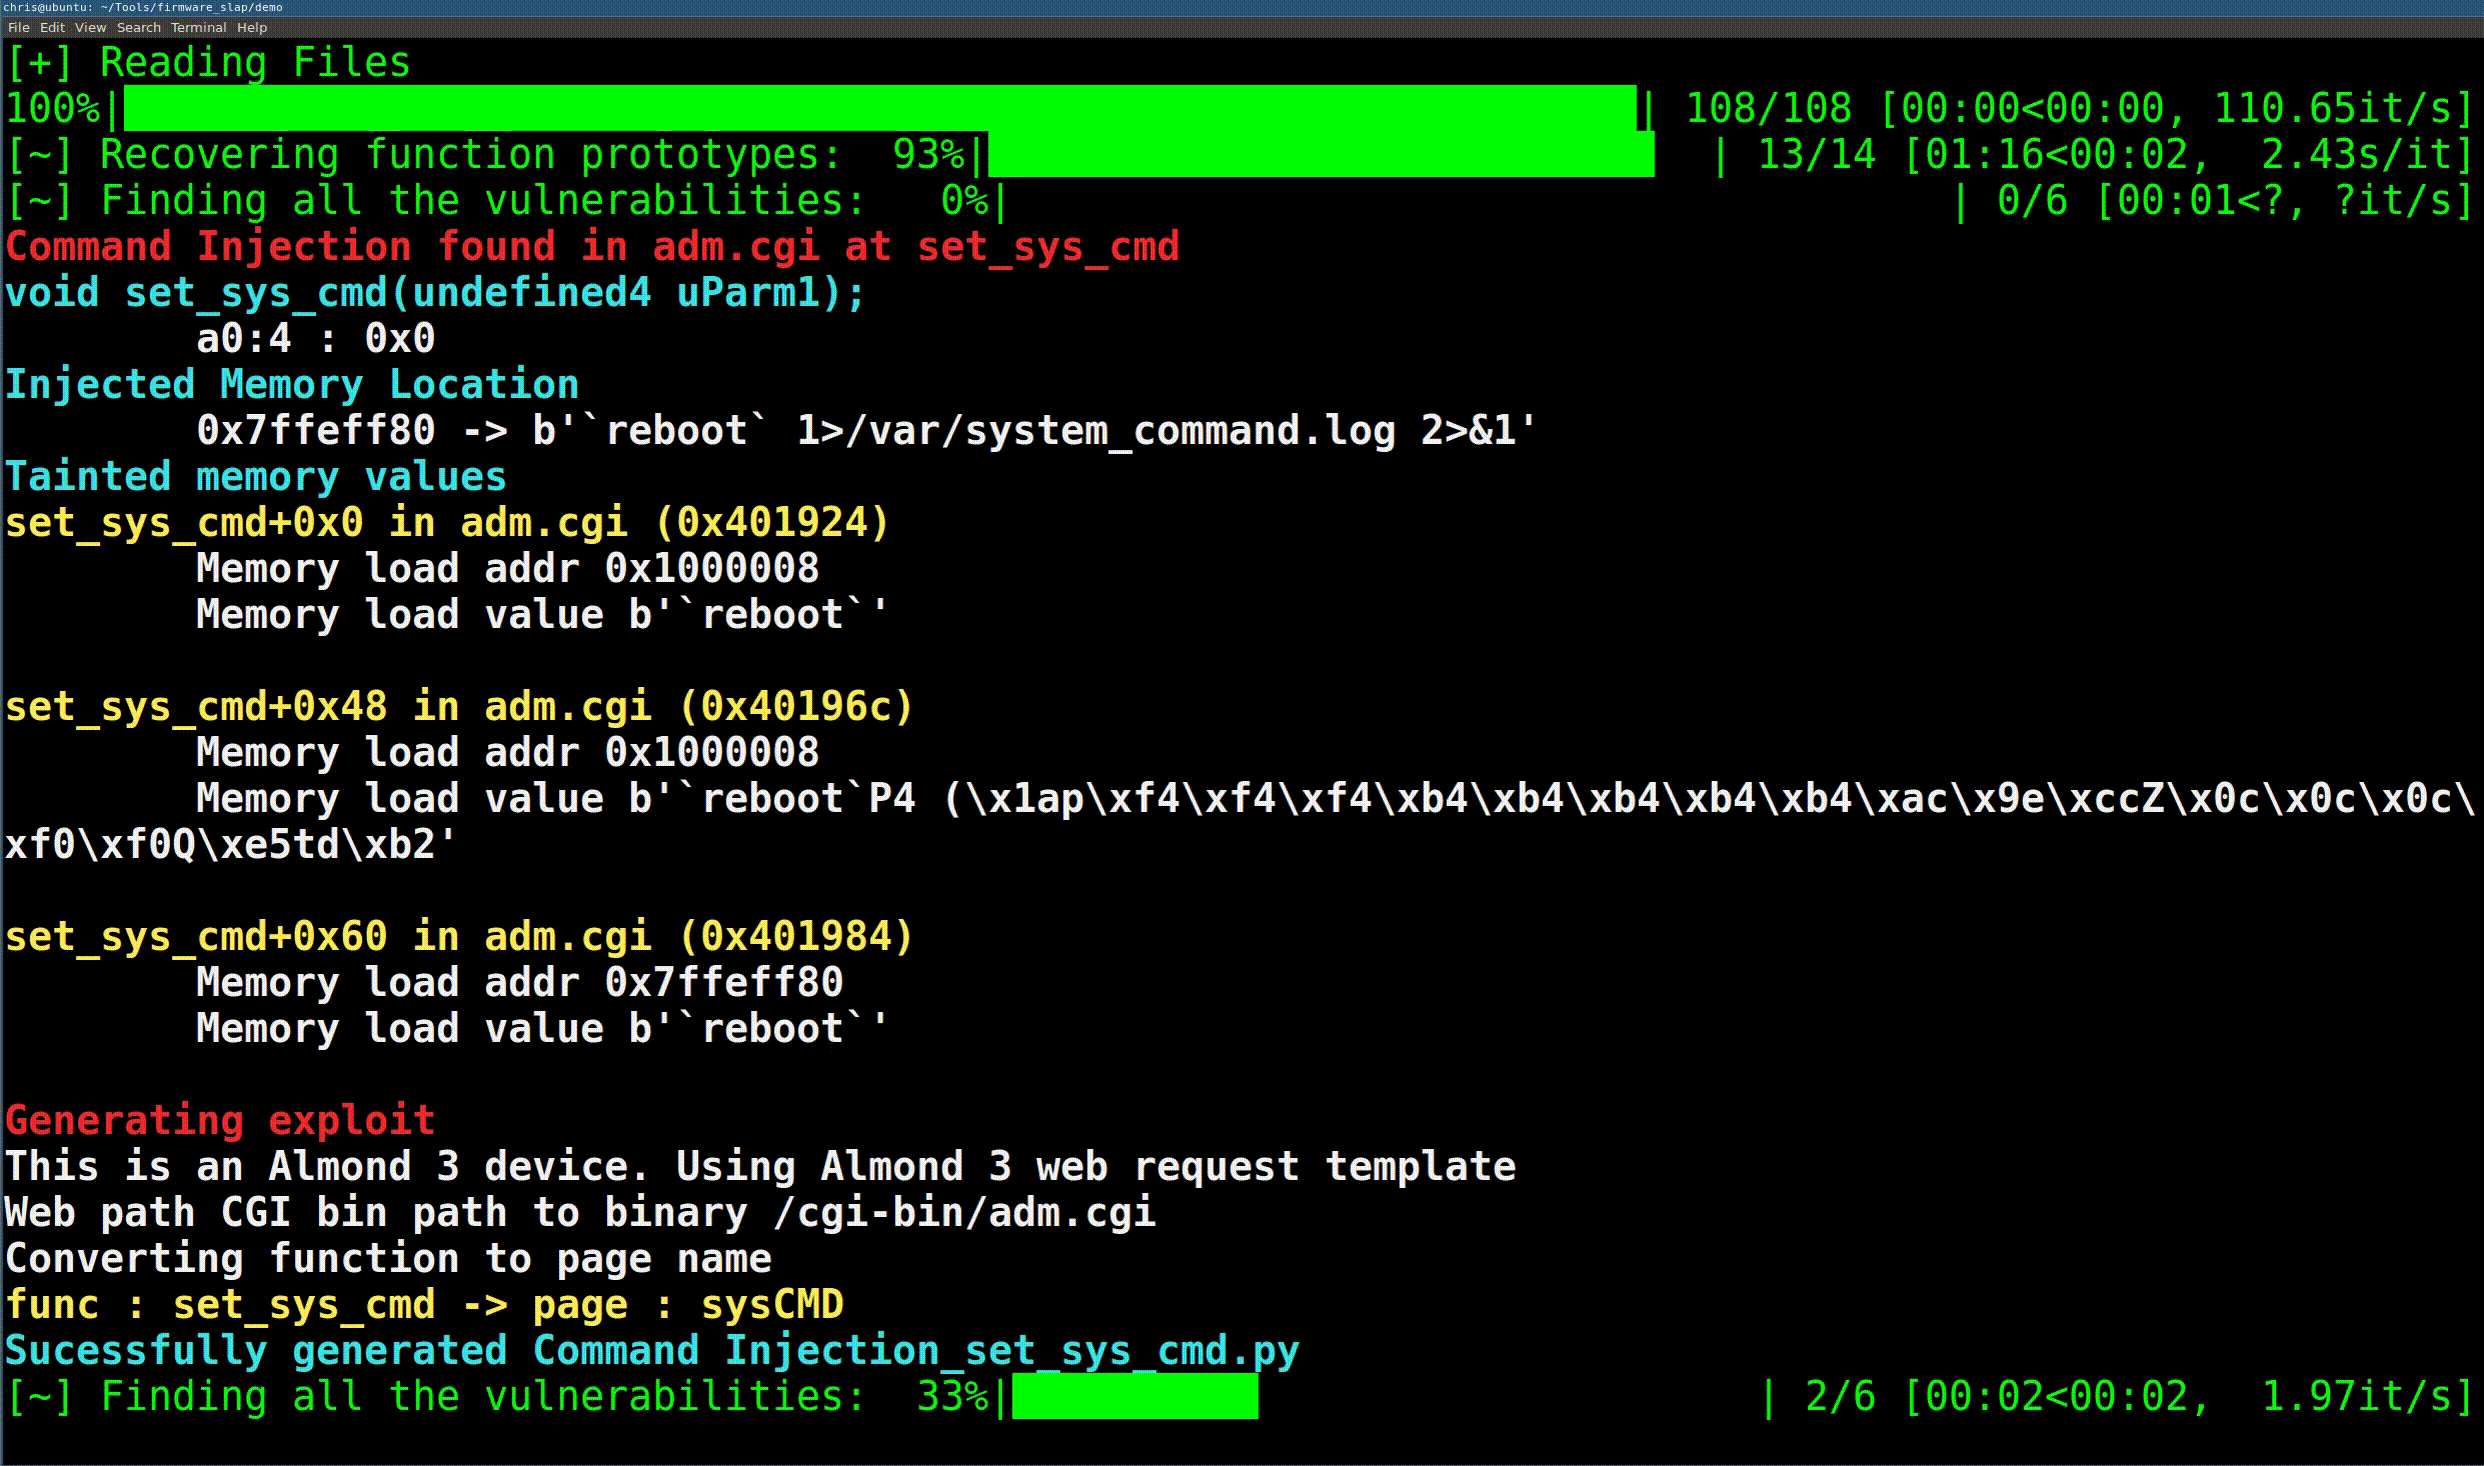 christhecoolhut/firmware_slap
Aufdecken von Schwachstellen in Firmware durch Concolic Analysis und Funktionsclustering.
 rampagex/firmware-mod-kit
Automatisch exportiert von code.google.com/p/firmware-mod-kit
 pr0v3rbs/firmae
Auf dem Weg zur groß angelegten Emulation von IoT-Firmware für die dynamische Analyse
 vulhunt-re/vulhunt
Framework zur Schwachstellenerkennung vom REsearch-Team von Binarly
 iceman1001/chameleonmini-rebooted
Chameleon Mini revE rebooted - Iceman Fork, der ChameleonMini ist ein vielseitiger kontaktloser Smartcard-Emulator (NFC/RFID)







