
 #1
Tools für Firmware-Extraktion, Entpacken, Emulation, Schwachstellenerkennung und Binäranalyse.
Kitploit empfohlen
 jaydcarlson/c2-printf
Trace-Nachrichten über eine Silicon Labs C2-Debugger-Verbindung ausgeben.
 keowu/sjcam
Reverse-Engineering-Forschung und Custom-Firmware für Allwinner-V3-basierte IoT-Kameras, einschließlich Firmware-Parsern, einem AVIOCTRL-Client und…
 nccgroup/zipdefrag
Präsentiert auf der Recon Montreal 2018
 teutekeune/ibssloader
Forschungswerkzeuge zum Booten von Linux auf dem iPad mini 1 über checkm8, gepatchte iBSS/iBEC und benutzerdefinierte Bare-Metal-Payloads,…
 fans0n-fan/treck20-related
PoC für CVE-2020-11896, Treck TCP/IP-Stack und Gerätebestandsermittlung
 aureliusivan/ubl-itel-s23
Bootloader entsperren für Itel S23 (S665L) / Unisoc T606 mittels CVE-2022-38694
 oscardagrach/cve-2019-5700
CVE-2019-5700
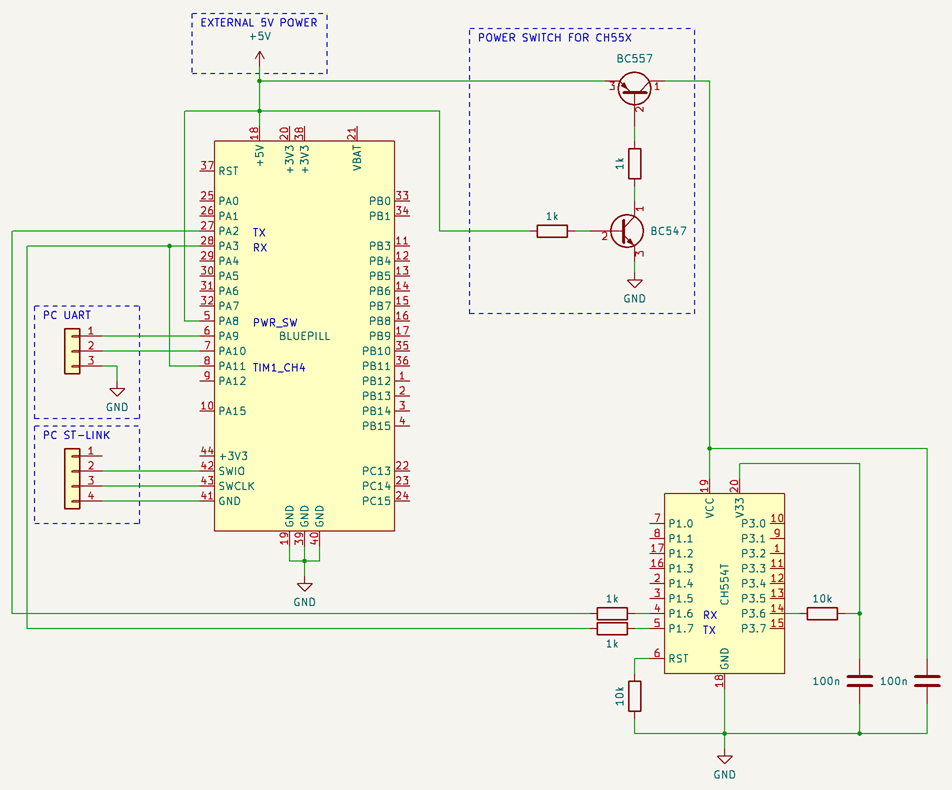 finngineering/ch55x_firmware_extractor
Firmware-Extraktor für CH55x-Mikroprozessoren
 tangrs/cve-2026-1668-poc
Proof-of-Concept-Exploit für CVE-2026-1668.
 supermagnum/galdralag-firmware
Ein kryptografisches Framework für Baochip-1x.
 seifallahhomrani1/cve-2023-0861-poc
Analysieren und Reproduzieren der Befehlseinschleusung-Schwachstelle (CVE-2023-0861) in NetModule Routern
 electr0sm0g/cve-2022-4510
# Exploit für CVE-2022-4510, der Remote-Codeausführung im Firmware-Analyse-Tool Binwalk ermöglicht. Stellt Proof-of-Concept-Code für Sicherheitstests…
 wuyou6956-glitch/cve-2026-1668-poc
Proof-of-Concept-Exploit für CVE-2026-1668 in der TP-Link-Switch-Firmware, das eine MIPS-Payload liefert, die eine Root-Shell auf anfälligen Geräten…
 whoami-012/cve-2026-96515
Technischer Bericht und authentifizierter Reverse-Shell-PoC für CVE-2026-96515, eine Root-Befehlausführungs-Schwachstelle im…
 20enderdude20/ghidra_v810_v830
Ghidra-Prozessorbeschreibungsmodul für die NEC/Renesas v810- und v830-Familien
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Toolkit für nicht authentifizierte Remote-Code-Ausführung.

 christophe.duvernois/usb-spy
Fängt USB-Massenspeicherverkehr auf Block- und Dateiebene ab und analysiert ihn, emuliert USB-Geräte und unterstützt benutzerdefinierte Python-Stubs…
 nccgroup/ghidra-mtk-loader
Ghidra-Loader für das MediaTek-md1img-Modem-Firmware-Image-Format








