
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen

 lyrebirds/sagemcom-fast-3890-exploit
Exploit für das Kabelmodem Sagemcom F@ST 3890, der die Cable-Haunt-Schwachstelle implementiert, um über einen WebSocket-basierten Pufferüberlauf und…
 r00t-3xp10it/msf-auxiliarys
Meine Sammlung von Metasploit-Auxiliary-Post-Modulen
 jfmaes/sharpziprunner
Führt positionsunabhängigen Shellcode aus einer verschlüsselten ZIP-Datei aus.
 blacksnufkin/ghostdriver
noch ein AV-Killer-Tool mithilfe von BYOVD
 synacktiv/php_filter_chains_oracle_exploit
Ein CLI zum Ausnutzen von Parametern, die anfällig für fehlerbasierte PHP-Filterketten-Orakel sind.
 kleiton0x00/redditc2
Missbrauch der Reddit-API zum Hosten des C2-Verkehrs.
 paranoidninja/brute-ratel-c4-community-kit
Dieses Repository enthält Skripte, Konfigurationen und veraltete Payload-Loader für Brute Ratel C4 (https://bruteratel.com/)
 n4kedturtle/persistbof
Ein BOF zur Automatisierung gängiger Persistenztasks für Red Teams
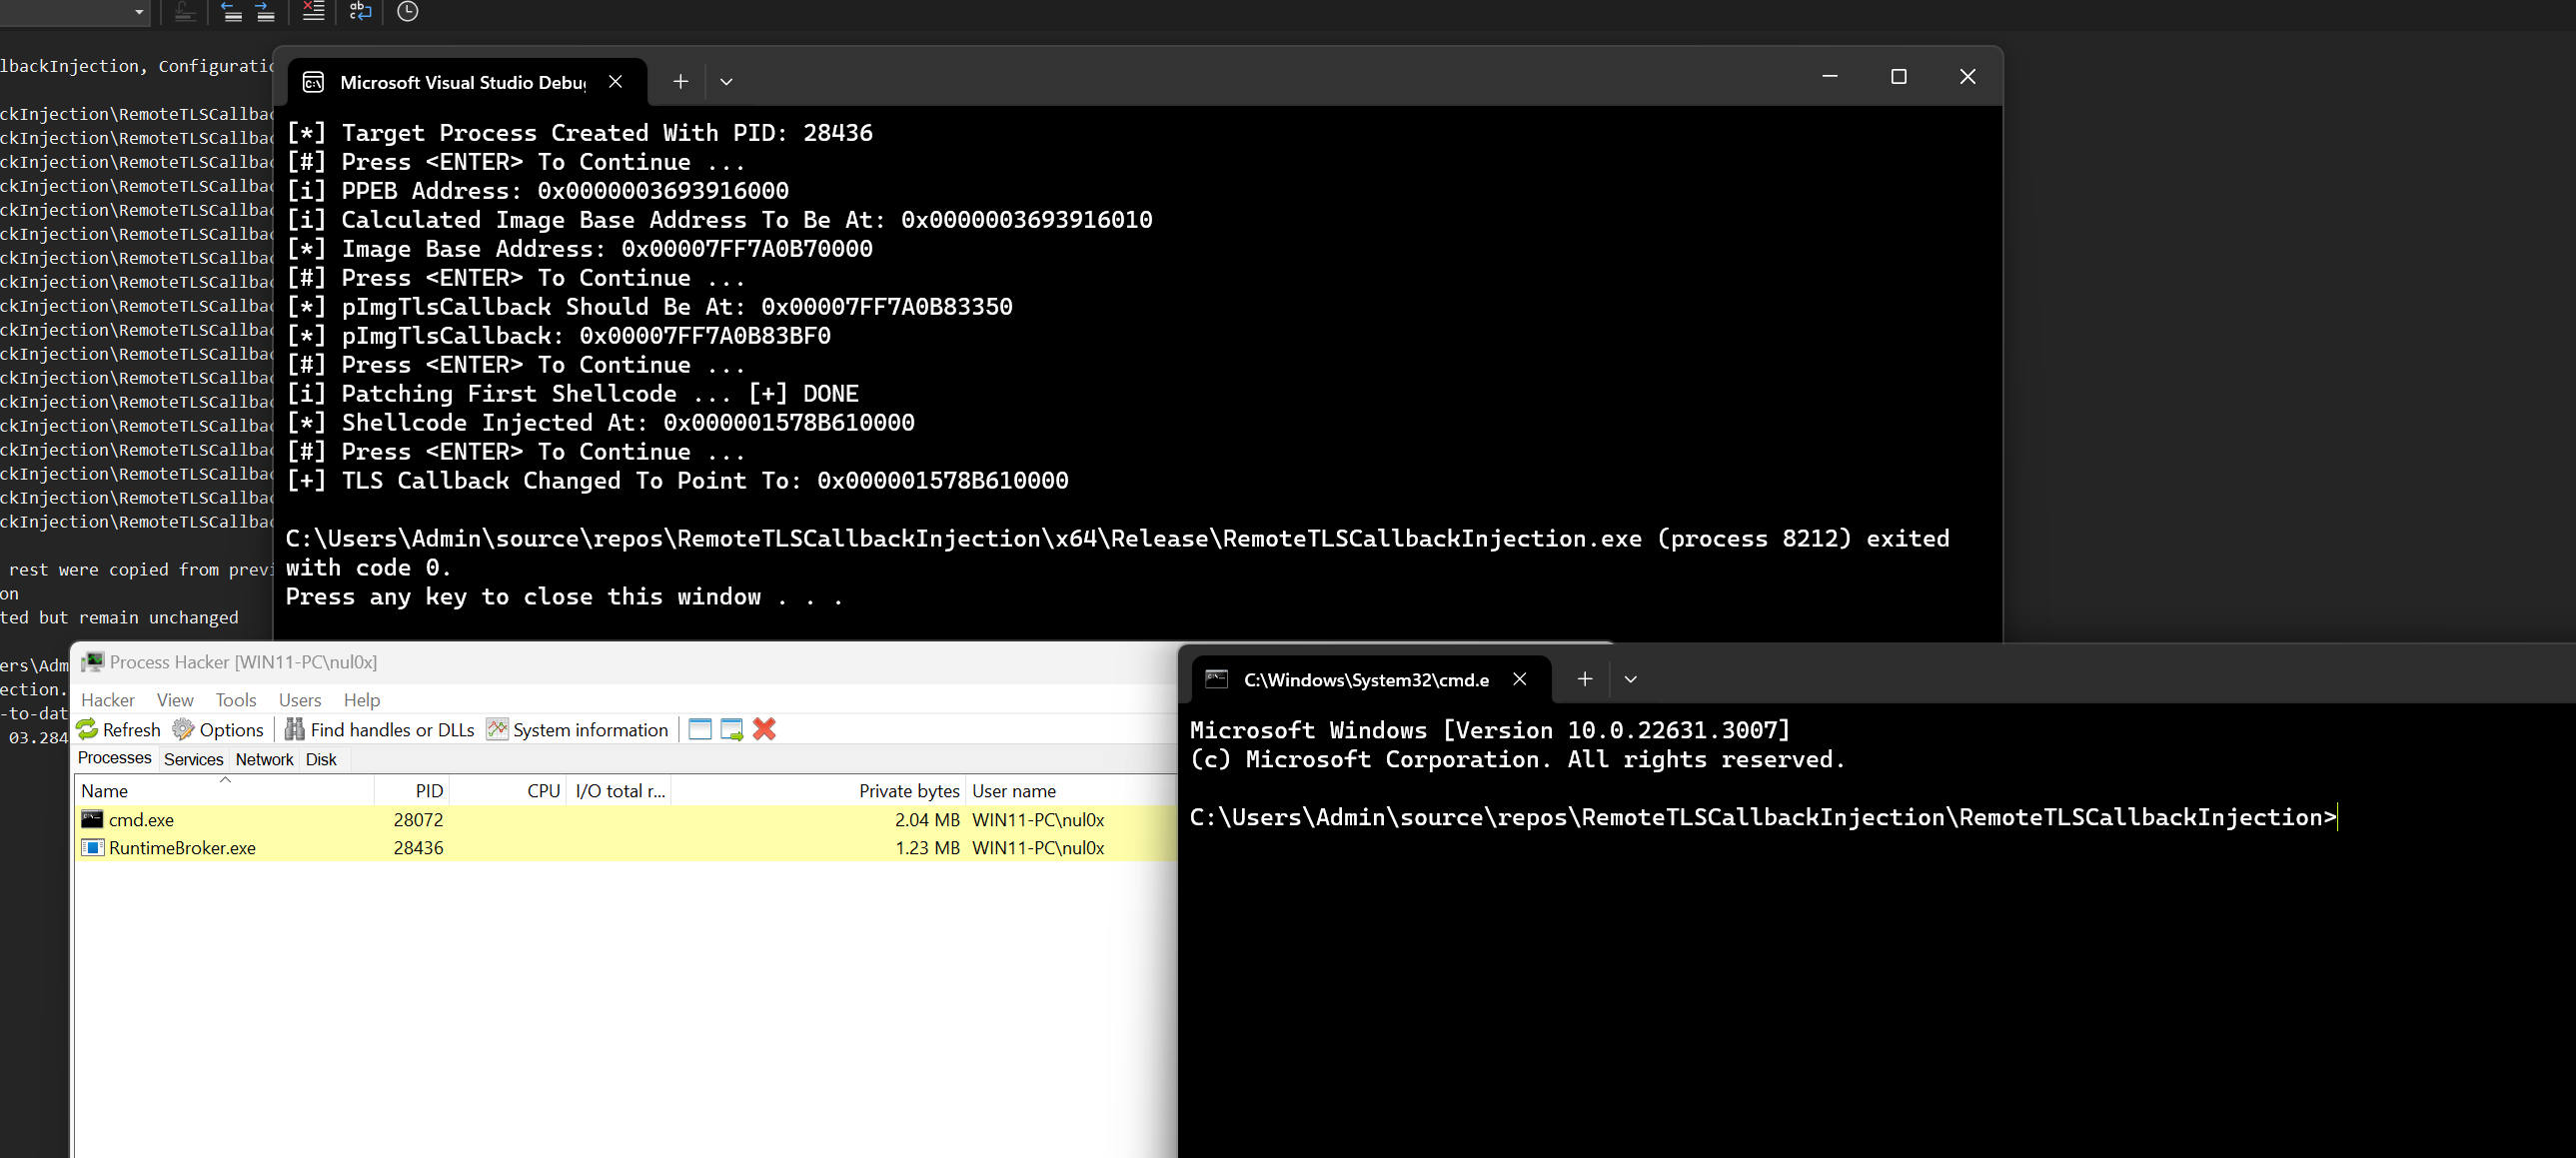 maldev-academy/remotetlscallbackinjection
Nutzung von TLS-Callbacks zur Ausführung einer Payload, ohne Threads in einem Remote-Prozess zu erzeugen.
 strategic-automation/violin
Agentisches Pentest-Profil für Hermes: 31 Playbooks für autorisierte Recon, Web-/Access-Control-Angriffe, sichere Exploit-Validierung und…
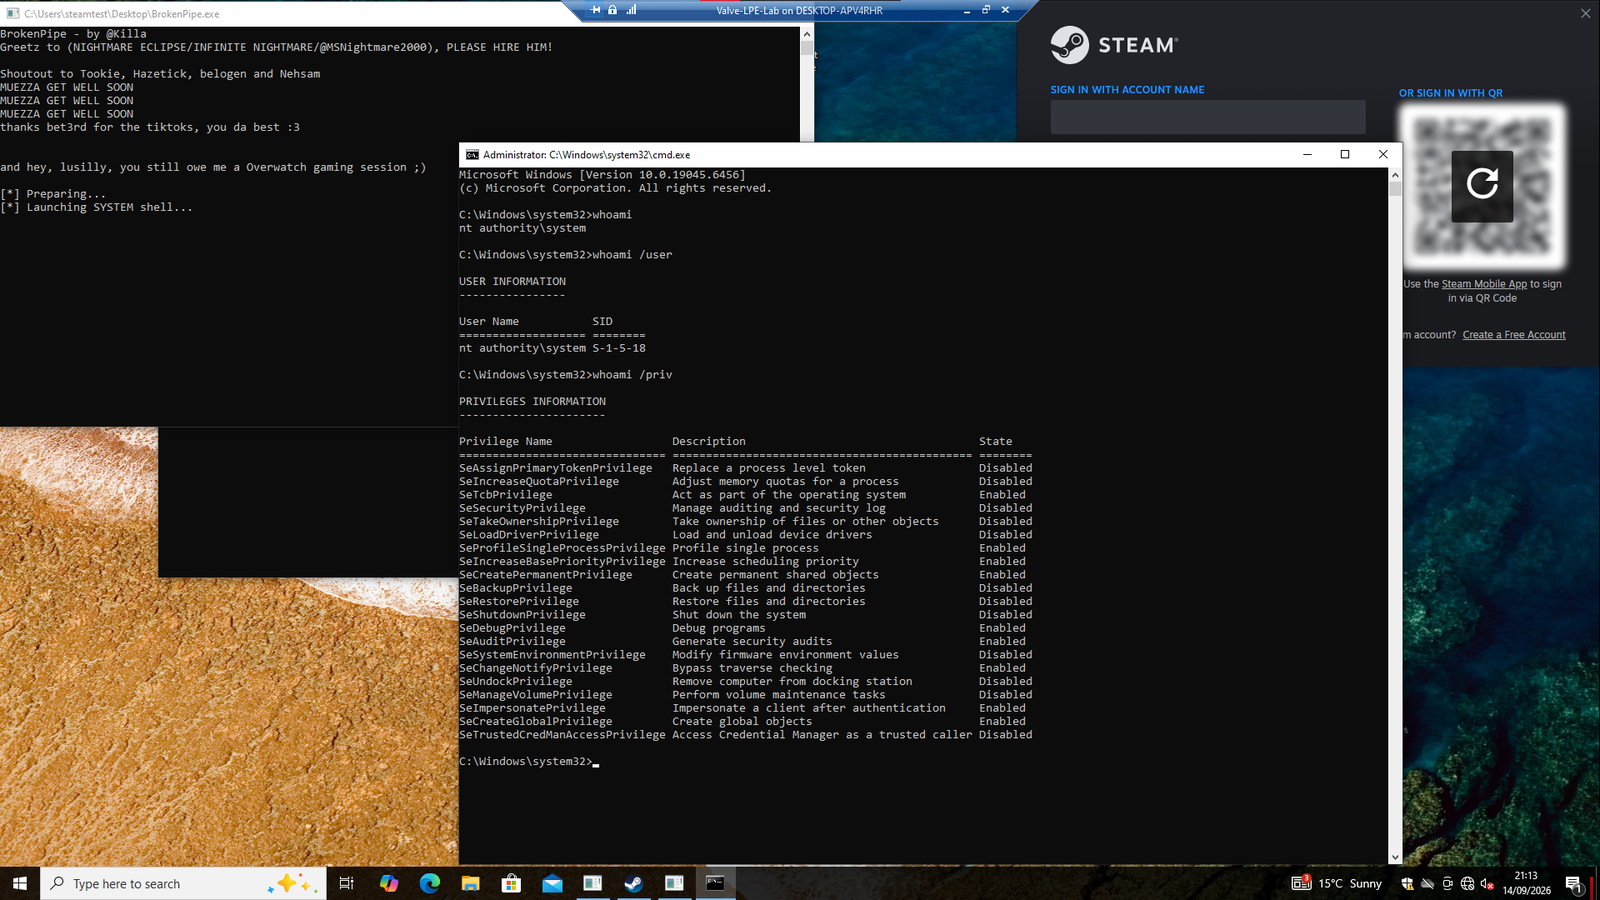 killaboi/brokenpipe
Steam Client Service Lokale Privilegieneskalations-Schwachstelle
 thatcherclough/betterbackdoor
Eine Hintertür mit einer Vielzahl von Funktionen.
 sailay1996/cdpsvclpe
Lokale Windows-Rechteausweitung über den CdpSvc-Dienst (DLL-Hijacking über beschreibbaren SYSTEM-Pfad)
 s3cur3th1ssh1t/nim-runpe
Eine Nim-Implementierung von reflektivem PE-Loading aus dem Speicher
 cellebrite-labs/ida_kernelcache
Ein IDA-Toolkit zur Analyse von iOS-Kernelcaches.
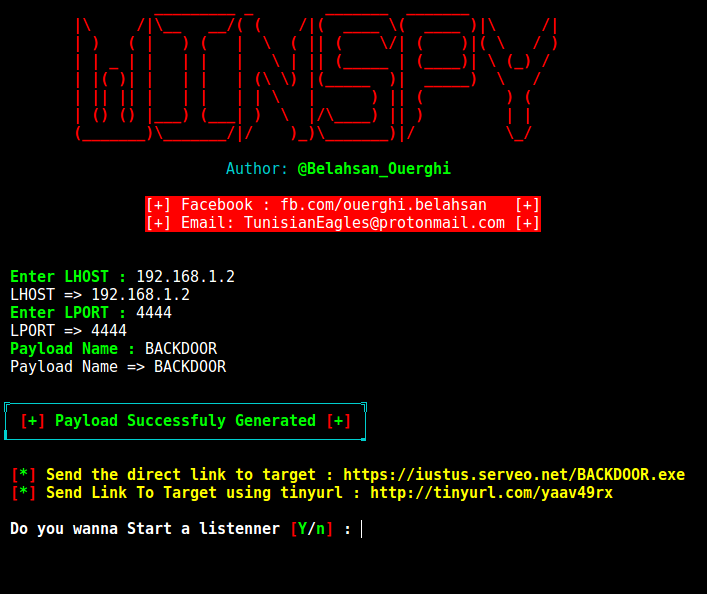 cyb0r9/winspy
Generiert Windows-Reverse-Shell-Backdoors mit automatischer IP-Vergiftung, nutzt Metasploit zur Payload-Erstellung und Apache zur Auslieferung in…
 s1kr10s/apache-struts-v4
Exploit-Skript, das 5 Apache Struts RCE-Sicherheitslücken (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) mit…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 Proof of Concept – Verwundbare mod_proxy-Konfiguration in Apache HTTP Server Versionen 2.4.0 bis 2.4.55 führt zu einer HTTP Request…








