
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen

 pumasecurity/serverless-prey
Serverlose Funktionen zum Aufbau von Reverse Shells auf Lambda, Azure Functions und Google Cloud Functions
 cryptolok/morphaes
IDPS- & Sandbox- & Antivirus-Stealth-Killer. MorphAES ist die weltweit erste polymorphe Shellcode-Engine mit metamorphen Eigenschaften und der…
 badsectorlabs/copyfail-go
Eine Go-Implementierung von copyfail (CVE-2026-31431)
 mpgn/cve-2019-7238
🐱💻 PoC für CVE-2019-7238 - Nexus Repository Manager 3 Remote Code Execution 🐱💻
 bazad/blanket
CVE-2018-4280: Schwachstelle durch Mach-Port-Ersetzung in launchd auf iOS 11.2.6, die zu Sandbox-Escape, Privilegieneskalation und Umgehung der…
 abelche/evil_minio
Exploit für CVE-2023-28434 MinIO Unautorisiert zu RCE
 hacksysteam/cve-2023-21608
Proof-of-Concept-Exploit für CVE-2023-21608, eine Use-After-Free-Schwachstelle in Adobe Acrobat Reader, die über präparierte PDF-Dateien eine…
 loosehose/silentbutdeadly
SilentButDeadly ist ein Netzwerkkommunikationsblocker, der speziell entwickelt wurde, um EDR/AV-Software zu neutralisieren, indem er deren…
 matheuzsecurity/furtex
Post-Exploitation- und Evasions-Forschungstoolkit für Linux.
 c0rel0ader/east
Exploit- und Sicherheitstools-Framework 2.0.1
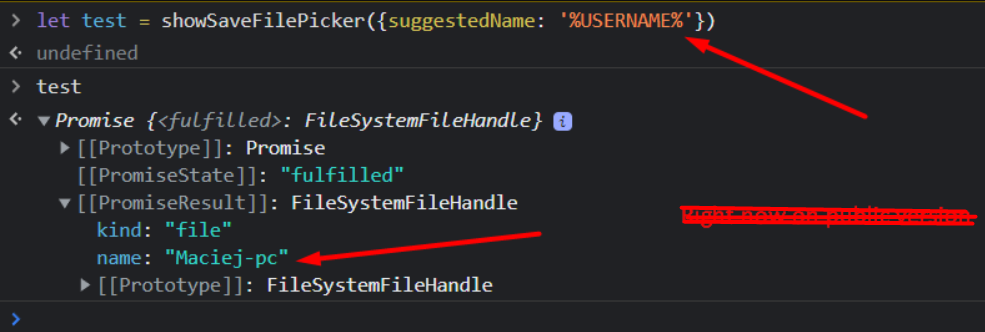 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge und Opera - Schwachstelle gemeldet von Maciej Pulikowski - Leck von Systemumgebungsvariablen -…

 mythicagents/xenon
Ein in C geschriebener Mythic-Agent für Windows
 1n3/exploits
Exploits von 1N3 @CrowdShield @xer0dayz @XeroSecurity
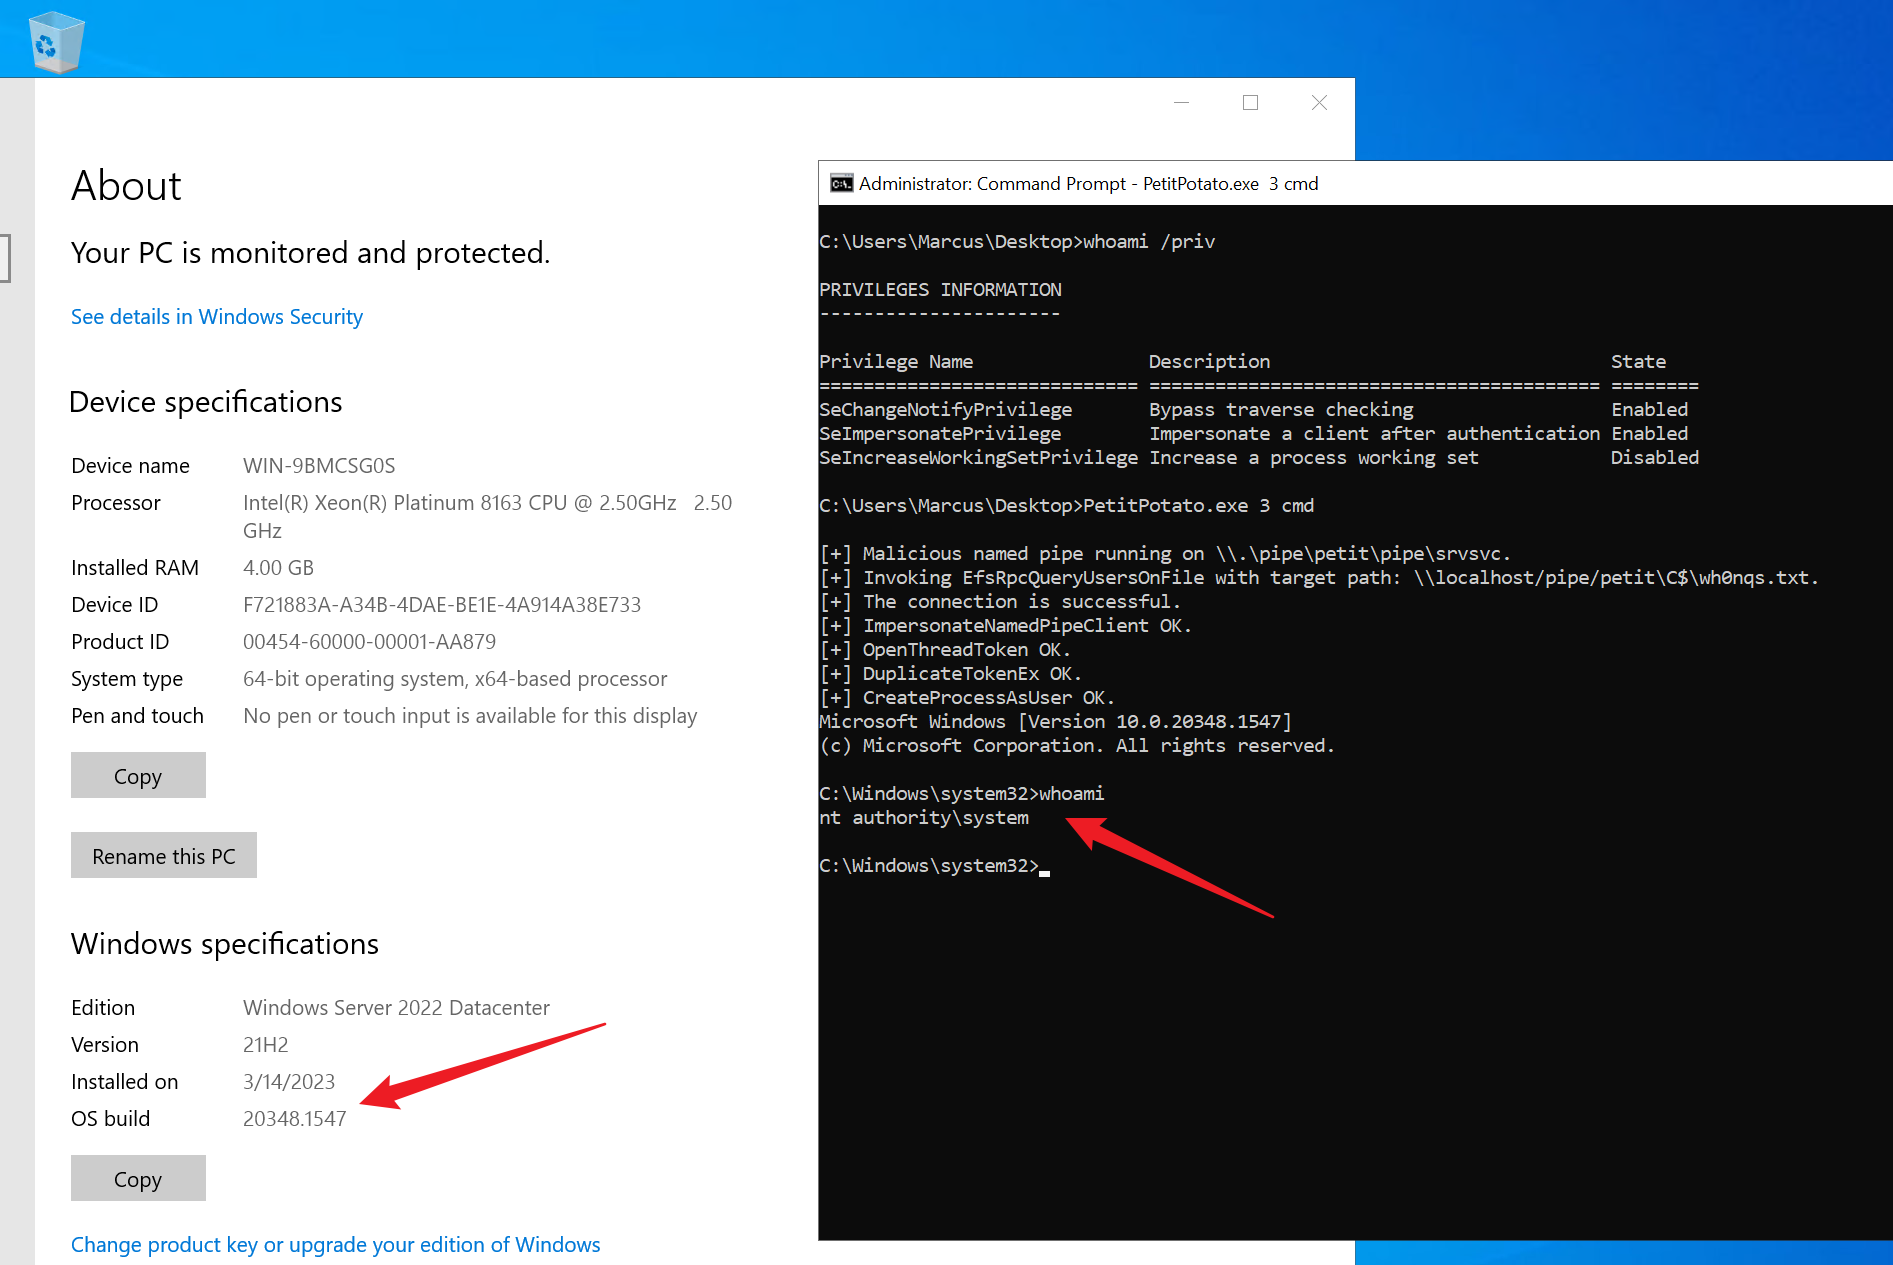 wh0amitz/petitpotato
Lokale Rechteausweitung über PetitPotam (Missbrauch von Impersonate-Rechten).
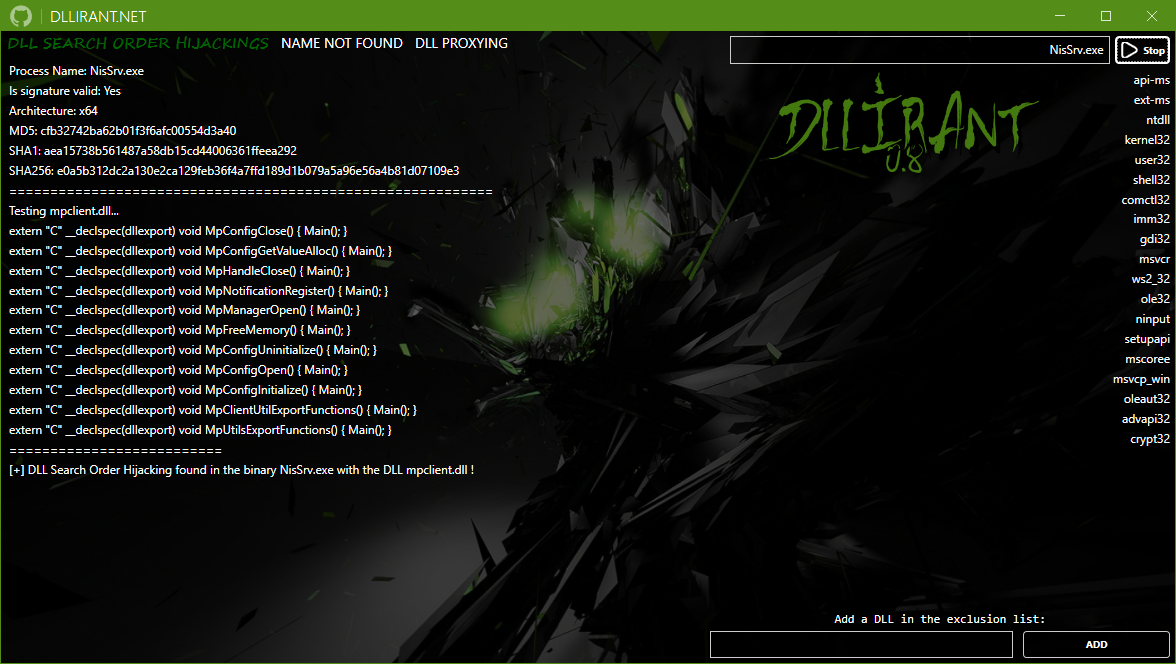 redteamsocietegenerale/dllirant
DLLirant ist ein Tool zur Automatisierung von DLL-Hijacking-Untersuchungen an einer bestimmten Binärdatei.
 nu11secur1ty/windows11exploits
Sammlung von Windows 11 Exploit Proof-of-Concepts und Schwachstellendemonstrationen für Sicherheitsforschung und Penetrationstests.
 capt-meelo/beaconator
Ein Beacon-Generator, der Cobalt Strike und eine Vielzahl von Tools verwendet.








