
 #1

 viralmaniar/powershell-rat
Python-basierte Hintertür, die Gmail nutzt, um Daten per Anhang zu exfiltrieren. Dieser RAT hilft bei Red-Team-Einsätzen, Windows-Maschinen zu…
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Java-Exploit - WAF-Bypass-Tricks
 foxglovesec/potato
Windows-Local-Privilege-Escalation-Exploit unter Verwendung von NBNS-Spoofing, gefälschtem WPAD-Proxy und HTTP-zu-SMB-NTLM-Relay, um NT…
 sighook/pixload
Werkzeuge zur Erstellung/Injektion von Bild-Payloads
 notmedic/netntlmtosilverticket
SpoolSample -> Responder w/NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket
 aniqfakhrul/powerview.py
Powerview auf Steroiden
 worawit/cve-2021-3156
Sudo Baron Samedit Exploit
 safebreach-labs/pinjectra
Pinjectra ist eine C/C++-Bibliothek mit OOP-ähnlichem Ansatz, die Techniken zur Prozessinjektion implementiert (mit Fokus auf Windows 10 64-Bit).
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32- und Kernel-Missbrauchstechniken für Pentester
 boku7/loki
🧙♂️ Node.js Command & Control zum Script-Jacking verwundbarer Electron-Anwendungen
 antoniococo/remotepotato0
Windows-Privilegieneskalation vom Benutzer zum Domänenadministrator.
 hatriot/token-priv
Token-Privilegien-Forschung
 hackerhouse-opensource/iscsicpl_bypassuac
UAC-Bypass für x64 Windows 7 - 11
 klezvirus/cve-2021-40444
CVE-2021-40444 - Vollständig bewaffneter Microsoft Office Word RCE-Exploit
 sia-iotechnology/kittysploit-framework
Python Exploitation Framework, V8 Engine Debugger, Proxy interceptor, marketplace, post-exploitation, backdoor generator,....
 tanc7/exocet-av-evasion
EXOCET - AV-umgehendes, nicht erkennbares Payload-Auslieferungswerkzeug
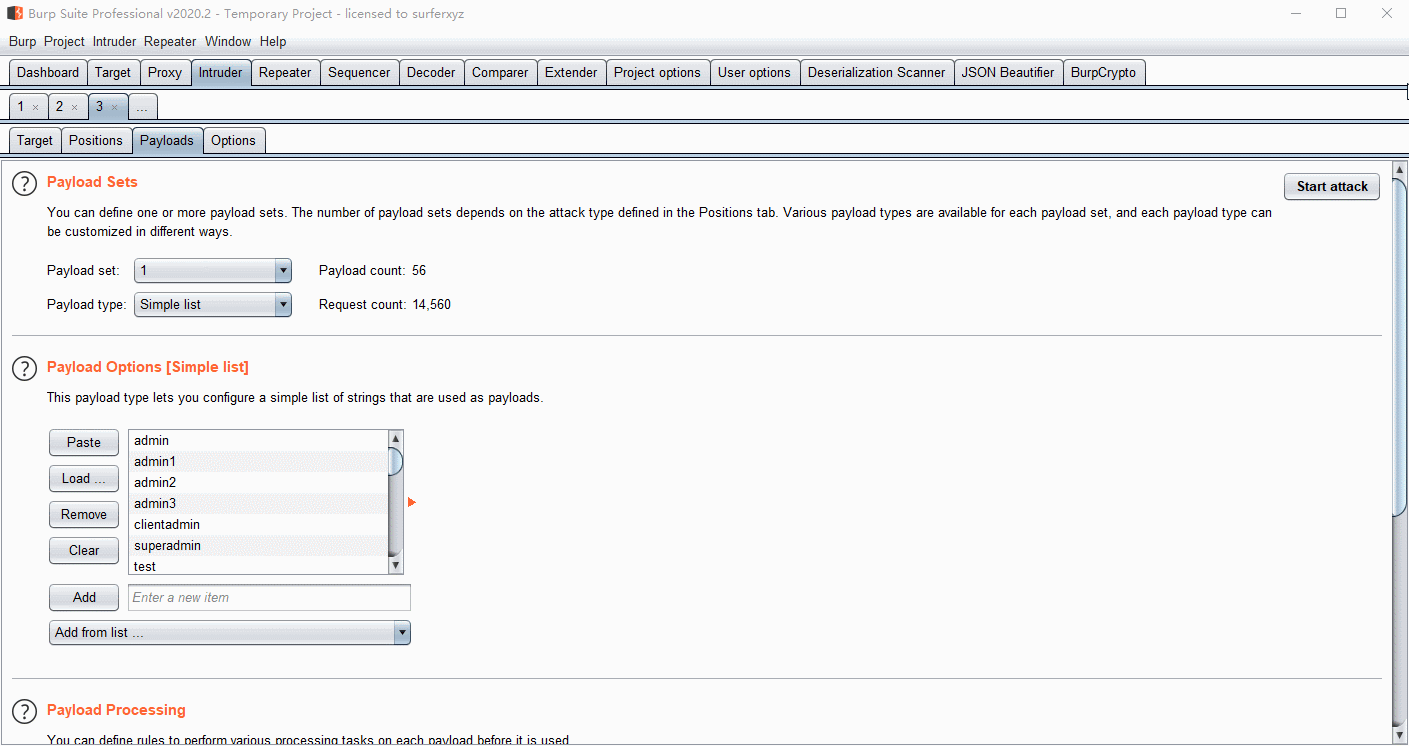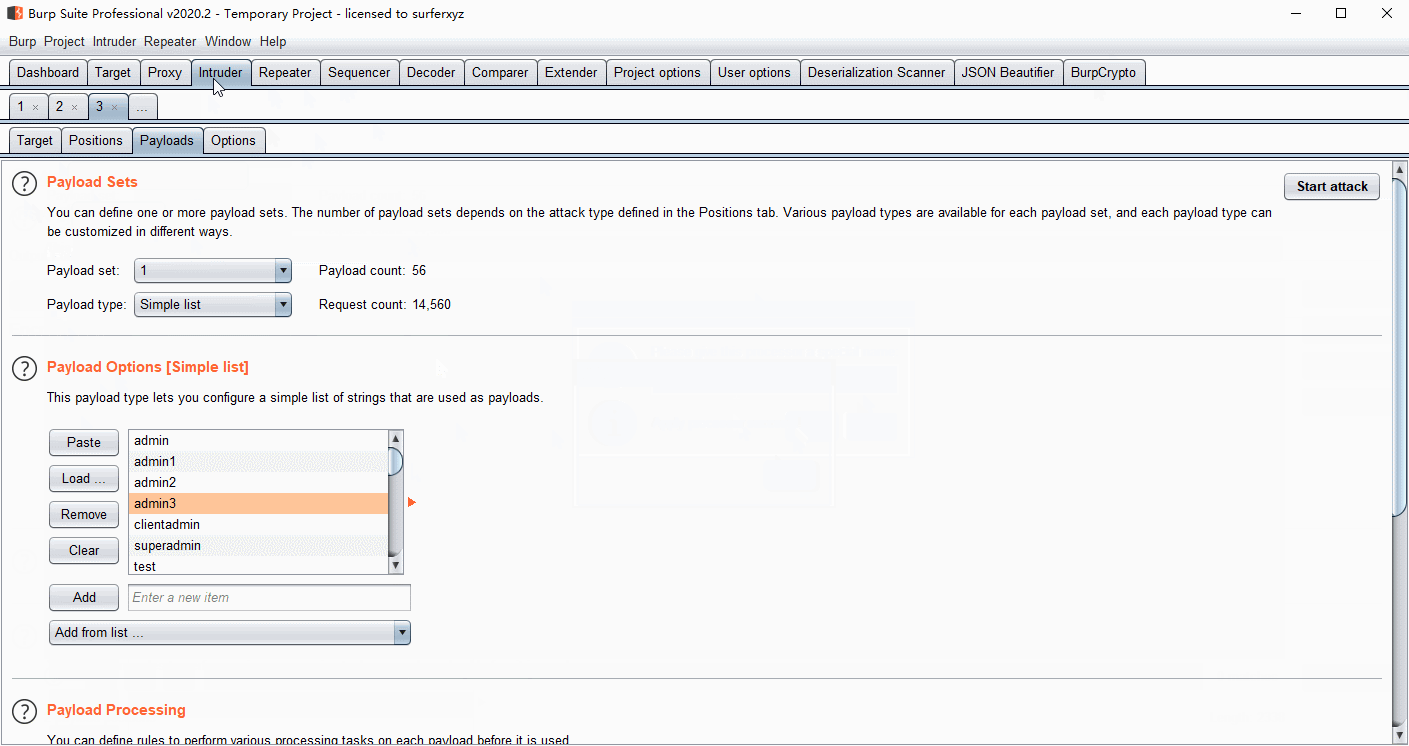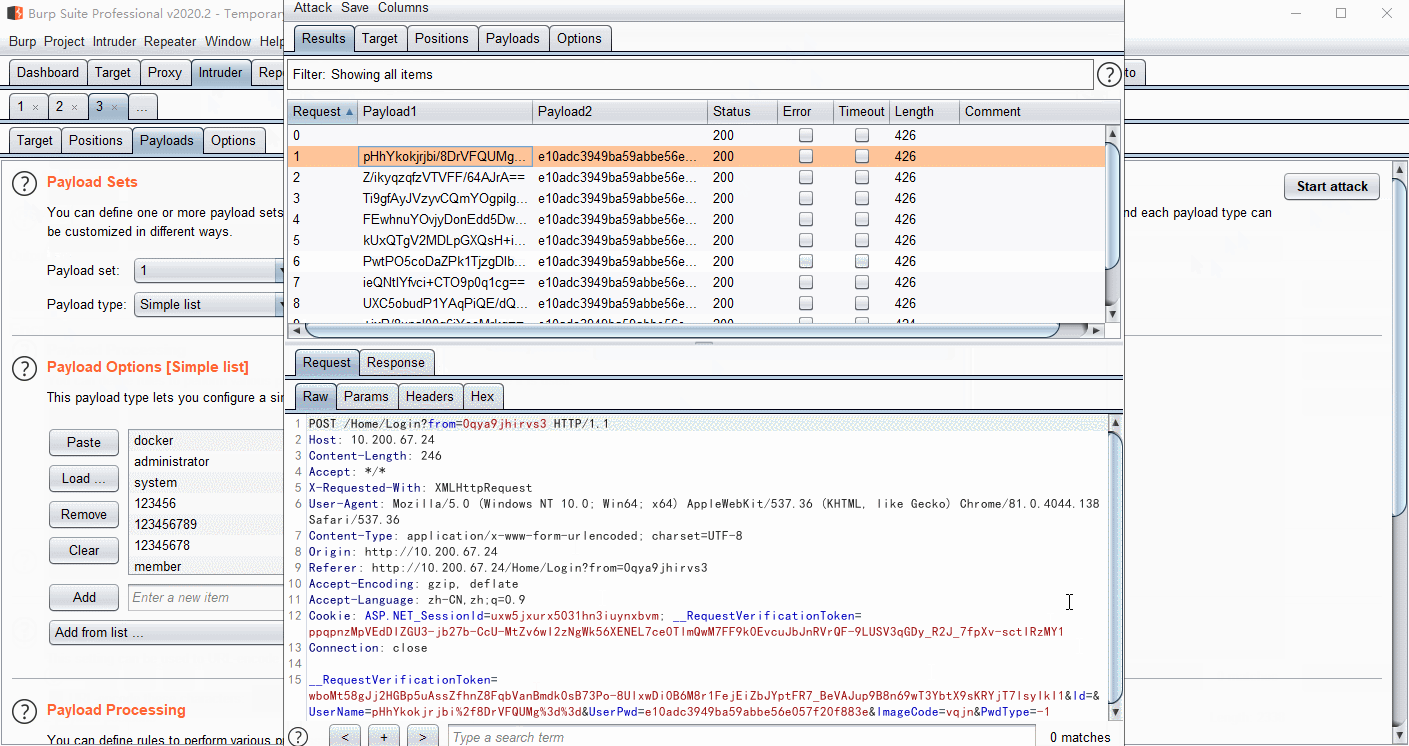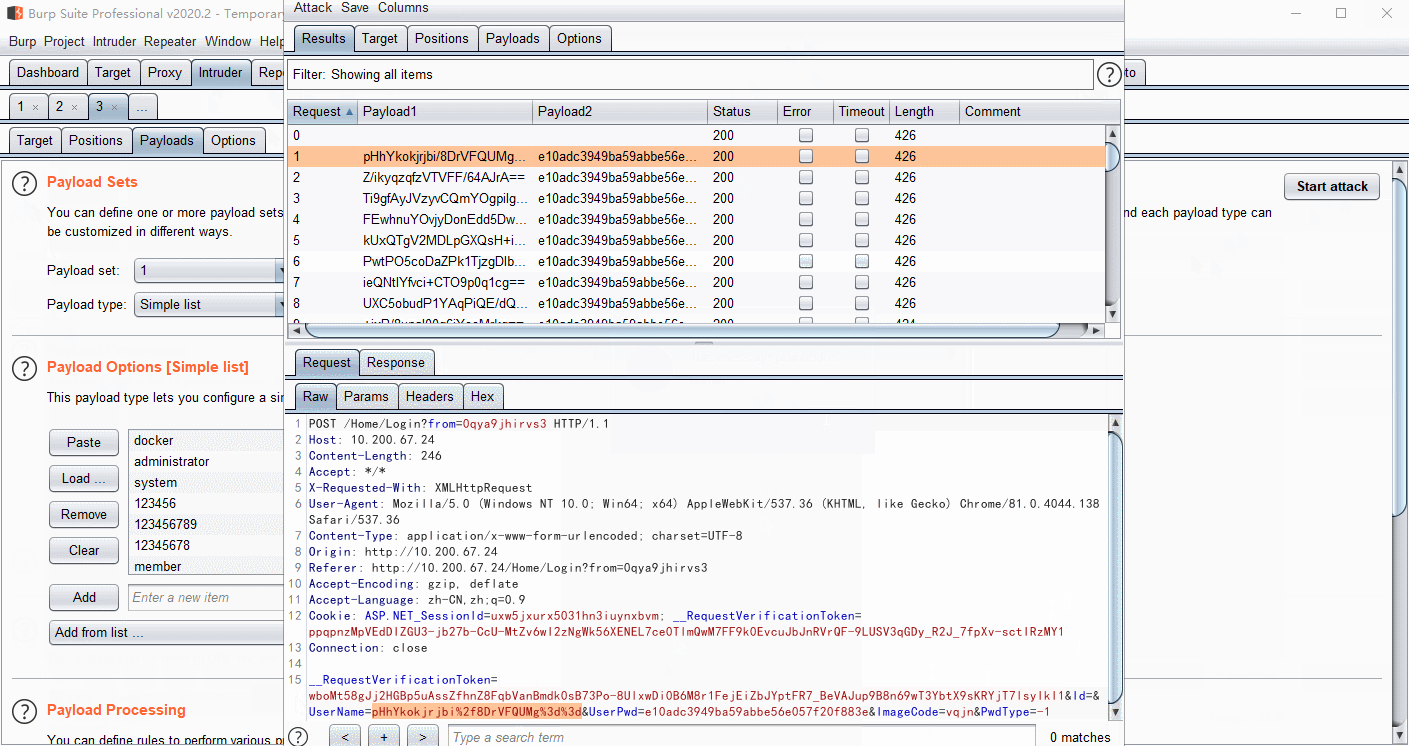 whwlsfb/burpcrypto
BurpSuite-Plugin zum Verschlüsseln von Payloads mit AES, RSA, DES oder benutzerdefiniertem JS-Code, das die automatische Entschlüsselung von…









