
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
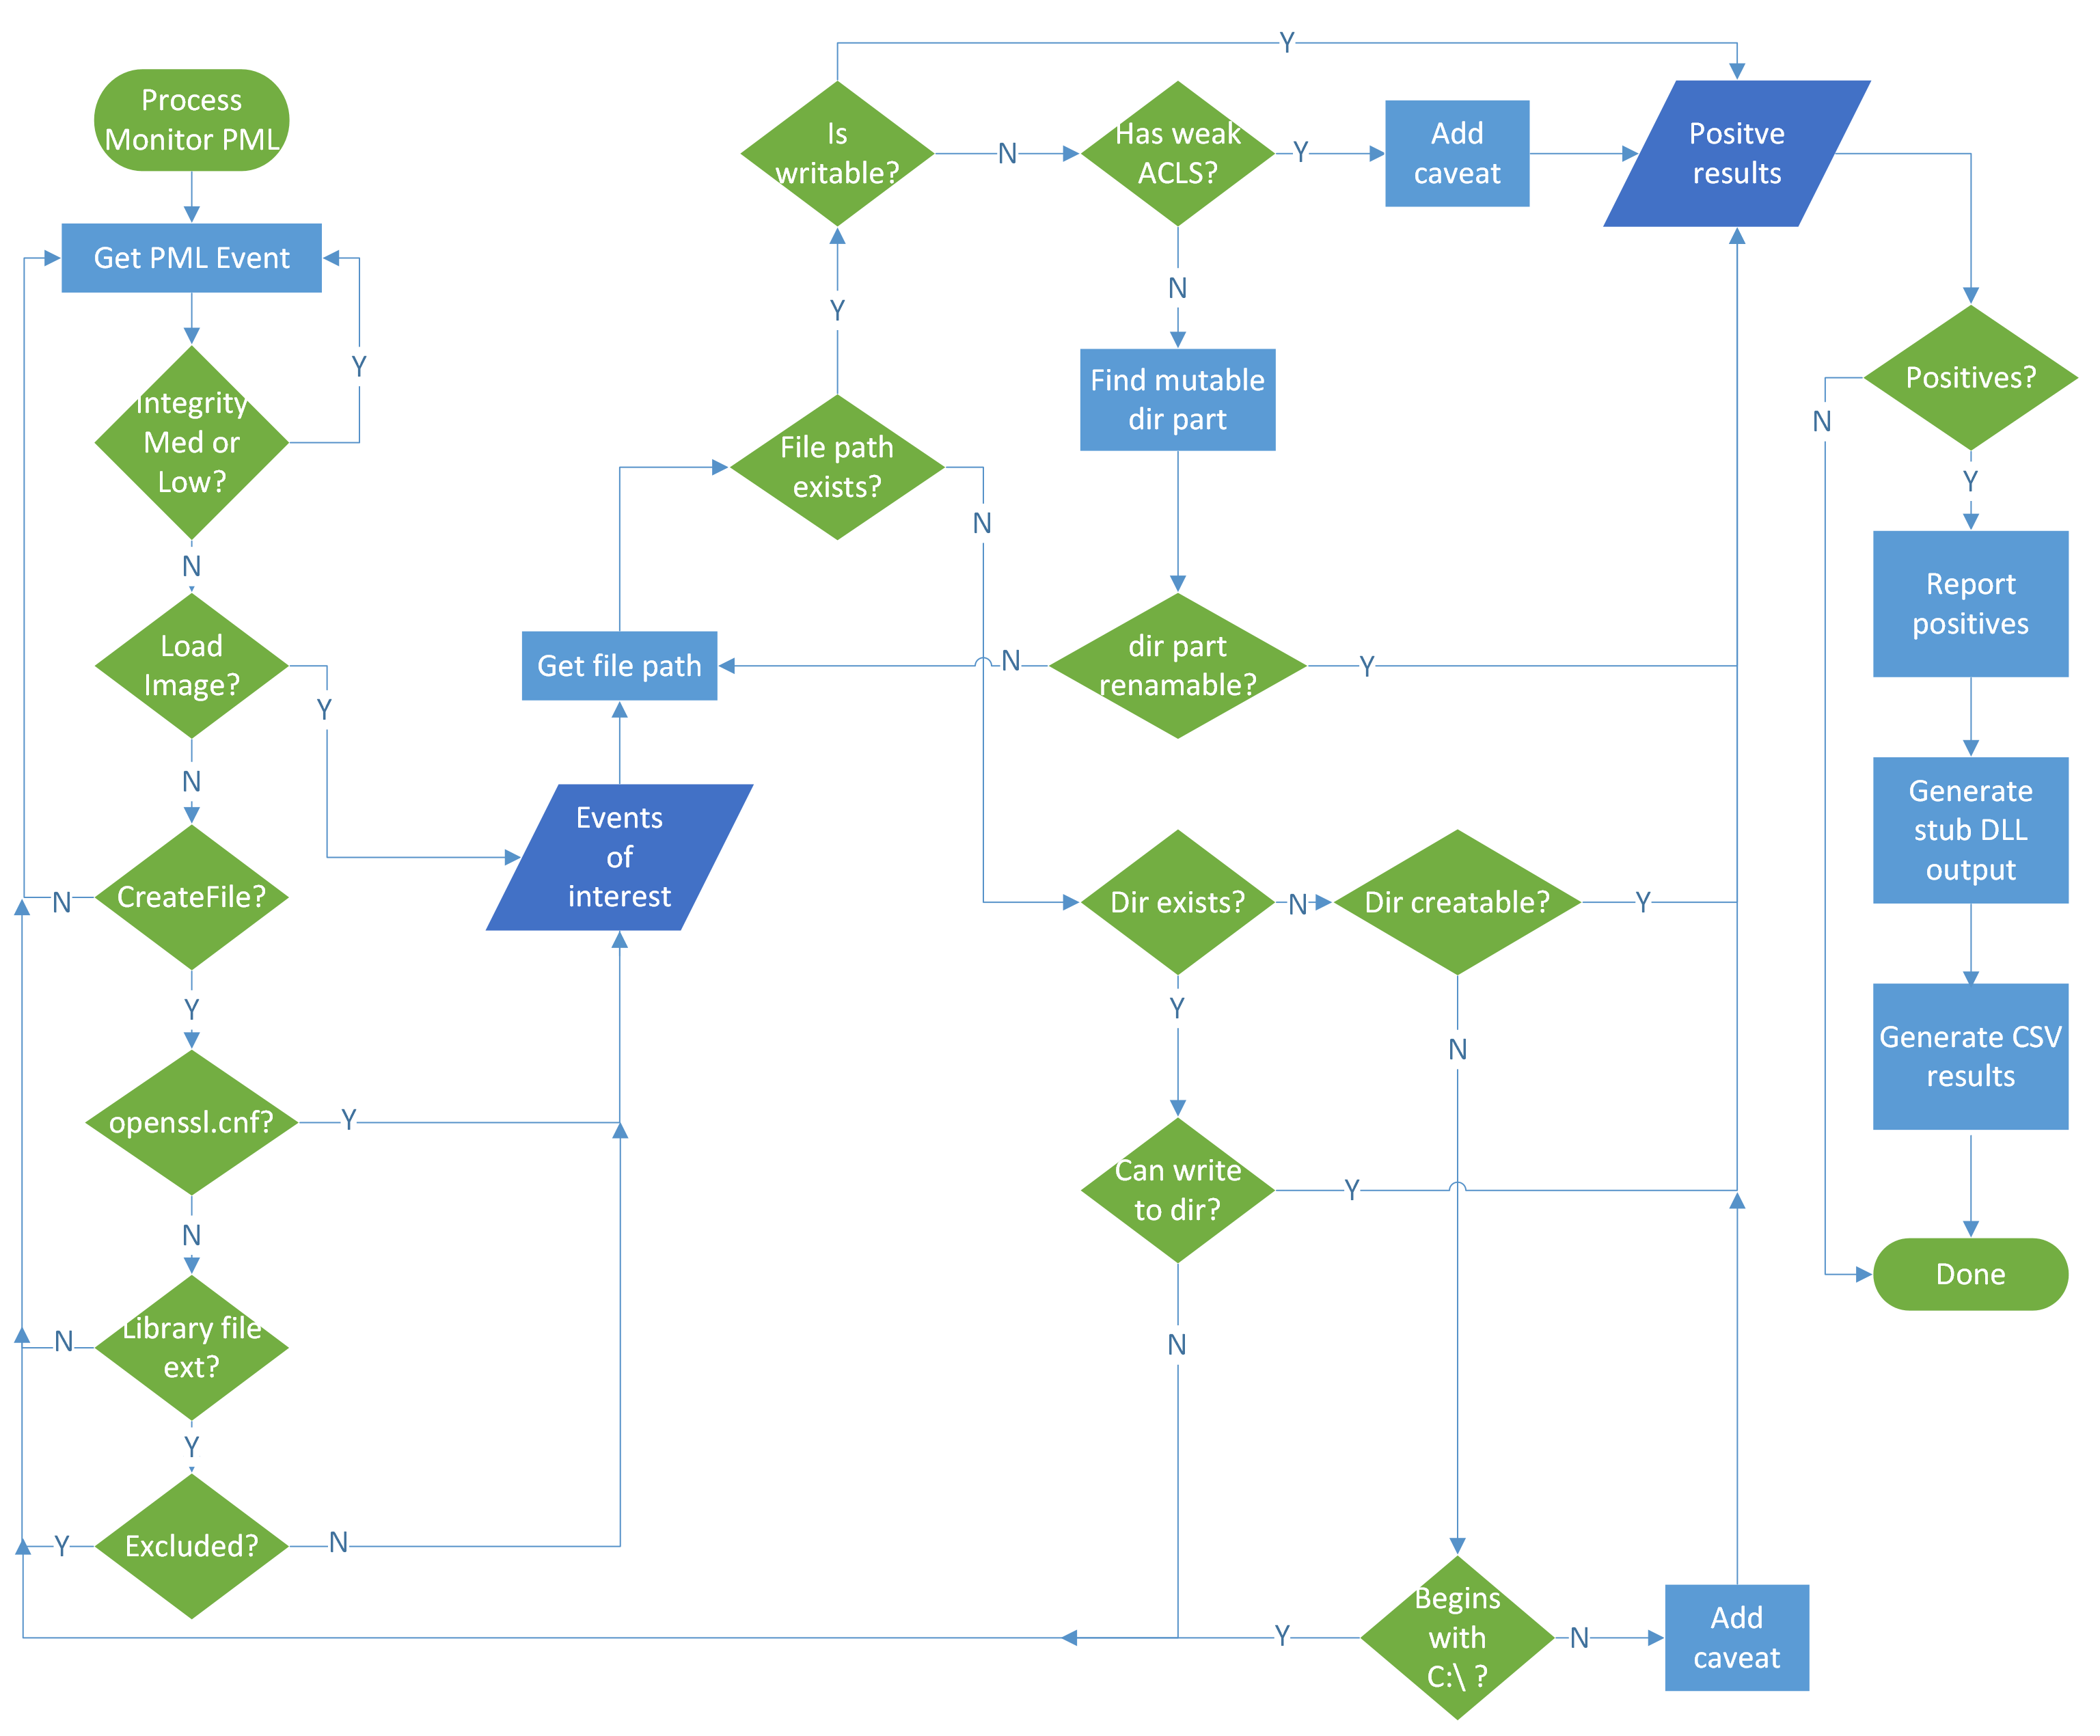
 vu-ls/crassus
Windows Privilege Escalation Discovery Tool, das Process Monitor-Bootlogs parst, um DLL-Hijacking, schwache ACLs und andere Erhöhungspfade zu…
 calebstewart/cve-2021-1675
Reine PowerShell-Implementierung von CVE-2021-1675 Print Spooler Local Privilege Escalation (PrintNightmare)
 arinerron/cve-2022-0847-dirtypipe-exploit
Ein Root-Exploit für CVE-2022-0847 (Dirty Pipe)
 beigeworm/badusb-files-for-flipperzero
Eine Sammlung von über 60 Skripten - speziell aktualisiert für die BadUSB-Funktion auf dem FlipperZero.
 chvancooten/follina.py
POC zur Replikation der vollständigen 'Follina'-Office-RCE-Sicherheitslücke zu Testzwecken
 ioactive/jdwp-shellifier
Exploit-Skript für exponierte Dienste des Java Debug Wire Protocol (JDWP), das Pentestern ermöglicht, Java-Code zu injizieren und beliebige…
 openrce/sulley
Ein reines Python-Framework für vollautomatisiertes und unbeaufsichtigtes Fuzzing.
 qi4l/jyso
Dualzweck-JNDI-Injection- und Java-Deserialisierungs-Exploitation-Framework mit erweiterten Bypass-Fähigkeiten für WAF, RASP und hohe JDK-Versionen.…
 1n3/privesc
Eine Sammlung von Windows-, Linux- und MySQL-Privilege-Escalation-Skripten und Exploits.
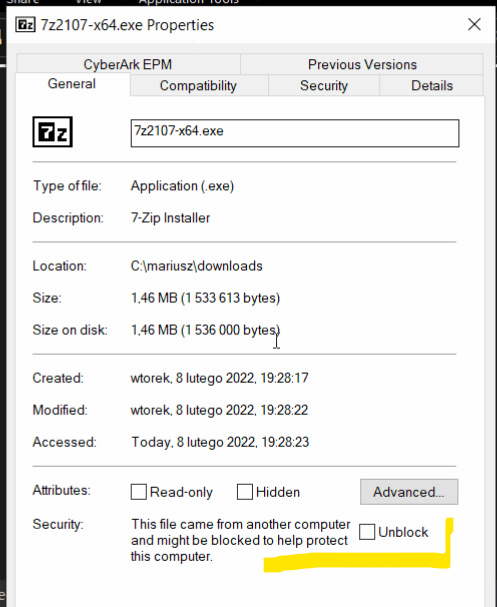 mgeeky/packmypayload
Ein PoC, der Payloads in Ausgabecontainer verpackt, um das Mark-of-the-Web-Flag zu umgehen und die Risiken im Zusammenhang mit…
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 depthfirstdisclosures/nginx-rift
NGINX RCE Exploits
 woj-ciech/kamerka-gui
Ultimatives Aufklärungswerkzeug für das Internet der Dinge/industrielle Kontrollsysteme.
 tylous/sourcepoint
Polymorpher C2-Profilgenerator für Cobalt Strike, der die Erstellung von ausweichenden Beacon-Konfigurationen mit randomisierten Optionen für HTTP,…
 alisamtechnology/atscan
Erweiterte Dork-Suche & Massen-Exploit-Scanner
 lukechilds/reverse-shell
Reverse-Shell-Dienst auf Abruf, der automatisch die Zielumgebung erkennt und den passenden Payload für den Fernzugriff während Penetrationstests…
 github/securitylab
Ressourcen im Zusammenhang mit GitHub Security Lab
 portswigger/xss-cheatsheet-data
Community-beigetragener JSON-Datensatz von XSS-Payload-Vektoren, der das PortSwigger XSS-Cheat-Sheet antreibt, mit Browser-Unterstützung und…








