
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
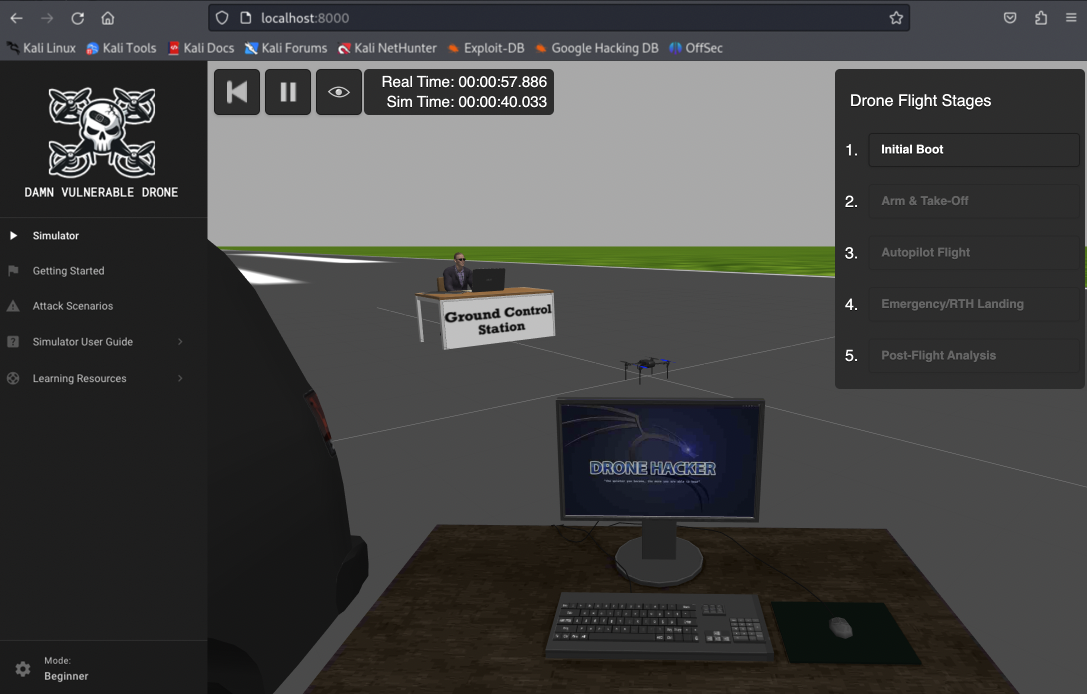
 nicholasaleks/damn-vulnerable-drone
Damn Vulnerable Drone ist ein absichtlich anfälliger Drohnen-Hacking-Simulator, der auf der beliebten ArduPilot/MAVLink-Architektur basiert und eine…
 egebalci/sgn
Polymorpher Binärcodierer für offensive Security-Payloads. Kodiert Shellcode mit LFSR-basierter Rückkopplungsschleife, Einschleusung nutzloser…
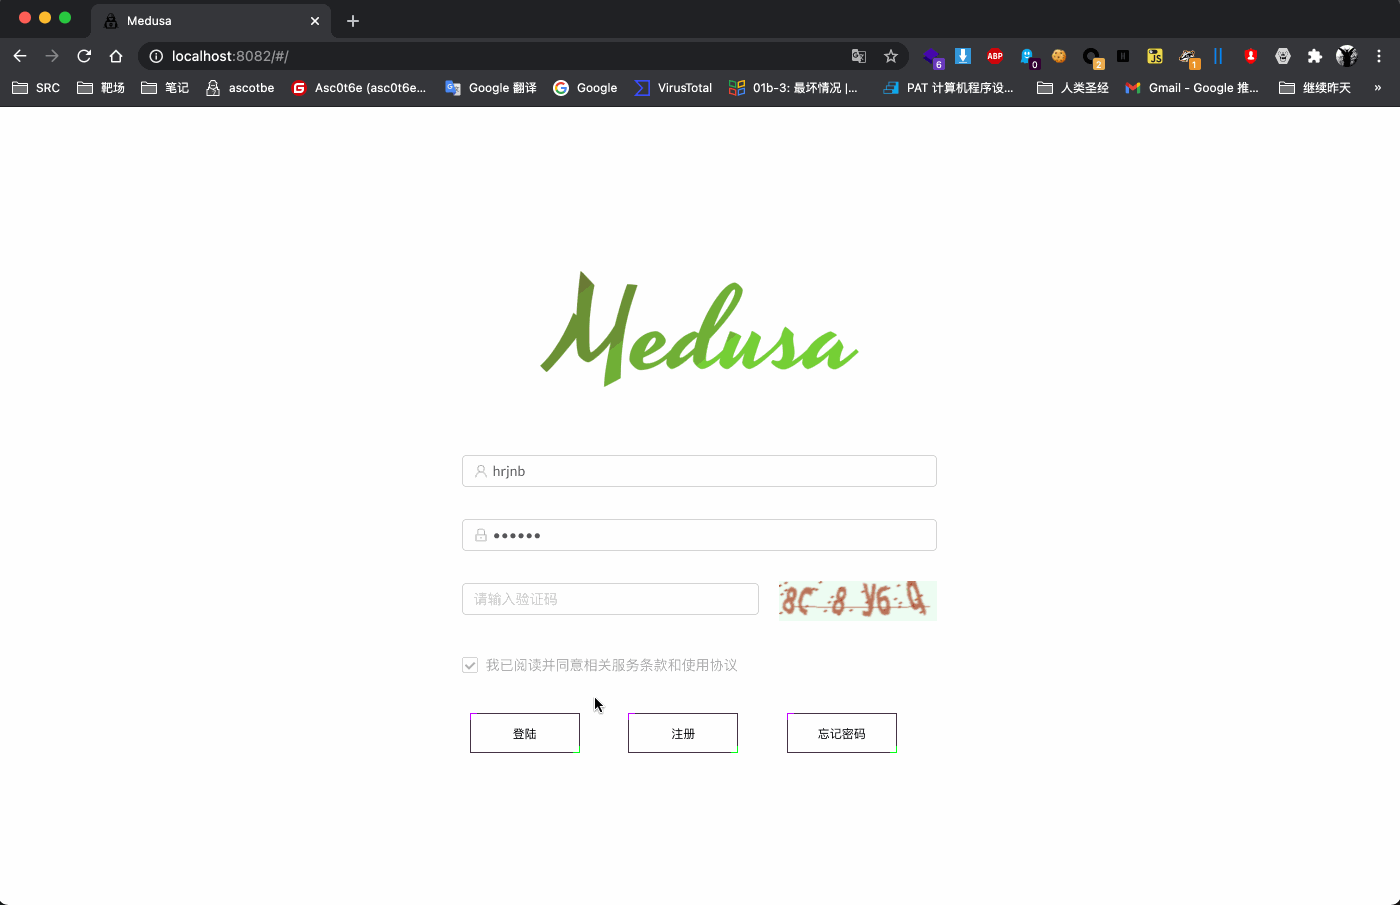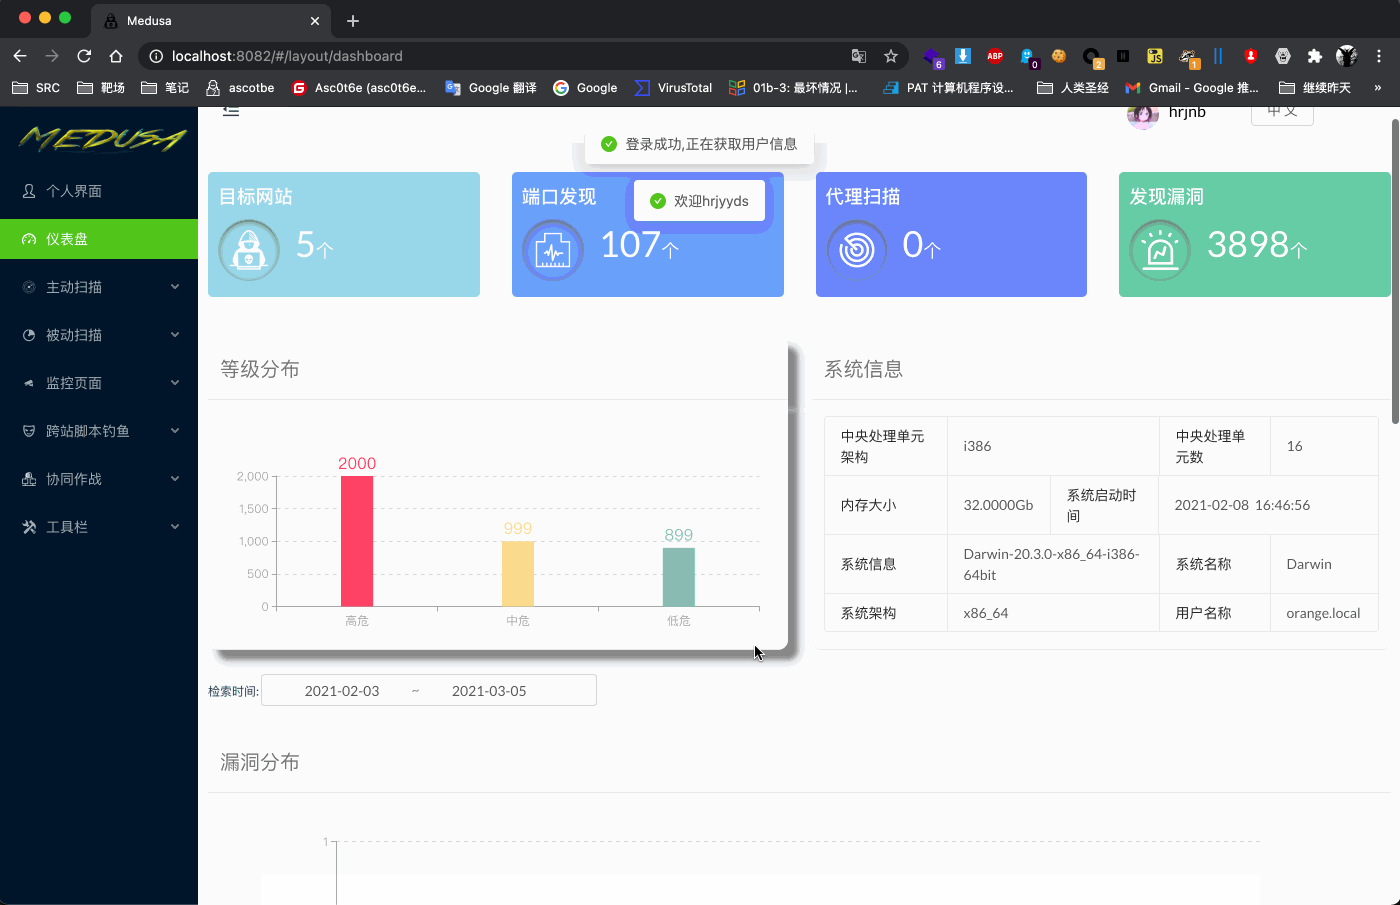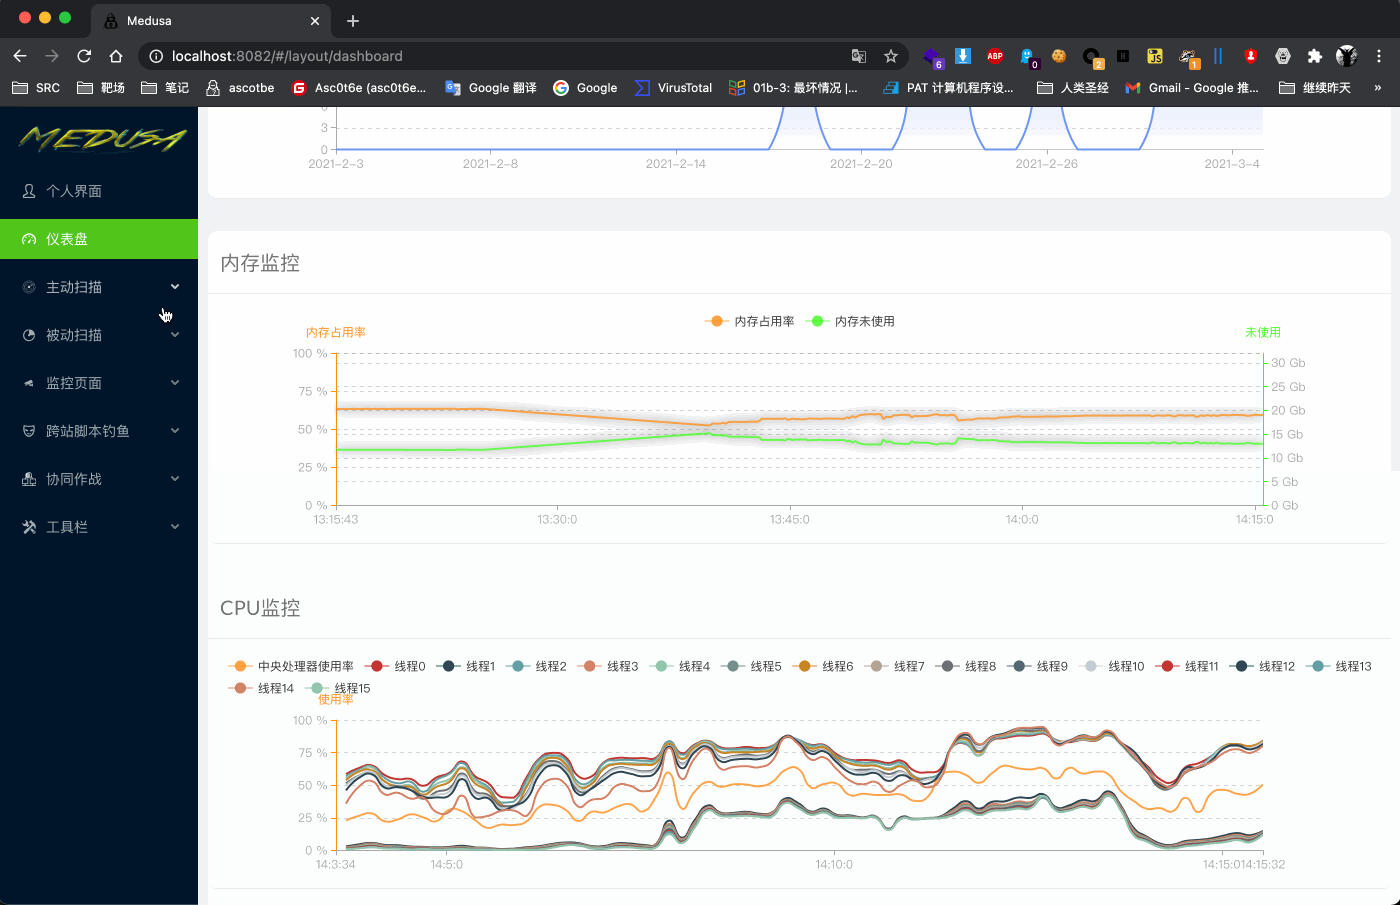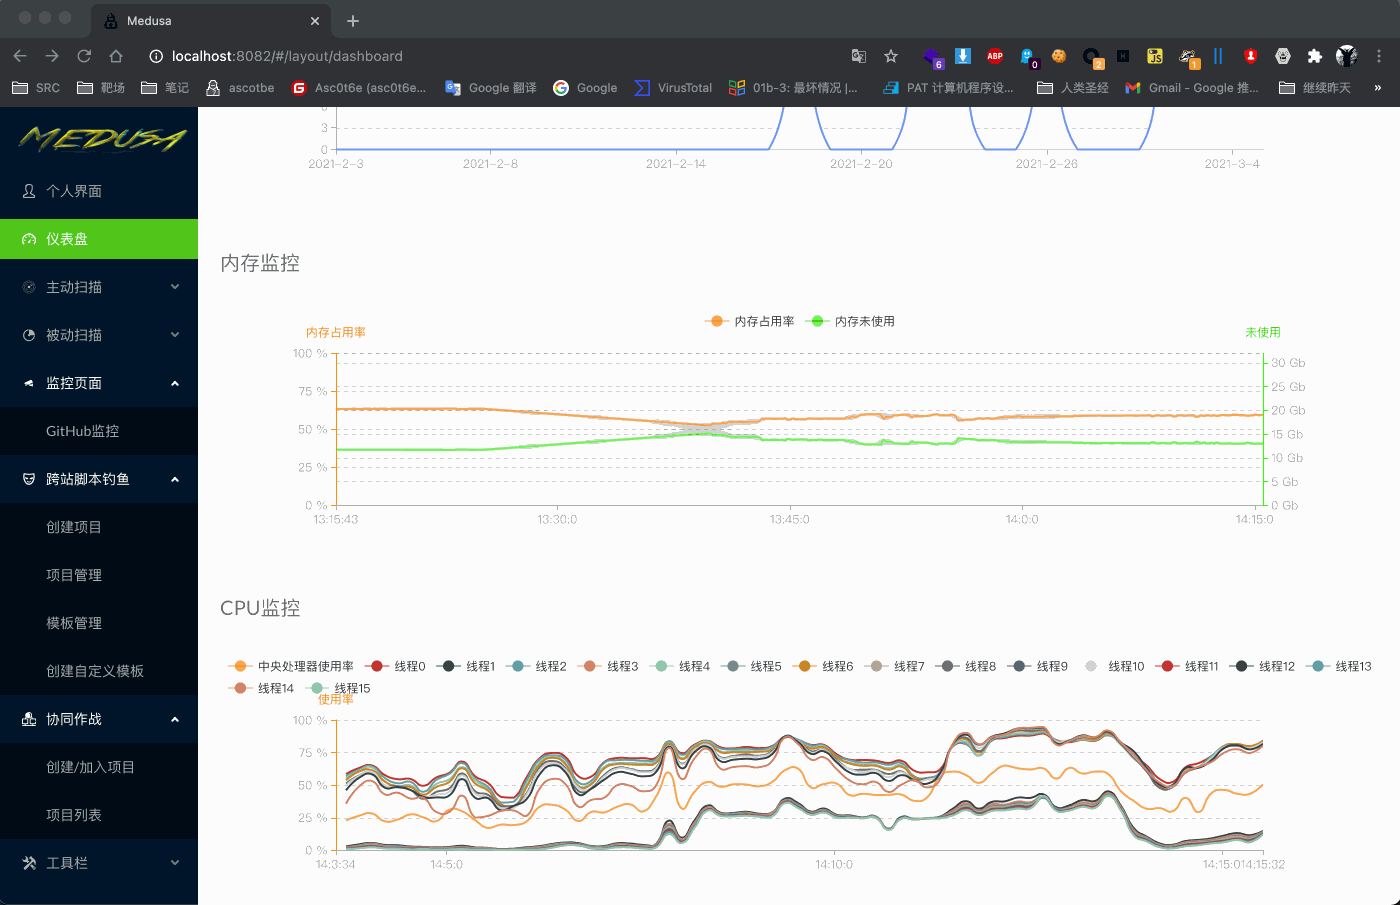 ascotbe/medusa
🐈Medusa ist eine Waffenarsenal-Plattform für Red Teams. Sie umfasst derzeit Funktionen wie XSS-Plattform, Kollaborationsplattform, CVE-Überwachung,…
 notselwyn/cve-2024-1086
Universeller Proof-of-Concept-Exploit für lokale Privilegieneskalation für CVE-2024-1086, der auf den meisten Linux-Kerneln zwischen v5.14 und v6.6…
 d35m0nd142/lfisuite
Vollautomatischer LFI-Exploiter (+ Reverse Shell) und Scanner
 koutto/jok3r
Jok3r v3 BETA 2 - Netzwerk- und Web-Pentest-Automatisierungsframework
 stealthcopter/deepce
Docker-Enumeration, Privilegieneskalation und Container-Escapes (DEEPCE)
 reverseclabs/sharpgpoabuse
SharpGPOAbuse ist eine in C# geschriebene .NET-Anwendung, die verwendet werden kann, um die Bearbeitungsrechte eines Benutzers an einem…
 msanft/cve-2025-55182
PoC-Exploit für CVE-2025-55182, der Remote-Code-Ausführung in React Server Functions durch Prototype Pollution und einen manipulierten…
 quentinhardy/odat
Penetrationstest-Tool für Oracle-Datenbanken, das gültige SIDs entdeckt, Anmeldedaten per Brute-Force ermittelt, Privilegien auf DBA hochstuft,…
 p3nt4/nuages
Ein modulares C2-Framework
 t3l3machus/toxssin
Eine XSS-Exploitation-Kommandozeilen-Schnittstelle und ein Payload-Generator.
 simpsonpt/appsecezine
AppSec Ezine Öffentliches Repository.
 reverseclabs/c3
Custom Command and Control (C3). Ein Framework für schnelles Prototyping von benutzerdefinierten C2-Kanälen, das gleichzeitig Integration in…
 nytrorst/shellcodecompiler
Shellcode-Compiler
 cobbr/sharpsploit
SharpSploit ist eine .NET Post-Exploitation-Bibliothek, geschrieben in C#
 arthepsy/cve-2021-4034
Proof-of-concept-Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilege-Escalation-Schwachstelle in polkits pkexec, die es nicht privilegierten…
 the-xentropy/xencrypt
Ein PowerShell-Skript-Tool zur Antivirus-Umgehung








