
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000 Gast-zu-Host-Escape
 vladko312/sstimap
Automatisches SSTI-Erkennungstool mit interaktiver Oberfläche
 r00ts3c/ddos-rootsec
Entdecken Sie RootSecs DDOS-Archiv mit hochmodernen Scannern, leistungsstarken Botnets (Mirai & QBot) und anderen Varianten, wirkungsvollen Exploits,…
 boku7/bokuloader
Ein Proof-of-Concept Cobalt Strike Reflective Loader, der darauf abzielt, Cobalt Strikes Evasion-Funktionen nachzubilden, zu integrieren und zu…
 sunblaze-ucb/exploitgym
ExploitGym ist eine groß angelegte, realistische Benchmark, die auf realen Schwachstellen basiert und dazu dient, die Fähigkeit von KI-Agenten zu…
 dradis/dradis-ce
Dradis Framework: Zusammenarbeit und Berichterstattung für IT-Sicherheitsteams
 rootclay/wmihacker
Ein Tool zur Umgehung von Antivirensoftware für laterale Bewegung und Befehlsausführung
 daem0nc0re/privfu
Kernel-Modus WinDbg-Erweiterung und PoCs zur Untersuchung von Token-Berechtigungen.
 ekultek/bluekeep
Proof of Concept für CVE-2019-0708
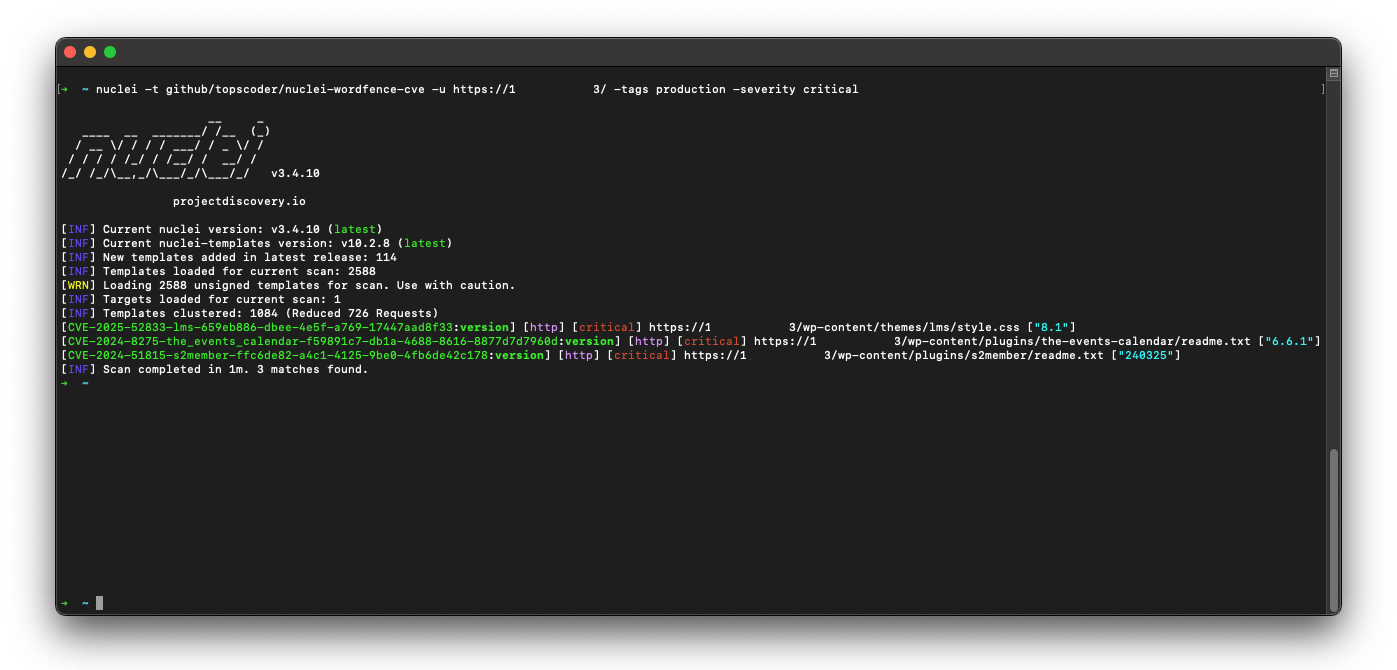 topscoder/nuclei-wordfence-cve
80k+ WordPress-Nuclei-Vorlagen, täglich aktualisiert aus Wordfence-Intel – nach Schweregrad/Tags/CVE filtern und in einer Zeile scannen. 🚀🔒
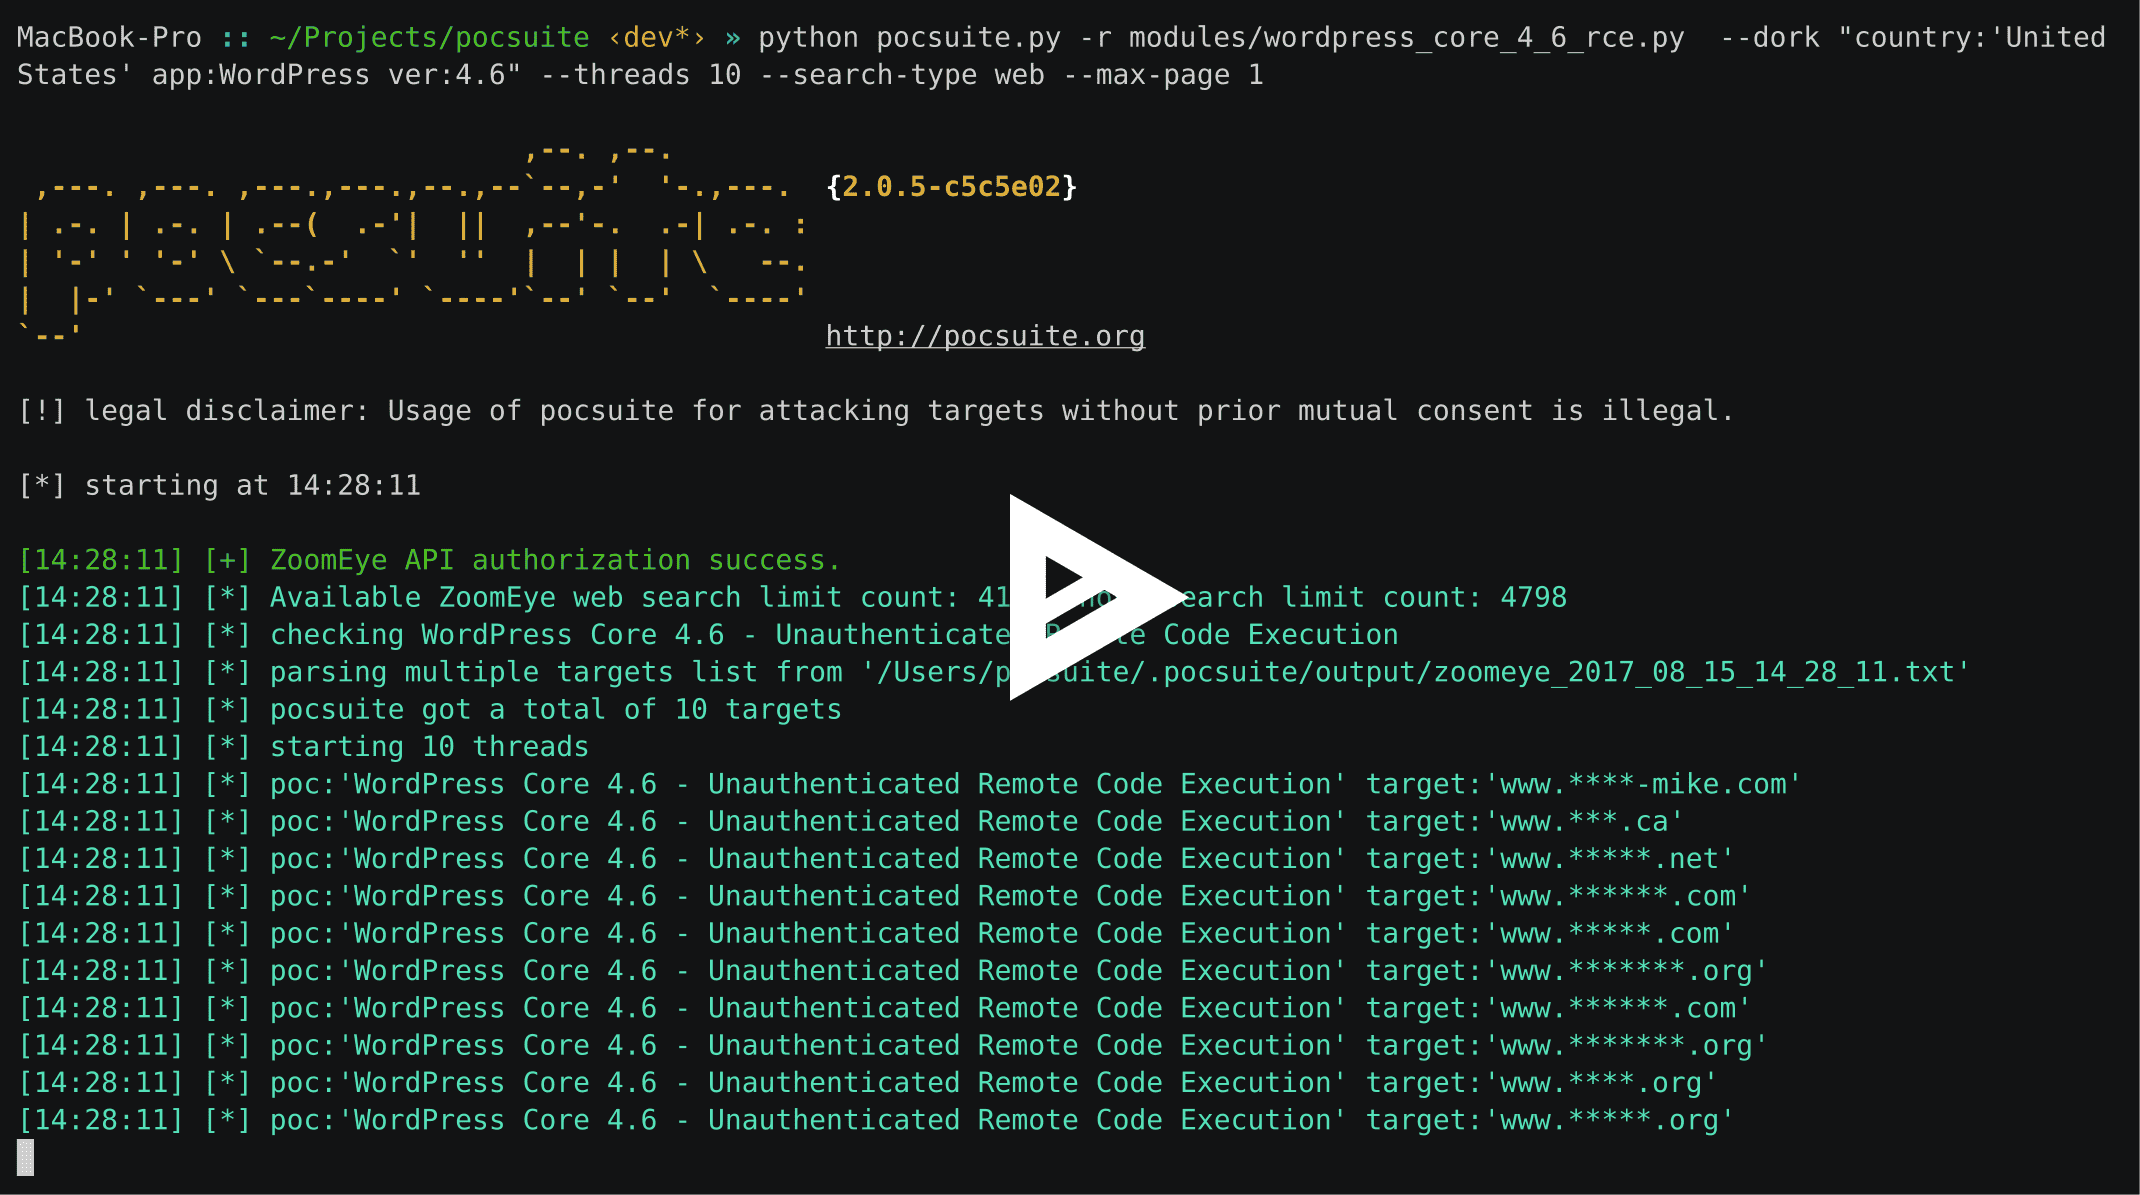 knownsec/pocsuite
Dieses Projekt wird nicht mehr gewartet. Bitte besuchen Sie das Projekt https://github.com/knownsec/pocsuite3.
 elvanderb/tcp-32764
Einige Codes und Notizen zur Hintertür, die auf TCP-32764 in Linksys WAG200G lauscht.
 tkmru/awesome-edr-bypass
Kuratierte Sammlung von EDR-Bypass-Ressourcen, einschließlich PoCs, Tools, Workshops, Präsentationen und Blogs für ethisches Hacken und…
 archstrike/archstrike
Ein Arch Linux Repository für Sicherheitsexperten und Enthusiasten. Auf Arch-Art gemacht und optimiert für i686, x86_64, ARMv6, ARMv7 und ARMv8.
 parrotsec/mimikatz
Tool zum Extrahieren von Windows-Anmeldeinformationen (Passwörter, Hashes, Kerberos-Tickets) aus dem Speicher und zum Ausführen von Pass-the-Hash-,…
 nettitude/poshc2
Ein proxy-bewusstes C2-Framework, das Red Teamer bei Post-Exploitation und lateraler Bewegung unterstützt.
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
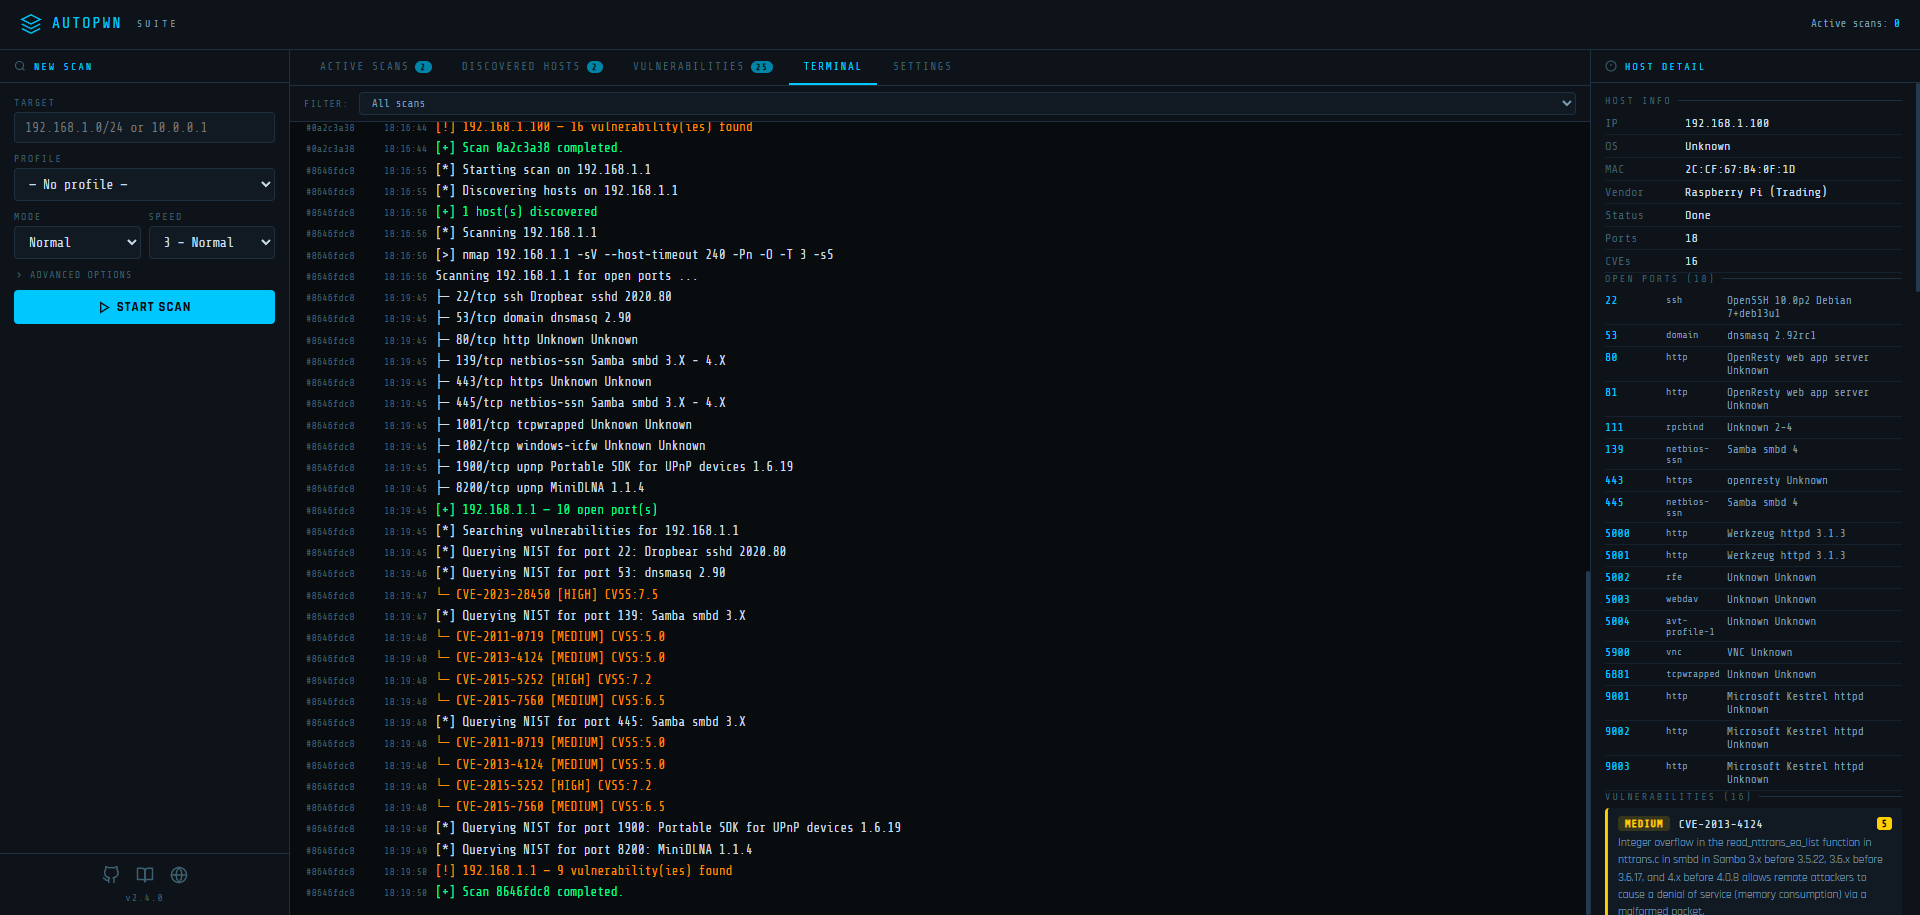 gamehunterkaan/autopwn-suite
AutoPWN Suite ist ein Projekt zum automatischen Scannen von Schwachstellen und Ausnutzen von Systemen.








