
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
nuclei-wordfence-cve — 80k+ WordPress-Nuclei-Vorlagen, täglich aktualisiert aus Wordfence-Intel – nach Schweregrad/Tags/CVE filtern und in einer Zeile scannen. 🚀🔒 | Kitploit
Tools/GitHubGitHub/topscoder/nuclei-wordfence-cve
SchwachstellenscannerSchwachstellenanalyseExploitationInformationsbeschaffungWebsicherheitCrawler
GitHubtopscoder/nuclei-wordfence-cve

nuclei-wordfence-cve

80k+ WordPress-Nuclei-Vorlagen, täglich aktualisiert aus Wordfence-Intel – nach Schweregrad/Tags/CVE filtern und in einer Zeile scannen. 🚀🔒

Repository anzeigen
1.3k15451vor 15h 47mVon Kitploit geprüft
Teilen

Nuclei + Wordfence = ♥

90,941 Nuclei-Templates für WordPress-Sicherheitsscans 🥳

GitHub Workflow Status pre-commit Templates added
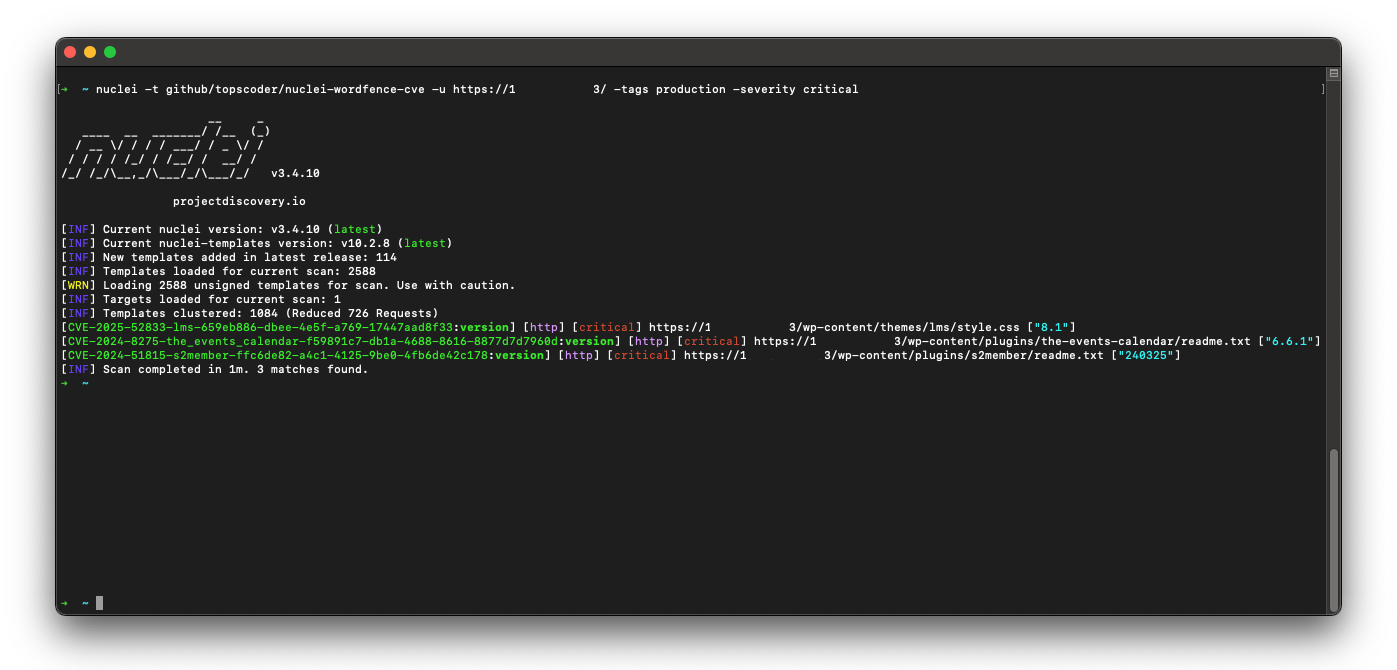
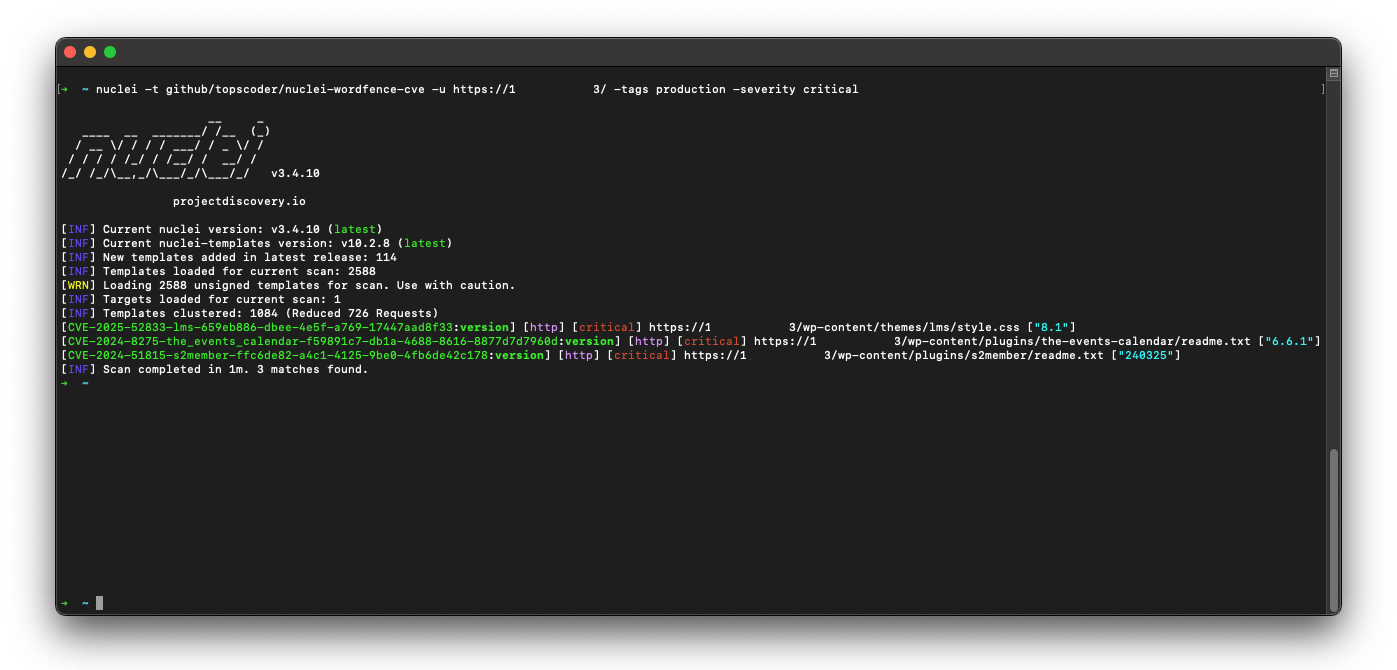
Projekt-Demo

Bring deine WordPress-Sicherheit auf das nächste Level! Dieses Projekt bietet eine Fundgrube an frischen Nuclei-Templates für WordPress. Scanne nach Schwachstellen in Core, Plugins und Themes – alles basierend auf den neuesten Erkenntnissen von Wordfence.com.

Das macht dieses Projekt zu deinem neuen besten Freund:

  • Riesige Sammlung: Kein Suchen mehr nach einzelnen Templates – du hast ein ganzes Arsenal zur Hand.
  • Immer aktuell: Diese Templates werden mit den neuesten Bedrohungen aktualisiert, sodass du nie den Anschluss verlierst.
  • Open-Source-Magie: Musst du ein Template für eine bestimmte Situation anpassen? Kein Problem, du hast die volle Kontrolle.

Wenn du eine WordPress-Seite schützt, ist dieses Projekt deine Geheimwaffe, um Schwachstellen zu identifizieren, bevor es die Bösewichte tun. Verschwende keine Zeit mehr und sichere deine Seiten wie ein Profi!


[!TIP] Wenn du dieses Projekt hilfreich fandest, zieh bitte in Erwägung, mir einen Kaffee zu spendieren.

Buy Me A Coffee

✨ Was ist enthalten?!

KategorieGesamt
wp-plugins83,875
wp-themes6,284
wp-core788
other0
SchweregradGesamt
critical8,857
high16,245
medium23,785
low42,054
info0

🚀 Schnellstart

Um dieses Repository nuclei-wordfence-cve für die Verwendung mit Nuclei zu installieren, können Sie die folgenden Befehle verwenden:

export GITHUB_TEMPLATE_REPO=topscoder/nuclei-wordfence-cve
nuclei -update-templates

Sobald Sie dieses Template-Repository mit den oben genannten Befehlen installiert haben, können Sie den folgenden Befehl ausführen, um mit Nuclei nach Schwachstellen zu suchen:

nuclei -t github/topscoder/nuclei-wordfence-cve -u https://target.com

Wordfence bietet zwei separate Feeds für Schwachstellen. Der erste Feed enthält ausschließlich Produktions-Schwachstellen, denen jeweils eine CVE zugewiesen ist. Der zweite Feed enthält Kandidaten-Schwachstellen, denen noch keine CVE zugewiesen wurde und die möglicherweise in den Produktions-Feed übernommen werden oder auch nicht. Um Templates zu unterscheiden, die aus diesen Feeds generiert wurden, wird jedem Template ein Tag zugewiesen – entweder production oder candidate –, sodass du sie mithilfe eines Tag-Filters gezielt ansprechen kannst.

Nur Produktions-Templates einbeziehen:

nuclei -t github/topscoder/nuclei-wordfence-cve -tags production -u https://target.com

Nur Kandidaten-Templates einbeziehen:

nuclei -t github/topscoder/nuclei-wordfence-cve -tags candidate -u https://target.com

💻 Beispiele

Hier sind einige Beispiele, wie die Templates verwendet werden:

  • Um nach allen bekannten Schwachstellen in WordPress zu suchen, können Sie den folgenden Befehl ausführen:
nuclei -t github/topscoder/nuclei-wordfence-cve -u https://target.com
  • Um nach einer CVE-spezifischen Schwachstelle zu suchen, können Sie den folgenden Befehl ausführen:
nuclei -t github/topscoder/nuclei-wordfence-cve -template-id cve-2023-32961 -u https://target.com
  • Um nur nach kritischen Schwachstellen zu suchen, können Sie den folgenden Befehl ausführen:
nuclei -t github/topscoder/nuclei-wordfence-cve -severity critical -u https://target.com
  • Um nur nach WordPress-Core-Schwachstellen zu scannen, können Sie den folgenden Befehl ausführen:
nuclei -t github/topscoder/nuclei-wordfence-cve -tags wp-core -u https://target.com
  • Um nur nach WordPress-Plugin-Schwachstellen zu suchen, können Sie den folgenden Befehl ausführen:
nuclei -t github/topscoder/nuclei-wordfence-cve -tags wp-plugin -u https://target.com
  • Um nur nach WordPress-Theme-Schwachstellen zu suchen, können Sie den folgenden Befehl ausführen:
nuclei -t github/topscoder/nuclei-wordfence-cve -tags wp-theme -u https://target.com
  • Um richtig loszulegen, kannst du kombinieren und kombinieren und kombinieren:
nuclei -t github/topscoder/nuclei-wordfence-cve -tags wp-plugin,wp-theme -severity critical,high
  • Um noch wilder zu werden, können Sie das Template-Condition-Flag (-tc) verwenden, das komplexe Ausdrücke wie die folgenden ermöglicht:
nuclei -t github/topscoder/nuclei-wordfence-cve -template-condition "contains(to_lower(name),'cross-site scripting') || contains(to_upper(name),'XSS')" -u https://target.com

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    317
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    305
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    275

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →