
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 davidcarliez/mythic_telegram_profile
Mythic-C2-Profil, das Athena- und Apollo-Agent-Verkehr durch Telegram-Bot-zu-Bot-Nachrichten tunnelt und verschlüsselte Payloads über den…
 alihzsec/cve-2026-31431
Proof-of-concept-Exploit für CVE-2026-31431, eine lokale Privilegienausweitungsschwachstelle unter Linux, die Kernel-Exploitation für Bildungszwecke…
 bo0l3an/cve-2024-49112-poc
CVE-2024-49112 LDAP RCE PoC und Metasploit-Modul
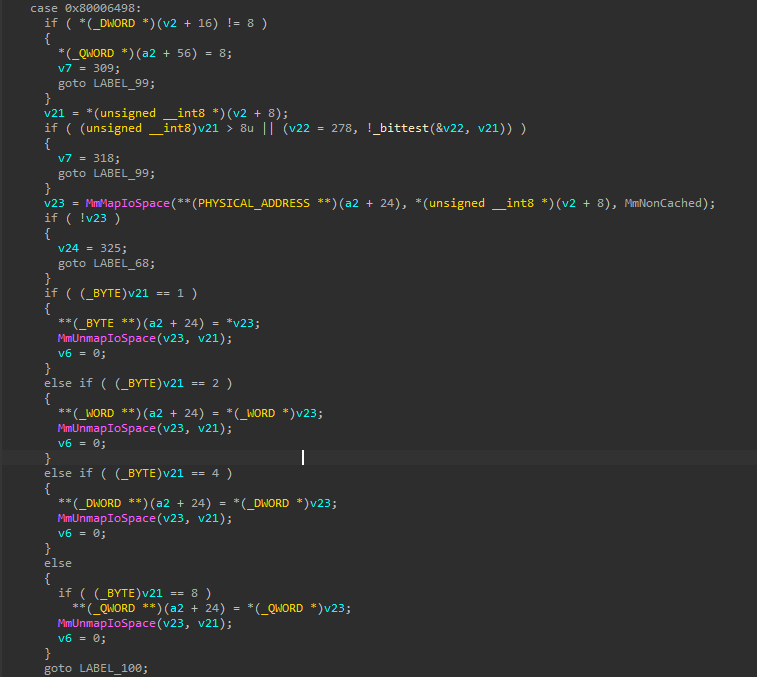 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys Privilege Escalation Exploit - uneingeschränkter IOCTL-Zugriff auf physischen Speicher über MmMapIoSpace
 0dayninja/cve-2021-24155.rb
WordPress Backup Guard Authentifizierter Remote-Code-Ausführungs-Exploit
 otsmane-ahmed/cve-2025-29384-poc
Proof-of-concept-Exploit für CVE-2025-29384, einen kritischen stack-basierten Pufferüberlauf in Tenda AC9-Routern. Enthält Python- und…
 wilfred-wulbou/hg532d-rce-exploit
Ein Remote-Code-Ausführung (RCE)-Exploit für Huawei HG532d basierend auf der CVE-2017-17215-Sicherheitslücke. Modifiziert vom ursprünglichen PoC-Code…
 zeop-cybersec/apache_normalize_path
Metasploit-Framework-Module (Scanner und Exploit) für die CVE-2021-41773 und CVE-2021-42013 (Path Traversal in Apache 2.4.49/2.4.50)
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML Auth Bypass Exploit Framework ⚡Bash- & Python-Versionen. Funktionen: --detect sichere Prüfung, --exploit…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, Doppel-Freigabe, Heap-Grooming, ROP, SKF-Fragmentierung, Windows-Exploit, Anti-Debug, Verschleierung, API-Hooking,…
 attackercan/wp2shell-poc2
CVE-2026-63030
 perongh/badepoll-selinux-disabler
Verwenden Sie CVE-2026-43074, um SELinux unter Android (Linux 6.6/6.12) zu deaktivieren.
 hluwa/cobaltstrike_swing_xss2rce
Exploit für CVE-2022-39197, eine Cross-Site-Scripting-Schwachstelle in der Swing-GUI von Cobalt Strike, die Remote-Codeausführung auf Teamservern…
 cracksoft900/blue-borne
BlueBorne Exploits & Framework Dieses Repository enthält PoC-Code für verschiedene Exploits der BlueBorne-Sicherheitslücken. Unter 'android' finden…
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
Offenes Erkennungs- und Scan-Tool zum Entdecken und Fuzzing der Log4J-RCE-CVE-2021-44228-Schwachstelle
 ruthlezs/ie11_vbscript_exploit
Exploit-Generator für CVE-2018-8174 & CVE-2019-0768 (RCE durch VBScript-Ausführung in IE11)
 murataydemir/cve-2020-17519
[CVE-2020-17519] Apache Flink RESTful API Beliebiges Dateilesen
 mhaskar/cve-2019-15029
Der offizielle Exploit-Code für FusionPBX v4.4.8 Remote Code Execution CVE-2019-15029








