
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 1135/1135-cobaltstrike-toolkit
über CobaltStrike
 r0rt1z2/ghostlock
Kernel-Root-Exploit (CVE-2026-43499) für einige Amazon-Geräte
 impalabs/cve-2023-27326
VM Escape für Parallels Desktop <18.1.1
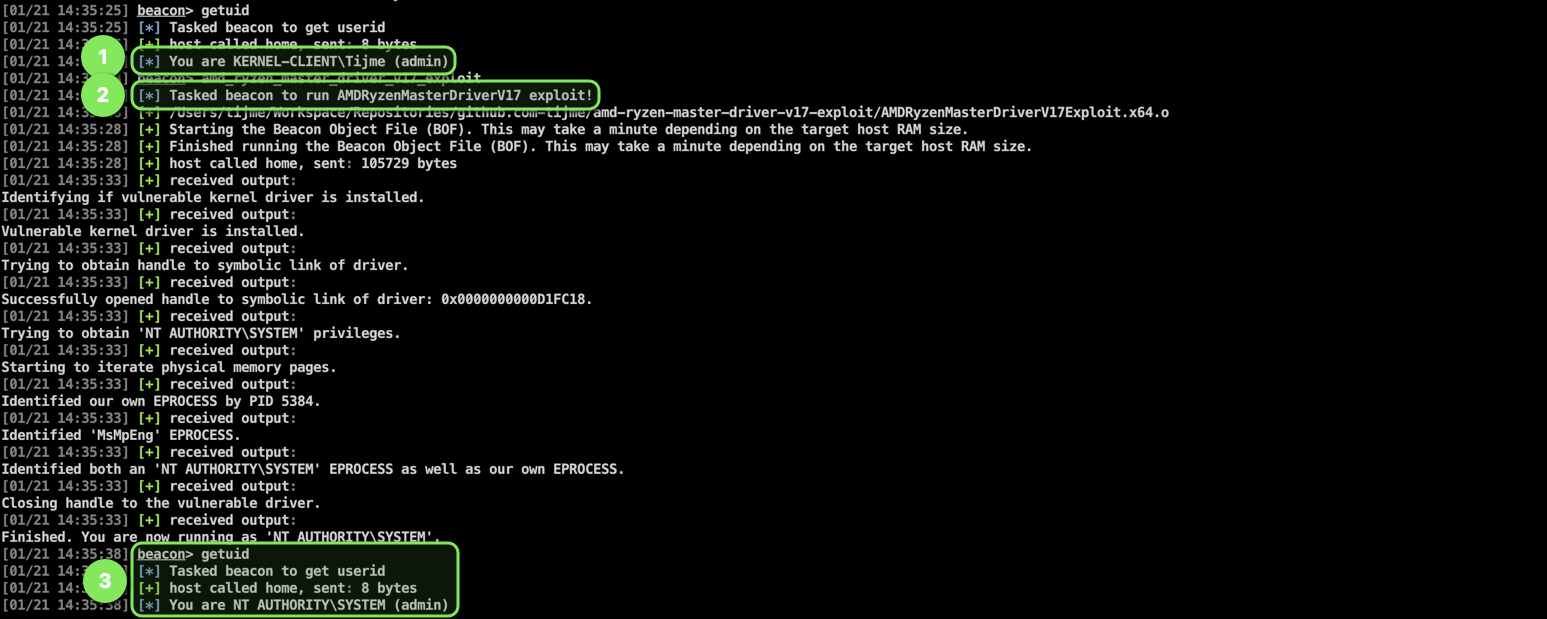 tijme/amd-ryzen-master-driver-v17-exploit
Cobalt Strike (CS) Beacon Object File (BOF) für die Kernel-Exploitation mithilfe des AMD Ryzen Master Treibers (Version 17).
 sec-consult/aggrokatz
Aggrokatz ist eine Aggressor-Plugin-Erweiterung für Cobalt Strike, die es pypykatz ermöglicht, mit den Beacons aus der Ferne zu interagieren, und es…
 zerodaylab/powersploit
PowerSploit – Ein PowerShell-Post-Exploitation-Framework
 s0lst1c3/dropengine
DropEngine bietet ein formbares Framework zur Erstellung von Shellcode-Runnern, das es Betreibern ermöglicht, aus einer Auswahl von Komponenten zu…
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework ist ein Hilfsmittel für Penetrationstests und ein Exploitation-Framework. Es fördert das Prinzip, das Web mit dem Web…
 shipcod3/cantot
schnell und schlampig canbus h4xing framework
 safebuffer/metateta
Automatisierter Netzwerkprotokoll-Scanner und -Exploiter, der Metasploit-Module für schnelle Penetrationstests in großen Netzwerken nutzt und SMB,…
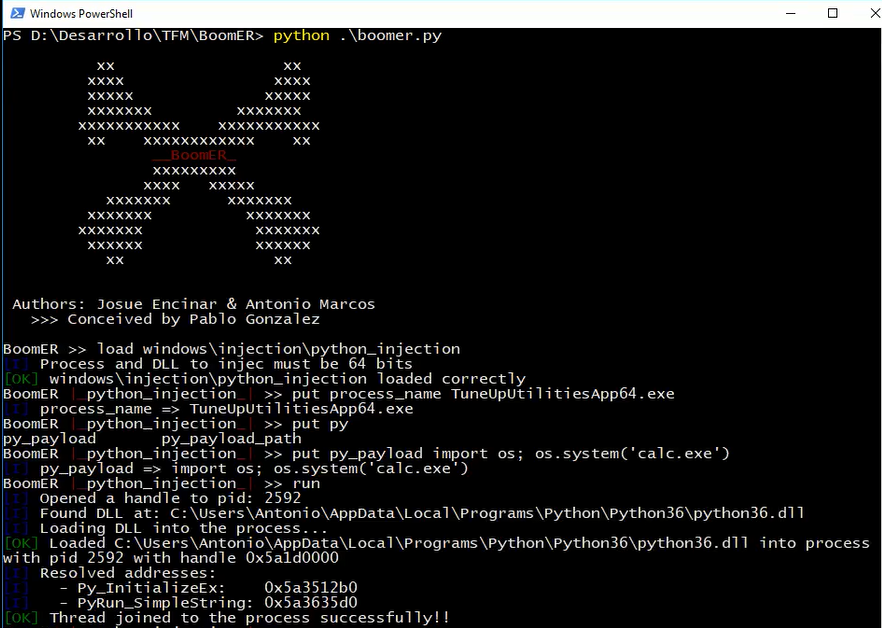 josue87/boomer
Framework zur Ausnutzung lokaler Schwachstellen
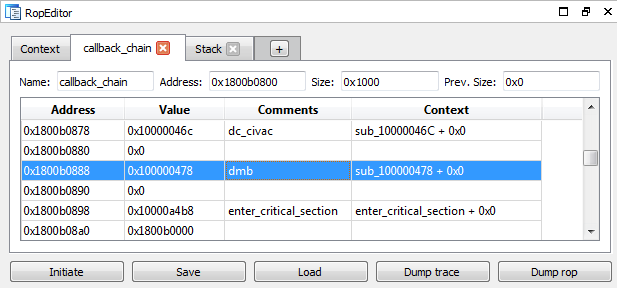 dsecurity/crauemu
crauEmu ist eine uEmu-Erweiterung zum Entwickeln und Analysieren von Payloads für Code-Reuse-Angriffe.
 mohshomis/modo
Kuratierte Sammlung von Lernressourcen zur Cybersicherheit, CTF-Writeups, Forschungsarbeiten und praktischen Laboren für die praktische…
 zenyxx-xd/rootmyvivo
Ein-Klick-Root für vivo/iQOO-Geräte mit gesperrtem Bootloader | CVE-2026-43499 + KernelSU
 outflanknl/external_c2
POC für externes C2 von Cobalt Strike
 hktalent/cve_2020_2546
CVE-2020-2546, CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3-Payload-Exploit-PoC-Python3,
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) Exploit-Adaption
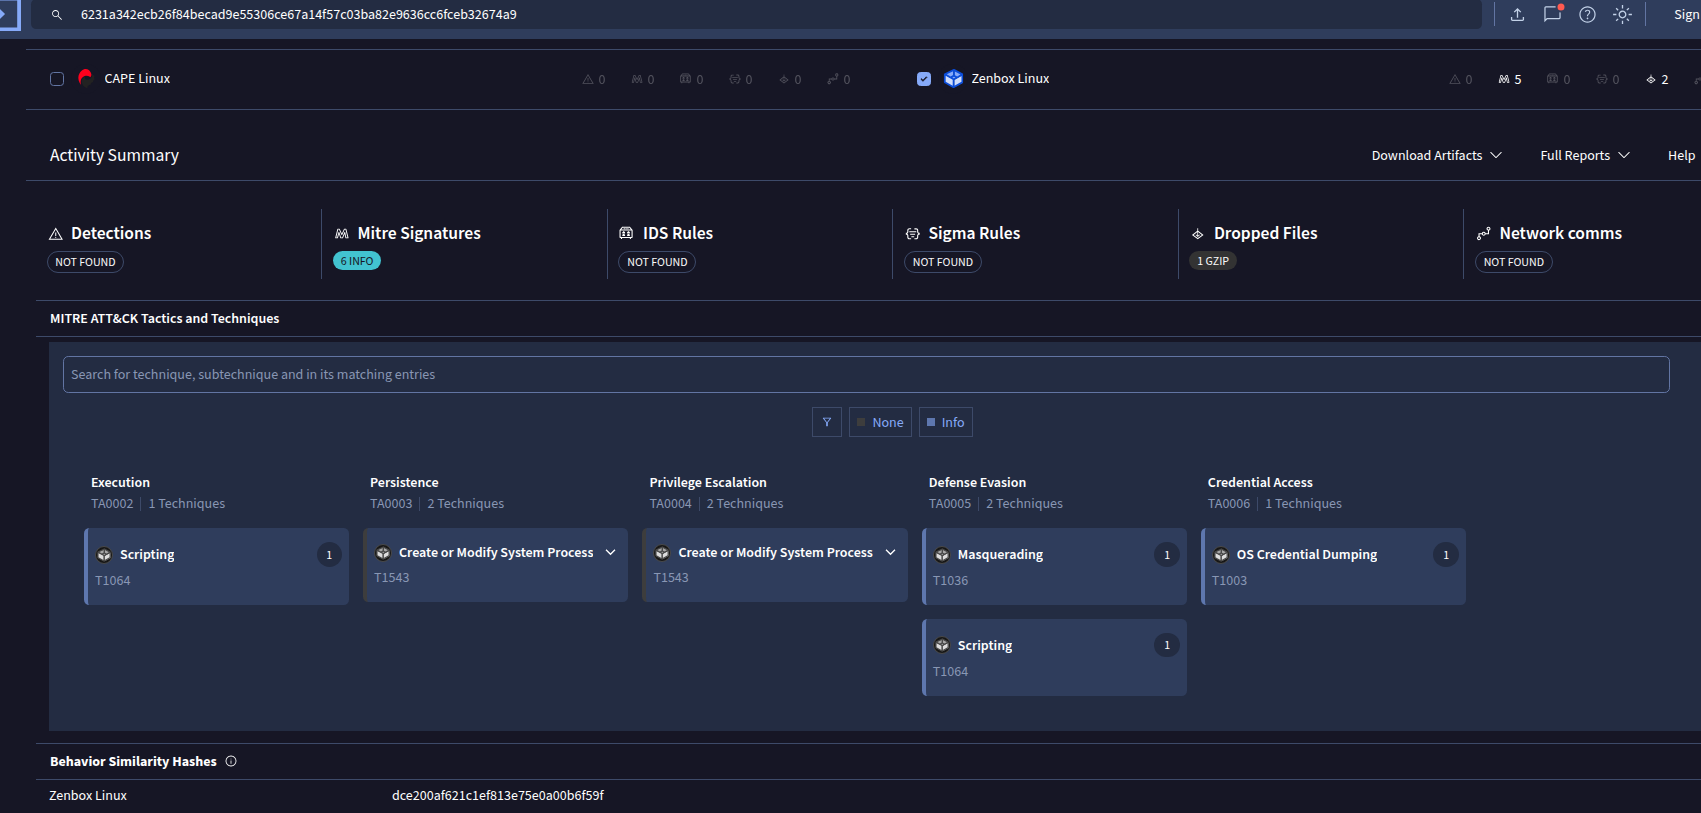 jm00nj/phantom-evasion-loader
x64 Assembly-Injection-Engine, die SROP und Zero-Copy-Injection verwendet, um EDR/XDR und Kernel-Monitore zu umgehen. Liefert XOR-verschlüsselte…








