Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Embedded-System-Sicherheit — Seite 34 | Kitploit
Kategorien

Embedded-System-Sicherheit

Tools zur Analyse und Sicherung von Firmware, Mikrocontrollern und Hardwarekomponenten auf niedriger Ebene.

Kitploit empfohlen

Top-Tools

10 ausgewählt
binwalk preview#1

binwalk

GitHubrefirmlabs/binwalk
14.2kvor 2 Monaten
emba preview#2

emba

GitHube-m-b-a/emba
3.6kvor 3 Tagen
FACT_core preview#3

FACT_core

GitHubfkie-cad/fact_core
1.5kvor 1 Monat
FirmAE preview#4

FirmAE

GitHubpr0v3rbs/firmae
894vor 4 Monaten
firmadyne preview#5

firmadyne

GitHubfirmadyne/firmadyne
2.1kvor 2 Jahren
angr preview#6

angr

GitHubangr/angr
9.0kvor 5h 21m
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 11h 56m
radare2 preview#9

radare2

GitHubradareorg/radare2
24.5kvor 11h 26m
rizin preview#10

rizin

GitHubrizinorg/rizin
4.1kvor 1 Tag
unicorn preview#11

unicorn

GitHubunicorn-engine/unicorn
9.2kvor 8 Monaten
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
976 Ergebnisse
CVE-2024-24488 preview

CVE-2024-24488

GitHublegacyobj/cve-2024-24488

Ein Problem in Shenzen Tenda Technology CP3V2.0 V11.10.00.2311090948 erlaubt es einem lokalen Angreifer, sensible Informationen über die…
embedded-systems-securitypassword-attacksvulnerability-analysis+3
4vor 2 Jahren
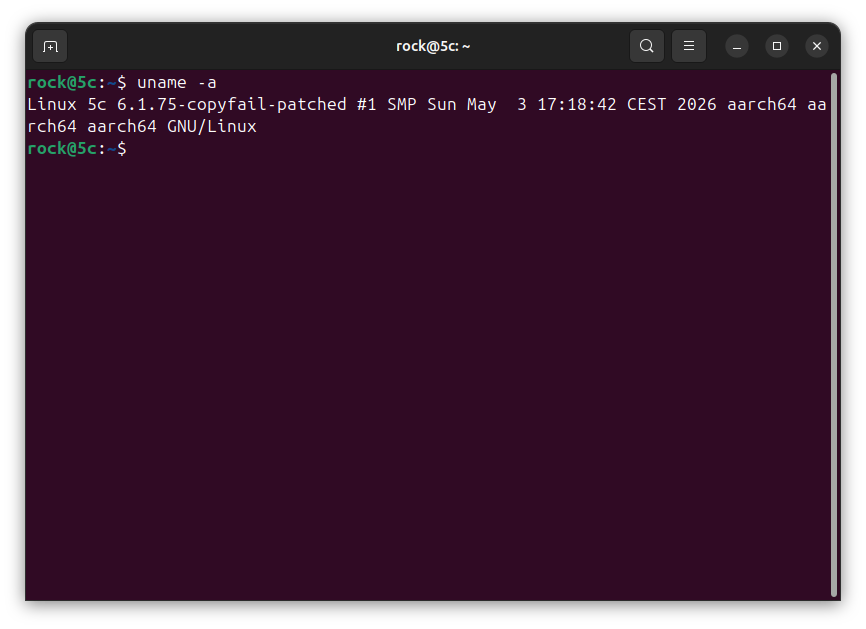
RK35xx-CopyFail-Hotfix preview

RK35xx-CopyFail-Hotfix

GitHubqengineering/rk35xx-copyfail-hotfix

Stellt einen vorkompilierten Kernel-Patch für CVE-2026-31431 (Copy Fail) auf RK35xx-SBCs mit Ubuntu 24.04 bereit, einschließlich…

embedded-systems-securityvulnerability-analysishardware-iot-security
2vor 6 Monaten
cve-2023-31070 preview

cve-2023-31070

GitHubbugprove/cve-2023-31070

CVE-2023-31070 Broadcom BCM47xx SDK slab-out-of-bounds write PoC
embedded-systems-securityvulnerability-analysisexploitation+2
4vor 3 Jahren
CVE-2022-26269 preview

CVE-2022-26269

GitHubnsbogam/cve-2022-26269

Die Suzuki-Connect-App wird verwendet, um Fahrzeuginformationen wie Kraftstoffstand, Zündungsstatus, aktuellen Standort, Gurtschlossstatus usw.…

embedded-systems-securityvulnerability-analysisexploitation+2
2vor 4 Jahren
UEFI-Security-Research-Howyar-SysReturn-NetCopy preview

UEFI-Security-Research-Howyar-SysReturn-NetCopy

GitHubthemalwareguardian/uefi-security-research-howyar-sysreturn-netcopy

Post-CVE-2024-7344-Analyse von Howyar SysReturn NetCopy - Reverse-Engineering-Notizen, verwundbare Binärdateien, Herstellerkorrespondenz und…
embedded-systems-securityvulnerability-analysisexploitation+6
2vor 1 Monat
powerg-tools preview

powerg-tools

GitHubnccgroup/powerg-tools

Werkzeuge für Reverse Engineering und die Interaktion mit dem PowerG-Funkprotokoll
embedded-systems-securityreverse-engineeringwireless-security+3
5vor 7 Monaten
sony-bravia-root-toolkit preview

sony-bravia-root-toolkit

GitHubsaaedimam/sony-bravia-root-toolkit

CVE-2019-2215 & DirtyCOW Exploit-Automatisierung + Post-Root-Debloat + Magisk-Module für Sony BRAVIA KDL-43W800C
embedded-systems-securityprivilege-escalationiot-security+6
2vor 1 Monat
CVE-2019-17147 preview

CVE-2019-17147

GitHubimnot-ye/cve-2019-17147

Umfassende Reverse-Engineering- und Exploitation-Analyse von CVE-2019-17147, einem Stack-Pufferüberlauf in TP-Link TL-WR841N-Routern. Beinhaltet…
embedded-systems-securityiot-securityvulnerability-analysis+9
4vor 9 Monaten
CVE-2024-48705 preview

CVE-2024-48705

GitHubl41kaa/cve-2024-48705

Wavlink AC1200 mit den Firmware-Versionen M32A3_V1410_230602 und M32A3_V1410_240222 ist anfällig für eine Command Injection nach der…
embedded-systems-securityiot-securityvulnerability-analysis+7
2vor 1 Jahr
hazel-cve-2026-43499 preview

hazel-cve-2026-43499

GitHubdorlow/hazel-cve-2026-43499

Firmware-spezifischer temporärer Root-Exploit für Toshiba/Amazon Fire TV (hazel) unter Verwendung von CVE-2026-43499. Implementiert…
android-securityembedded-systems-securityprivilege-escalation+6
1vor 2 Monaten
CVE-2022-40363 preview

CVE-2022-40363

GitHubolafdaf/cve-2022-40363

Ein Pufferüberlauf in der Komponente nfc_device_load_mifare_ul_data von Flipper Devices Inc., Flipper Zero vor v0.65.2, ermöglicht es Angreifern,…

embedded-systems-securityvulnerability-analysisexploitation+3
5vor 3 Jahren
CVE-2022-24693 preview

CVE-2022-24693

GitHublukejenkins/cve-2022-24693

Dokumentation und Reproduktionsschritte für CVE-2022-24693: hartcodierte Anmeldedaten in der Firmware von Baicells Nova436Q und Neutrino 430, die…
embedded-systems-securitypassword-crackingreconnaissance+6
3vor 1 Jahr
CVE-2026-93958 preview

CVE-2026-93958

GitHubhackspeak/cve-2026-93958

Authentifizierte Command-Injection-PoC für D-Link R95/BE9500 DHMAPI SetTimeSettings, die Root-RCE über NTPServer-Backtick-Injection erreicht, mit…

embedded-systems-securityiot-securityvulnerability-analysis+7
2vor 1 Monat
CVE-2025-29338 preview

CVE-2025-29338

GitHubmasjadaan/cve-2025-29338

Technisches Advisory und Proof-of-Concept für einen stapelbasierten Pufferüberlauf (CWE-121) im NXP-moal.ko-WLAN-Kerneltreiber, der einen lokalen…
embedded-systems-securityvulnerability-analysisexploitation+2
3vor 5 Monaten
zyxel-p870hn-hardware-hacking preview

zyxel-p870hn-hardware-hacking

GitHubdanyw24/zyxel-p870hn-hardware-hacking

Von einer blanken Platine bis zum Root-Zugriff: Hardware-Hacking eines ZyXEL P-870HN (BCM6368) über UART — CVE-2025-0890 + CVE-2024-40891, auf meiner…
embedded-systems-securitypassword-crackingiot-security+6
vor 2 Monaten
CVE-2026-1122-IoT-Firmware-Update-Signature-Bypass-via-Low-Order-Point-Injection preview

CVE-2026-1122-IoT-Firmware-Update-Signature-Bypass-via-Low-Order-Point-Injection

GitHubgeorge0papasotiriou/cve-2026-1122-iot-firmware-update-signature-bypass-via-low-order-point-injection

Demonstriert den Ed25519-Signatur-Bypass (CVE-2026-1122) durch Low-Order-Punkt-Injektion und fälscht bösartige IoT-Firmware-Updates mit Python- und…
embedded-systems-securityiot-securityvulnerability-analysis+4
vor 3 Monaten
misfortune-cookie preview

misfortune-cookie

GitHubluel-4013/misfortune-cookie

Interaktive PoC-Suite für CVE-2014-9222 (Misfortune Cookie) und verwandte Router-Exploits, mit Modulen für Erkennung, Auth-Bypass, DoS und RCE sowie…

embedded-systems-securityreconnaissancevulnerability-scanners+6
vor 2 Monaten
CVE-2020-35575-TP-LINK-TL-WR841ND-password-disclosure preview

CVE-2020-35575-TP-LINK-TL-WR841ND-password-disclosure

GitHubdylvie/cve-2020-35575-tp-link-tl-wr841nd-password-disclosure

Weaponized-Exploit-Skript für CVE-2020-35575, eine Schwachstelle zur Offenlegung von Passwörtern in TP-Link-Router-Weboberflächen, die remote…

embedded-systems-securityiot-securitypassword-attacks+3
2vor 2 Jahren
Zurück1…333435…55Weiter







