
 #1
Tools zur Analyse und Sicherung von Firmware, Mikrocontrollern und Hardwarekomponenten auf niedriger Ebene.
Kitploit empfohlen

 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
 qkaiser/awind-research
Dieses Repository enthält interessante Fundstücke und Details zu meinen Recherchen über drahtlose Präsentationsgeräte, die von Awindinc hergestellt…
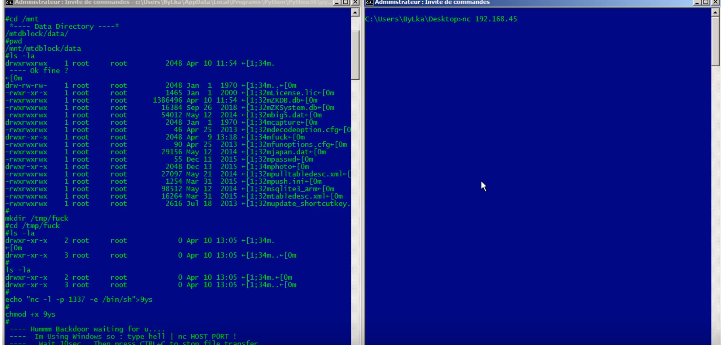 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass & Auto Backdooring von Geräten
 pro-me3us/cve_2022_38181_raven
CVE-2022-38181 POC für FireTV 2. Generation Cube (raven)
 wack0/batondrop_armv7
Eine Implementierung von baton drop (CVE-2022-21894) für armv7 (MSM8960)
 leochen-coremind/spd_flasher
CVE-2022-38694 Gehärteter Exploit - RP2350 USB-Host-Auto-Flasher für Unisoc-Geräte
 rkx1209/cve-2019-1010298
Proof-of-Concept-Exploit, der auf die sichere Welt von ARM TrustZone abzielt und eine Schwachstelle in OP-TEE OS für Bildungs- und Forschungszwecke…
 eyjhb/blackvue-cve-2023
BlackVue DR750 CVE CVE-2023-27746 CVE-2023-27747 CVE-2023-27748
 demining/bluetooth-attacks-cve-2025-27840
Bitcoin-Kryptanalyse: CVE-2025-27840 Sicherheitslücke in ESP32-Mikrocontrollern setzt Milliarden von IoT-Geräten über Wi-Fi & Bluetooth einem Risiko…
 dozernz/bugstropics
Begleitmaterial zum DEFCON-30-Vortrag „Hunting Bugs In The Tropics"
 flex36ty/ps5-pihost
PS5-Exploit-Webserver auf einem Raspberry Pi, betrieben über den USB-Port der PS5
 mr-wolf-is-me/ida-processor-modules
IDA Pro Prozessormodule, die Disassemblierungsunterstützung für seltene CPU-, DSP- und GPU-Architekturen hinzufügen, darunter XMOS xCORE, TI C7x/PRU,…
 alexandre-bartel/cve-2019-12594
Dies ist ein PoC für CVE-2019-12594, eine Schwachstelle in DOSBox 0.74-2.
 infobyte/ezviz_lan_rce
PoC-Exploits und Docker-Build-Umgebung für CVE-2023-34551 und CVE-2023-34552, die auf EZVIZ-IP-Kameras abzielen, mit Folien und Videos des DEF CON 31…
 nullze/cve-2020-10558
Tesla-Hack: DoS-Infotainment-Touchscreen-Schnittstelle für alle Fahrzeuge CVE-2020-10558
 tc3650/cve-2026-43499-armv7
ARM32 Linux-Kernel-Privilegieneskalations-Exploit für CVE-2026-43499 (GhostLock futex UAF) mit Ziel Huawei Watch 4 Pro, mit mehreren…








