
 #1
Tools zur Analyse und Sicherung von Firmware, Mikrocontrollern und Hardwarekomponenten auf niedriger Ebene.
Kitploit empfohlen

 s-hamann/cve-2023-40289
Exploit für CVE-2023-40289, eine Befehlsinjektions-Schwachstelle in mehreren Baseboard Management Controllern (BMC) mit Firmware von ATEN
 lnversed/cve-2020-8423
Individueller C-Exploit für CVE-2020-8423, der auf MIPS-Router abzielt, mit gehocktem open()-Syscall und zugeschnitten auf Linux-Kernel 2.6.31.
 gimminse/firmware-analysis
CVE-2020-25279 wiederentdeckt, eine kritische Schwachstelle im Shannon-Basisband, das in Samsung-Exynos-Chipsätzen verwendet wird.
 cybervinner/cp-plus-ez-p21-cve-2026-65893-65894
Dokumentiert CP PLUS EZ-P21 IP-Kamera-CVEs: beliebige Codeausführung über eine Debug-Funktion und unsachgemäße Authentifizierung von HTTP-Endpunkten,…
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
Proof-of-concept-Exploit für CVE-2018-20162: Sandbox-Escape in Digi TransPort LR54 LTE-Router durch SIGINT-Handling-Fehler, der Root-Shell-Zugriff…
 yashodhanvivek/firebolt-wristphone-vulnerability
Dieses Repository ist für die Firebolt wristphone Schwachstelle mit der CVE-ID CVE-2024-30656, vorgeschlagen von MITRE. Mitre hat die ID noch nicht…

 jason996/maritime-security-paper
Umfassende Forschung zu Sicherheitslücken in autonomen maritimen Schiffen und Verteidigungsempfehlungen
 wuyou6956-glitch/cve-2026-1668-poc
Proof-of-Concept-Exploit für CVE-2026-1668 in der TP-Link-Switch-Firmware, das eine MIPS-Payload liefert, die eine Root-Shell auf anfälligen Geräten…
 khaleedbt/netis-cve-2026-36539
Python-Skript, das Netis-Router auf CVE-2026-36539 prüft und gefährdete Geräte in einem Netzwerk erkennt.
 minanagehsalalma/zyxel-wax650s-research-notebook-public
Wiki-artiges Forschungstagebuch für die Firmware-Emulation und Schwachstellenanalyse des Zyxel WAX650S
 jimilinuxguy/customer-assistance-buttons-sdr
Dieses Repository enthält die Arbeit, die ich in das Reverse Engineering der verschiedenen Encoder und Protokolle gesteckt habe, die für…
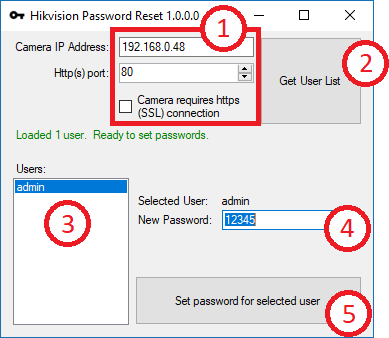 bp2008/hikpasswordhelper
Ein Tool, das eine Hintertür in Hikvision-Kamera-Firmwares aus der Zeit um 2014–2016 ausnutzt, um dem Besitzer zu helfen, ein vergessenes Passwort zu…
 jduck/asus-cmd
ASUS Router infosvr UDP Broadcast root-Befehlsausführung
 lixmk/concierge
Concierge Toolkit: Identifizierung und Ausnutzung physischer Zugangskontrollen
 epsilon537/boxlambda
FPGA-basierte Mikrocomputer-Sandbox für Software- und RTL-Experimente
 nccgroup/frisbeelite
Ein GUI-basierter USB-Device-Fuzzer
 blasty/sonos
Exploit und Tooling für Sonos-Geräte auf Amlogic-Basis: liest OTP/eFUSE über einen EL3-Exploit aus, extrahiert LUKS-Entschlüsselungsschlüssel und…
 takahiroharuyama/spimitm
SPI-Flash-Read-MitM-Angriff PoC








