
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen
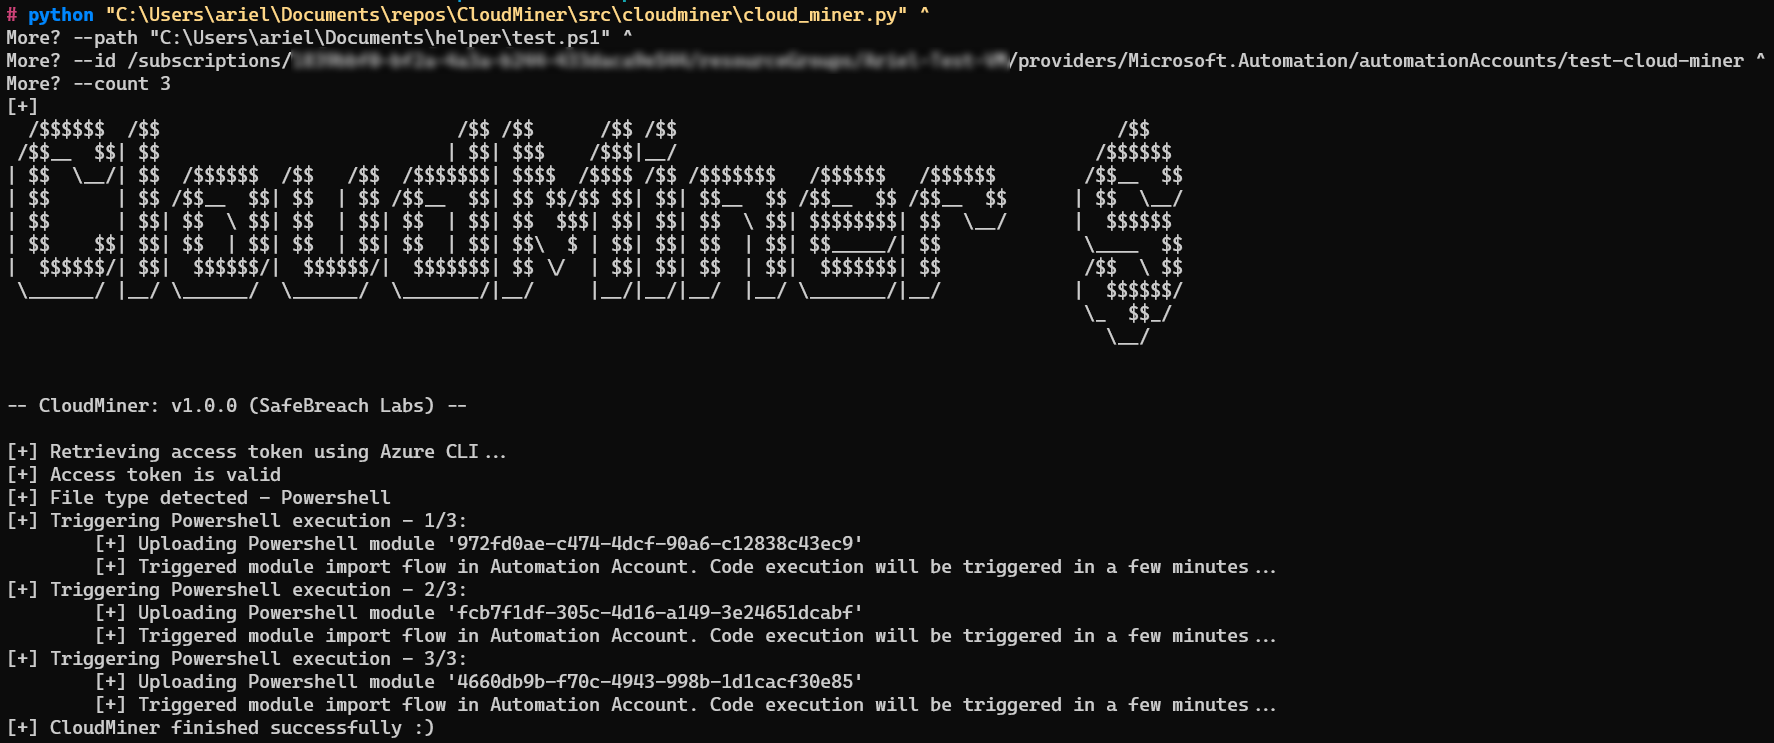
 safebreach-labs/cloudminer
Code mit dem Azure Automation-Dienst ausführen, ohne Kosten zu verursachen.
 paloaltonetworks/unit42-threat-intelligence-article-information
Dies ist das Repository für Kompromittierungsindikatoren (IOCs) und andere Daten für Threat-Intelligence-Artikel, die auf der Palo Alto Networks Unit…
 tenable/cnappgoat
CNAPPgoat ist ein Open-Source-Projekt, das dazu entwickelt wurde, modular absichtlich verwundbare Komponenten in Cloud-Umgebungen bereitzustellen.
 rvn0xsy/cve-2021-3156-plus
CVE-2021-3156 nicht-interaktive Befehlsausführung
 owasp/pwnzzai
Praktische KI-Sicherheitslernplattform mit absichtlich anfälligen LLM-Anwendungen. Entdecken Sie die OWASP Top 10 für LLMs durch interaktive…
 t3l3machus/pentest-pivoting
Ein kompakter Leitfaden für Netzwerk-Pivoting bei Penetrationstests / CTF-Challenges.
 frishtik/osint-tools-mcp-server
MCP-Server, der mehrere OSINT-Tools für KI-Assistenten wie Claude bereitstellt
 coffinxp/img-payloads
Zusammengestellte Sammlung bildbasierter Payloads für autorisierte Red-Team-Tests und Sicherheitsschulungen, mit HTML-Beispielen zum Generieren oder…
 hari-prasaanth/thick-client-pentest-checklist
Ein OWASP-basierter Leitfaden mit über 80 Testfällen
 sofianehamlaoui/pentest-bookmarkz
Eine Sammlung nützlicher Links für Pentester
 alainnothere/llm-circuit-finder
Ich habe Ngs RYS-Methode repliziert und festgestellt, dass das Duplizieren von 3 bestimmten Layern in Qwen2.5-32B das Reasoning um 17 % steigert und…

 shenli/distributed-system-testing
KI-Agenten-Fähigkeiten für Tests verteilter Systeme
 cornerpirate/java-stager
Ein PoC Java Stager, der eine Java-Datei im Speicher herunterladen, kompilieren und ausführen kann.
 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Remote-DLL-Injection mit timerbasierter Shellcode-Ausführung
 jonny-jhnson/telemetrysource
Referenzzuordnung von Windows-Telemetrieereignissen – Sysmon, Security Auditing und Threat Intelligence ETW – zu zugrunde liegenden API-Funktionen,…
 quantika14/osint-suite-tools
Repository des Werkzeugsatzes für OSINT und SOCMINT mit Dante's Gates Minimal Version.
 cbayet/exploit-cve-2017-6008
Exploits für CVE-2017-6008, einen Kernel-Pool-Pufferüberlauf, der zur Privilegienerweiterung führt.








