
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen

 hakaioffsec/ingressnightmare-poc
Dies ist ein PoC-Code zur Ausnutzung der IngressNightmare-Sicherheitslücken (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514 und CVE-2025-1974).
 bahruzjabiyev/t-reqs
Grammatikbasierter HTTP/1-Fuzzer mit Mutationsfähigkeit
 michalbednarski/thelastbundlemismatch
Writeup und Exploit für CVE-2023-45777, Umgehung der Intent-Validierung innerhalb des AccountManagerService auf Android 13 trotz der „Lazy…
 refloow/refloow-geo-forensics
❤️ Kostenloses Batch-Bild- und Video-Geolokalisierungs-Tool für digitale Forensik. Automatisch EXIF-Daten extrahieren, GPS-Koordinaten auf Karten…
 alfiecg24/trigon
Deterministischer Kernel-Exploit basierend auf CVE-2023-32434.
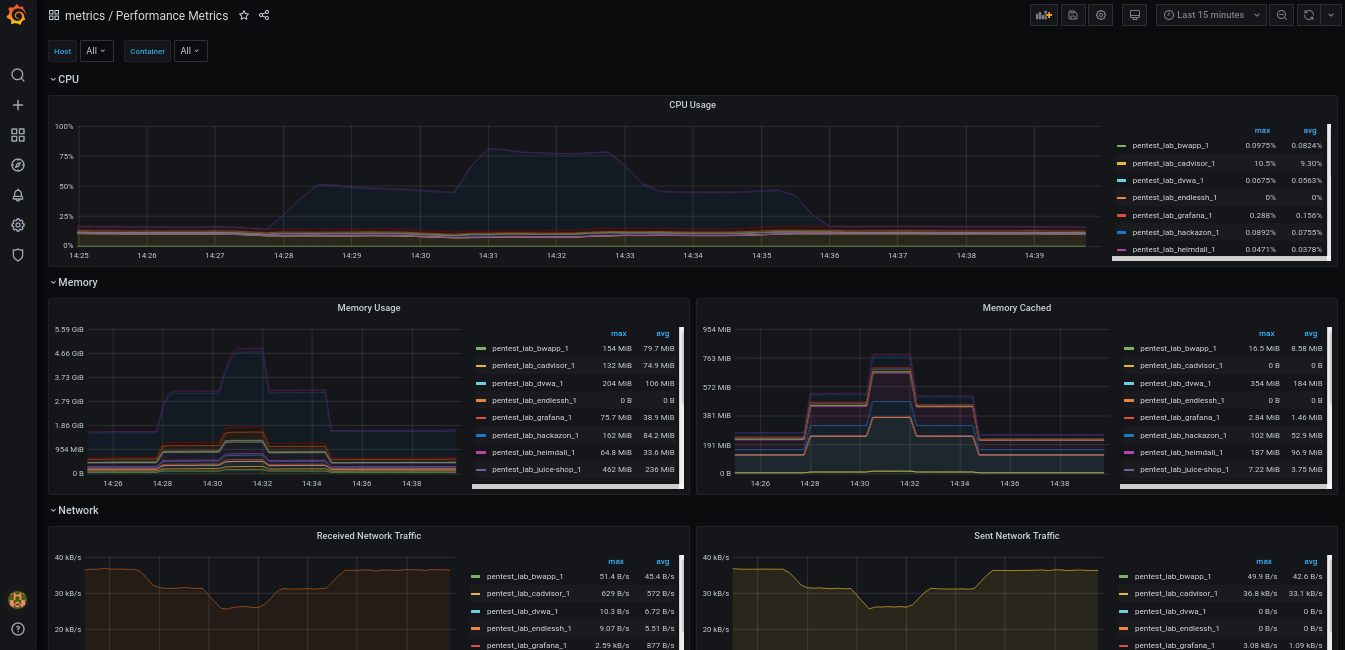 oliverwiegers/pentest_lab
Lokales Penetrationstest-Labor mit docker-compose.
 owasp/user-security-stories
Repo zur Speicherung der Zuordnung von User-Security-Stories
 nomi-sec/nvd-database
📕NVD-Datenbank
 gmh5225/awesome-ai-security
Eine kuratierte Liste von KI-Sicherheitsmaterialien und -ressourcen für Pentester, Bug Hunter und Sicherheitsforscher.
 malvads/sqlmc
Offizielles Kali Linux-Tool, um alle URLs einer Domain auf SQL-Injection zu überprüfen :)
 cyberark/vulnhalla
Automatisierte Sicherheitsanalyse-Pipeline, die CodeQL-Abfragen auf GitHub-Repositories ausführt und LLMs verwendet, um echte Schwachstellen von…
 x41sec/advisories
Kuratierte Sammlung von Sicherheitshinweisen und Offenlegungen von Schwachstellen von X41 Sec.
 proviesec/xss-payload-list
Kuratierte Sammlung von Cross-Site-Scripting-Payloads, Polyglots und Injection-Testregeln für Penetrationstests von Webanwendungen und…
 abstractengine/pentest-muse-cli
KI-gestützter Assistent für Penetrationstester, der Payloads erzeugt, Code analysiert, Aufklärungsarbeit leistet und Befehlszeilenaktionen ausführt,…
 rxerium/rxerium-templates
Nuclei-Skripte von @rxerium für Zero Days / aktiv ausgenutzte Schwachstellen.
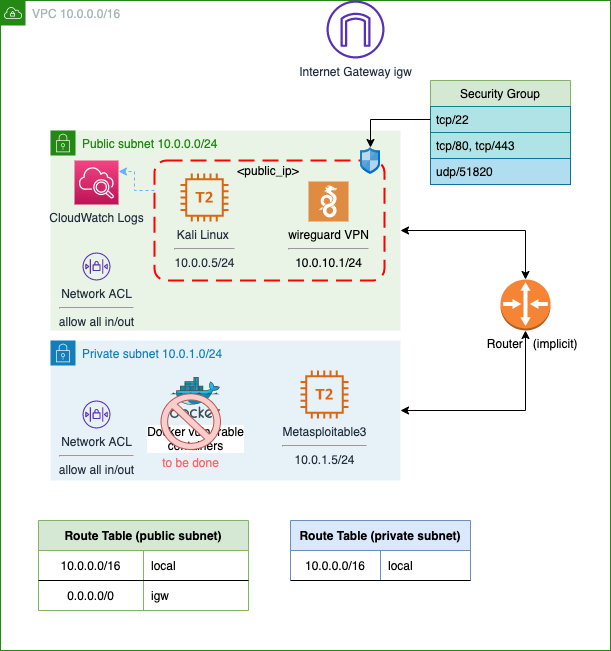 juanjosanz/aws-pentesting-lab
Pentesting-Labor mit einer Kali-Linux-Instanz, zugänglich über SSH und WireGuard-VPN, und mit verwundbaren Instanzen in einem privaten Subnetz.
 patrickmgarrity/anthropic-credited-cves
Tracking Vulnerabilities That Appear to be Credited to the Anthropic Research Team
 claroty/arya
Generiert pseudo-maliziöse Dateien aus YARA-Regeln, um AV/EDR-Erkennung auszulösen, und ermöglicht so Malware-Forschung, Regel-QA sowie…








