
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen

 dhotrey/awesome-cybersec
Eine Sammlung großartiger Plattformen, Blogs, Dokumente, Bücher, Ressourcen und cooler Sachen rund um Sicherheit

 pegork/f32
Ultra-kompaktes ESP32-C3-Entwicklungsboard, entwickelt für eingebettete Sicherheitsforschung, mit einem Captive-Portal-Beispiel inklusive…
 kalilinuxtricksyt/easysploit
EasySploit - Metasploit-Automatisierung (EINFACHER und SCHNELLER als je zuvor)
 taleliyahu/threat_model_examples
Eine Sammlung realer Bedrohungsmodell-Beispiele aus verschiedenen Technologien, die praktische Einblicke in die Identifizierung und Minderung von…
 can1357/cve-2018-8897
Beliebige Codeausführung mit Kernel-Privilegien mittels CVE-2018-8897.
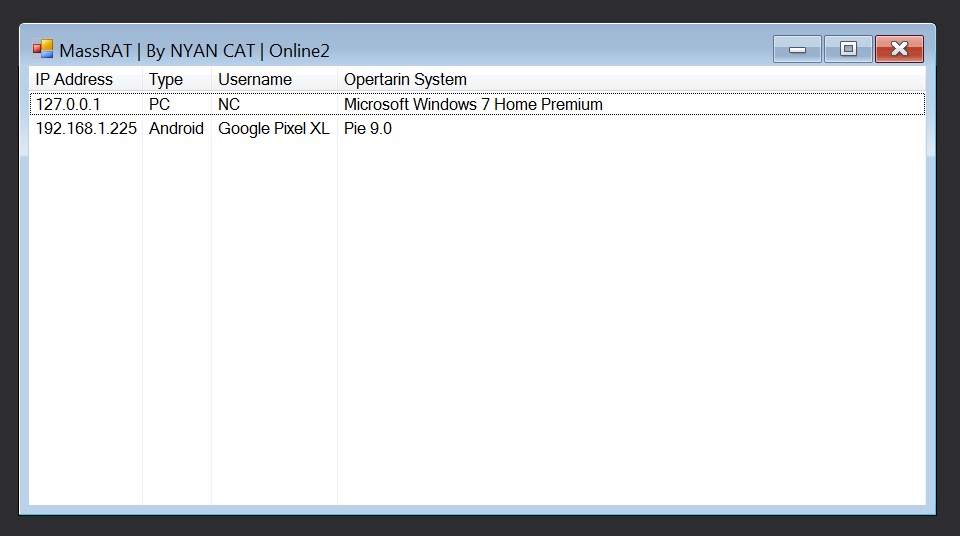 nyan-x-cat/mass-rat
Einfaches Multiplattform-Fernverwaltungstool - Xamarin
 robustbench/robustbench
Standardisierter Benchmark für adversarial Robustheit mit öffentlicher Bestenliste und herunterladbarem Modell-Zoo zur Bewertung von ML-Modellen…
 poppopjmp/vmdragonslayer
Multi-Engine-Framework zum Entpacken und Analysieren von VM-geschützten Binärdateien mittels dynamischer Taint-Analyse, symbolischer Ausführung,…
 drew-alleman/datasurgeon
Extrahiert schnell IPs, E-Mail-Adressen, Hashes, Dateien, Kreditkarten, Sozialversicherungsnummern und vieles mehr aus Text.
 fofainfo/awesome-fofa
Die FOFA Library sammelt Nutzungstipps, häufige Szenarien, FAQs und mehr für FOFA.
 markakd/dirtycred
Kernel-Exploitationstechnik
 persistence-info/persistence-info.github.io
Kuratierte Referenz zu Windows-Persistenzmechanismen in Registrierung, geplanten Aufgaben, Diensten und mehr, entwickelt zur Verbesserung von Schutz…
 oz9un/sshole
openssh unter musl akzeptierte jedes Passwort mit 257+ Zeichen für Konten ohne Passwort. seit 2016. check.sh, poc, patch.
 jas502n/log4j2-cve-2021-44228
CVE-2021-44228 Log4j2 Remote-Code-Injection-Exploit mit JNDI-Payload-Erzeugung, WAF-Bypass-Techniken und praktischer Exploitation-Anleitung für…
 4ndr34z/shells
Skript zur Generierung von Revshells
 praetorian-inc/augustus
LLM-Sicherheitstestframework zur Erkennung von Prompt-Injection, Jailbreaks und adversarialen Angriffen — 190+ Sonden, 28 Anbieter, einzelne…
 hahwul/mad-metasploit
Metasploit-Benutzerdefinierte Module, Plugins, Ressourcen-Skripte und.. tolle Metasploit-Sammlung








