 zerodayevil/cve-2026-20817
Repository für CVE-2026-20817 mit Details zur Schwachstelle und Exploit-Material für diese spezifische Sicherheitslücke.

🛡️ KI-Sicherheitswerkzeug-Modul
CVE-2026-20817: Windows Error Reporting (WER) ALPC Lokale Rechteausweitung
Offizielles Sicherheitsaudit- & Exploit-Modul für das KI-Sicherheitswerkzeug-Ökosystem





🌐 Web-Demo • 📚 Projekt-Website • 💬 Community-Chat
Website-Navigation: Startseite • Updates • Downloads • Module
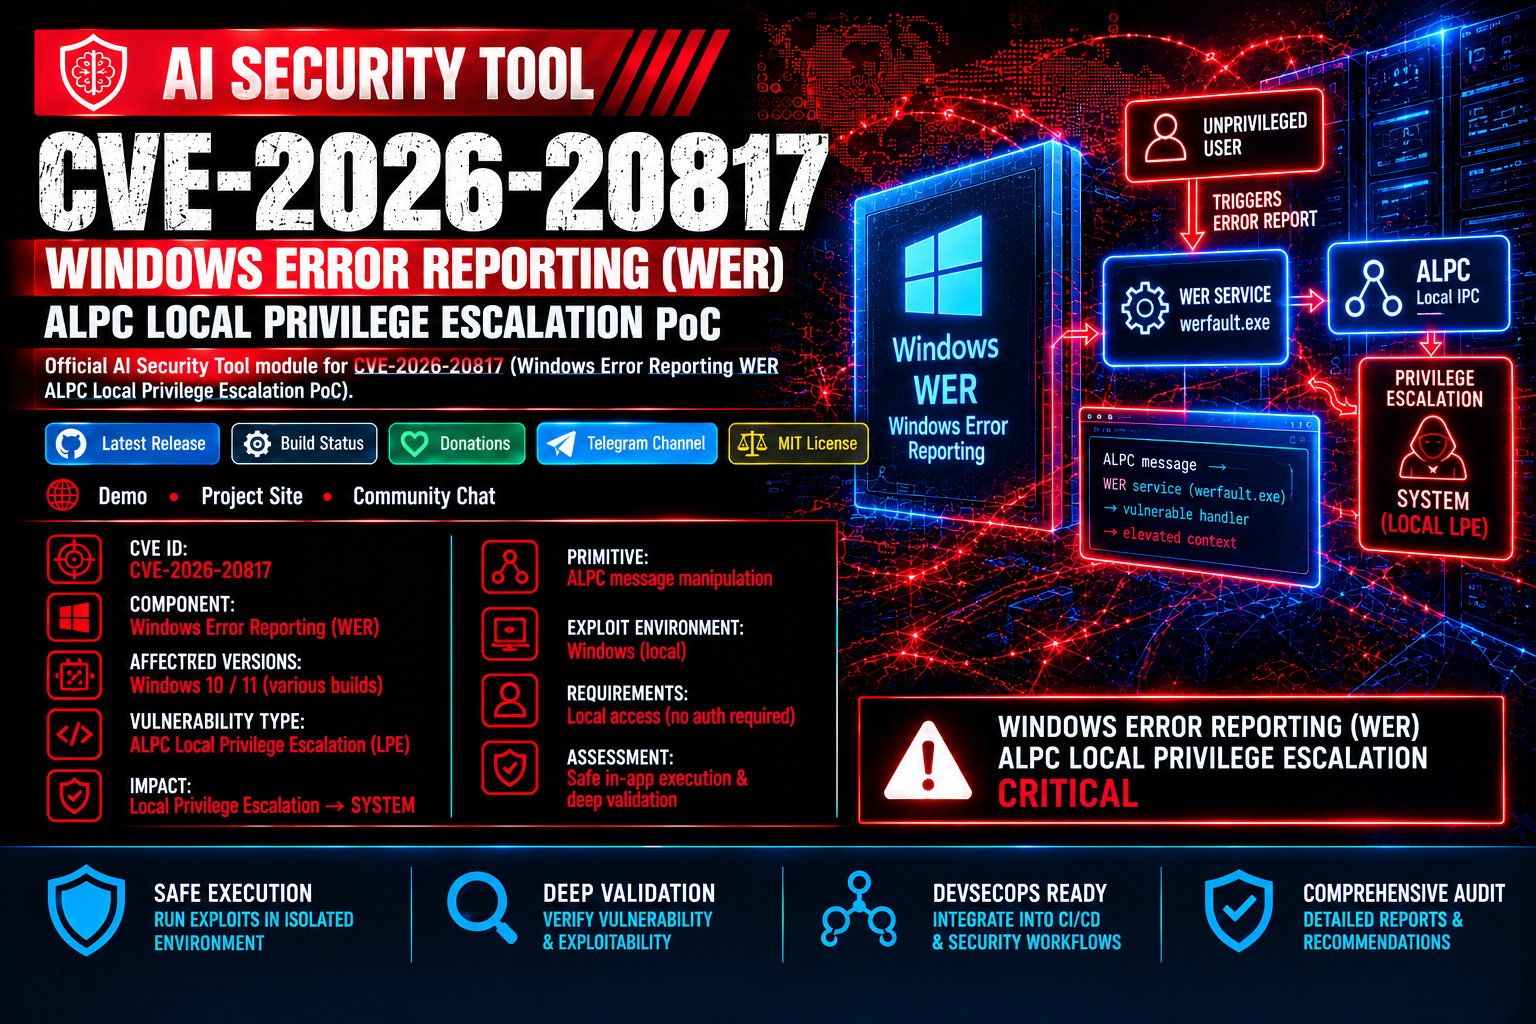
Dieses Modul stellt Diagnosewerkzeuge und einen Proof-of-Concept (PoC) für CVE-2026-20817 bereit, eine Schwachstelle zur lokalen Rechteausweitung im Windows Error Reporting (WER)-Dienst. Die Schwachstelle ermöglicht es einem authentifizierten Benutzer mit geringen Rechten, beliebigen Code mit SYSTEM-Rechten auszuführen, indem speziell präparierte ALPC-Nachrichten an den WER-Dienst gesendet werden.



| Spezifikation | Zugewiesener Wert | Hinweise |
|---|---|---|
| CVE-Kennung | CVE-2026-20817 |
Windows Error Reporting ALPC LPE |
| Komponente | Windows Error Reporting (WER) Service | ALPC-Port \WindowsErrorReportingService |
| Angriffsvektor | Lokal (ALPC) | Authentifizierter Benutzer mit geringen Rechten |
| Anfällige Methode | SvcElevatedLaunch (0x0D) |
Validiert die Rechte des Aufrufers vor dem Start nicht |
| Auswirkung & Vektor | Rechteausweitung zu SYSTEM | Führt WerFault.exe mit benutzerseitig bereitgestellter Befehlszeile aus |
| Betroffene Systeme | Windows 10/11 & Server 2019/2022 | Alle Versionen vor dem Sicherheitsupdate vom Januar 2026 |
Der WER-Dienst stellt einen ALPC-Port namens \WindowsErrorReportingService bereit. Die Schwachstelle liegt in der Methode SvcElevatedLaunch (0x0D), bei der der Dienst die Rechte des Aufrufers nicht ordnungsgemäß validiert, bevor er WerFault.exe mit benutzerseitig bereitgestellten Befehlszeilenparametern aus dem gemeinsam genutzten Speicher startet.
0x0D senden, einschließlich Client-Prozess-ID, Handle für gemeinsam genutzten Speicher und Länge der Befehlszeile.WerFault.exe mit der bereitgestellten Befehlszeile.Der gestartete WerFault.exe-Prozess läuft mit einem SYSTEM-Token, das Folgendes enthält:
Hinweis: Das Token enthält NICHT
SeTcbPrivilege(Als Teil des Betriebssystems handeln).
# Using Visual Studio Developer Command Prompt (C++17)
cl /EHsc CVE-2026-20817_PoC.cpp⚠️ WICHTIG: Dieses Modul wurde speziell für die sichere Ausführung und Diagnose innerhalb des AI Security Tool-Ökosystems entwickelt. Verwenden Sie stets verifizierte Module aus offiziellen Repositories.
Um die Überwachungs- und Diagnoseskripte auszuführen, stellen Sie sicher, dass die Kern-Engine des AI Security Tool entweder über vorgefertigte Binärdateien oder durch Erstellen aus dem Quellcode installiert ist:
