
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen

 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 thakur2309/pagasus-pro
Python-ADB-basiertes Toolkit für Android-Geräteverwaltung und Sicherheitsaudit mit einem interaktiven Menü für Root-Erkennung, Berechtigungs-Dumps,…
 devcop95/bugbounty-lab101
Ein kompletter Bug-Bounty-Arbeitsbereich für HackerOne-Forscher. Enthält Scope-Durchsetzung, eine automatisierte Recon-/Schwachstellen-Pipeline (400+…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 webgoat/webgoat
Absichtlich verwundbare Webanwendung mit interaktiven Lektionen und Herausforderungen zum Erlernen von Webanwendungssicherheit und…
 greydgl/pentestgpt
Automatisiertes Penetrationstest-Agenten-Framework basierend auf Großen Sprachmodellen
 shredzwho/ig-detective
OSINT-Werkzeug, das entwickelt und konzipiert wurde, um IG-Benutzernamen aufzuspüren.
 botesjuan/burp-suite-certified-practitioner-exam-study
Praktische Studiennotizen und Walkthroughs für PortSwigger Academy Labs, die Web-Schwachstellen, Payloads, Enumeration und BSCP-Prüfungsstrategien…
 rawfilejson/awesome-osint-arsenal
OSINT- & Reconnaissance-Toolkit // 100+ Tools, Ein-Befehl-Installer, SOCMINT, GEOINT, Netzwerk-Reconnaissance, Dark Web, Forensik & mehr.
 peass-ng/peass-ng
PEASS – Privilegieneskalations-Awesome-Skripte-SUITE (mit Farben)
 astrosp/awesome-osint-list
📡 Umfassende Sammlung von OSINT-Tools für Cybersicherheitsexperten, Forscher und Bug-Bounty-Jäger. Themen: Informationssammlung, umgekehrte Suche,…
 jofpin/trape
Personen-Tracker im Internet: OSINT-Analyse- und Forschungstool von Jose Pino
 aliasrobotics/cai
Cybersecurity AI (CAI), das Framework für KI-Sicherheit
 reddelexc/hackerone-reports
Kuratierte Sammlung der besten HackerOne Bug-Bounty-Berichte, geordnet nach Schwachstellentyp und Programm, mit Skripten zum Abrufen, Deduplizieren…
 loophole-llc/fish-live-in-trees
Gemini - Produktions-LLM-Laufzeit-Ausrichtungskontext-Injektion
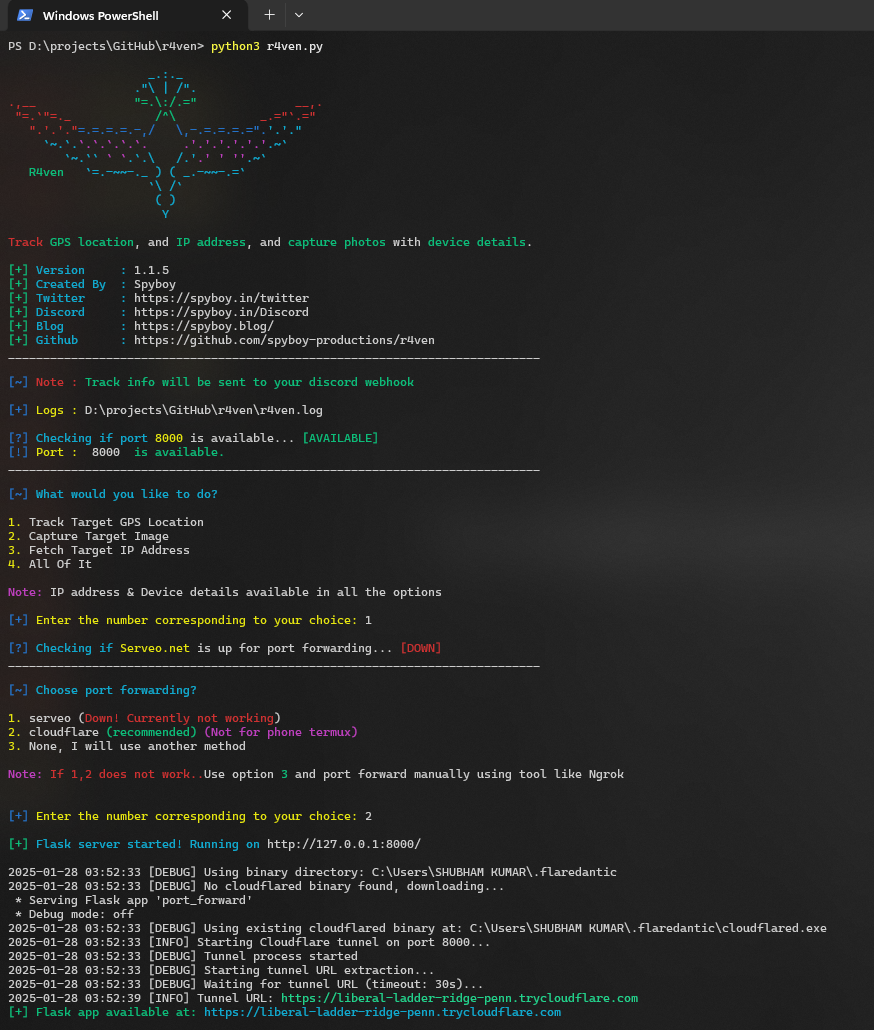 spyboy-productions/r4ven
Verfolgen Sie den GPS-Standort des Smartphones oder PCs des Benutzers und machen Sie ein Bild des Ziels, zusammen mit IP- und Geräteinformationen.
 microsoft/agent-governance-toolkit
Richtliniendurchsetzung, Zero-Trust-Identität, Ausführungssandboxing und Audit-Logging für autonome KI-Agenten. Deckt 10/10 des OWASP Agentic Top 10…
 vavkamil/awesome-bugbounty-tools
Kuratierte Sammlung von Bug-Bounty-Tools, kategorisiert nach: Aufklärung, Subdomain-Enumeration, Port-Scanning, Content-Discovery, Exploitation und…








