
 #1
Tools zur Analyse des Anwendungsverhaltens während der Laufzeit, um Sicherheitslücken zu finden.
Kitploit empfohlen
 gmh5225/frida-stalker-ntstrace
frida-stalker-basierter Systemaufruf-Tracer unter Windows (x64).
 aftermathlabs/vmp2
Entpacken und deobfuscieren Sie VMProtect 2 geschützte Binärdateien mit einem emulationsbasierten VM-Explorer, Handler-Profiler und experimentellem…
 google/kernel-sanitizers
Linux-Kernel-Sanitizer, schnelle Bug-Erkennungswerkzeuge für den Linux-Kernel
 nccgroup/dibf
Windows NT ioctl-Bruteforcer und modularer Fuzzer
 therealdreg/ida_bochs_windows
Hilfsskript für Windows-Kernel-Debugging mit IDA Pro auf dem nativen Bochs-Debugger (inklusive PDB-Symbole)
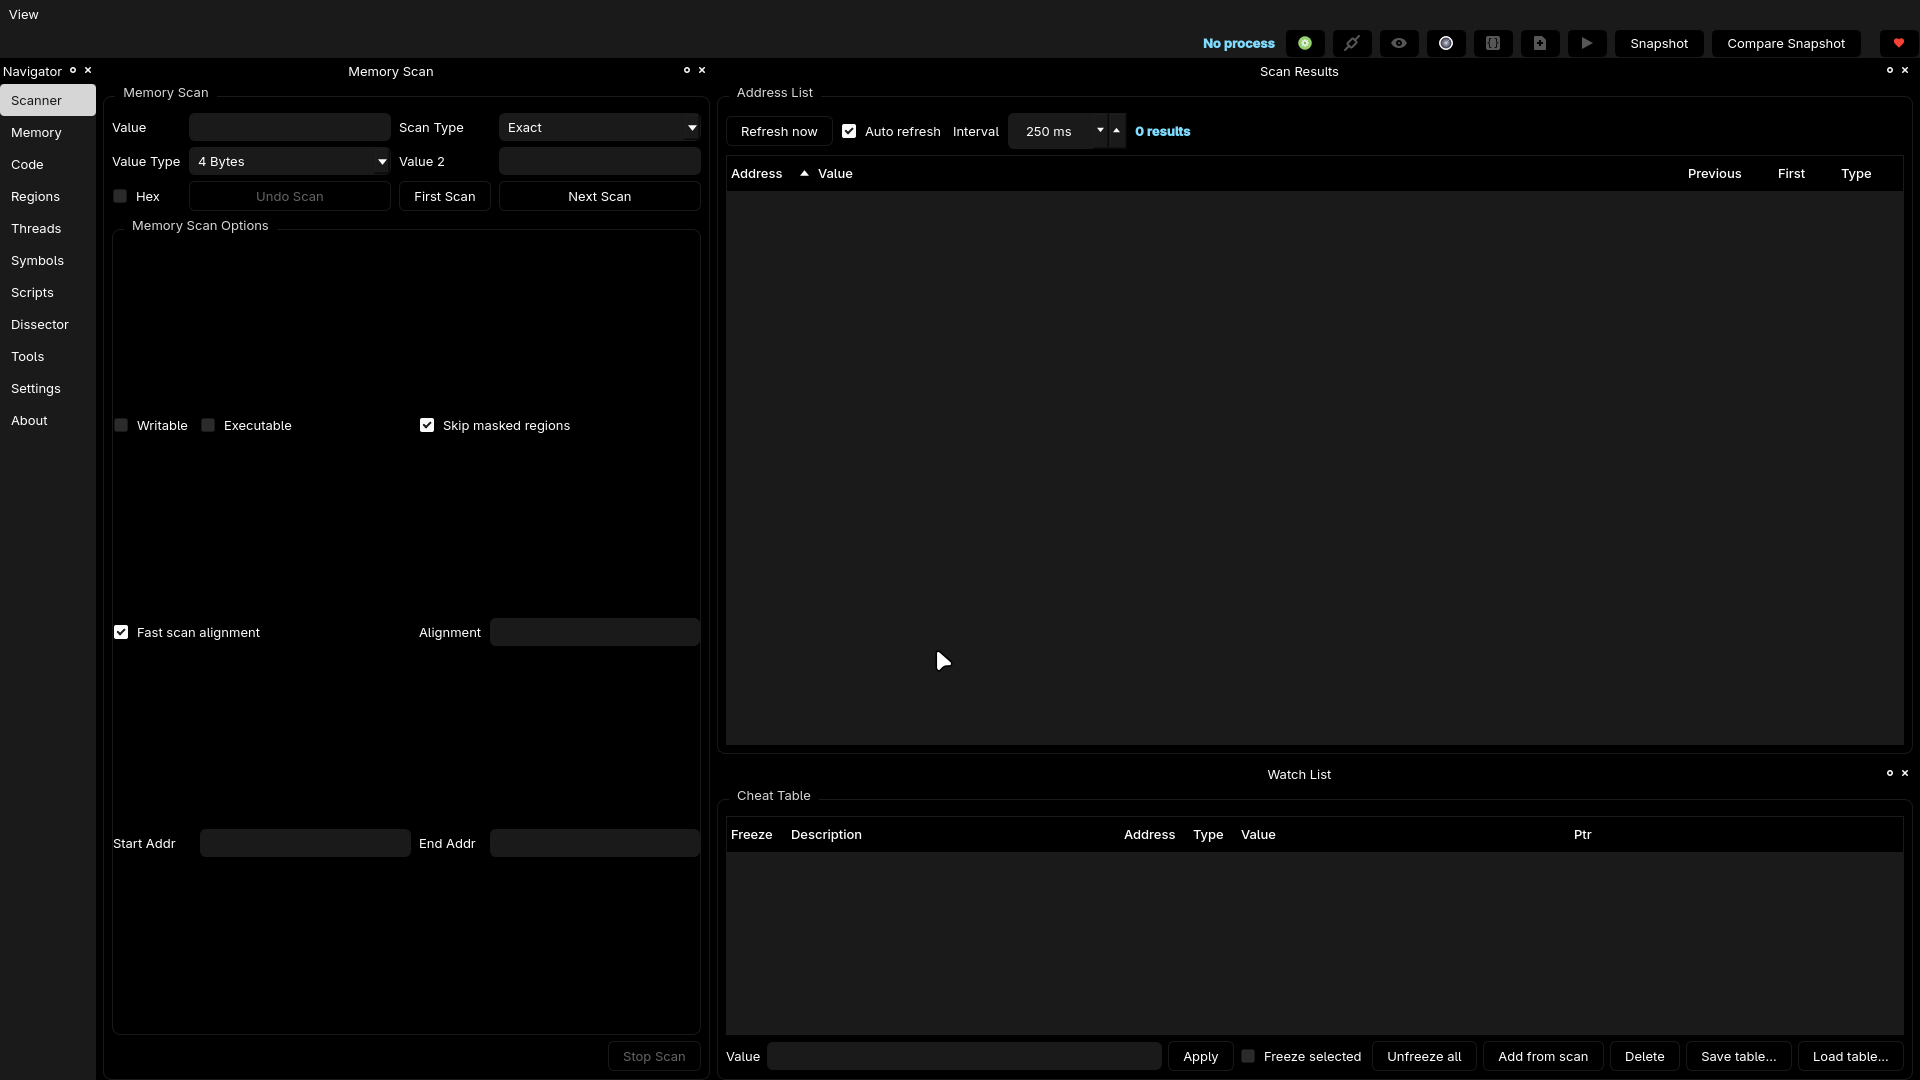 kashithecomfy/comfyengine
ComfyEngine ist ein Toolkit zur Speichererkundung, das für Personen entwickelt wurde, die einen laufenden Prozess überwachen, patchen und per Skript…
 shoucheng3/x-stream__xstream_cve-2021-21345_1-4-15
Java XML-Serialisierungsbibliothek mit Fokus auf CVE-2021-21345 Exploit-Analyse und Deserialisierungs-Schwachstellentests für Webanwendungen.
 tinopreter/docviewerexploitapp
Dies ist eine Exploit-App, die ich beim Lösen der DocumentViewer-Challenge (CVE-2021-40724) von MobileHackingLab erstellt habe. Sie lädt eine…
 gmh5225/ida-claude-code-plugins
Plugins, die Claude Code mit IDA Pro integrieren, um Reverse-Engineering- und Binäranalyse-Workflows durch KI-gesteuerte Disassemblierung und…








