
 #1
Tools zur Analyse des Anwendungsverhaltens während der Laufzeit, um Sicherheitslücken zu finden.
Kitploit empfohlen
 nccgroup/winstrument
Winstrument ist ein Framework aus modularen Skripten, die bei der Instrumentierung von Windows-Software mit Frida für Reverse Engineering und…
 hasherezade/pesieve-go
Golang-Bindungen für PE-sieve
 zxgio/ghidra_stack_strings
Ein Skript zur Erkennung von Stack-Strings mithilfe von Emulation (unter Verwendung von Unicorn)
 hupe1980/cve-2021-3129
Laravel Debug-Modus – Remote Code Execution (RCE)
 abubakar-shahid/cve-2024-36886
Akademische Forschung zu N-Day-Schwachstellen im Linux-Kernel, Analyse von CVE-2024-36886 im TIPC-Netzwerk-Subsystem, Lebenszyklus, Auswirkungen und…
 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
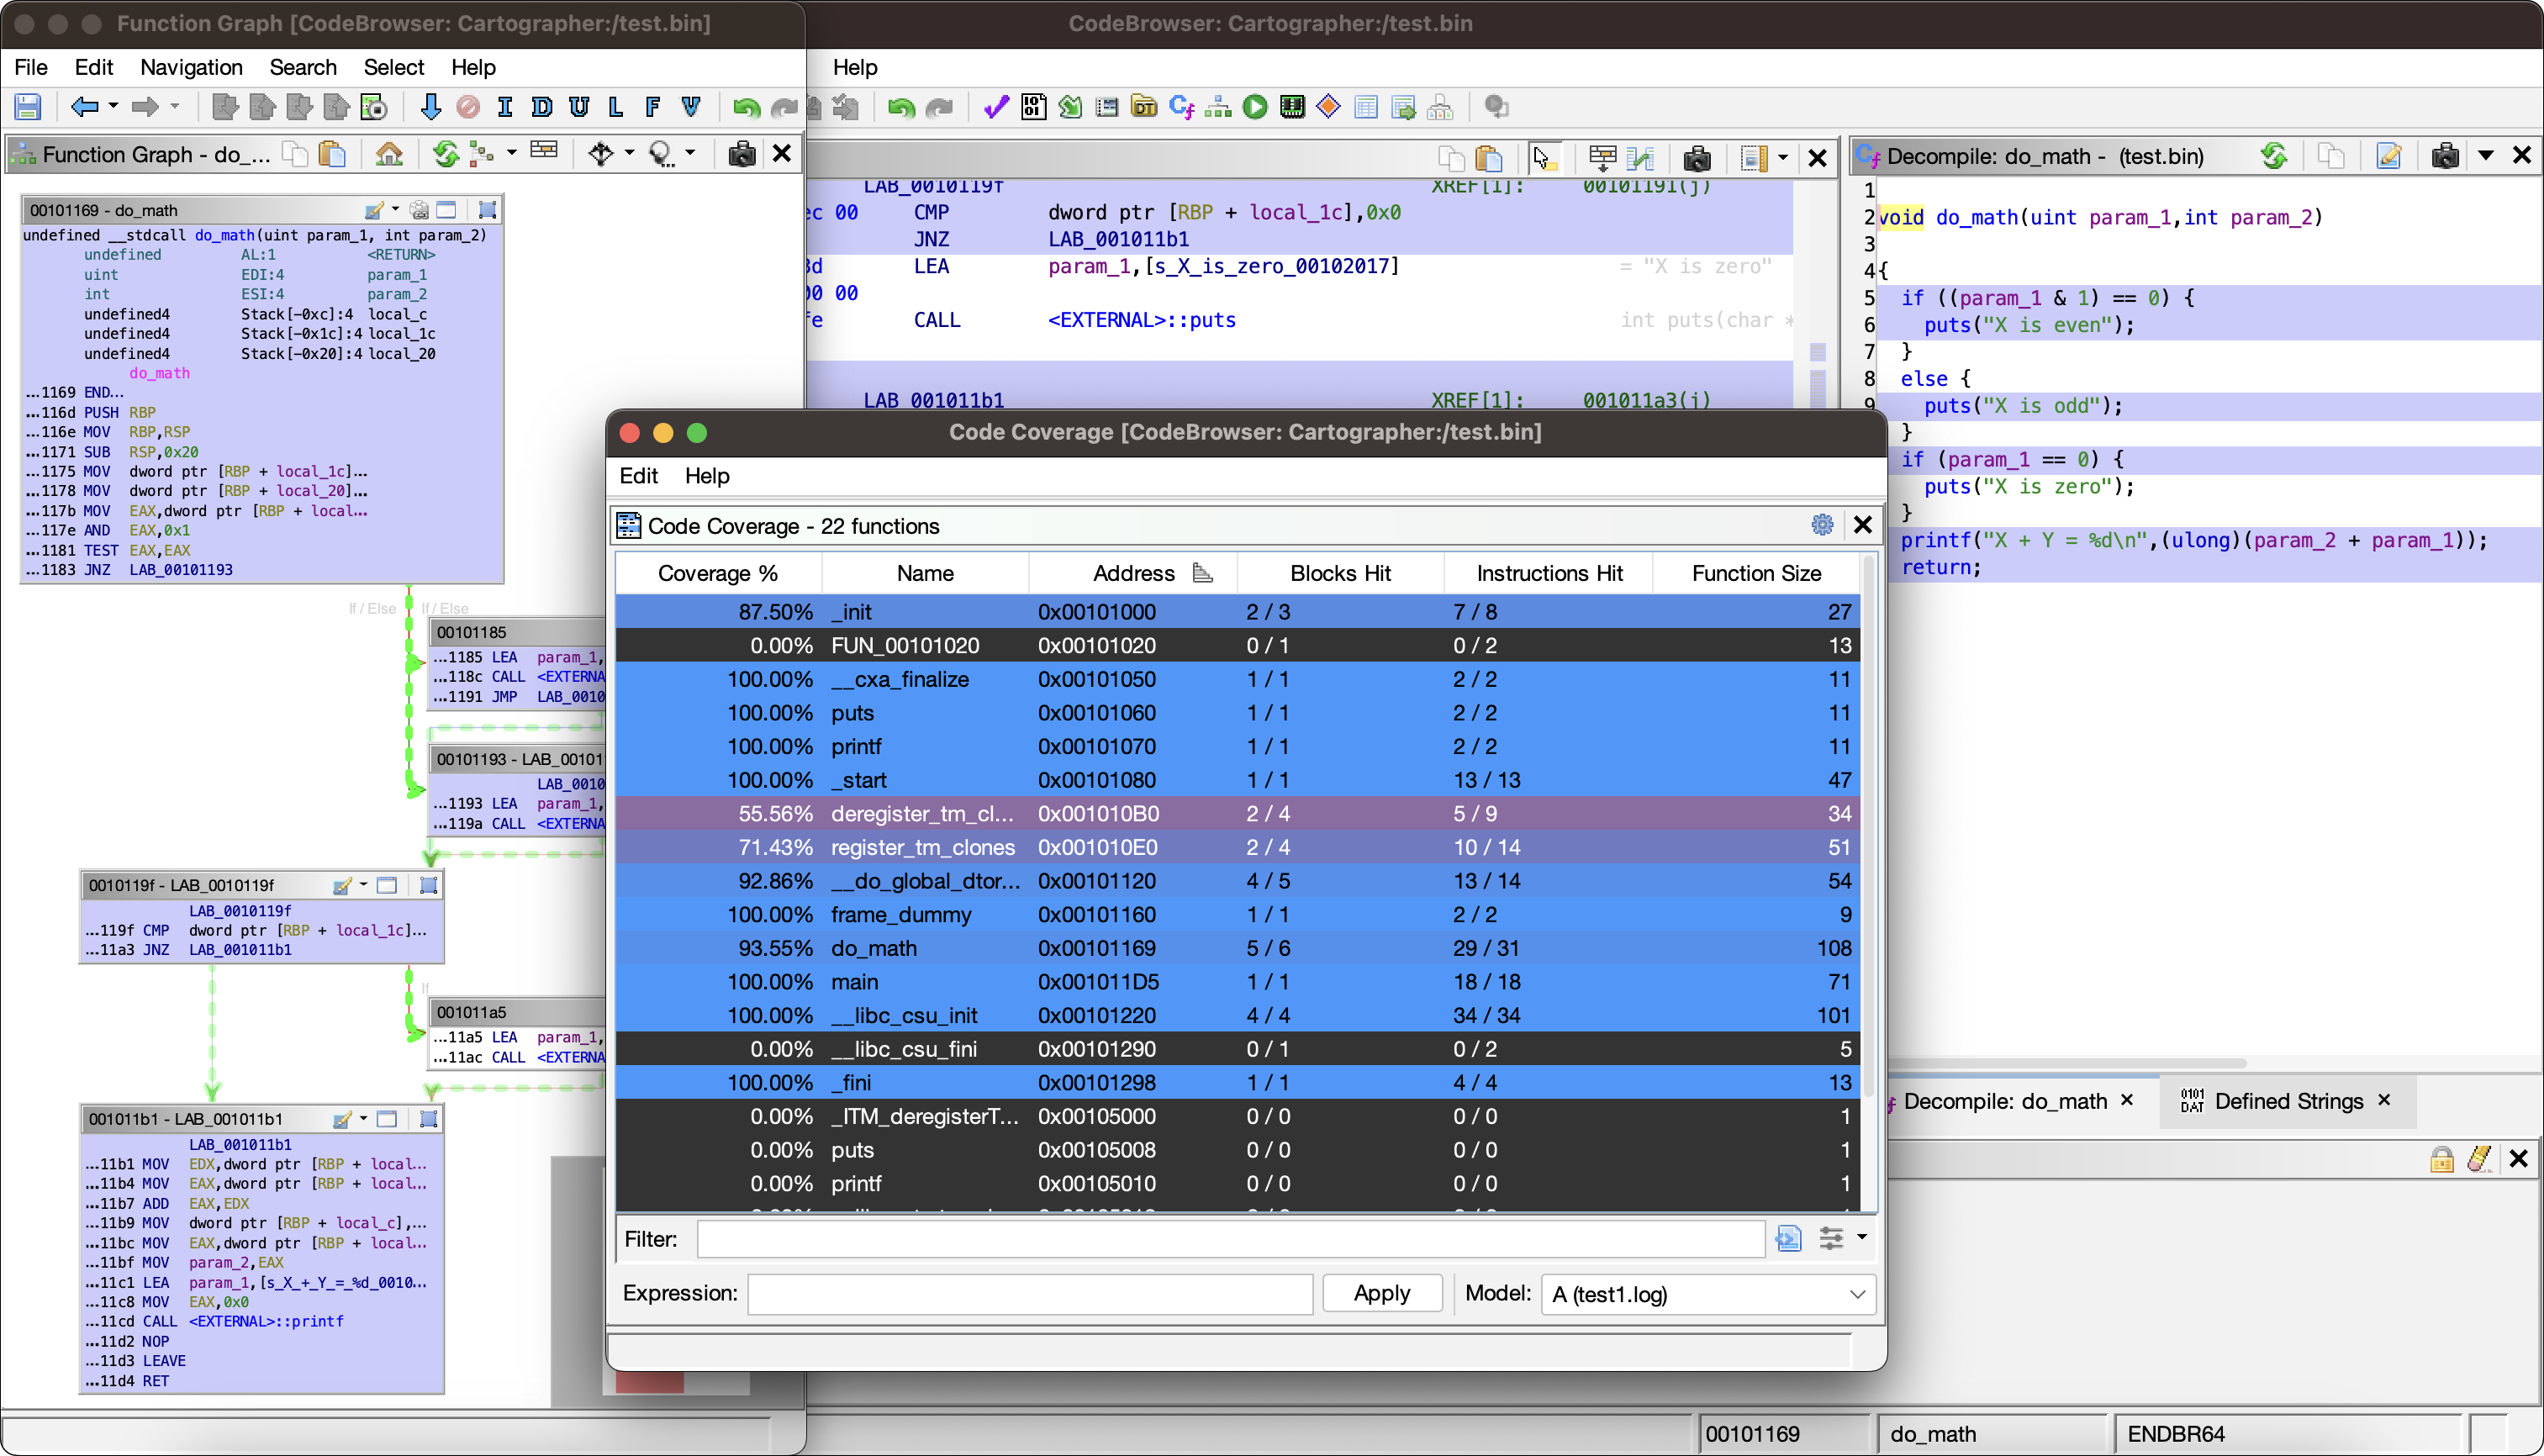 nccgroup/cartographer
Code-Coverage-Erkundungs-Plugin für Ghidra
 rbmm/ntdetours
Detours-Implementierung (x64/x86), die nur den ntdll-Import verwendet
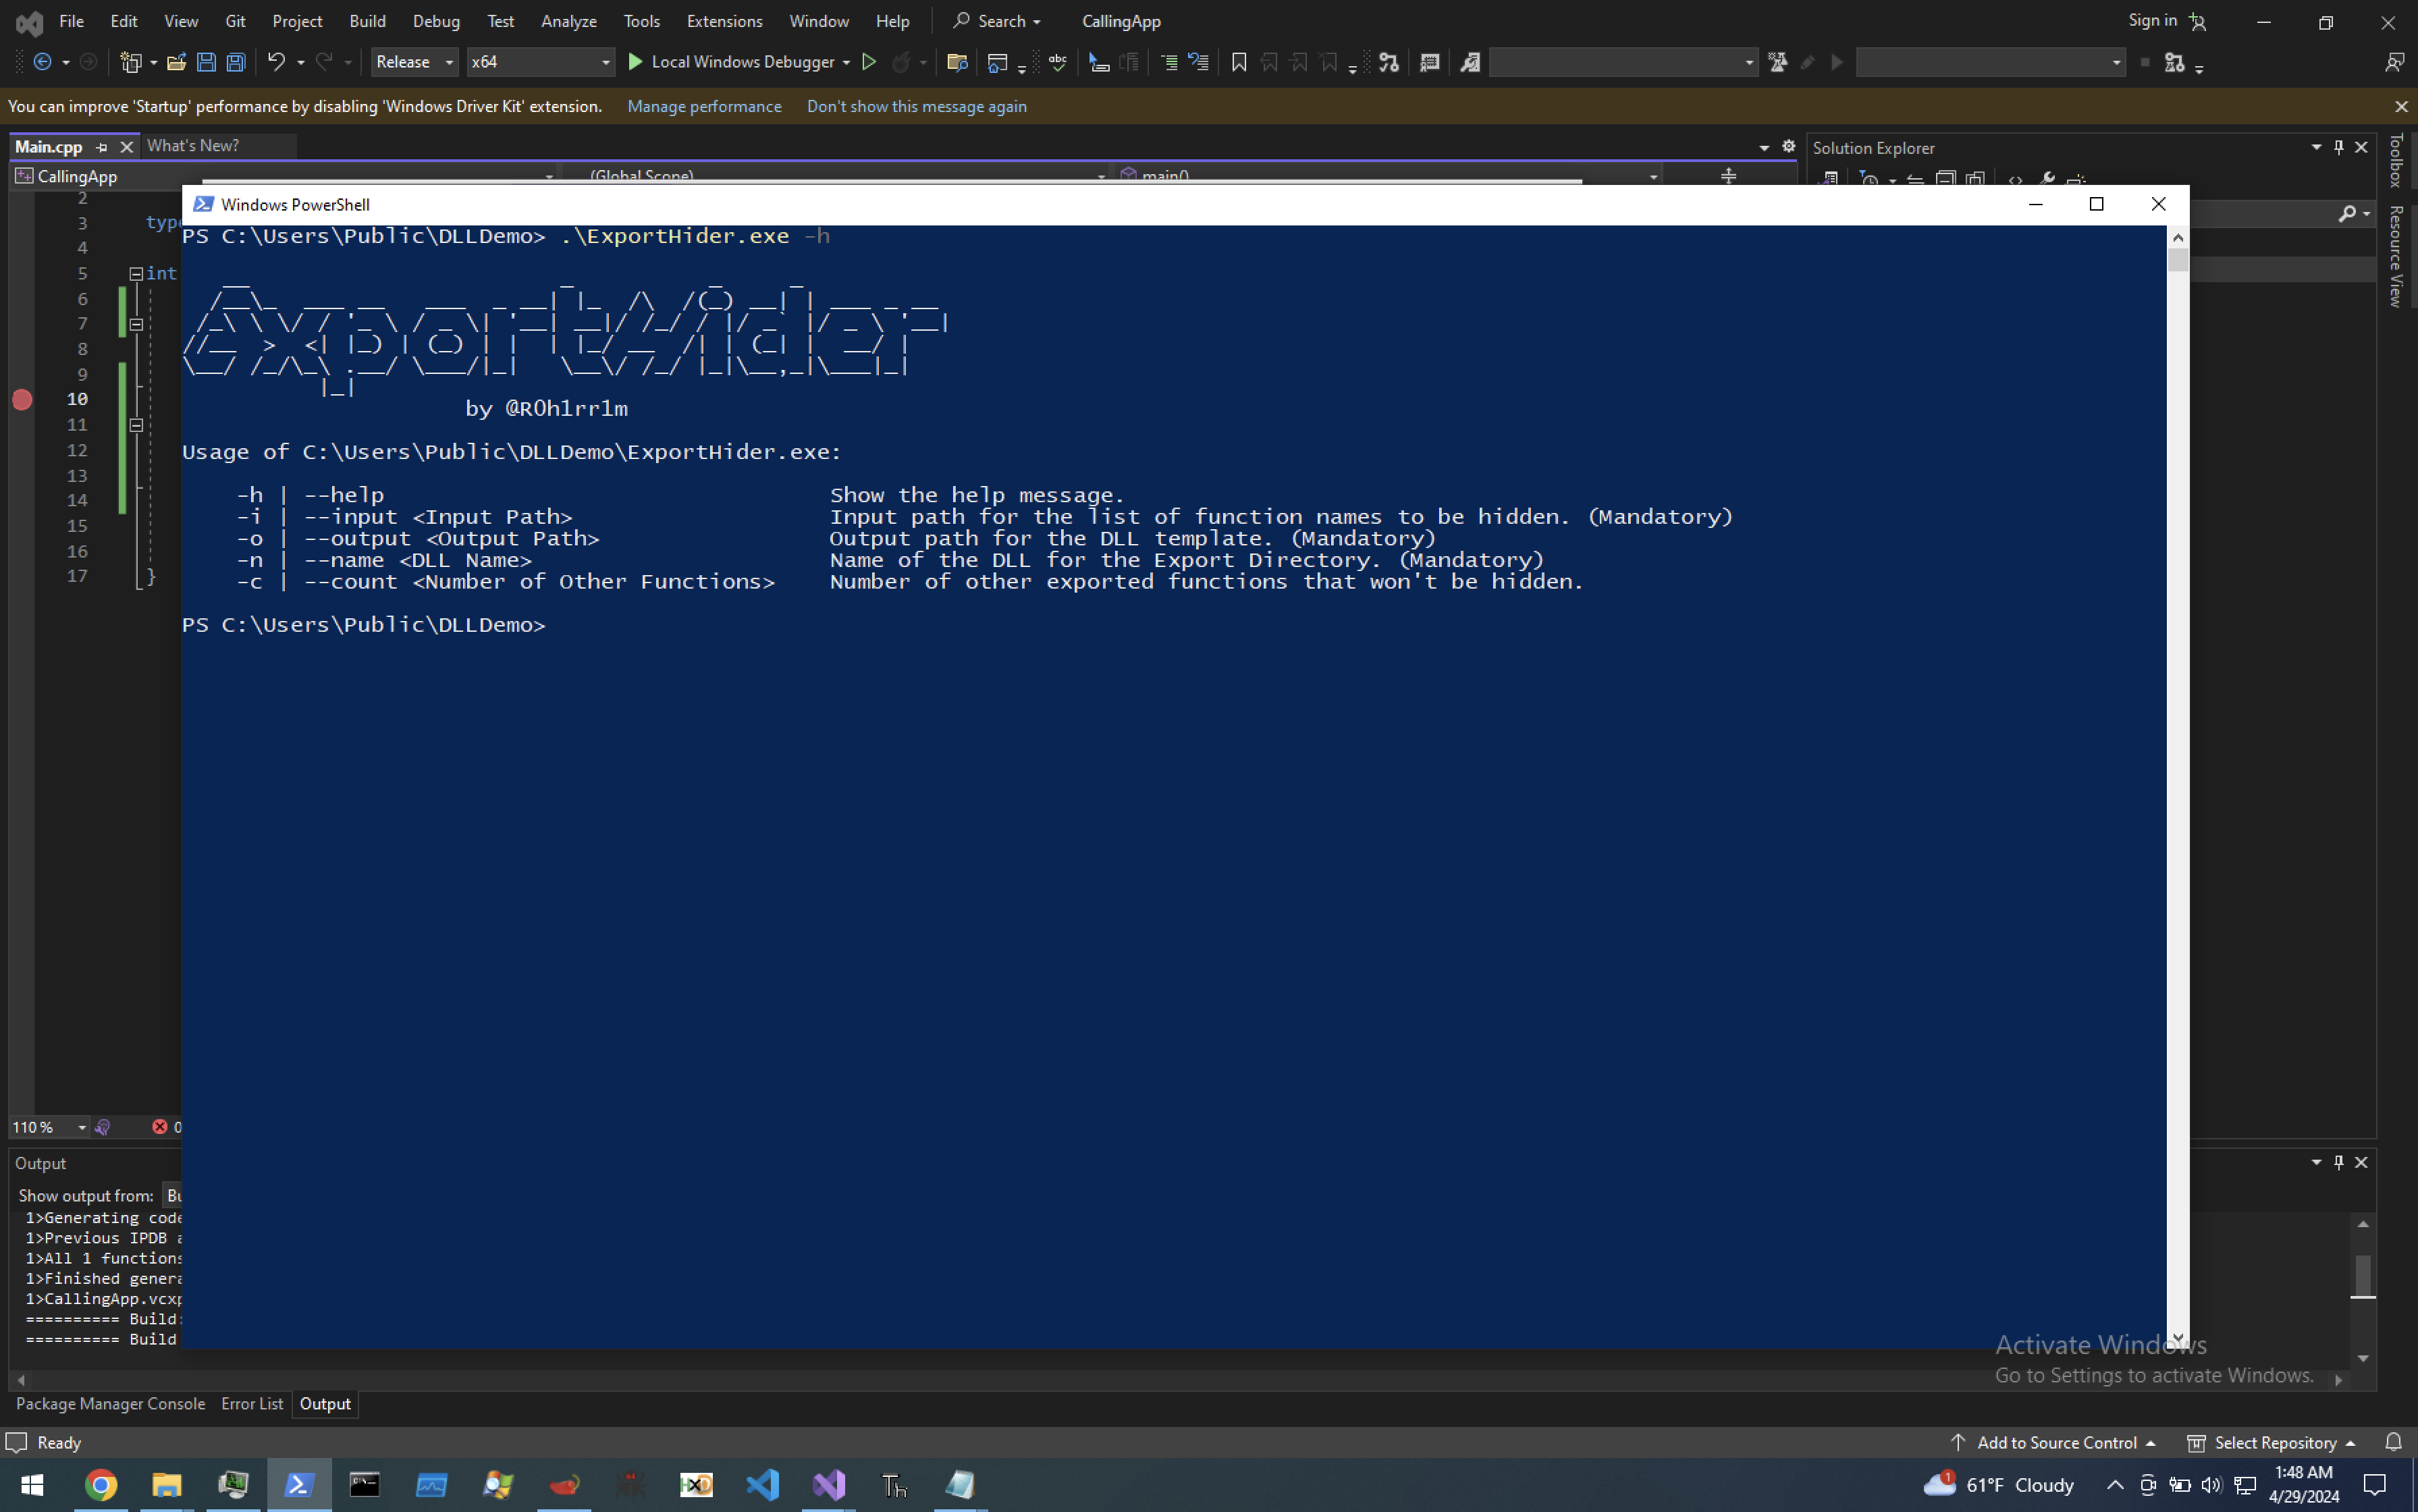 frkngksl/exporthider
ExportHider: Generierung der Exporttabelle zur Laufzeit, um die exportierten Funktionen aus der DLL-Datei zu verbergen.
 gmh5225/enigma-
C++-Neuimplementierung von Gidras Analyse-Kern ohne JVM-Abhängigkeiten, die einbettbare Binäranalyse, Pcode/Sleigh-Grundlagen und KI-fähige…
 dere-ad2001/frida-labs
Das Repository enthält eine Reihe von Herausforderungen zum Erlernen von Frida für die Android-Exploitation.
 dwisiswant0/findom-xss
Ein schneller DOM-basierter XSS-Schwachstellenscanner mit Einfachheit.
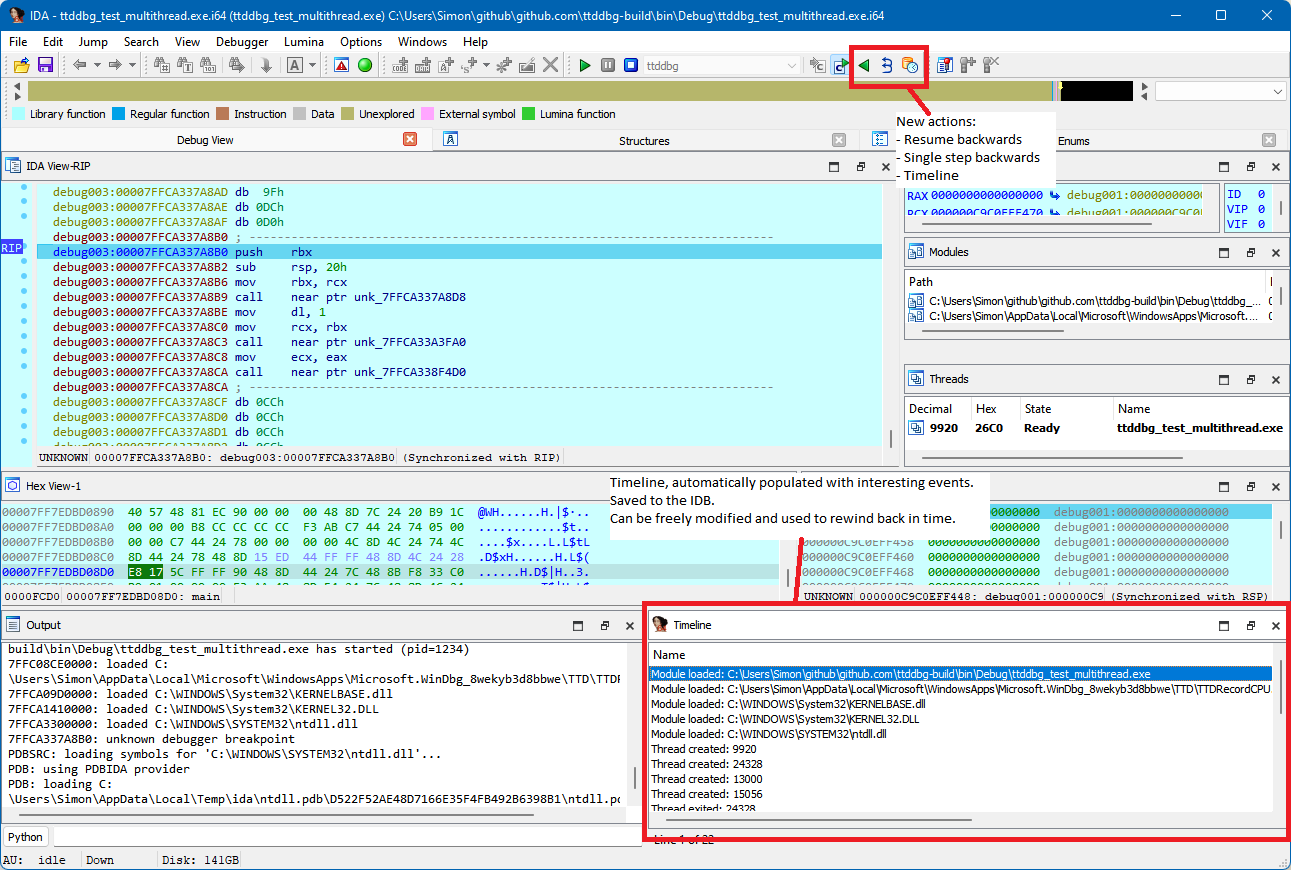 airbus-cert/ttddbg
Time Travel Debugging IDA-Plugin
 jpiechowka/jenkins-cve-2016-0792
Exploit für Jenkins Serialisierungssicherheitslücke - CVE-2016-0792
 raka200juta/28458
Python-Exploit-Skript für CVE-2020-28458, eine Prototype-Pollution-Schwachstelle in DataTables. Es sendet manipulierte Payloads an Ziel-URLs,…
 mandiant/strace
Ein DTrace auf Windows Reimplementation
 tca-iscas/cooper-ndss-2022
Ein Werkzeug zum effektiven Testen der Bindingschicht von Skriptsprachen
 nccgroup/dapr
Treiber-Angriffsplattform für Linux








