
 #1
Tools zur Analyse des Anwendungsverhaltens während der Laufzeit, um Sicherheitslücken zu finden.
Kitploit empfohlen
 dobin/burpsentinel
GUI-Burp-Plugin zur einfacheren Erkennung von Sicherheitslücken in Webanwendungen
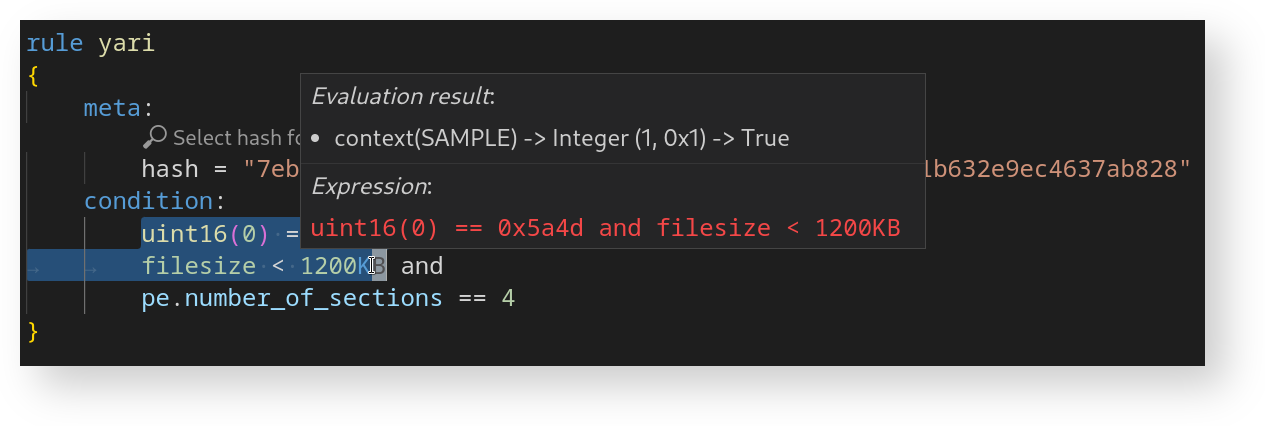 avast/yari
YARI ist ein interaktiver Debugger für die YARA-Sprache.
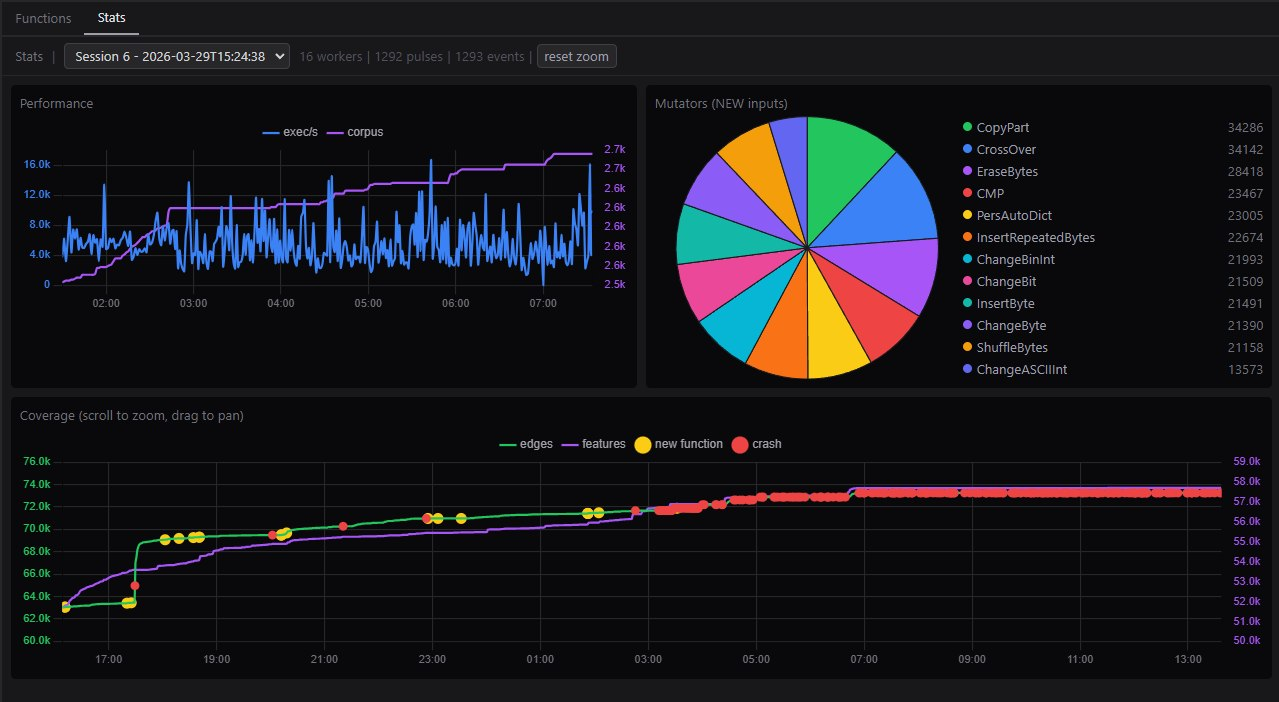 0xbigshaq/apatchy
Fuzzing-Framework für Module im Apache-HTTPD-Server
 hunt-benito/one-multiply-too-many-cve-2026-70638-llama-cpp-android-jni-integer-overflow
Reproduziert den Integer-Überlauf CVE-2026-70638 in llama.cpp Android JNI mit einer sicheren Arithmetik-Demo, einem schädlichen GGUF-Generator und…
 narfindustries/http-garden
Differential-Test-Framework für HTTP-Implementierungen
 fuzzysecurity/fermion
Fermion, ein Electron-Wrapper für Frida & Monaco.
 google/buzzer
eBPF-Fuzzer-Toolchain zum Generieren zufälliger eBPF-Programme und zur Validierung des Verhaltens von Kernel-Verifier/Laufzeitumgebung. Unterstützt…
 memn0ps/matrix-rs
Rusty Hypervisor - Windows Kernel Blue Pill Type-2 Hypervisor in Rust (Codename: Matrix)
 0x3c3e/slides
CodeQL + DTrace = Speicheroffenlegungsschwachstellen in XNU
 owasp/fiasse
Ein Framework zur Integration von Anwendungssicherheit in die Softwareentwicklung (FIASSE) unter Verwendung des Securable Software Engineering Model…
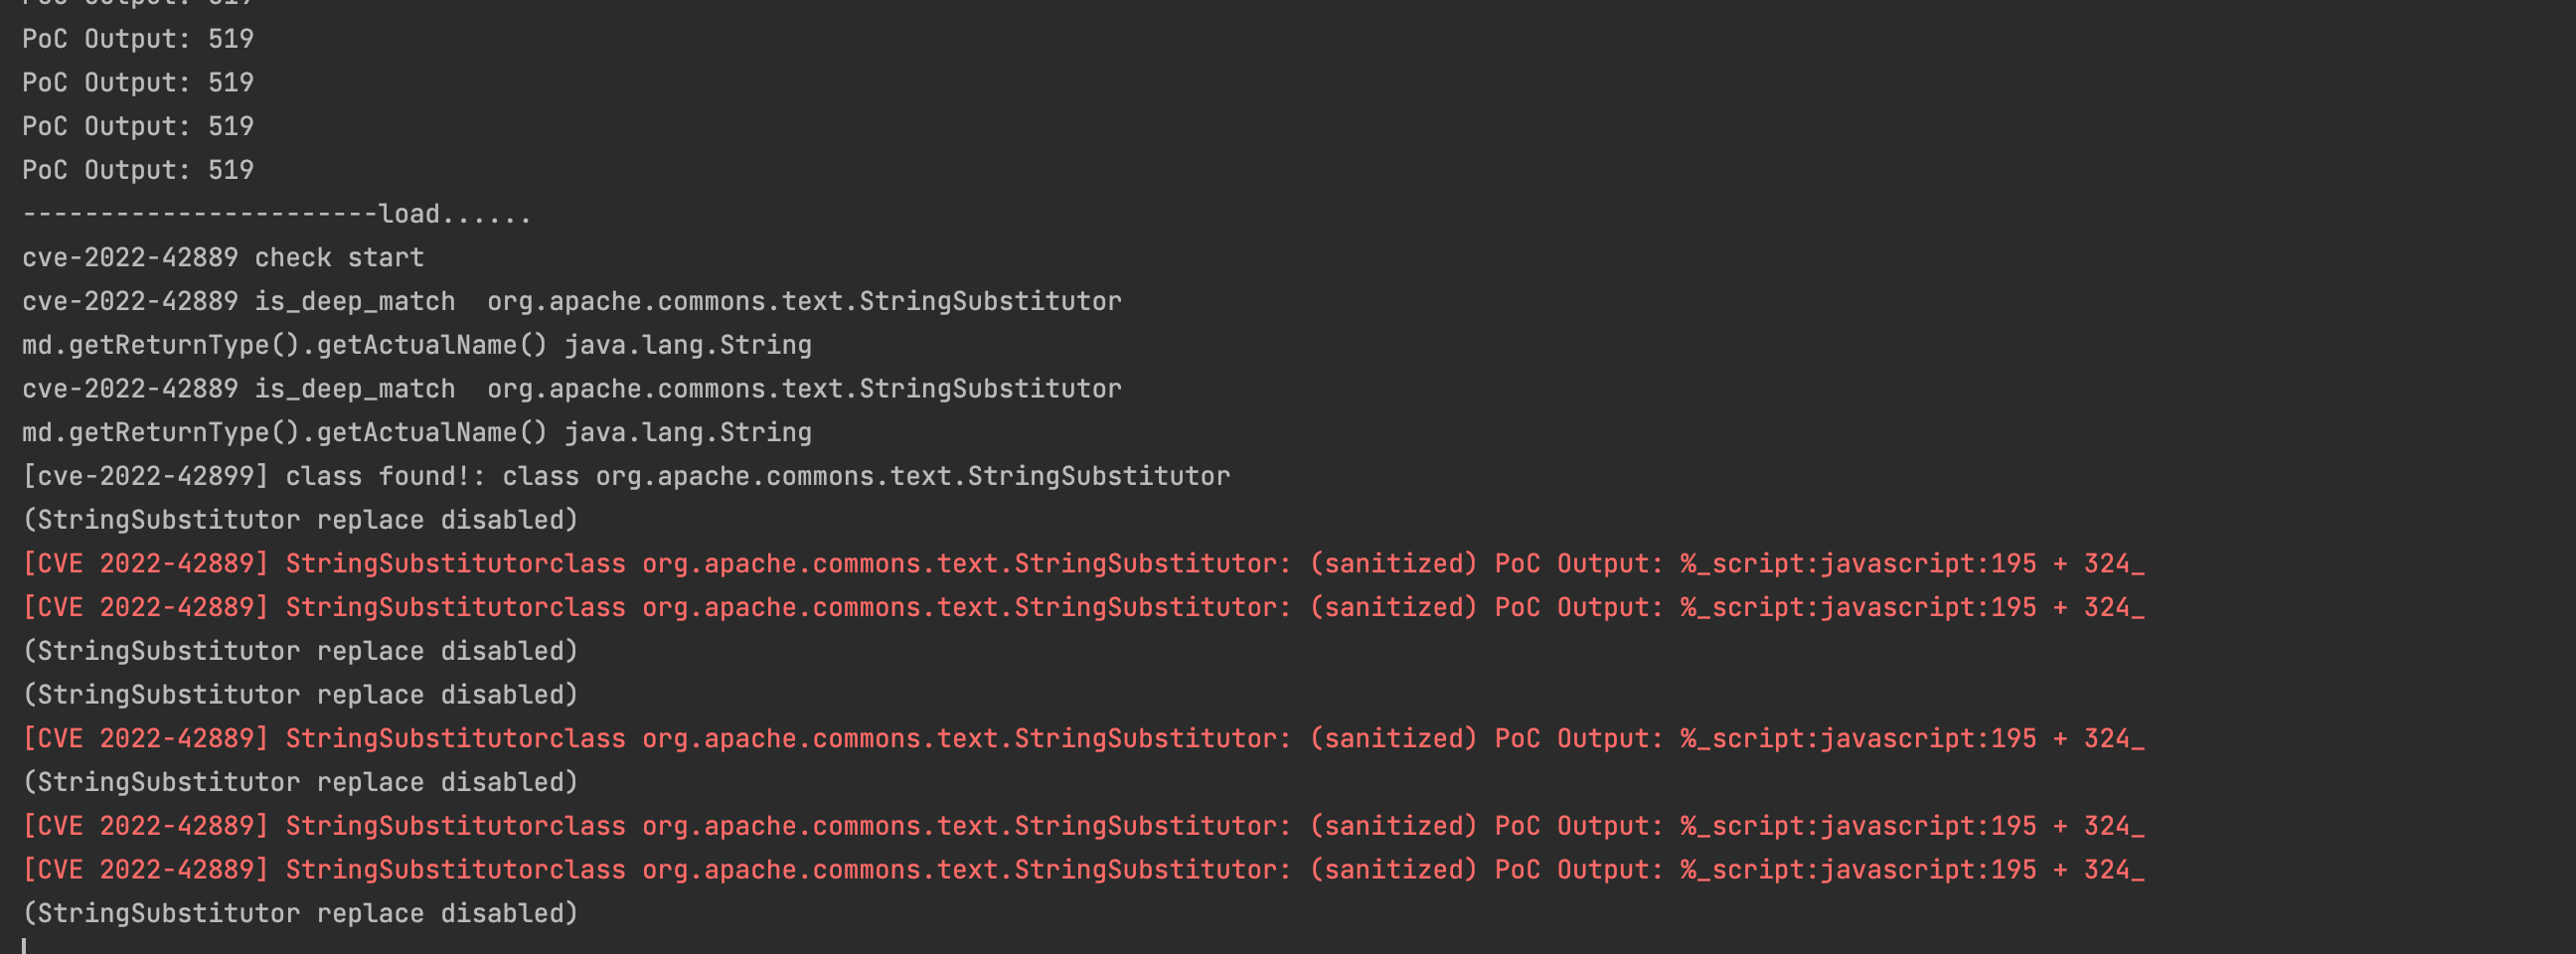 uk0/cve-2022-42889-intercept
Über JVM-Startparameter und jps pid, um illegale Parameter abzufangen
 lmacken/pyrasite
Code in laufende Python-Prozesse injizieren
 skylined/bugid
Erkennen, analysieren und eindeutig identifizieren Sie Abstürze in Windows-Anwendungen.
 awslabs/snapchange
Leichtgewichtiges Fuzzing eines Speicher-Snapshots mithilfe von KVM
 hugsy/windbg_js_scripts
Spielzeug-Skripte zum Spielen mit der WinDbg JS API
 cornerpirate/java-stager
Ein PoC Java Stager, der eine Java-Datei im Speicher herunterladen, kompilieren und ausführen kann.
 r00tkitsmm/pishi
Pishi ist ein Code-Coverage-Tool wie kcov für macOS.








