#1
Tools zum Auffinden von Subdomains und DNS-Einträgen, die mit Zieldomains verbunden sind.
Kitploit empfohlen

 piratesshield/apiharvester
Das One-Shot-API-Angreifer-Tool – findet die API-URL aus dem angegebenen Root und simuliert die automatisierten Angriffe
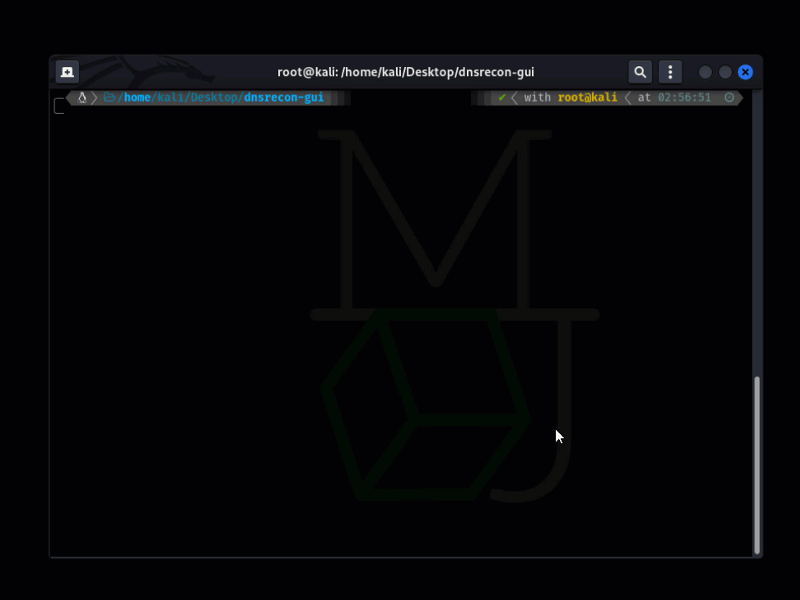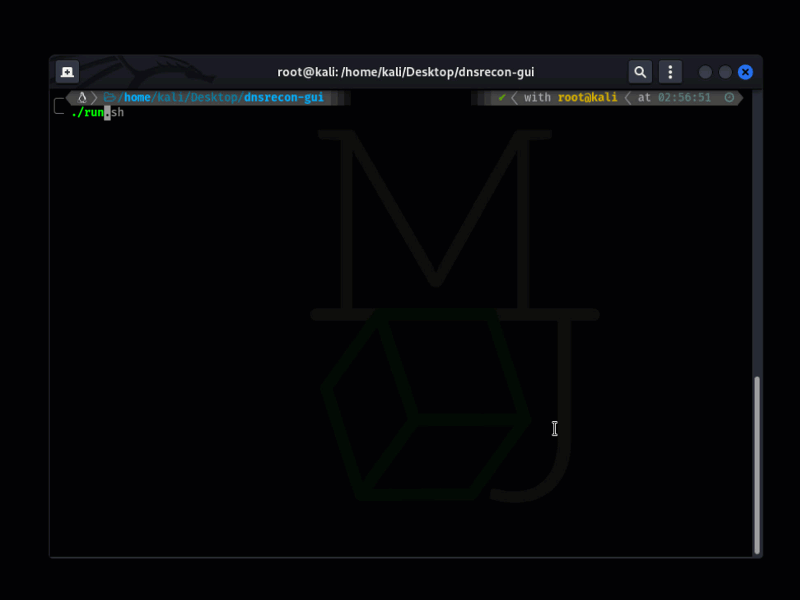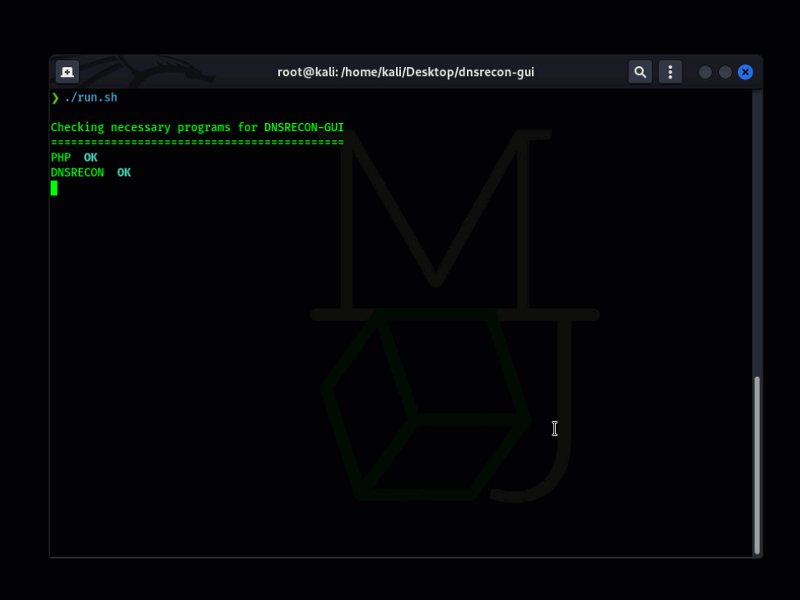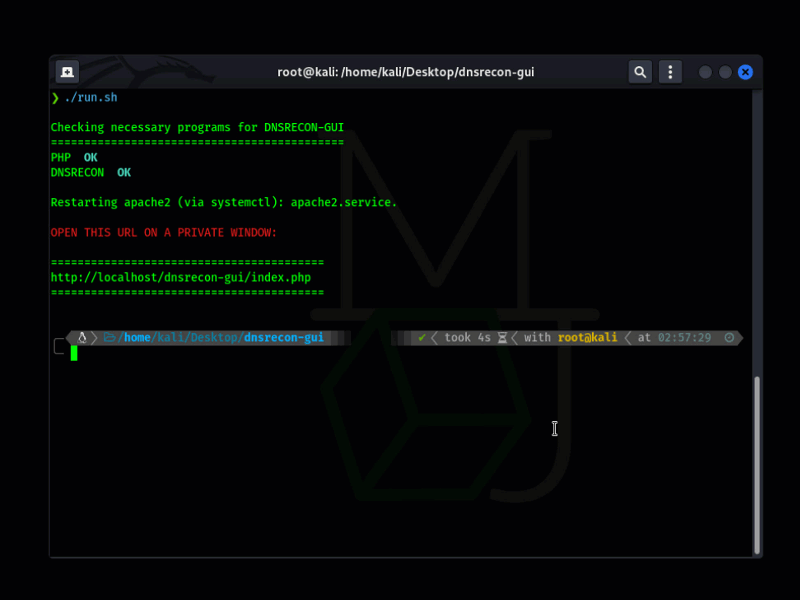 micro-joan/dnsrecon-gui
Grafisches DNS-Enumerationswerkzeug für Kali Linux, das Standard-Einträge (A, NS, SOA, MX) scannt und die Ergebnisse in Mindmaps visualisiert – für…
 stealth/fernmelder
asynchroner Massen-DNS-Resolver
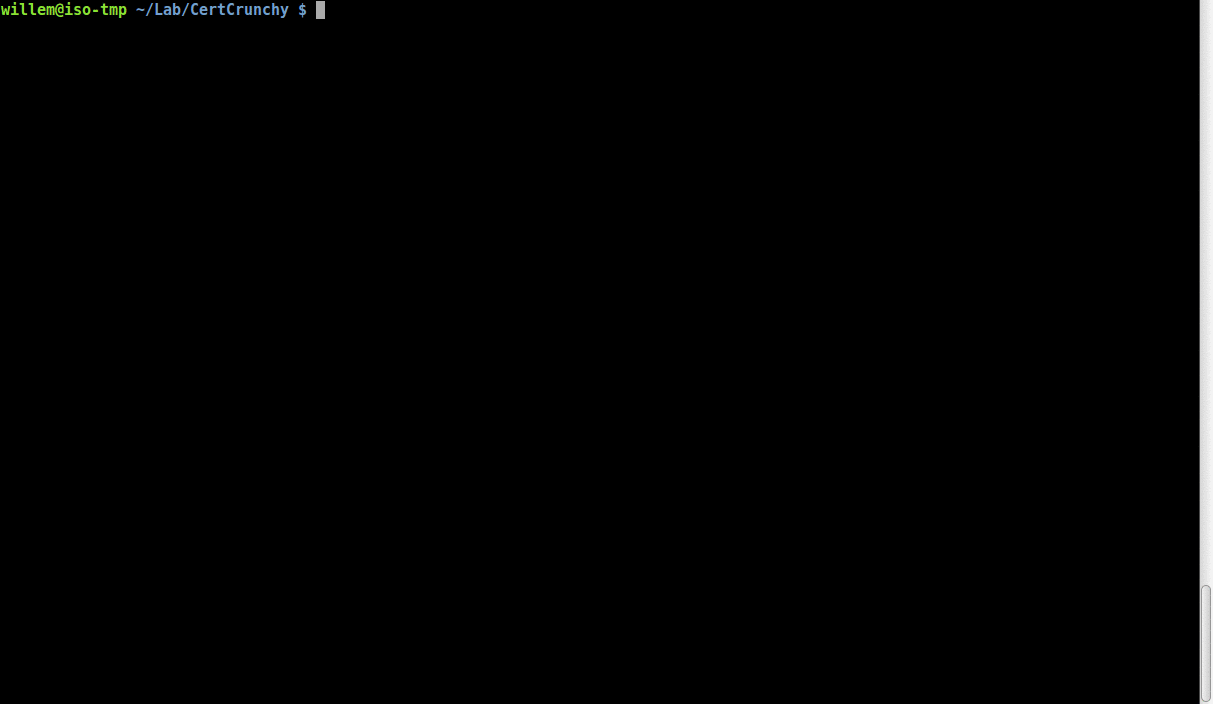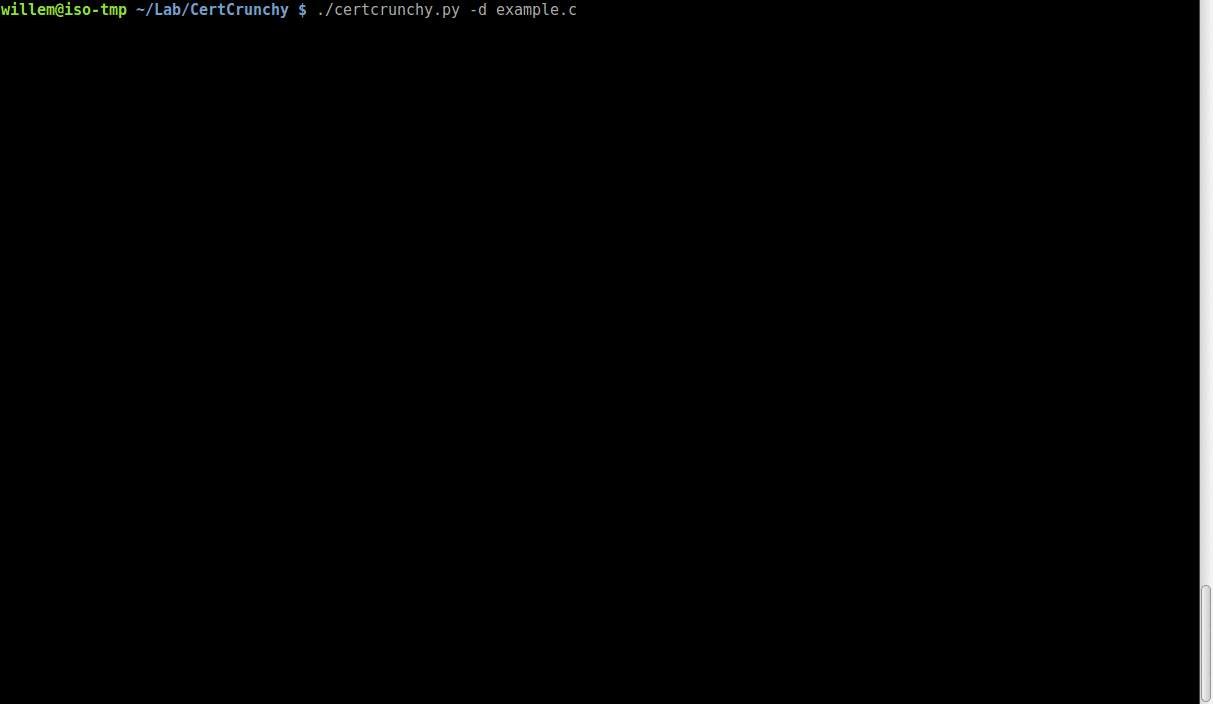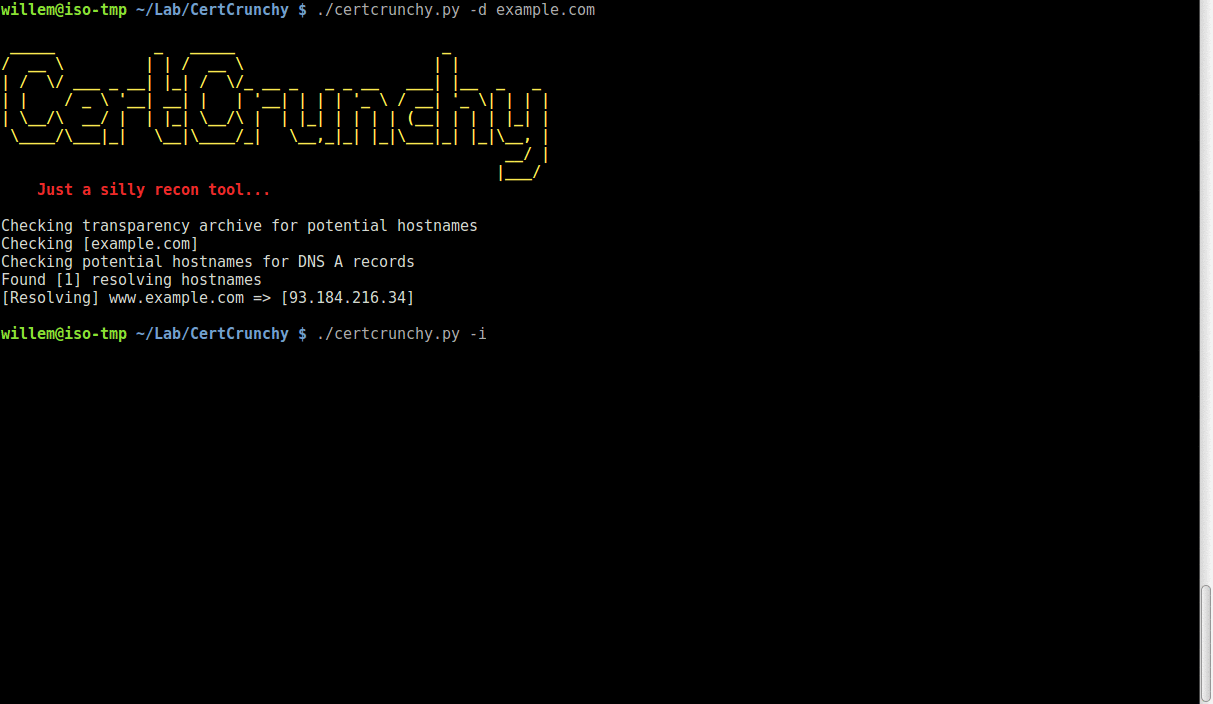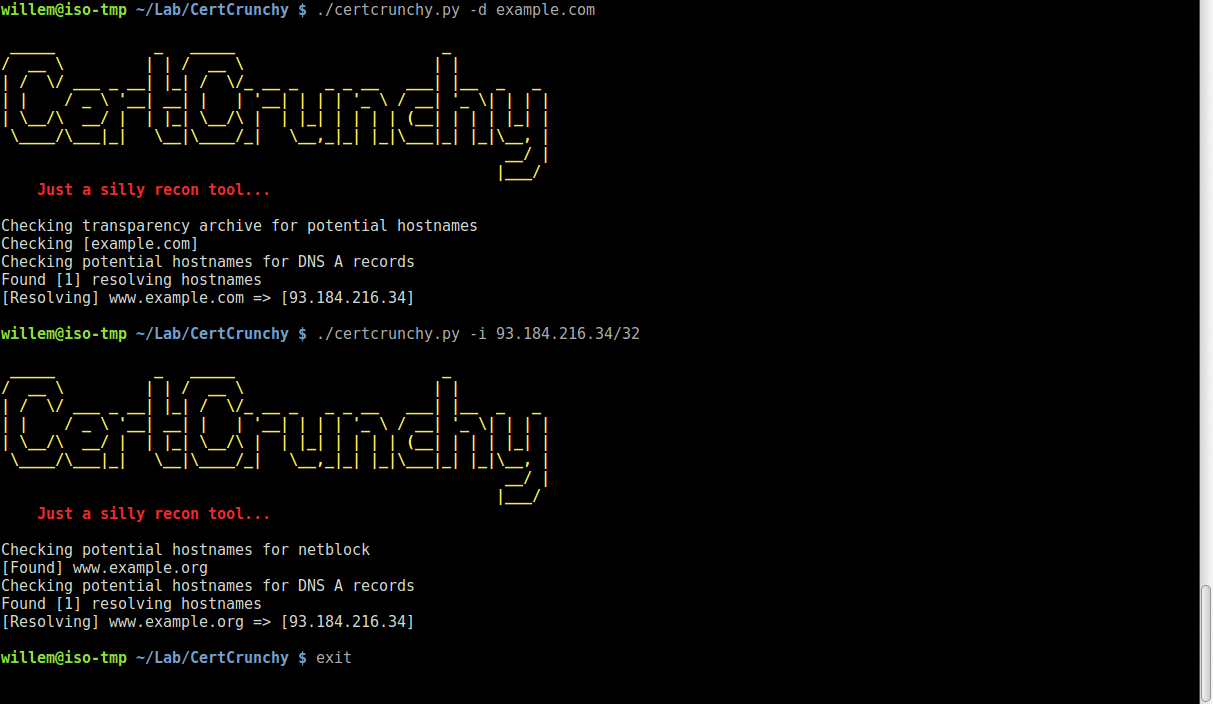 joda32/certcrunchy
Nur ein albernes Recon-Tool, das Daten aus SSL-Zertifikaten verwendet, um potenzielle Hostnamen zu finden.
 capture0x/xctr-hacking-tools
XCTR Hacking-Tools
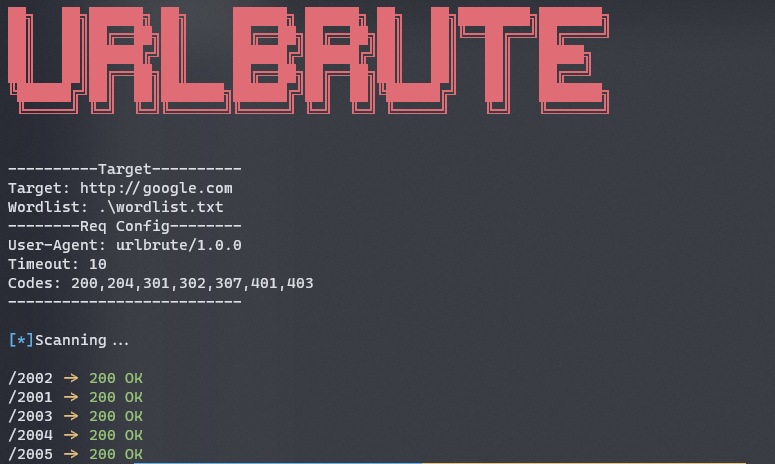 reddyyz/urlbrute
Verzeichnis-/Subdomain-Scanner entwickelt in GoLang.
 tismayil/rsdl
Subdomain-Scan mit Ping-Methode
 expert21/hermes-osint
Hermes — ein flüchtiges, Docker-betriebenes OSINT-Framework zum Testen, Herumexperimentieren und zur sicheren investigativen Automatisierung.
 xssdoctor/vhostawesome
Gleichzeitiger Virtual-Host-Scanner, der Subdomains über mehrere IPs auf gängigen Web-Ports durch Brute-Force angreift und Ergebnisse nach…
 hackinglz/saas_enum
Kommandozeilen-Tool zum Auffinden von SaaS-Plattformen, die ein Unternehmen nutzt, mittels DNS-Enumeration.
 rapiddns/rapiddns-cli
Eine leistungsstarke Befehlszeilenschnittstelle zur Interaktion mit der [RapidDNS API](https://rapiddns.io/help/api). Dieses Tool ermöglicht es…
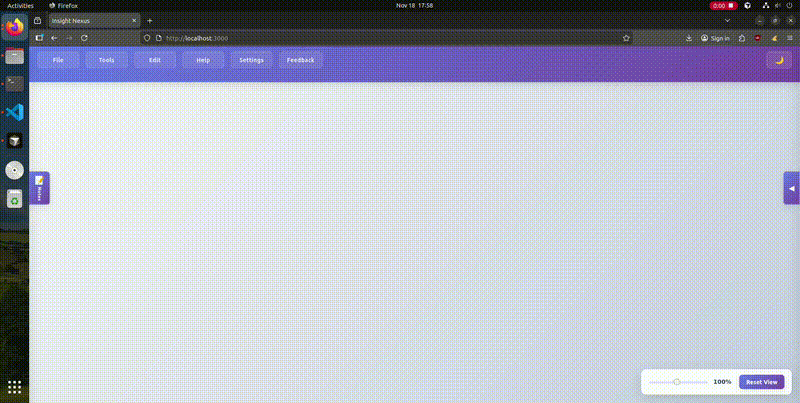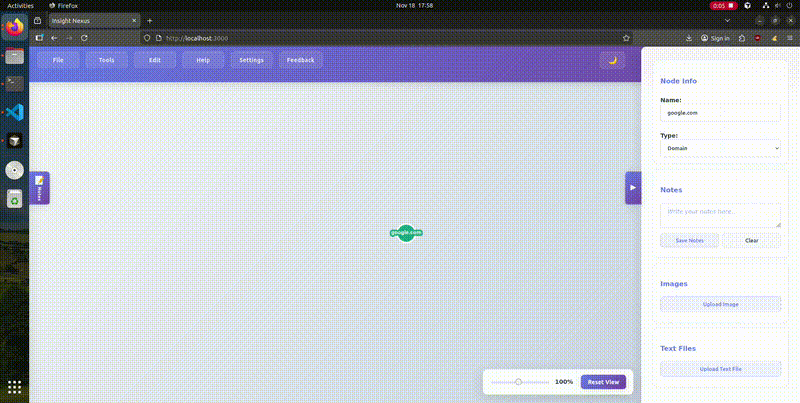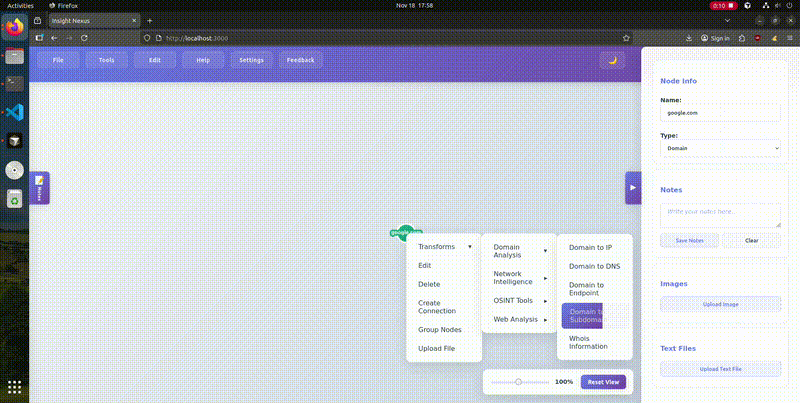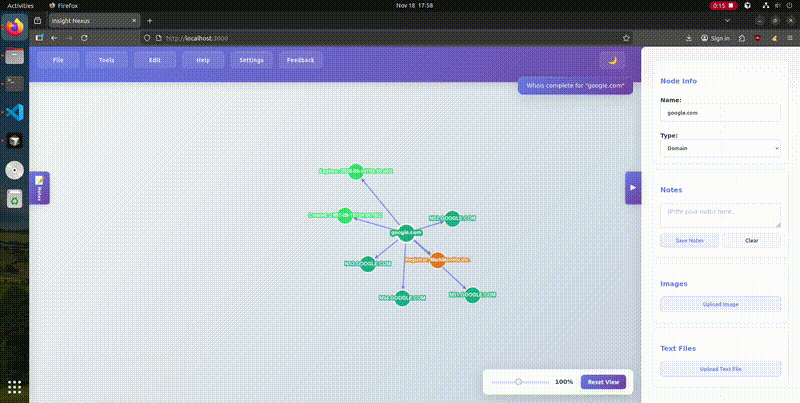 cyberintel-labs/insightsnexus
Anwendung zur Untersuchung von OSINT-Graphen
 rxerium/bug-bounty-tools
Ein BASH-Skript zur Automatisierung der Installation der beliebtesten Bug-Bounty-Tools
 projectdiscovery/subfinder-action
Schnelle und passive Subdomain-Enumeration.
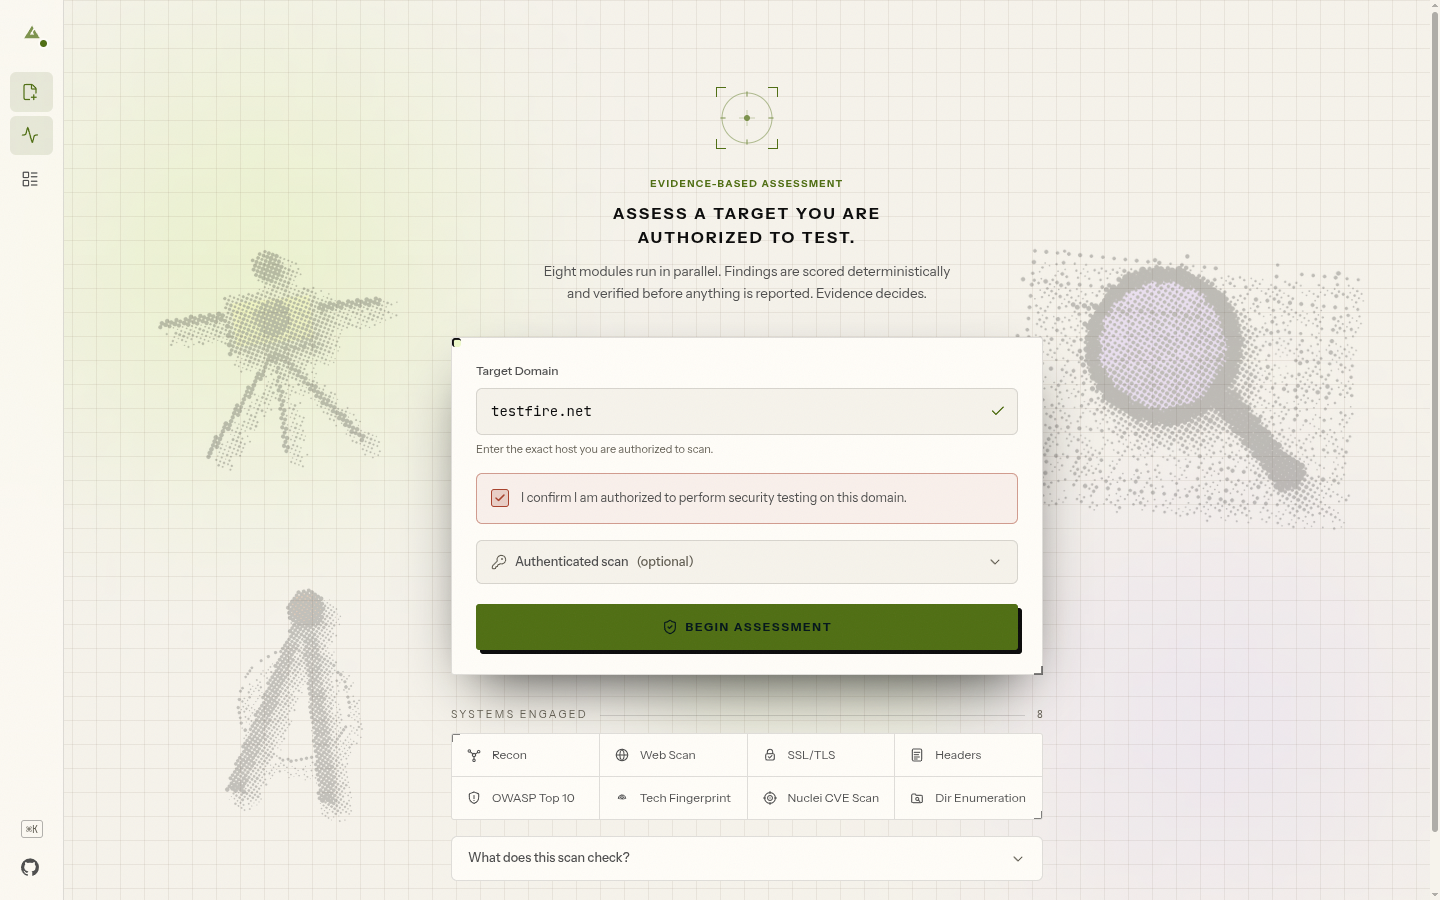 maverickaayush/onus
Lokal gehostete, air-gapped VAPT-Plattform, die 8 parallele Scan-Module ausführt, Befunde deterministisch mit CVSS v3.1 bewertet und PDF-Berichte mit…
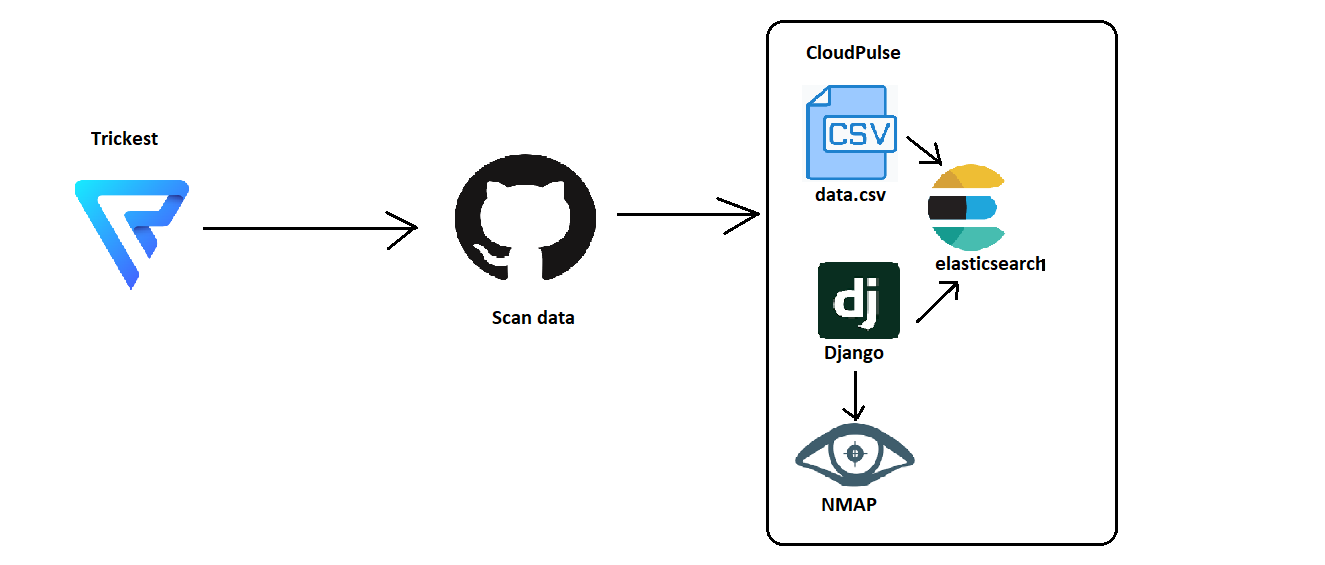 yousseflahouifi/cloudpulse
SSL-Zertifikat-basierte Reconnaissance-Engine zur Erkennung von AWS-Cloud-Assets, einschließlich IPs, Subdomains und Domains, mit aktivem…
 hackplayers/iptodomain
Dieses Tool extrahiert Domänen aus IP-Adressen basierend auf den in virustotal gespeicherten Informationen.
 mrtdlgc/goodoldsearch-oss
Lokaler statischer Abfrage-Builder für präzise Suche über Suchmaschinen, Shodan, crt.sh und Wayback Machine. Unterstützt Google Dorks,…