 #1
 mandiant/mandiant-azure-ad-investigator
Schreibgeschütztes PowerShell-Modul zur Erkennung von UNC2452 und anderen Artefakten von Bedrohungsakteuren in Azure AD, zur Überprüfung von…
 maldev-academy/dumpchromesecrets
Daten aus modernen Chrome-Versionen extrahieren, einschließlich Refresh-Tokens, Cookies, gespeicherter Anmeldedaten, Autofill-Daten, Browserverlauf…
 intezer/linux-explorer
Benutzerfreundliche Live-Forensik-Toolbox für Linux-Endpunkte
 nowsecure/android-forensics
Open-Source-Android-Forensik-App und -Framework
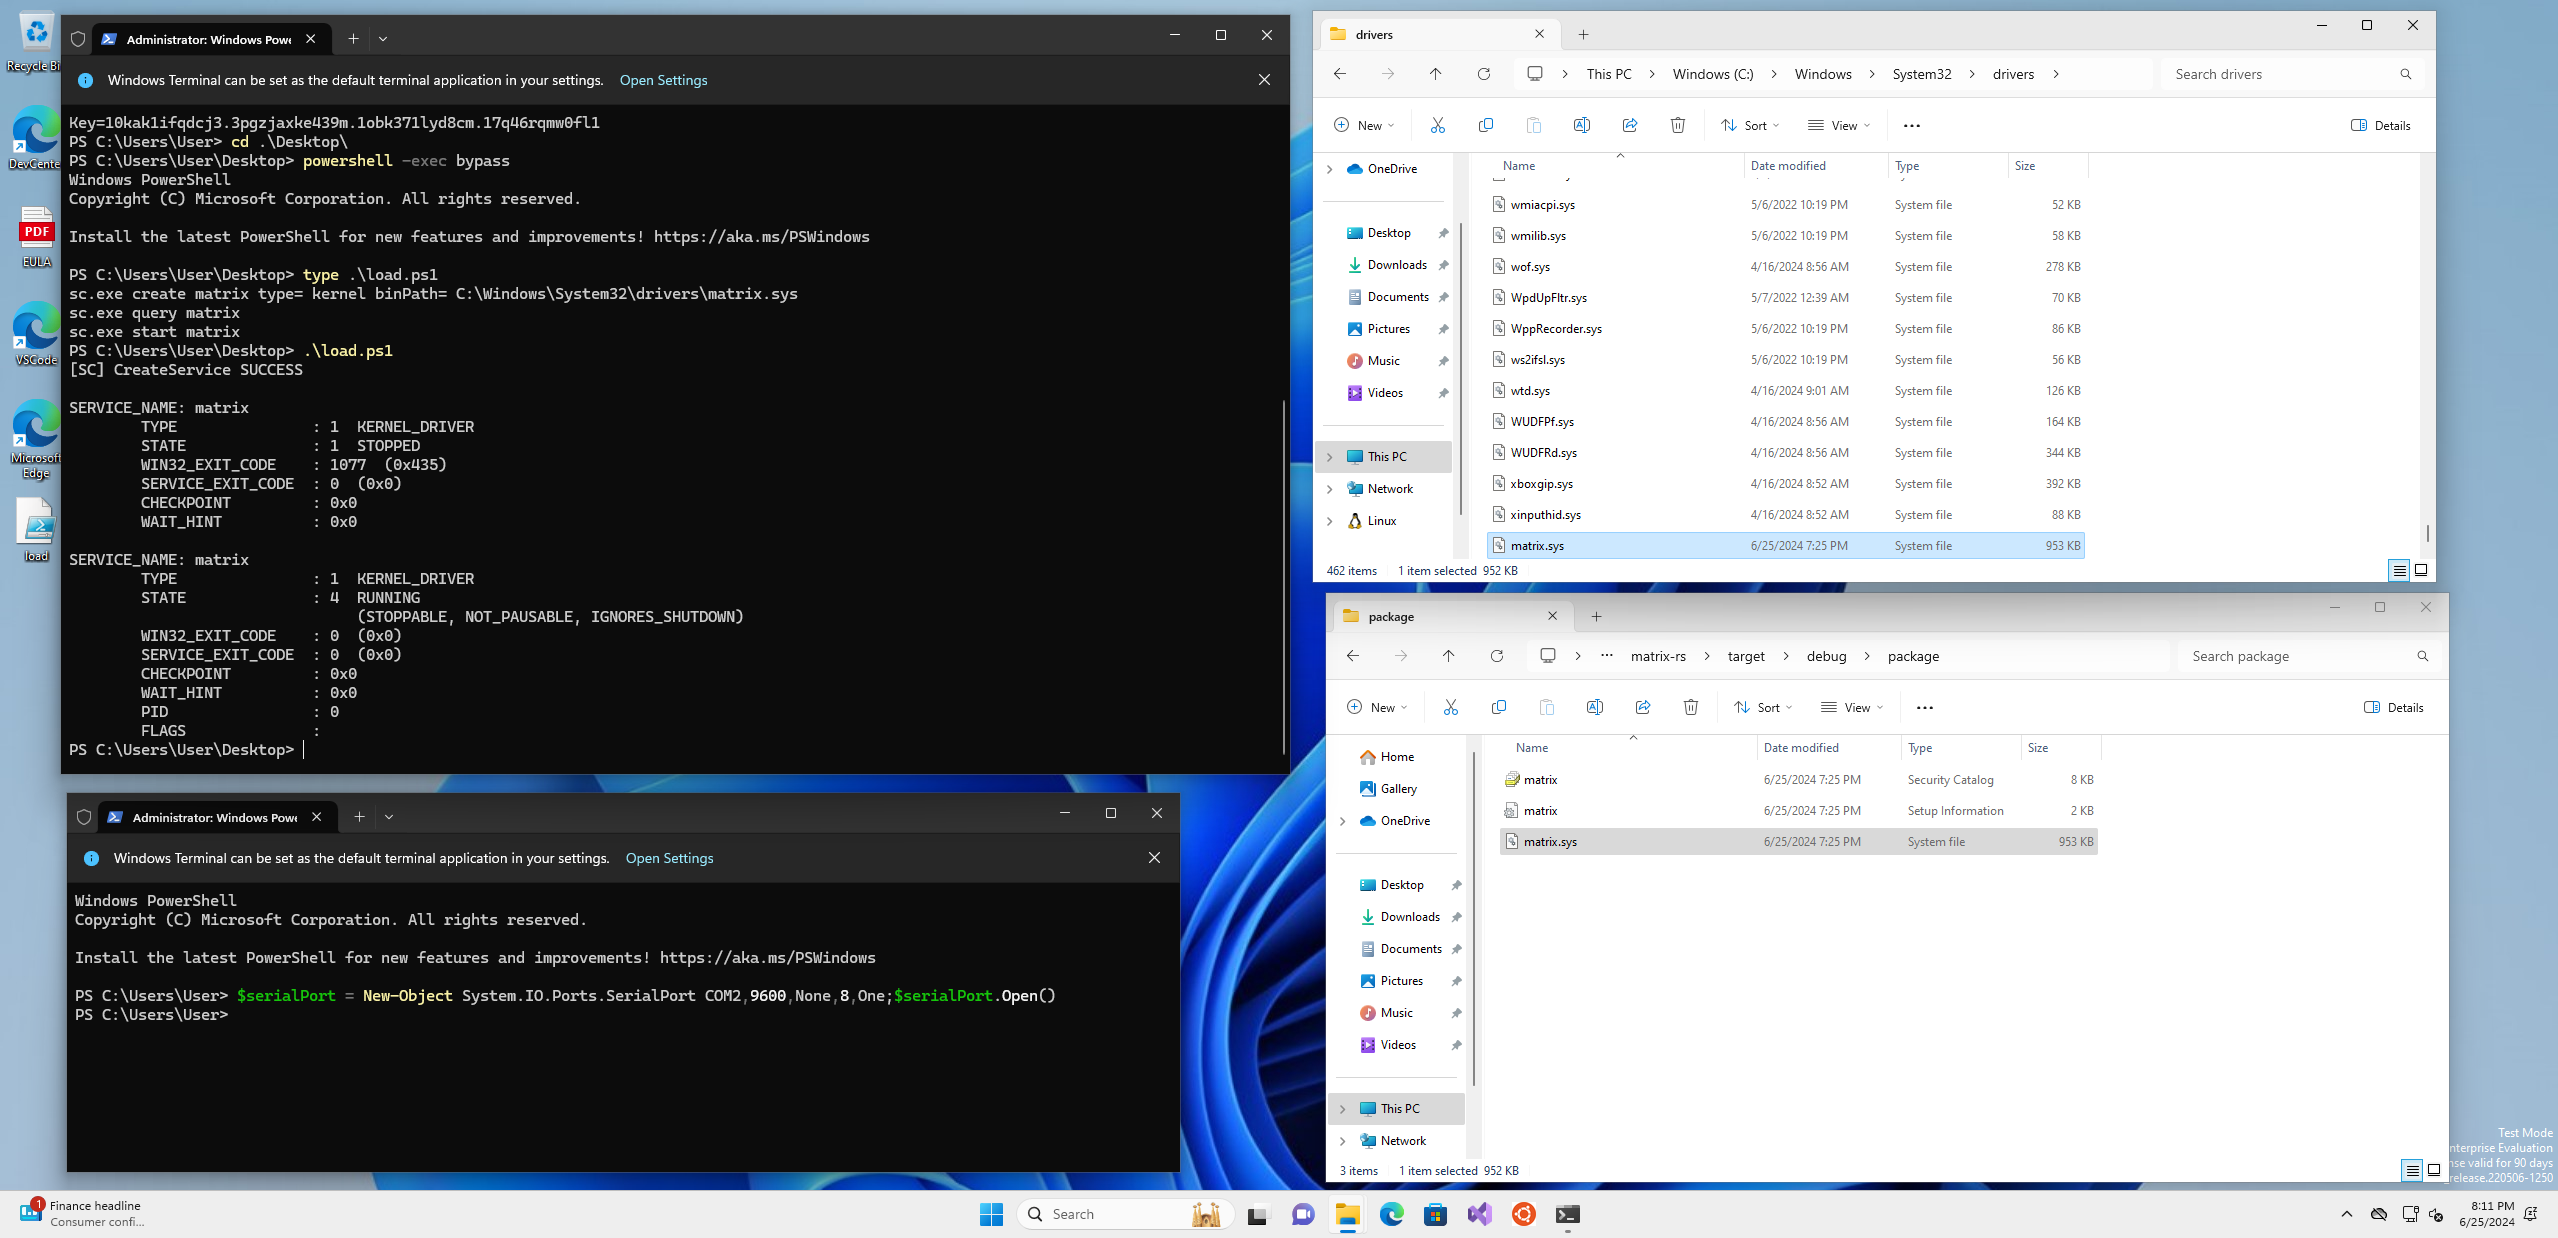 memn0ps/matrix-rs
Rusty Hypervisor - Windows Kernel Blue Pill Type-2 Hypervisor in Rust (Codename: Matrix)
 dfir-dd/dfir-toolkit
CLI-Tools für forensische Untersuchung von Windows-Artefakten
 ivan-sincek/invoker
Penetrationstest-Dienstprogramm und Antiviren-Bewertungswerkzeug.
 0vercl0k/cve-2022-21971
PoC für CVE-2022-21971 "Windows Runtime Remote Code Execution Vulnerability"
 certcc/keyfinder
Ein Werkzeug zum Auffinden und Analysieren privater (und öffentlicher) Schlüsseldateien, einschließlich Unterstützung für Android-APK-Dateien.
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
Volatile Artifact Collector sammelt eine Momentaufnahme flüchtiger Daten von einem System. Es zeigt Ihnen, was auf einem System passiert, und ist…
 504ensicslabs/damm
Differenzanalyse von Malware im Arbeitsspeicher
 labcif/fama
Forensische Analyse für mobile Apps (FAMA) -- Modul für den Autopsy Forensic Browser
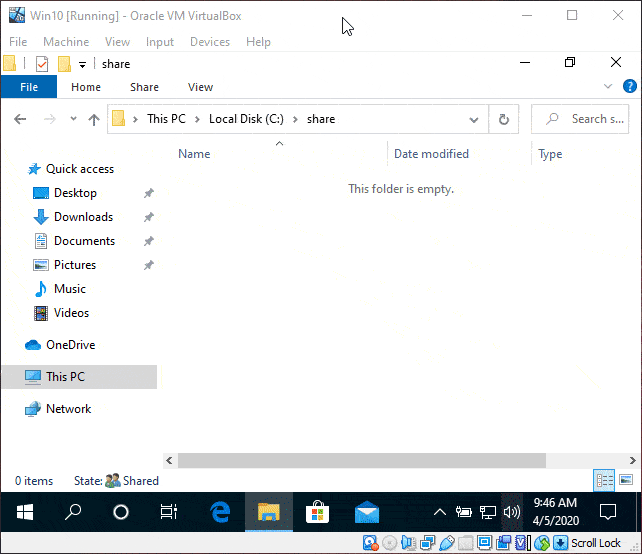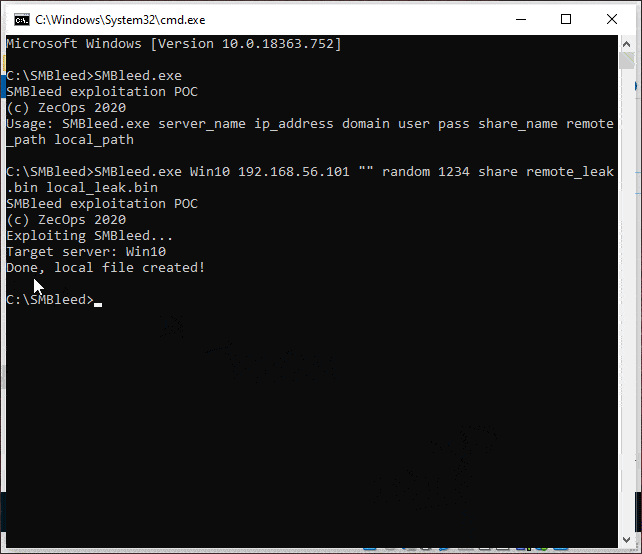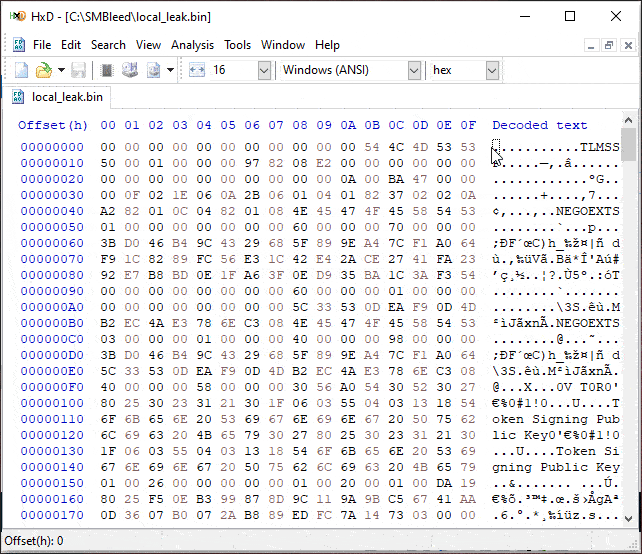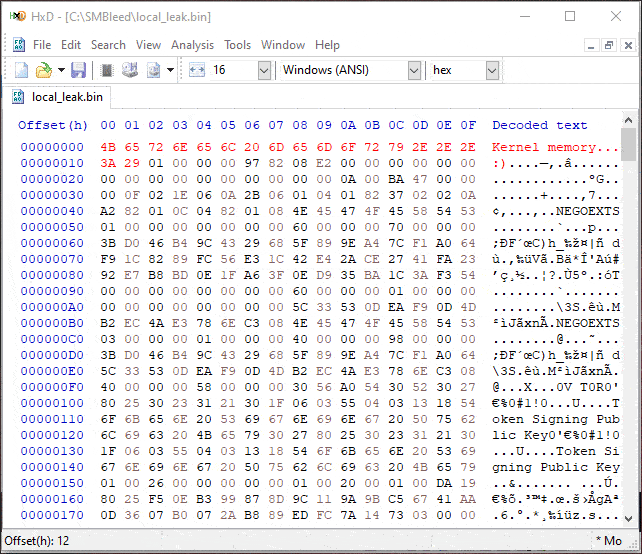 jamf/cve-2020-1206-poc
CVE-2020-1206 Nicht initialisierter Kernel-Speicher-Lesevorgang POC
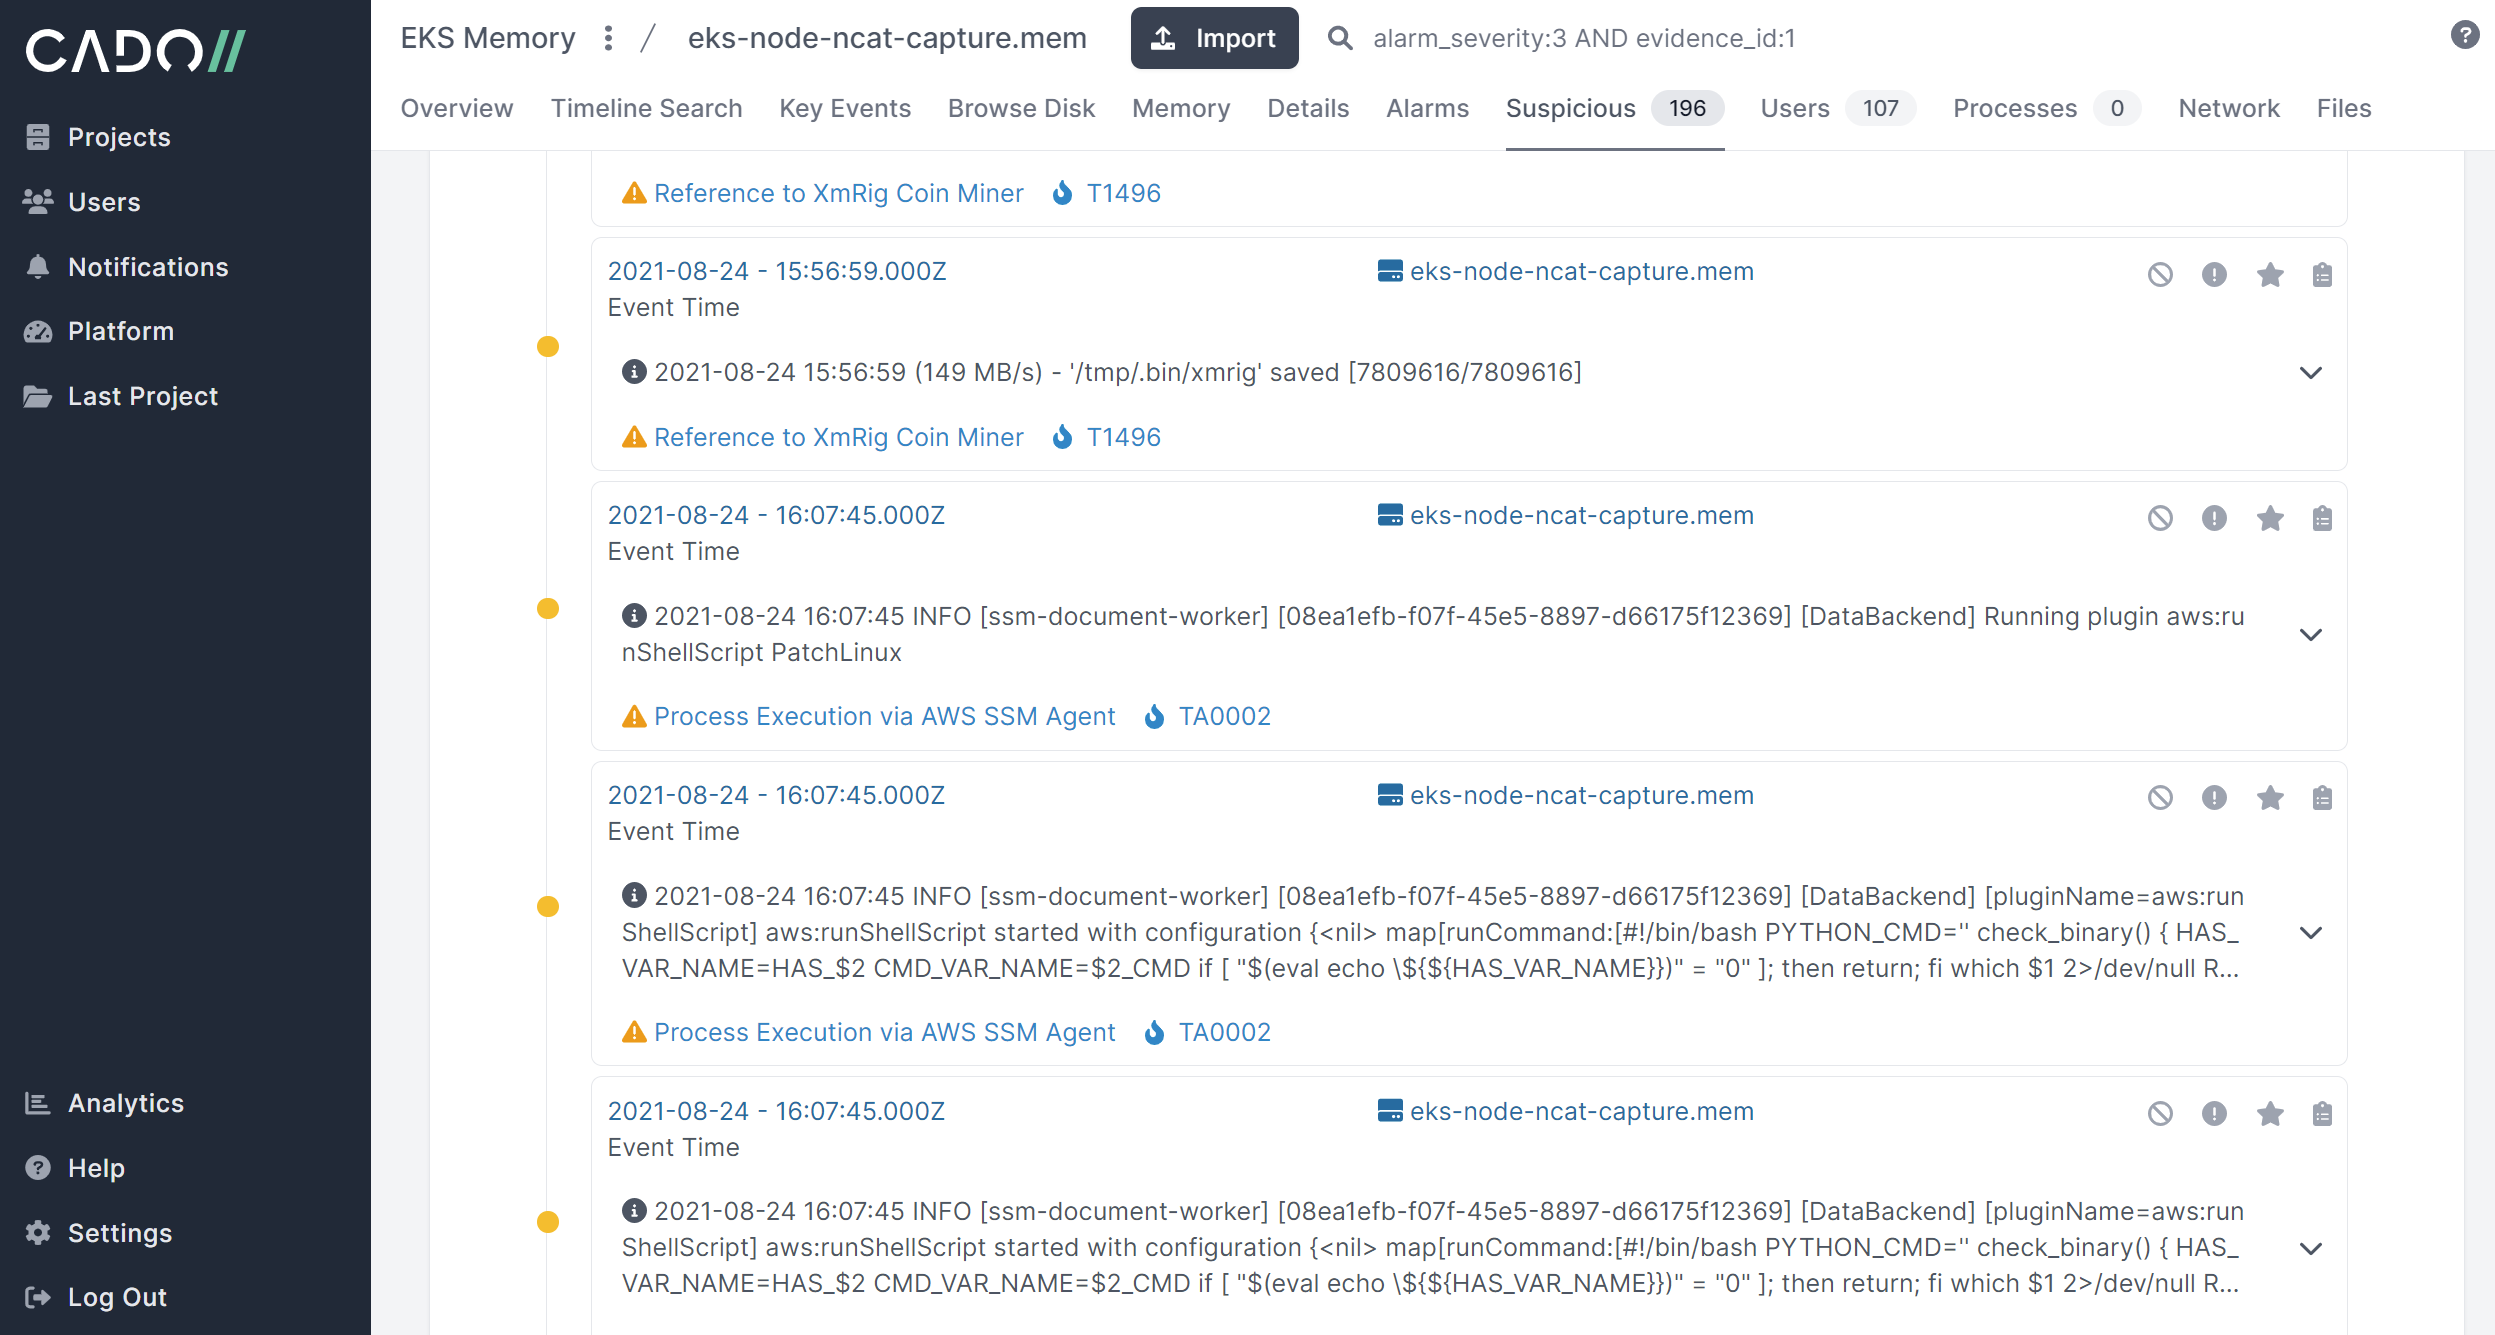 cado-security/rip_raw
Rip Raw ist ein kleines Werkzeug zur Analyse des Speichers kompromittierter Linux-Systeme.