

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Digitale Forensik

Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.

Kitploit empfohlen
Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 6 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 6 Tagen
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 1 Monat
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 3 Tagen
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 1 Monat
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 2h 29m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5kvor 7 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1kvor 1 Tag
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 12 Tagen
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 7 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1451 Ergebnisse
MozCache preview

MozCache

GitHubbusindre/mozcache

Einfaches Shell-Skript zur forensischen Analyse des Caches von Mozilla-Browsern (Firefox, Iceweasel und Seamonkey).

forensicsdigital-forensics
1vor 8 Jahren
ramnit_traffic_parser preview

ramnit_traffic_parser

GitHubnao-sec/ramnit_traffic_parser

Parsen von Ramnits Datenverkehr
packet-sniffing-analysisnetwork-forensicsforensics+3
4vor 8 Jahren
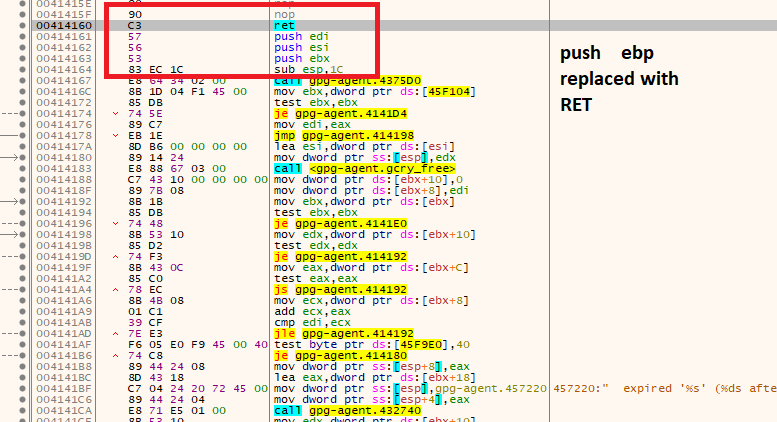
gpg_reaper preview

gpg_reaper

GitHubkacperszurek/gpg_reaper

GPG Reaper - GPG-private Schlüssel aus dem gpg-agent-Cache/Speicher erhalten/stehlen/wiederherstellen

memory-forensicsexploitationpost-exploitation+1
96vor 8 Jahren
ACE preview

ACE

GitHubinvoke-ir/ace

Automatisierte Sammlungs- und Anreicherungsplattform

forensicsinformation-gatheringdigital-forensics+2
325vor 8 Jahren
detux preview

detux

GitHubdetuxsandbox/detux

Die Multiplattform-Linux-Sandbox

dynamic-analysis-sandboxingnetwork-forensicsforensics+1
266vor 8 Jahren
meltdown-exploit preview

meltdown-exploit

GitHubpaboldin/meltdown-exploit

Meltdown Exploit PoC

memory-forensicsvulnerability-analysisexploitation+1
949vor 8 Jahren
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Sammlung von radare2-Skripten für die Malware-Analyse: Binärdateien aus Speicherabbildern extrahieren, PE-Header patchen und gehashte…

memory-forensicsreverse-engineeringshellcode+3
32vor 8 Jahren
usn_analytics preview

usn_analytics

GitHub4n6ist/usn_analytics

Es ist nicht nur der UsnJrnl (USN Journal Records/Change Journal Records) Parser.

disk-forensicsforensicsdata-recovery+1
24vor 8 Jahren
spectre-attack preview

spectre-attack

GitHubeugnis/spectre-attack

Beispiel für die Nutzung des offengelegten "Spectre"-Exploits (CVE-2017-5753 und CVE-2017-5715)
memory-forensicsvulnerability-analysisexploitation+3
771vor 8 Jahren
exploit-cve-2017-5715 preview

exploit-cve-2017-5715

GitHubopsxcq/exploit-cve-2017-5715

Spectre-Exploit

memory-forensicsvulnerability-analysisexploitation+3
54vor 8 Jahren
gsscred-move-uaf preview

gsscred-move-uaf

GitHubbazad/gsscred-move-uaf

CVE-2018-4343: Proof-of-Concept für einen Use-After-Free im GSSCred-Daemon auf macOS und iOS.

ios-securitymemory-forensicsvulnerability-analysis+2
7vor 8 Jahren
ctl_ctloutput-leak preview

ctl_ctloutput-leak

GitHubbazad/ctl_ctloutput-leak

CVE-2017-13868: Informationsleck uninitialisierter Kernel-Heap-Daten in XNU.

memory-forensicsvulnerability-analysisexploitation+2
27vor 8 Jahren
malcom preview

malcom

GitHubtomchop/malcom

Malcom - Malware-Kommunikationsanalysator

network-forensicsmalware-analysisthreat-intelligence
1.2kvor 8 Jahren
An-Integrated-Wireless-Network-Forensic-Analysis-Framework preview

An-Integrated-Wireless-Network-Forensic-Analysis-Framework

GitHubbenadia/an-integrated-wireless-network-forensic-analysis-framework

Dieses Framework kombiniert eine Reihe vorhandener Open-Source-Tools zu einem integrierten Paket, das den forensischen Untersuchungsprozess…


packet-sniffing-analysisnetwork-forensicsforensics+2
6vor 8 Jahren
afot preview

afot

GitHubharris21/afot

Automatisierungs-Forensik-Tool für Windows

osinthash-analysisscripting-automation+3
45vor 9 Jahren
foremost preview

foremost

GitHubkorczis/foremost

Datei-Carving-Dienstprogramm, das gelöschte Dateien aus Disk-Images und Rohlaufwerken wiederherstellt, indem es Header, Footer und interne Strukturen…

disk-forensicsforensicssteganography+2
382vor 9 Jahren
hashdeep preview

hashdeep

GitHubjessek/hashdeep

Plattformübergreifendes Hash-Toolset zur Berechnung von Nachrichten-Digests (MD5, SHA-1, SHA-256, Tiger, Whirlpool) mit rekursivem…
hash-analysisforensicsdata-recovery+1
786vor 9 Jahren
CVE-2017-8641_chakra_Js_GlobalObject preview

CVE-2017-8641_chakra_Js_GlobalObject

GitHubhomjxi0e/cve-2017-8641_chakra_js_globalobject

Es gibt einen klassischen Heap-Overflow, wenn ein ausreichend großer String in Chakra mit eval ausgewertet wird! Dieses Problem kann zuverlässig in…


memory-forensicsvulnerability-analysisexploitation+3
1vor 9 Jahren
Zurück1…767778…81Weiter







