
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 sprushed/cve-2022-30292
Technische Dokumentation und Analyse von CVE-2022-30292, einem heap-basierten Pufferüberlauf in Squirrel 3.2, der zu Denial-of-Service,…
 shaikusaf/linux-4.19.72_cve-2020-14356
Linux-Kernel-Quellcodebaum modifiziert für CVE-2020-14356, als Referenz für Schwachstellenanalyse und Exploit-Forschung.
 tufanturhan/cve-2022-21971-windows-runtime-rce
Proof-of-Concept-Exploit für CVE-2022-21971, eine Schwachstelle mit nicht initialisiertem Zeiger-Free in prauthproviders.dll der Windows-Runtime,…
 saadislamm/spoiler
Spekulative Load Hazards verstärken Rowhammer- und Cache-Angriffe - CVE-2019-0162 -
 darthton/blackbone
Windows-Speicher-Hacking-Bibliothek
 trustedsec/tscopy
Python-Tool, das die NTFS $MFT parst, um während der Incident-Response gesperrte Dateien zu kopieren, indem es Betriebssystemsperren durch das Lesen…
 shaikusaf/linux-4.19.72_cve-2020-10757
Linux-Kernel-Quellbaum, modifiziert zur Demonstration von CVE-2020-10757, einer Use-after-Free-Schwachstelle im AF_PACKET-Socket, für Bildungs- und…
 0x4d31/fatt
FATT /fingerprintAllTheThings - ein auf pyshark basierendes Skript zum Extrahieren von Netzwerkmetadaten und Fingerabdrücken aus pcap-Dateien und…
 chrism09/knx-bus-dump
Ein Tool, um auf einem KNX-Bus über TPUART und die Calimero Project Suite zu lauschen und die Daten aus den Paketen in einen Wireshark-kompatiblen…
 bytehackr/cve-2022-0853
Demonstriert ein Speicherleck im JBoss-Client bei wiederholter Verwendung von UserTransaction, mit einem PoC und einer Analyse für CVE-2022-0853.
 0vercl0k/cve-2022-21971
PoC für CVE-2022-21971 "Windows Runtime Remote Code Execution Vulnerability"
 0vercl0k/cve-2022-21974
PoC für CVE-2022-21974 "Roaming Security Rights Management Services Remote Code Execution Vulnerability"
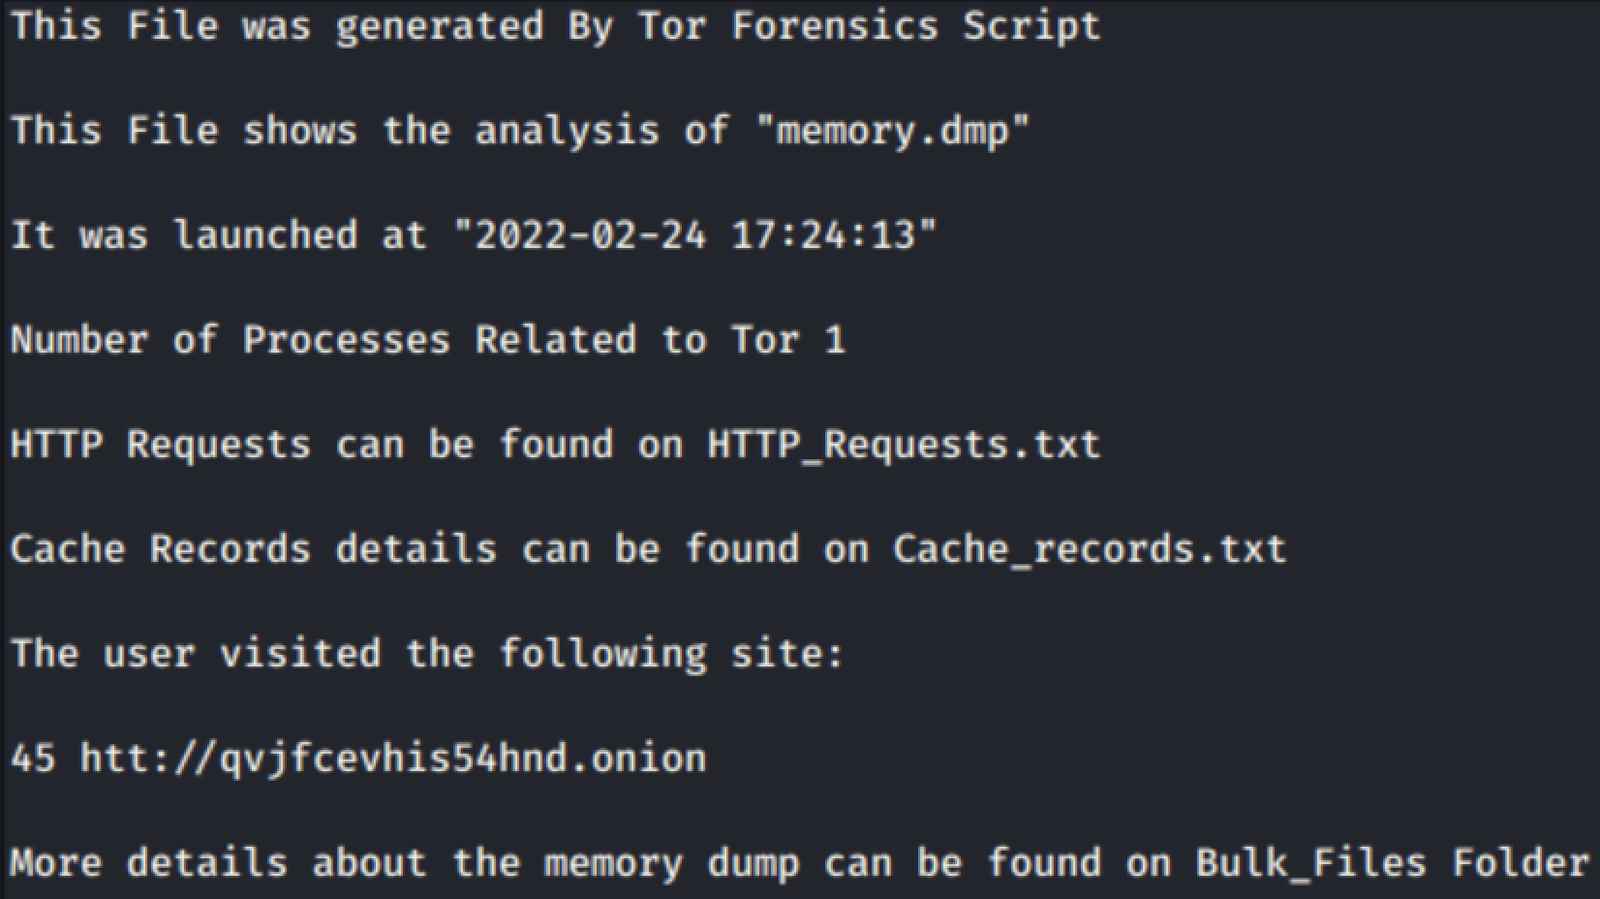 exmak-s/cve-2021-46702
Proof-of-Concept-Skript, das Windows-Speicherabbilder analysiert, um besuchte Tor-Onion-Dienste wiederherzustellen und dabei die Anonymität des…
 bishopfox/unredacter
Verwende niemals, niemals, niemals Pixelung als Schwärzungstechnik.
 thalium/icebox
Virtual-Machine-Introspection, Tracing und Debugging
 szymonh/rndis-co
CVE-2022-25375 - Demo-Exploit des RNDIS USB Gadgets
 gmh5225/linux-kernel-debugger
Hardware-Debugger-Modul für den Kernel zum Ausgeben von Rootkit-Operationen und zur Untersuchung von Aktivitäten auf Kernel-Ebene für Malware-Analyse…
 bohops/rogueassemblyhunter
Rogue Assembly Hunter ist ein Dienstprogramm zum Auffinden 'interessanter' .NET CLR-Module in laufenden Prozessen.








