
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 corelight/community-id-spec
Ein offener Standard zum Hashen von Netzwerkflüssen in Identifikatoren, auch bekannt als „Community IDs“.
 ignacioj/whacamole
Live-Speicheranalyse zur Erkennung von Malware-IOCs in Prozessen, Modulen, Handles, Tokens, Threads, .NET-Assemblys, Speicheradressraum und…
 fortra/nanodump
Das Schweizer Taschenmesser des LSASS-Dumpings
 freax13/cve-2024-21978-poc
Exploit für die AMD-SEV-SNP-Firmware-Schwachstelle CVE-2024-21978, der die Entschlüsselung beliebigen Gastspeichers durch Speicherkorruption von…
 pingjuiliao/cve-2023-28753
netconsd übernehmen
 ccob/volumiser
CLI und interaktive Konsole zum Auflisten, Durchsuchen und Extrahieren von Dateien aus VM-Datenträgerabbildern (VHDX, VMDK, EBS-Snapshots,…
 rotarydrone/globalunprotect
Entschlüsselt GlobalProtect-Konfigurations- und Cookie-Dateien.
 faizan-khanx/cve-2024-38063
CVE-2024-38063 - Remote-Ausnutzung des Kernels über IPv6
 ccob/beaconeye
Jagt CobaltStrike-Beacons auf und protokolliert die Befehlsausgabe des Operators.
 abdurahmon3236/cve-2024-44947
Proof-of-Concept-Exploit für den FUSE-Informationsleck im Linux-Kernel (CVE-2024-44947), der die Offenlegung von Speicher über das Dateiende hinaus…
 adminpentester/cve-2024-38063-
Remote-Ausnutzung des Kernels über IPv6
 pedramamini/iocextract
Entschärfter Indikator für Kompromittierung (IOC) Extraktor.
 synacktiv/veeam-velociraptor
Proof-of-Concept-Velociraptor-Artefaktpaket, das eine Remote-Veeam-Forensik-Pipeline demonstriert.
 leandrofroes/malware-research
Allgemeine Malware-Analyse-Sachen
 seekbytes/ipa
GUI-Analysator für die eingehende Untersuchung von PDF-Dateien. Erkennt schädliche Payloads, versteht Objektbeziehungen und extrahiert wichtige…
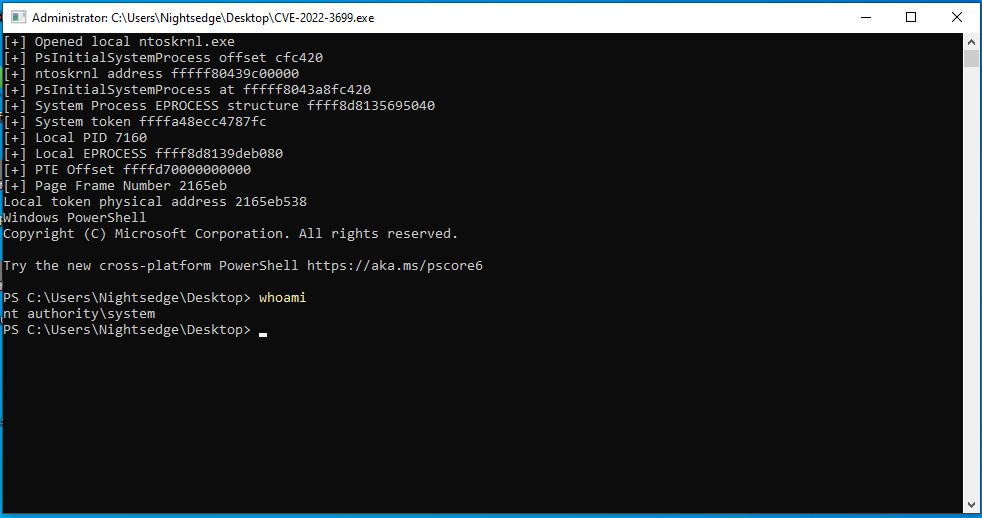 eap2468/cve-2022-3699
Proof-of-Concept-Exploit für CVE-2022-3699
 cecio/xenoboxx
Hardware-Sandbox-Toolkit
 emalderson/thephish
ThePhish: ein automatisiertes Tool zur Phishing-E-Mail-Analyse








