
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 accentusoft/linkscope_client
Repository für die LinkScope-Client-Software.
 mastercodeon314/ksdumper-11
Eine Wiederbelebung des klassischen und legendären KsDumper
 jprx/cve-2024-54507
Proof-of-Concept-Exploit für CVE-2024-54507, eine Integer-Typverwechslungsschwachstelle im XNU-Kernel, mit technischem Bericht und…
 ynwarcs/cve-2025-21298
Proof of Concept & Details für CVE-2025-21298
 hexastrike/ivanti-connect-secure-logs-parser
Ein Python-Skript zur Untersuchung von Ivanti Secure Connect (ICS)-Ereignisprotokollen, entwickelt zur Unterstützung von Untersuchungen zu den…
 corelight/corelightforsplunk
Splunk-App zur Integration und Analyse von Corelight-Netzwerkerkennungsdaten, die Echtzeit-Bedrohungssuche und Incident Response ermöglicht.
 k0n9-log/cve-2023-6931
CVE-2023-6931 Kernel-Panik-PoC
 adamkadaban/cve-2024-30085
Proof-of-Concept-Exploit für CVE-2024-30085, einen heap-basierten Pufferüberlauf im Windows-CLDLFT-Treiber, der zu lokaler Rechteausweitung unter…
 jborean93/dpapi-ng
Python-DPAPI-NG-Entschlüsseler für Nicht-Windows-Plattformen
 z3usx01/cve-2021-23017-poc
Das Problem betrifft nginx nur, wenn die Direktive "resolver" in der Konfigurationsdatei verwendet wird. Darüber hinaus ist der Angriff nur möglich,…
 dev0558/cve-2023-32784-exploit-report
Lehrreiche Demonstration von CVE-2023-32784 KeePass-Master-Passwort-Wiederherstellung durch Speicherabbild-Analyse, mit…
 yezzfusl/cve_2023_38831_scanner
Diese Python-Anwendung scannt nach der Schwachstelle CVE-2023-38831 in WinRAR.
 ntfargo/uaf-2023-28205
PoC CVE-2023-28205: Apple WebKit Use-After-Free-Sicherheitslücke
 farghlymal/config-extractors
Extrahiert und entschlüsselt Malware-Konfigurationsdaten aus erfassten Proben und automatisiert die Erkennung von C2-Endpunkten, die Extraktion von…
 gmikisilva/cve-2024-33901-proofofconcept
Kurzes Programm, das die Sicherheitslücke CVE-2024-33901 in KeePassXC Version 2.7.7 demonstriert
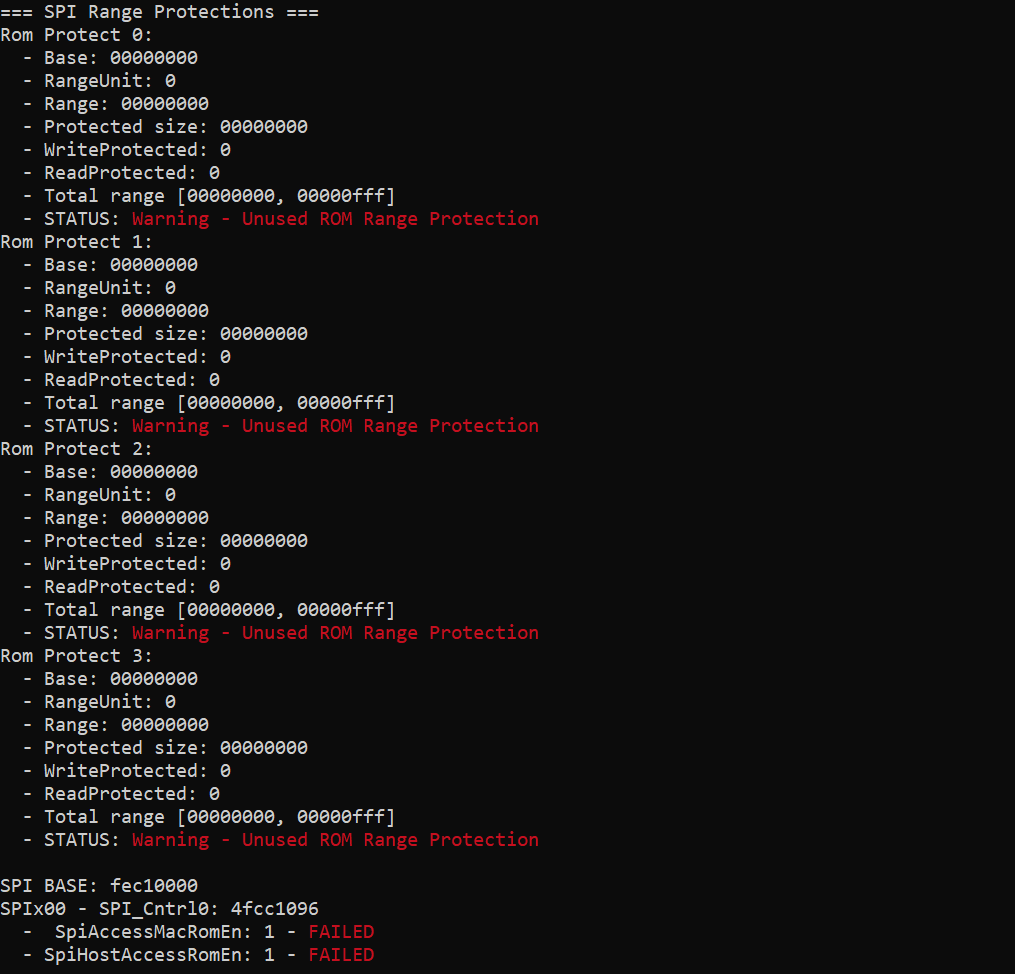 ioactive/platbox
Sicherheitsbewertungstool für Plattformen zum Auslesen und Analysieren von UEFI/SMM-Registern, PCI-Konfigurationsbereich, physischem Speicher,…
 op7ic/blueteam.lab
Blue Team-Erkennungslabor erstellt mit Terraform und Ansible in Azure.









