
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 crowthearchfiend/rtcore64-probe
Ein winziges C++-Programm zum Testen des Speicherlesens mithilfe eines verwundbaren RTCore64.sys-Treibers/-Geräts (CVE-2019-16098). Es versucht, ein…
 trustedsec/lnkmemaybe
Lnk-Erstellung und Forschungswerkzeuge
 corelight/zeek-spicy-wireguard
Ein Zeek-Wireguard-Protokollanalysator basierend auf Spicy.
 vignesh07/babyshark
Flows-first PCAP TUI (Fall-Dateien, wunderschönes UX). Do do do do.
 vignesh-hp/lockbit-ransomware-analysis
Fallstudie zu Threat Intelligence und Incident Response über die LockBit-Ransomware, die CVE-2023-4966 (Citrix Bleed) ausnutzt.
 jordelmir/elysium-vanguard-sentinel-audit
Die offizielle Sentinel Edition v7.11 – Hypervisor-Erkennungs- & Kernel-Speicher-Audit-Suite für das Honor Magic V2. Untersuchung von CVE-2025-38352…
 illegal-instruction-co/processhacker-mcp
Laufzeit-Prozessanalyse und Memory-Hacking MCP-Server für KI-Agenten. Unterstützt dynamisches Laden von Erweiterungen, schreibgeschützten Modus,…
 franksec42/mongobleed-exploit-cve-2025-14847
Explot, Lab, Scanner - externer und Docker-Container, für SMongobleed-CVE-2025-14847 plus phoenix security uploader
 themoonsir/watcher
Reverse Shell erkennen und töten, bevor die Shell versucht wird.
 google/hashr
Erstellt forensische Datei-Hash-Sets aus Datenträger-Images, Paketen und Archiven aus GCP, AWS und lokalen Quellen, mit Deduplizierung und…
 mephistolist/soviet
Ein Runtime Crypter in C für Linux-ELF-Binaries.
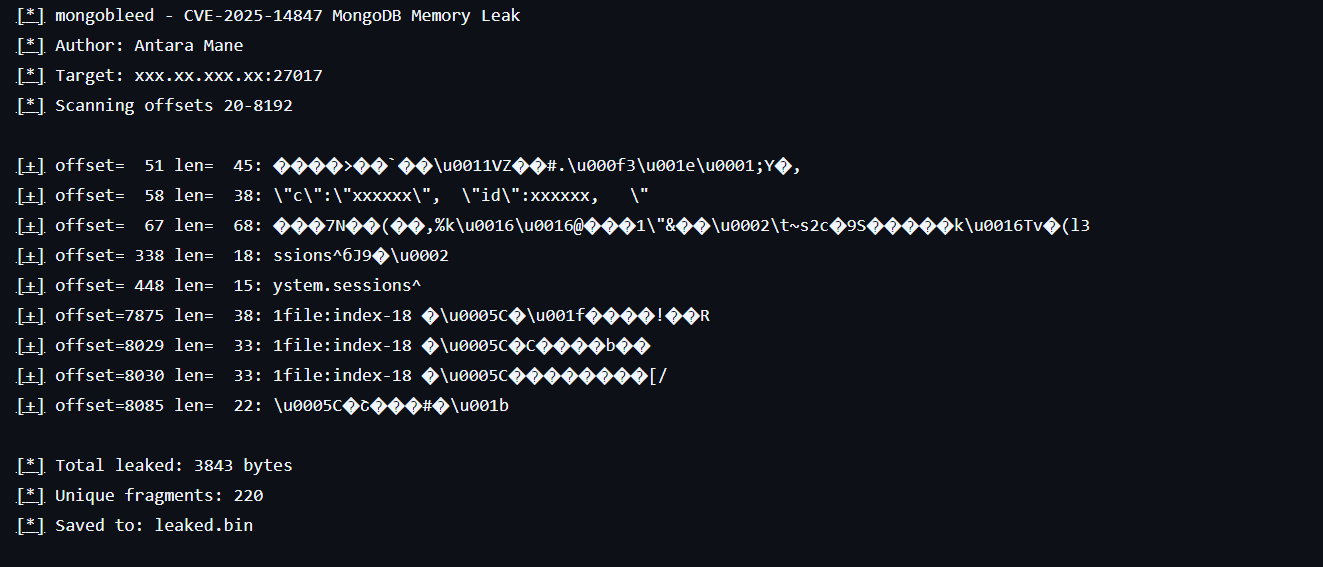 infosecantara/cve-2025-14847-mongodb
# Bildungswerkzeug für Forschung Demonstriert die CVE-2025-14847-Speicherfreigabe in der BSON-Dekomprimierung von MongoDB. Simuliert…
 activecm/passer
Passiver Dienst-Locator, ein Python-Sniffer, der Server, Clients, Namen und vieles mehr identifiziert
 demining/ramnesia-attack
Wissenschaftliche Untersuchung von Hardware-Sicherheitslücken (CVE-2025-6202, CVE-2023-39910), die eine ECDSA-Schlüsselwiederherstellung aus der…

 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) Scanner- und Exploit-Tool. Nicht authentifiziertes MongoDB-Heap-Speicherleck durch zlib-Dekomprimierung. Erkennung,…
 fishermavis/bsod_bitlocker_recover
Python-Skript zum Extrahieren von BitLocker-VMK-Schlüsseln
 botherder/androidqf
Portables forensisches Erfassungstool für Android-Geräte, das über USB-Debugging relevante Daten sammelt, um potenzielle Spionage- oder…








