
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 libyal/libvhdi
Bibliothek und Werkzeuge für den Zugriff auf das Virtual Hard Disk (VHD)-Imageformat
 zeek/zeek
Zeek ist ein leistungsstarkes Netzwerkanalyse-Framework, das sich stark von den typischen IDS unterscheidet, die Sie vielleicht kennen.
 irsdl/webhacklist
Independent web hacking research archive: official Top 10 nominees and winners since 2006, plus additional discoveries, preserved articles and…
 bitcoin/bitcoin
Vollknoten-Bitcoin-Client, der Transaktionen und Blöcke im Peer-to-Peer-Netzwerk validiert, mit integrierter Wallet, kryptografischer Sicherheit und…
 fatmike-gh/mcpdebugger
Ein MCP-Debugger-Server für Windows-ausführbare Dateien (x86 und x64). Stellt Debugger-Funktionalität als MCP-Werkzeuge für die statische/dynamische…
 matthart1983/netwatch
Network diagnostics in your terminal. Inspect traffic, connections and network behaviour. Built with Rust.
 circl/ail-framework
AIL-Framework – Framework zur Analyse von Informationslecks. Das Projekt wurde nach https://github.com/ail-project verschoben.
 nationalsecurityagency/ghidra
Ghidra ist ein Software-Reverse-Engineering (SRE)-Framework.
 yukonga/cve-2026-98260
Android kernel POSIX CPU timer use-after-free exploit for 6.12.69 that achieves uid=0 shell or KernelSU late-load via fake credentials.
 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
 cea-sec/usbsas
Werkzeug und Framework zum sicheren Lesen von nicht vertrauenswürdigen USB-Massenspeichergeräten.
 dsheirer/sdrtrunk
A cross-platform java application for decoding, monitoring, recording and streaming trunked mobile and related radio protocols using Software Defined…
 moond4rk/hackbrowserdata
Entschlüsseln und exportieren Sie Passwörter, Cookies, Verlauf und mehr aus 20 Browsern unter Windows, macOS und Linux. Für autorisierte…

 alt3kx/cve-2026-114938
Proof-of-Concept- und Lab-Tooling für CVE-2026-114938 (Java4Shell), einen Heap-Overflow im Base64-Intrinsic von OpenJDK HotSpot, mit Remote-Trigger,…
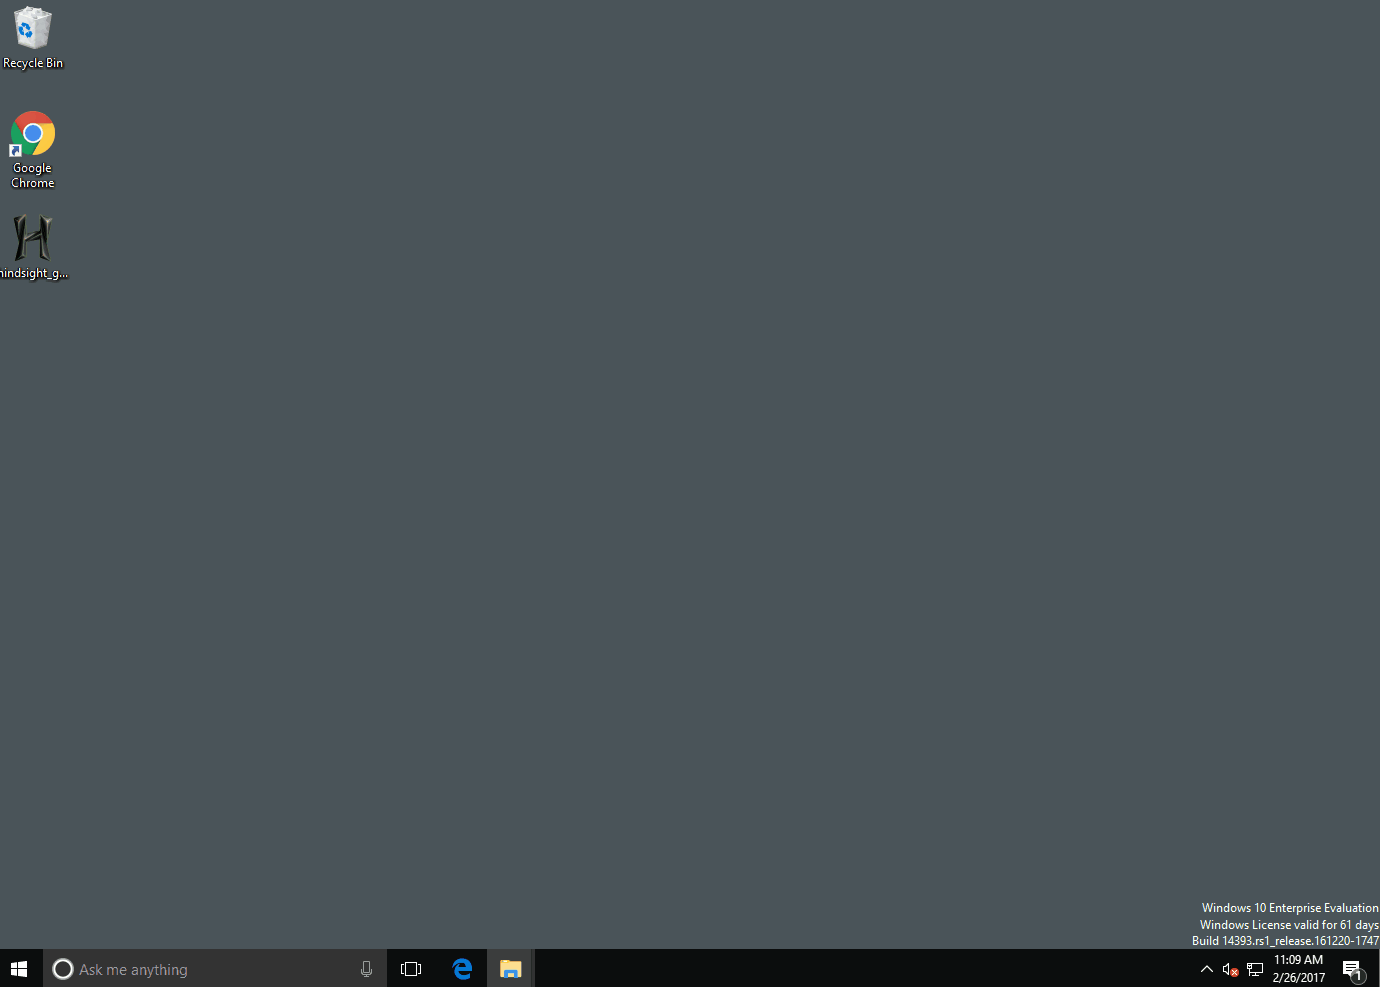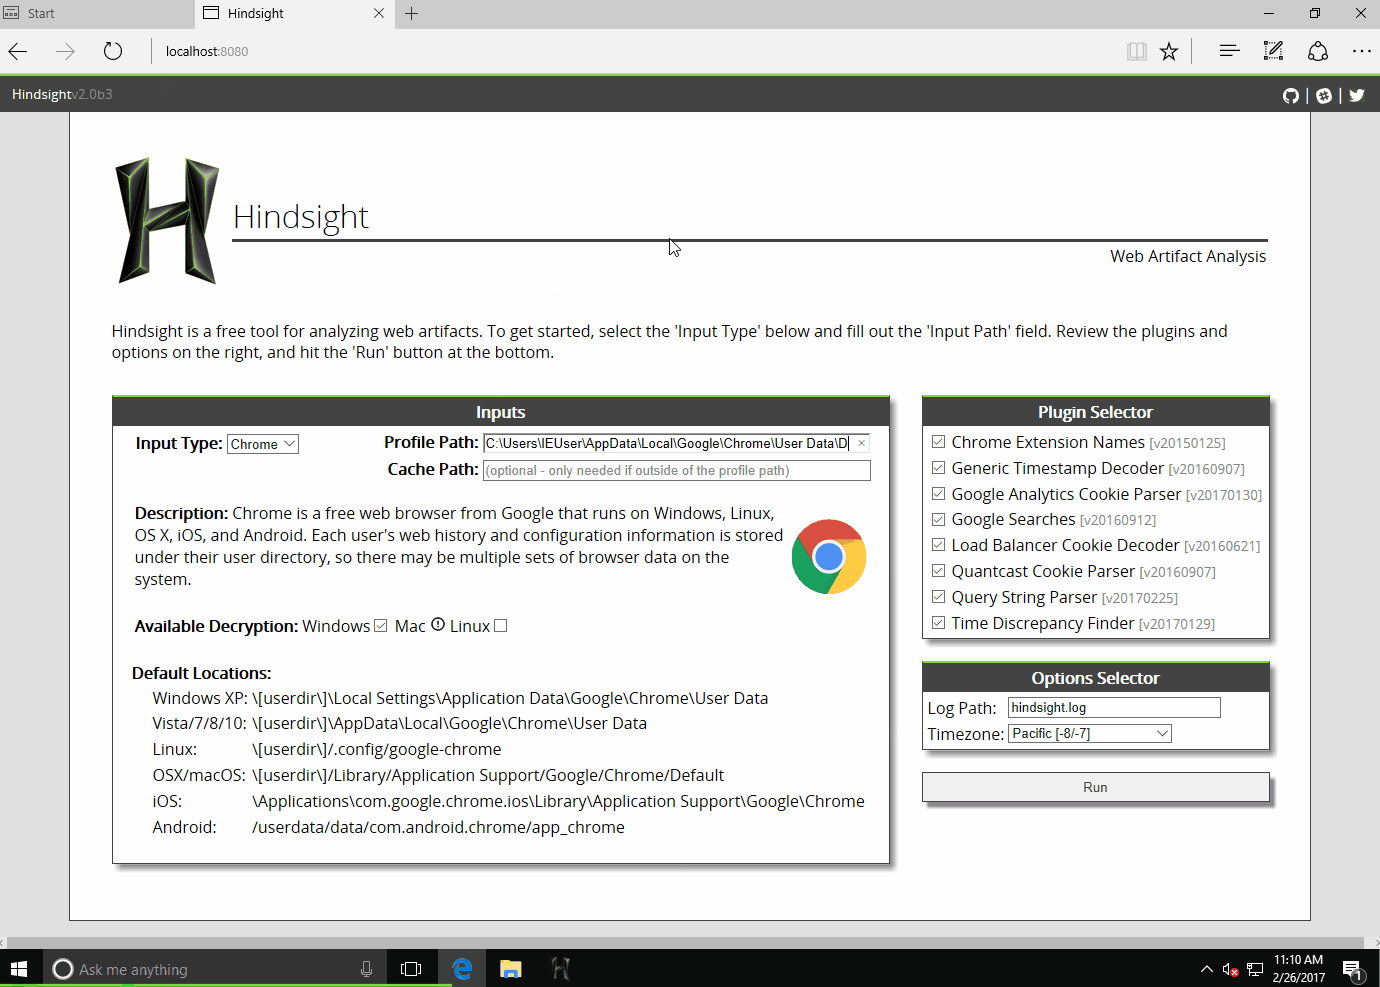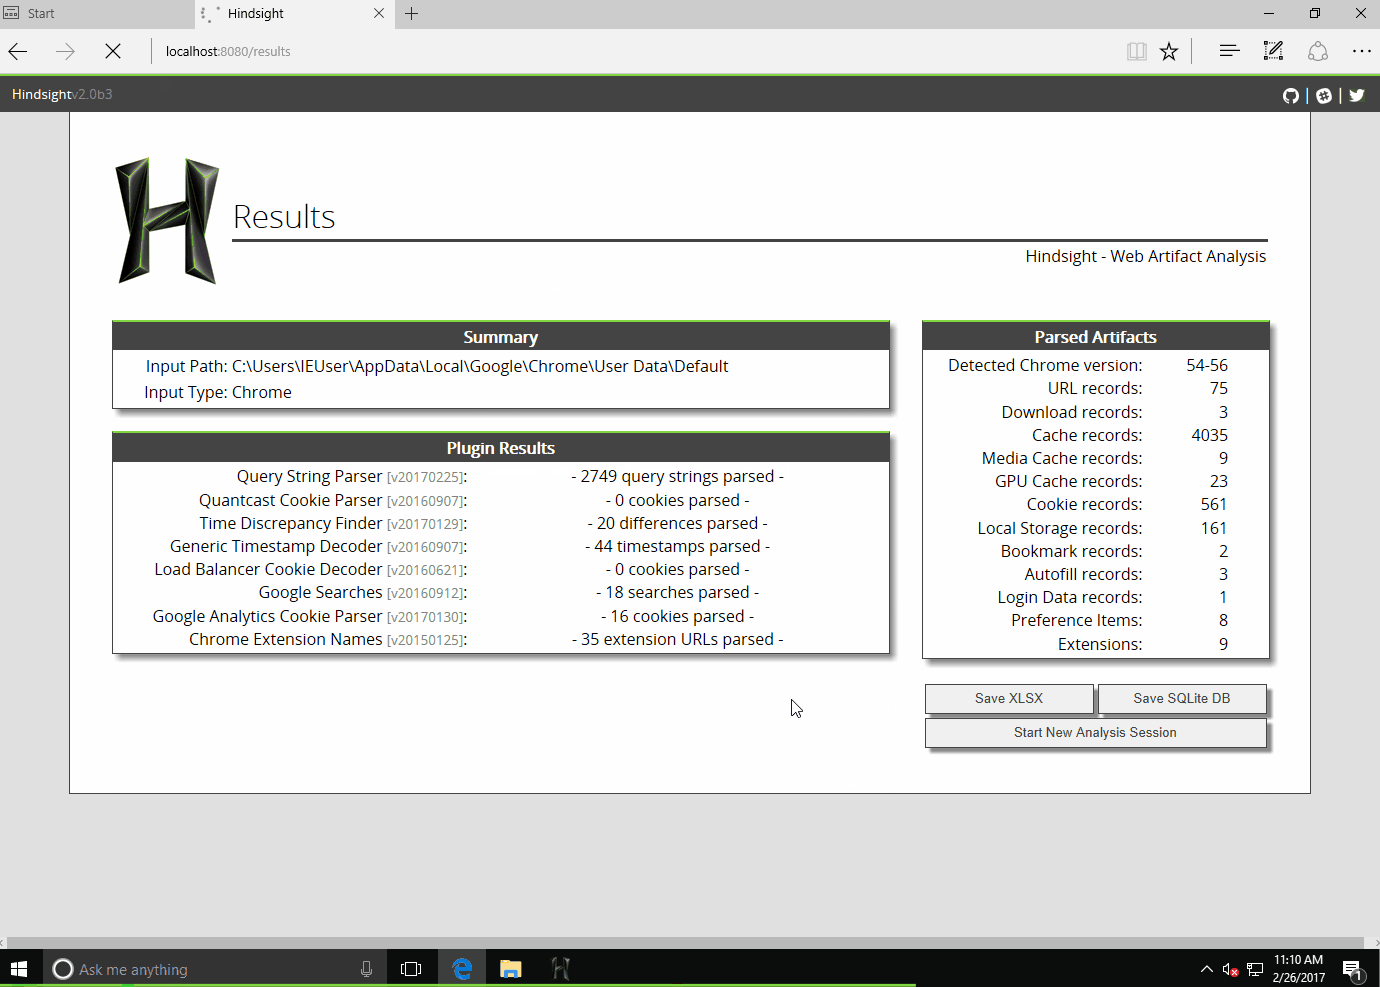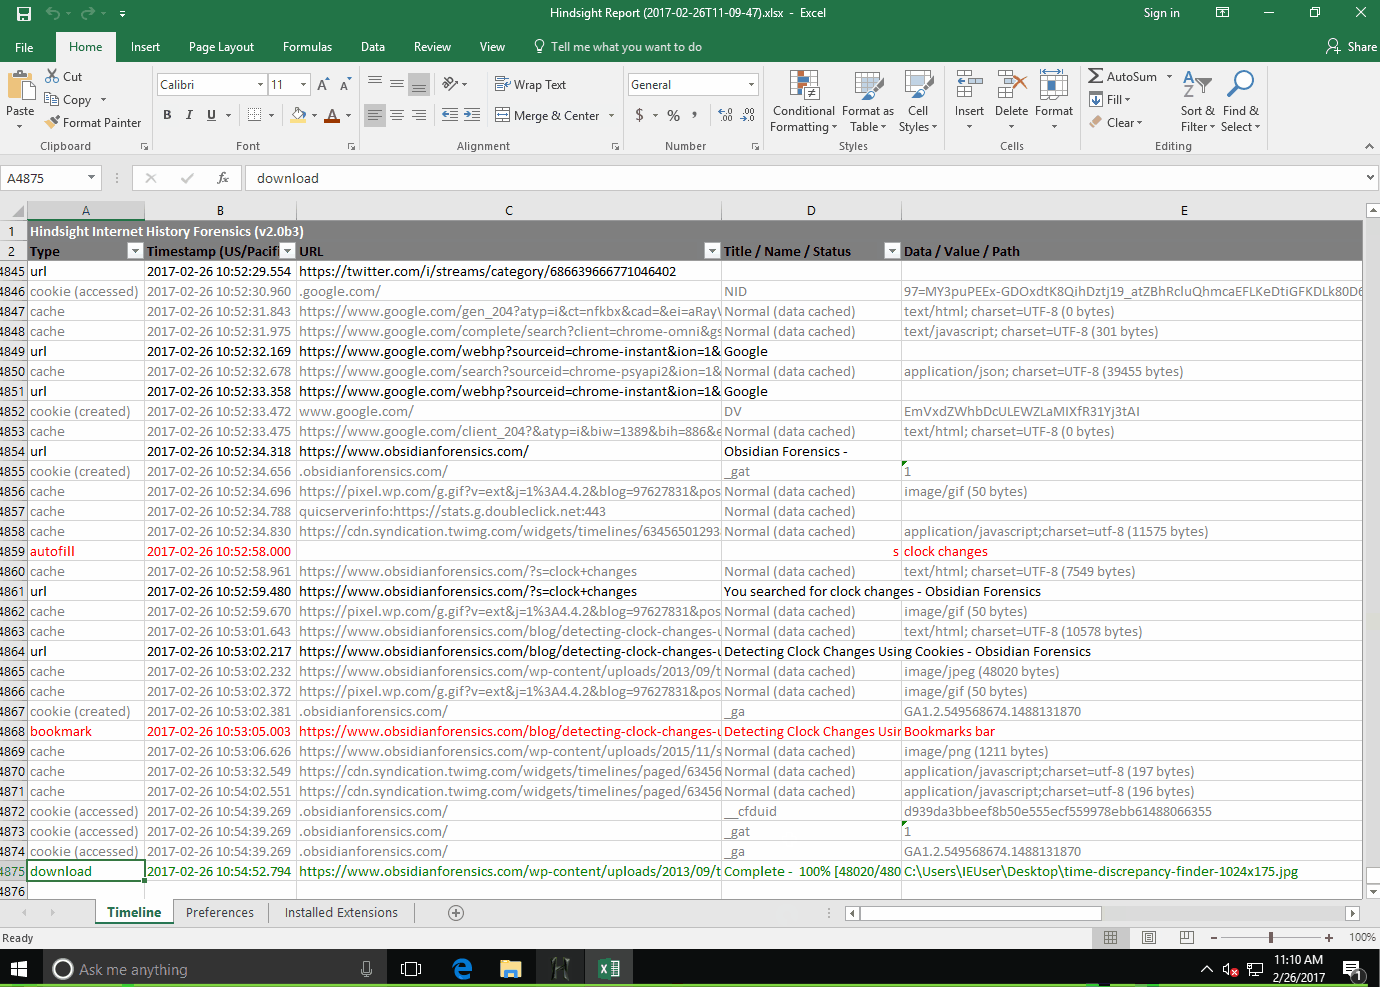 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 secdev/scapy
Python-basierte interaktive Bibliothek zur Paketmanipulation zum Erzeugen, Dekodieren, Senden, Erfassen und Analysieren von Netzwerkpaketen über eine…
 pwndbg/pwndbg
Exploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht







