
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 unicornunicode/fact
Sammelt, verarbeitet und visualisiert forensische Daten aus Cloud- und lokalen Maschinenclustern für Incident Response und digitale Ermittlungen.
 fox-it/dissect
Dissect ist ein digitales Forensik- und Incident-Response-Framework und -Werkzeugset, das es Ihnen ermöglicht, schnell auf forensische Artefakte von…
 mfthomps/labtainers
Labtainers: Ein Docker-basiertes Cyber-Lab-Framework

 bohops/rogueassemblyhunter
Rogue Assembly Hunter ist ein Dienstprogramm zum Auffinden 'interessanter' .NET CLR-Module in laufenden Prozessen.
 dfir-iris/iris-web
Kollaborative Incident-Response-Plattform
 chrism09/knx-bus-dump
Ein Tool, um auf einem KNX-Bus über TPUART und die Calimero Project Suite zu lauschen und die Daten aus den Paketen in einen Wireshark-kompatiblen…
 emrekybs/bryobio
Es wurde entwickelt, um die Prozesse von SOC-Analysten während der Analyse zu beschleunigen.
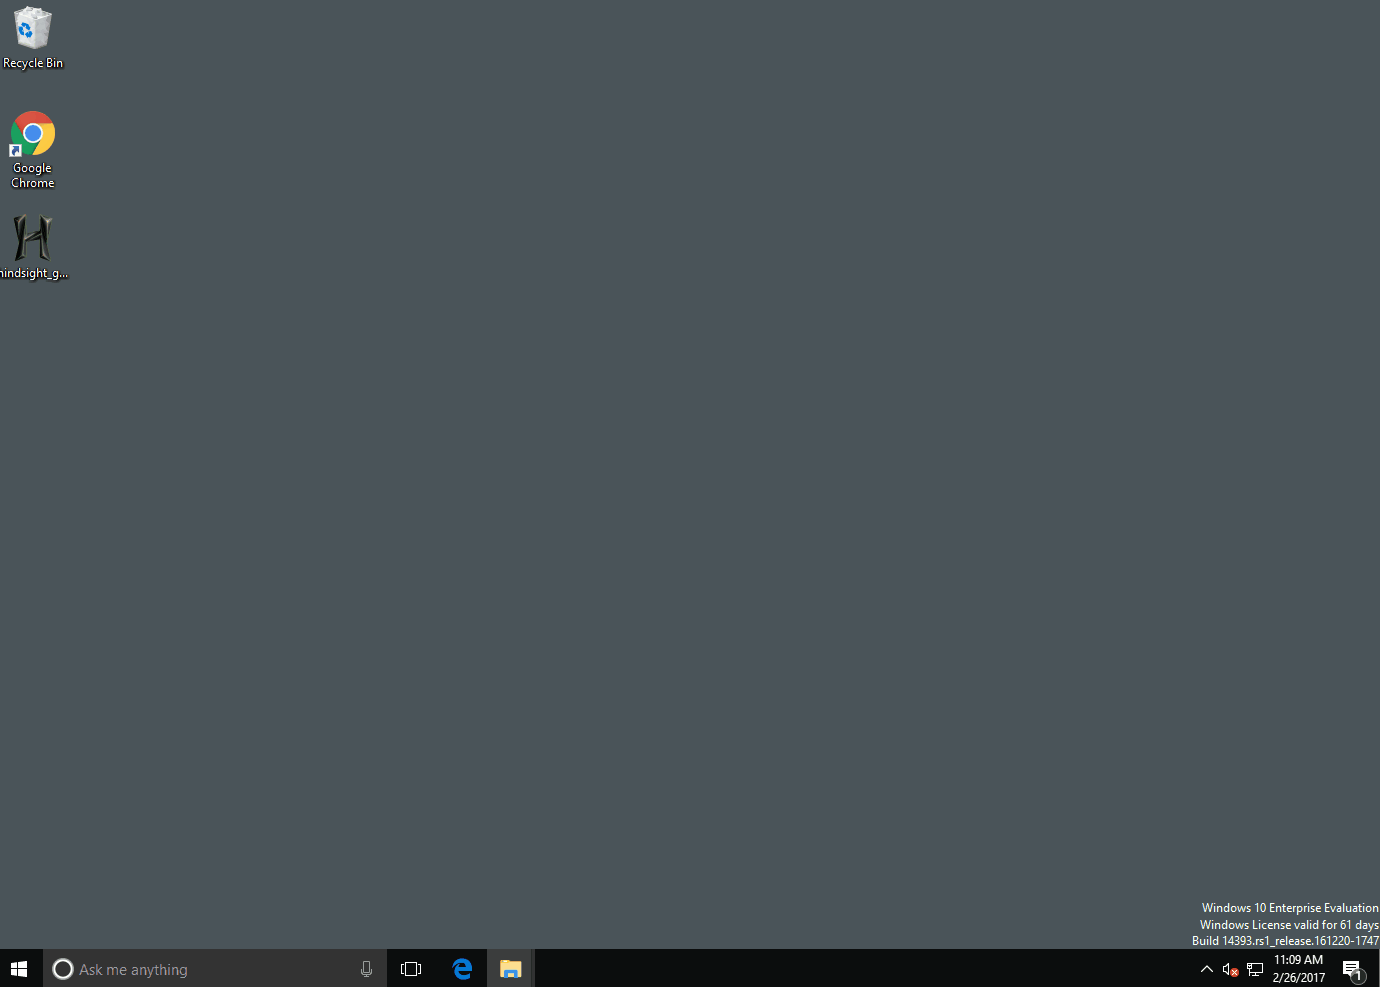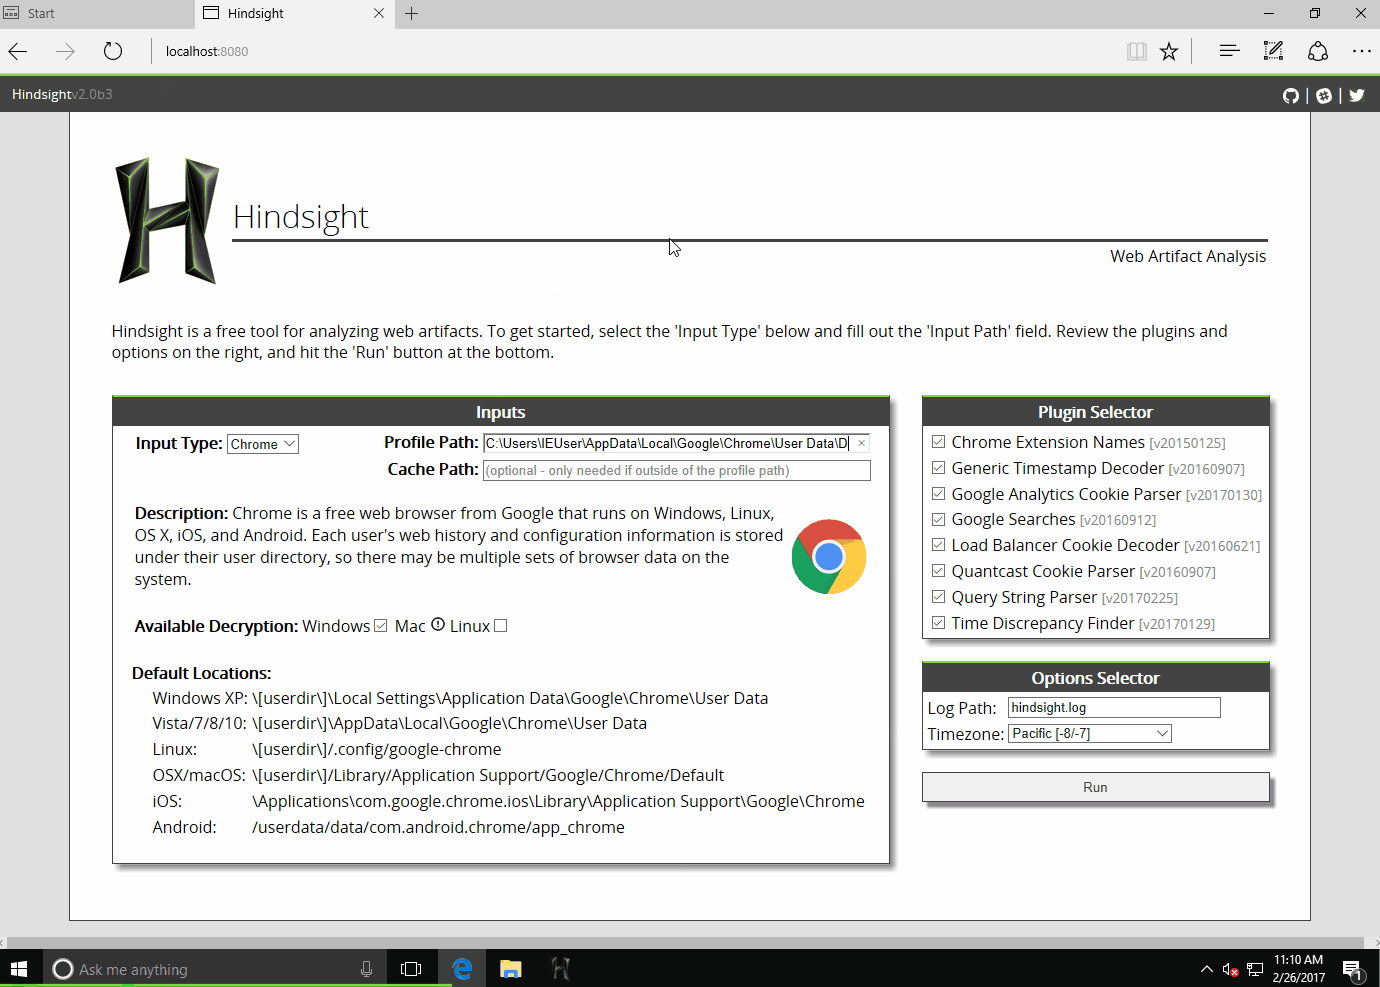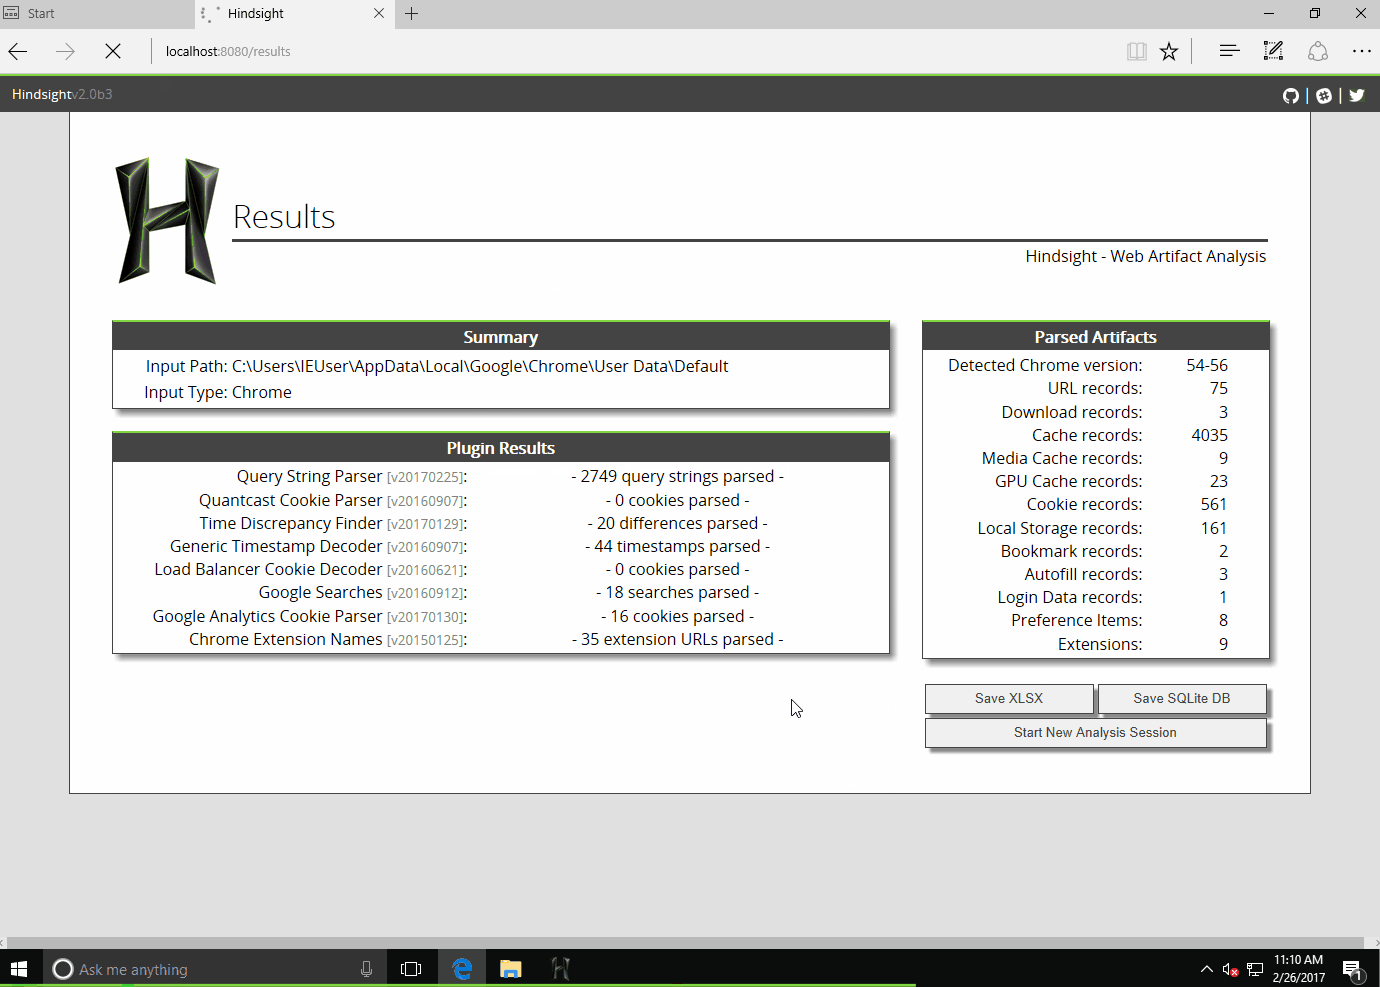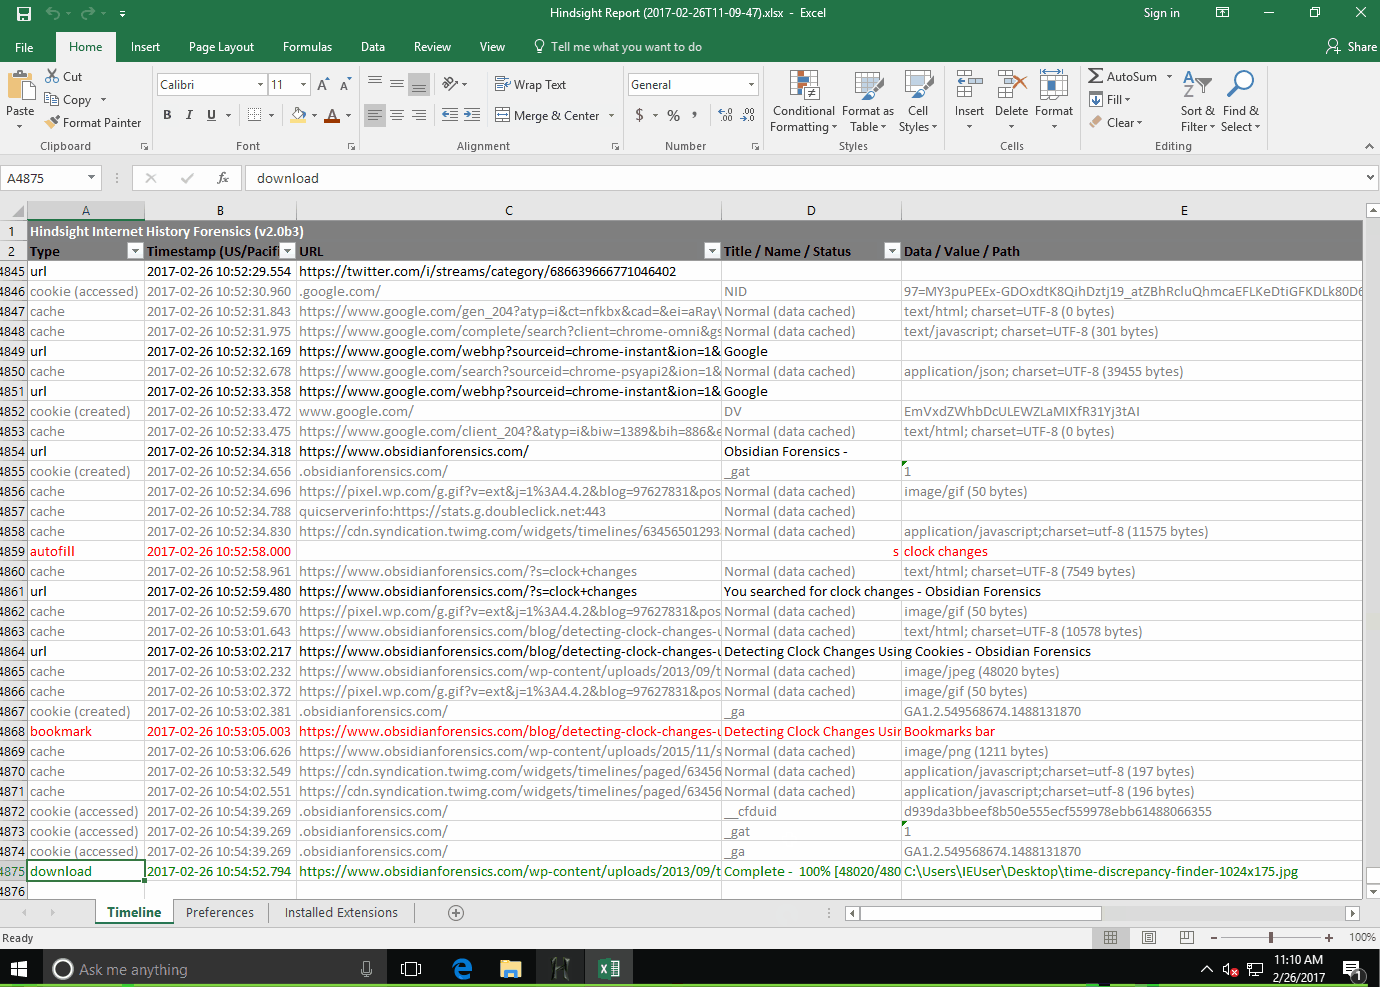 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 pablolec/recoverpy
Interaktiv gelöschte oder :point_right: überschriebene :point_left: Dateien von deinem Terminal aus finden und wiederherstellen.
 cyb3rfox/aurora-incident-response
Incident Response Dokumentation leicht gemacht. Entwickelt von Incident Respondern für Incident Responder.
 mnrkbys/ma2tl
macOS forensischer Timeline-Generator unter Verwendung der Analyseergebnis-DBs von mac_apt
 hasherezade/hollows_hunter
Scannt alle laufenden Prozesse. Erkennt und extrahiert eine Vielzahl potenziell schädlicher Implantate (ersetzte/implantierte PEs, Shellcodes, Hooks,…
 spieglt/whatfiles
Protokollieren, auf welche Dateien jeder Linux-Prozess zugreift.
 yamato-security/wela
Prüft Windows-Ereignisprotokolleinstellungen gegen Best-Practice-Richtlinien und Sigma-Regel-Erkennbarkeit, mit automatischer Konfiguration für…
 circl/factual-rules-generator
Erzeugt YARA-Regeln aus installierter Software auf einem laufenden Betriebssystem, um eine Basislinie bekannter Software zu erstellen und ähnliche…
 op7ic/blueteam.lab
Blue Team-Erkennungslabor erstellt mit Terraform und Ansible in Azure.
 abdulrhmanalfaifi/fennec
Tool zur Sammlung von Artefakten für *nix-Systeme








