
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 b16f00t/whapa
Grafisches Forensik-Toolkit zum Parsen, Entschlüsseln und Extrahieren von WhatsApp-Daten von Android- und iOS-Geräten, einschließlich Google Drive-…
 dsheirer/sdrtrunk
A cross-platform java application for decoding, monitoring, recording and streaming trunked mobile and related radio protocols using Software Defined…
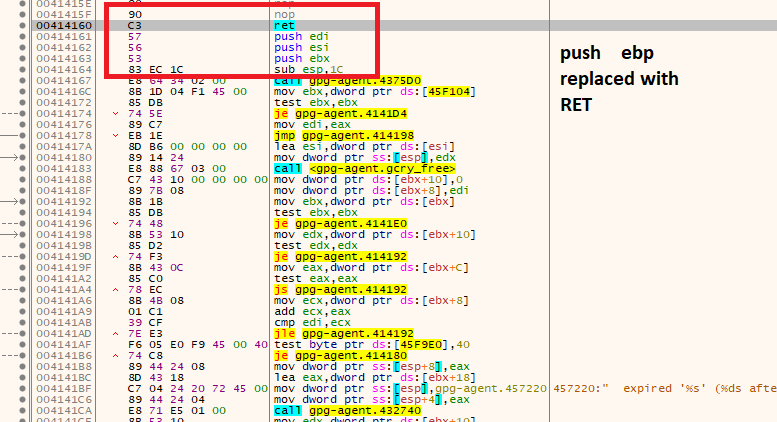 kacperszurek/gpg_reaper
GPG Reaper - GPG-private Schlüssel aus dem gpg-agent-Cache/Speicher erhalten/stehlen/wiederherstellen
 reclassnet/reclass.net
Mehr als ein ReClass-Port auf die .NET-Plattform.
 busindre/dumpzilla
Extrahiere alle forensisch interessanten Informationen der Browser Firefox, Iceweasel und Seamonkey
 busindre/mozcache
Einfaches Shell-Skript zur forensischen Analyse des Caches von Mozilla-Browsern (Firefox, Iceweasel und Seamonkey).
 wmal/linux-kodachi
Gehärtetes Debian-basiertes Datenschutz-Betriebssystem mit vorintegriertem Anonymisierungs-Stack (Tor, VPN, DNSCrypt), Anti-Forensik-Werkzeugen,…
 google/grr
Remote Live Forensics und Incident Response Framework mit Python-Agent zur Sammlung forensischer Daten von Endpunkten, einschließlich Speicher-,…
 ibotpeaches/apktool
Ein Werkzeug zum Reverse Engineering von Android-APK-Dateien.
 eurecom-s3/linux_screenshot_xwindows
Volatility-Plugin zum Extrahieren von X-Screenshots aus einem Speicherabbild
 rastrea2r/rastrea2r
Sammeln & Jagen von IOCs mit Schwung und Stil
 quantika14/guasap-whatsapp-foresincs-tool
WhatsApp Forensik-Tool
 epfl-vlsc/memoro
Memoro: Ein detaillierter Heap-Profiler
 monoxgas/srdi
Shellcode-Implementierung von Reflektierender DLL-Injektion. Wandelt DLLs in positionsunabhängigen Shellcode um.
 davidjacobson/safetext
Skript zum Entfernen von Homoglyphen und Zeichen mit Nullbreite, um eine sichere Verteilung von Dokumenten aus anonymen Quellen zu ermöglichen.
 netspi/sshkey-grab
SSH-Schlüssel aus dem ssh-Agent abgreifen
 viralmaniar/remote-desktop-caching-
Dieses Tool ermöglicht es, alte RDP (mstsc)-Sitzungsinformationen in Form von beschädigten PNG-Dateien wiederherzustellen. Diese PNG-Dateien…
 jpcertcc/logontracer
Untersuchen Sie bösartige Windows-Anmeldungen durch Visualisierung und Analyse des Windows-Ereignisprotokolls.








