
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen
 z3usx01/cve-2021-23017-poc
Das Problem betrifft nginx nur, wenn die Direktive "resolver" in der Konfigurationsdatei verwendet wird. Darüber hinaus ist der Angriff nur möglich,…
 xyjl-ly/cve-2021-22555-exploit
CVE-2021-22555-Exploit
 tin-z/cve-2025-27363
Integer-Überlauf in der FreeType-Software, der auch Chrome betrifft
 var77/cve-2026-2005
PoC für CVE-2026-2005
 synacktiv/cve-2020-27950
CVE-2020-27950 Exploit
 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Statische Malware-Analyse von Follina (CVE-2022-30190) von Blue Team Labs Online
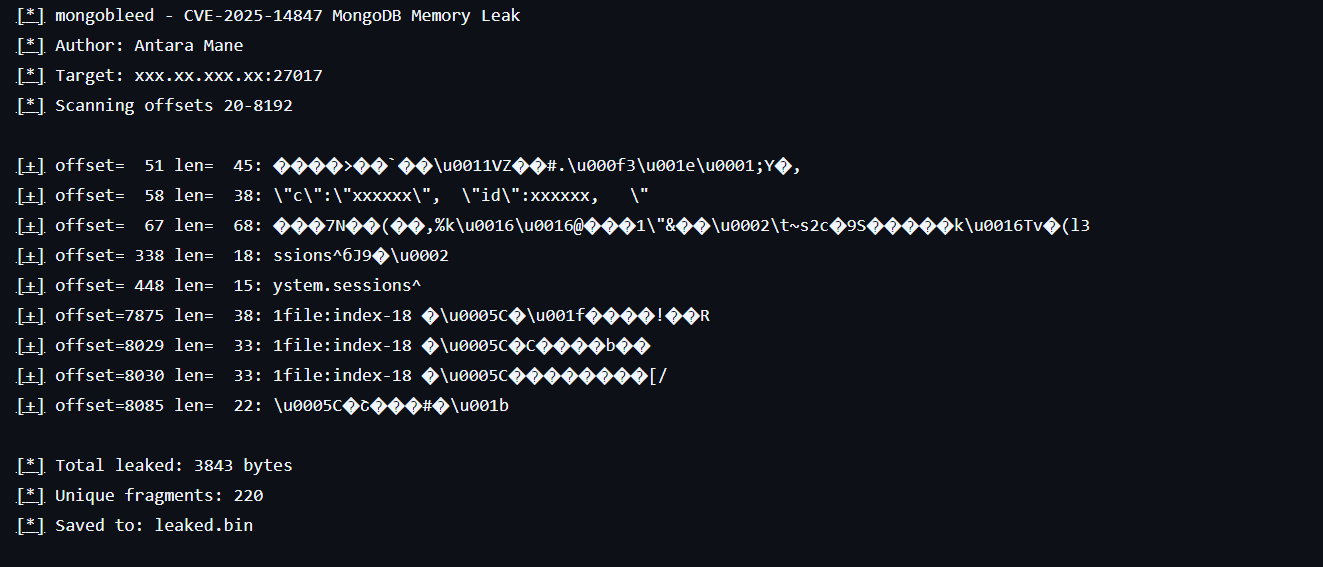 infosecantara/cve-2025-14847-mongodb
# Bildungswerkzeug für Forschung Demonstriert die CVE-2025-14847-Speicherfreigabe in der BSON-Dekomprimierung von MongoDB. Simuliert…
 mingchen-script/cve-2020-1472-visualizer
PowerShell-Skript zum Scannen von Windows-Ereignisprotokollen auf Indikatoren für CVE-2020-1472 (Ereignisse 5827-5831), Export in CSV und Erstellung…
 jhatchi/nexacorp-dfir-inc-2026-001
DFIR-Untersuchung + 7 Suricata-Regeln zur simulierten NexaCorp-Intrusion (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). 4-tägiges Solo-Engagement…
 rnb-team/loghound
Post-Exploitation EVTX-Analyzer für BloodHound-Mapping

 functori/argos/argos
Analyse und Darstellung von Graphen verdächtiger Operationen (Analyse et Représentation des Graphes des Opérations Suspectes)
 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit für Linux 7.0 - Der erste funktionierende PoC für Use-After-Free im Linux-Kernel 7 - von Antonius (sw0rdm4n,…
 eyesecurity/wp2shell-compromise-scanner-plugin
Schreibgeschütztes WordPress-Plugin, das nach Artefakten der wp2shell-Exploit-Kette sucht (CVE-2026-63030 / CVE-2026-60137)
 kalendsi/cve-2020-1020
Windows-Schriftarttreiber Typ 1 VToHOrigin Stack-Korruption
 maldiohead/cve-2019-8540
Kernel-Stack-Informationsleck in der Funktion exportObjectToClient
 maldiohead/cve-2019-6207
xnu Kernel Heap Info-Leak
 dimitrifourny/cve-2019-6207
MacOS-Kernel-Speicherleck (4 Bytes)
 onsec-fr/cve-2019-19781-forensic
Automatisierte forensische Skriptsuche für cve-2019-19781








