
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen
 hyhy100/chrome-skia-cve-2024-8193
PoC für eine Chrome-Sicherheitslücke (Integer Overflow -> OOB Write), die ich bei Google in Skia gemeldet habe.
 ga0/netgraph
Ein plattformübergreifender HTTP-Sniffer mit einer Web-UI
 codewhitesec/unmarshalpwn
POC für CVE-2018-0824
 maldiohead/cve-2019-8540
Kernel-Stack-Informationsleck in der Funktion exportObjectToClient
 synacktiv/cve-2020-27950
CVE-2020-27950 Exploit
 android-rooting-tools/libmsm_vfe_read_exploit
CVE-2014-4321-Exploit
 matthw/malware_analysis
Python-Toolkit für die Malware-Analyse, das verdächtige Dateien untersucht und Indikatoren für eine Kompromittierung (IoCs) für…
 d4rkks/cve-2025-7771-vulnerability-exploration
Erhöhung der Systemberechtigungen von einem unsignierten Treiber aus unter Ausnutzung der Throttlestop-Sicherheitslücke.
 whu-enjoy/cve-2016-5195
Hier sind Teile des Exploit-Codes für die Dirty-COW-Sicherheitslücke gespeichert.
 snapattack/damn-vulnerable-log4j-app
Verwundbare Webanwendung zum Testen von CVE-2021-44228 / log4shell und forensischen Artefakten eines Beispielangriffs
 hoangprod/cve-2021-31956-poc
Proof-of-Concept-Exploit für CVE-2021-31956, eine Windows-Kernel-NTFS-Schwachstelle zur Privilegienausweitung. Demonstriert Exploitation-Techniken,…
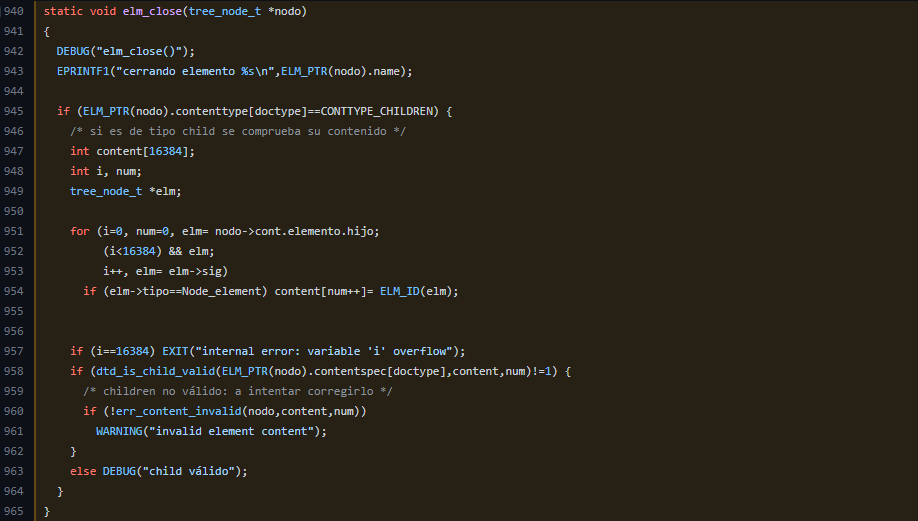 desmondsanctity/cve-2022-44311
Lesen außerhalb der Grenzen in html2xhtml : CVE-2022-44311
 fy-poc/full-poc-cve-2025_21298
Vollständige Analyse von CVE-2025-21298, einer Double-Free-Sicherheitslücke in der ole32-Bibliothek in Windows.
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
Ausnutzungs- und Defense-in-Depth-Minderungsstrategien für die KeePass-Speicherleck-Sicherheitslücke (CVE-2023-32784).
 0xblackash/cve-2026-110912
Python/scapy-Proof-of-Concept für CVE-2026-110912 (ARPBleed), einen ARP-ar_hln/ar_pln-Out-of-Bounds-Read in DragonFly BSD, der Kernel-Heap- und…
 memn0ps/illusion-rs
Rusty Hypervisor – Windows-UEFI-Blue-Pill-Typ-1-Hypervisor in Rust (Codename: Illusion)
 jprx/cve-2024-54507
Proof-of-Concept-Exploit für CVE-2024-54507, eine Integer-Typverwechslungsschwachstelle im XNU-Kernel, mit technischem Bericht und…
 adamkadaban/cve-2024-30085
Proof-of-Concept-Exploit für CVE-2024-30085, einen heap-basierten Pufferüberlauf im Windows-CLDLFT-Treiber, der zu lokaler Rechteausweitung unter…








