

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Digitale Forensik

Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.

Kitploit empfohlen

Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 6 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 6 Tagen
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 1 Monat
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 3 Tagen
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 1 Monat
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 11h 56m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5kvor 8 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1kvor 2 Tagen
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 12 Tagen
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 7 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1452 Ergebnisse
CVE-2021-36934-DLL-Hijacking-DFIR-Investigation preview

CVE-2021-36934-DLL-Hijacking-DFIR-Investigation

GitHubduyduongduyduong/cve-2021-36934-dll-hijacking-dfir-investigation

DFIR-Untersuchungsressourcen für CVE-2021-36934, die DLL-Hijacking, Erkennung von Privilege-Escalation und forensische Analyse betroffener…

privilege-escalationvulnerability-analysisexploitation+2
vor 3 Monaten
LsassReflectDumping preview

LsassReflectDumping

GitHuboffensive-panda/lsassreflectdumping

Dieses Tool nutzt die Process-Forking-Technik mithilfe der RtlCreateProcessReflection-API, um den lsass.exe-Prozess zu klonen. Sobald der Klon…
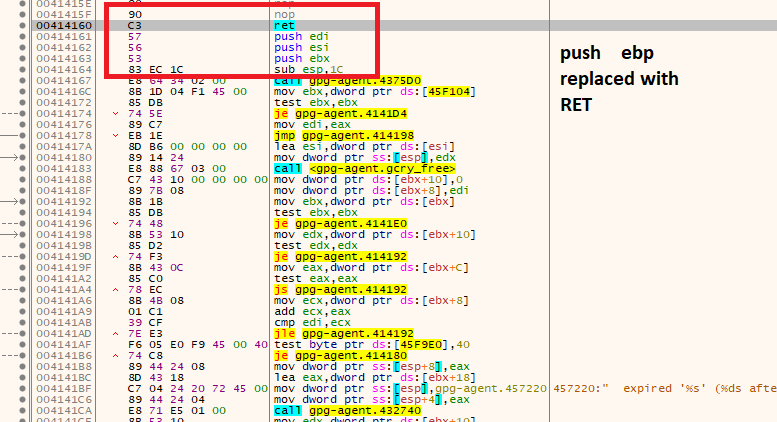
memory-forensicspassword-attackspost-exploitation+1
220vor 2 Jahren
gpg_reaper preview

gpg_reaper

GitHubkacperszurek/gpg_reaper

GPG Reaper - GPG-private Schlüssel aus dem gpg-agent-Cache/Speicher erhalten/stehlen/wiederherstellen

memory-forensicsexploitationpost-exploitation+1
96vor 8 Jahren
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

Ein MCP-Server (Model Context Protocol), der alle pybag-Windows-Debugger-Funktionen in native MCP-Tools verwandelt. Er ermöglicht MCP-kompatiblen…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
86vor 6 Monaten
fingerprint preview

fingerprint

GitHubbitranox/fingerprint

Überwachung von Registrierungs- und Dateiänderungen in Windows

forensicsdigital-forensicsincident-response
70vor 7 Monaten
Ticketbleed preview

Ticketbleed

GitHubegebalci/ticketbleed

Dies ist ein Tool zum Ausnutzen der Ticketbleed-Sicherheitslücke (CVE-2016-9244).

memory-forensicsvulnerability-analysisexploitation+2
30vor 9 Jahren
cve-2018-8174_analysis preview

cve-2018-8174_analysis

GitHubpiotrflorczyk/cve-2018-8174_analysis

Analyse des VBS-Exploits CVE-2018-8174
memory-forensicsvulnerability-analysisexploitation+3
30vor 8 Jahren
CVE-2026-46331 preview

CVE-2026-46331

GitHub0xblackash/cve-2026-46331

CVE-2026-46331

privilege-escalationmemory-forensicsvulnerability-analysis+3
29vor 4 Monaten
CVE-2023-30367-mRemoteNG-password-dumper preview

CVE-2023-30367-mRemoteNG-password-dumper

GitHubs1lkys/cve-2023-30367-mremoteng-password-dumper

Original-PoC für CVE-2023-30367

password-crackingmemory-forensicsvulnerability-analysis+2
16vor 2 Jahren
xz-backdoor-github preview

xz-backdoor-github

GitHubemirkmo/xz-backdoor-github

Geschichte der Commits im Zusammenhang mit der xz-Hintertür, entdeckt am 29. März 2024: CVE-2024-3094.

malware-analysisdigital-forensicsthreat-intelligence+3
11vor 2 Jahren
BiBi-Windows-Wiper-Analysis preview

BiBi-Windows-Wiper-Analysis

GitHubknight0x07/bibi-windows-wiper-analysis

Technische Analyse des Bibi-Windows-Wipers, der israelische Organisationen ins Visier nimmt
reverse-engineeringmalware-analysisdigital-forensics+3
8vor 3 Jahren
cve-2011-3026-firefox preview

cve-2011-3026-firefox

GitHubargp/cve-2011-3026-firefox

Beispiel für die Ausnutzung von CVE-2011-3026 auf Firefox (Linux/x86)

memory-forensicsvulnerability-analysisexploitation+3
6vor 14 Jahren
CVE-2014-4481 preview

CVE-2014-4481

GitHubfeliam/cve-2014-4481

Das Apple CoreGraphics-Framework validiert die Eingabe beim Parsen von CCITT-Gruppe-3-kodierten Daten nicht, was zu einem Heap-Überlauf führt. Eine…
ios-securitymemory-forensicsvulnerability-analysis+3
5vor 11 Jahren
CVE-2021-33624 preview

CVE-2021-33624

GitHubbenschlueter/cve-2021-33624

Proof-of-Concept für CVE-2021-33624
memory-forensicsvulnerability-analysisexploitation+1
3vor 5 Jahren
CVE-2021-44852 preview

CVE-2021-44852

GitHubcrackercat/cve-2021-44852

In BS_RCIO64.sys von Biostar RACING GT Evo 2.1.1905.1700 wurde eine Schwachstelle entdeckt. Ein Prozess mit niedriger Integrität kann das…

privilege-escalationmemory-forensicsvulnerability-analysis+3
2vor 3 Jahren
CVE-2025-65320 preview

CVE-2025-65320

GitHubyonathanpy/cve-2025-65320

CVE-2025-65320 Proof-of-Concept, der die Extraktion von Klartext-Lizenzschlüsseln aus dem Prozessspeicher durch Anhängen eines Debuggers demonstriert…

memory-forensicsvulnerability-analysisexploitation+3
2vor 8 Monaten
watcher preview

watcher

GitHubthemoonsir/watcher

Reverse Shell erkennen und töten, bevor die Shell versucht wird.
defensive-toolsmemory-forensicsreverse-engineering+5
2vor 9 Monaten
CVE-2017-8641_chakra_Js_GlobalObject preview

CVE-2017-8641_chakra_Js_GlobalObject

GitHubhomjxi0e/cve-2017-8641_chakra_js_globalobject

Es gibt einen klassischen Heap-Overflow, wenn ein ausreichend großer String in Chakra mit eval ausgewertet wird! Dieses Problem kann zuverlässig in…


memory-forensicsvulnerability-analysisexploitation+3
1vor 9 Jahren
Zurück1…707172…81Weiter







