
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 fxrstor/throttlestoppoc
CVE-2025-7771: Beliebiger physischer Speicher und I/O-Port Lese-/Schreibzugriff über ThrottleStop-Treiber
 alonhr/notsecdrv
Ein PoC für CVE-2018-7249
 onewinner/cve-2025-14847
MongoDB-Speicherleck-Schwachstelle (CVE-2025-14847) Erkennungstool
 uky007/petriage
PETriage: Ein symbolvereinheitlichter PE-Datei-Leser für die Triage, entwickelt für den plattform- und schnittstellenübergreifenden Einsatz.
 dump-guy/powershell-tools
Sammlung einiger einfach zu bedienender Tools - in powershell.
 fi01/libget_user_exploit
Kernel-Speicherlese-Exploit, der CVE-2013-6282 für die lokale Rechteausweitung auf betroffenen Linux-Systemen ausnutzt.

 bontchev/whodunit
Erkennen der wahrscheinlichsten APT-Gruppen, die für einen Vorfall verantwortlich sind
 rebelle3/cve-2017-7117
Bildungsexploit für CVE-2017-7117, eine Typverwechslungs- und Use-after-Free-Schwachstelle in JavaScriptCore von iOS 10.3.4, die Techniken zum Memory…
 adminpentester/cve-2024-38063-
Remote-Ausnutzung des Kernels über IPv6
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318: unauthentifizierter Content-Encoding: deflate-Absturz. Ursachenanalyse (ungültiger Free eines internen Zeigers ->…
 waheeb71/cve-2025-14847
CVE-2025-14847 MongoDB Speicherleck-Exploit
 barhen12/cve-2025-0288
Beliebiger Kernel-Speicher-Schreibzugriff (ungeprüftes memmove)
 b401/clickstudio-compromised-certificate
Repository mit dem kompromittierten Zertifikat, das bei den jüngsten CVE-2022-30190 (Follina)-Angriffen verwendet wurde.
 business1sg00d/cve-2023-25136
Untersuchung des Speichers, wenn sshd 9.1p1 aufgrund eines double free Bugs abstürzt.
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe-Analyse für Hacking-Team
 jevil36239/cve-2025-38001
Repository ini berisi Proof of Concept (PoC) untuk celah keamanan CVE-2025-38001 yang menyerang modul HFSC pada Kernel Linux. Dibuat khusus untuk…
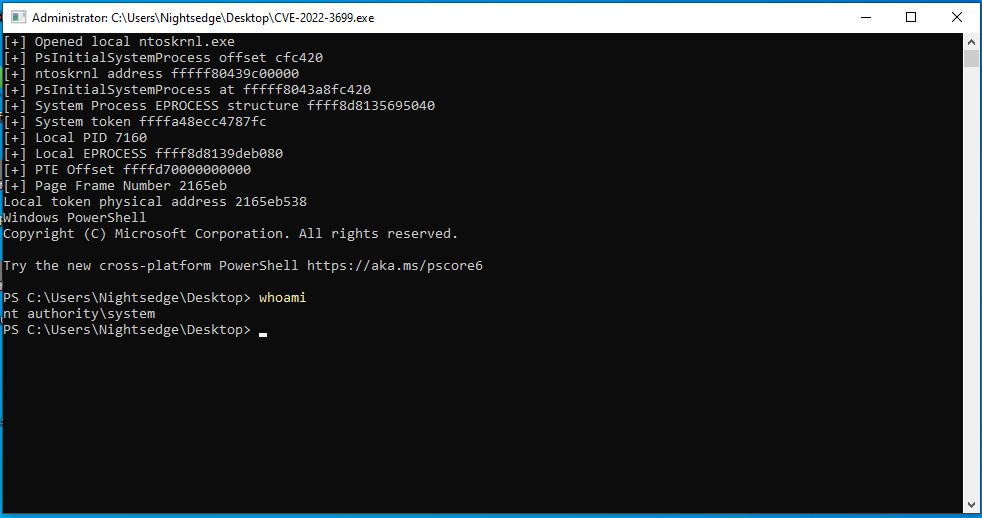 eap2468/cve-2022-3699
Proof-of-Concept-Exploit für CVE-2022-3699
 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
Dokumentierter Incident-Response-Fall zur Ausnutzung von CVE-2024-49138, mit Log-Analyse, Hash-Validierung, C2-Erkennung und Eindämmungsverfahren für…








