
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 appliedsec/forensicscanner
Forensischer Scanner
 nccgroup/yaml2yara
Generiere YARA-Regeln in großen Mengen aus YAML-Eingaben
 sumidcyber/zeroscout
🦅 ZeroScout: Der autonome Bedrohungsjäger für lokale Umgebungen und die Cloud. Visualisieren Sie Angriffe in einem Live-War-Room, identifizieren Sie…
 bazad/gsscred-move-uaf
CVE-2018-4343: Proof-of-Concept für einen Use-After-Free im GSSCred-Daemon auf macOS und iOS.
 atorninja/cve-2019-2215
PoC und Analyse von CVE-2019-2215, einer Use-after-Free-Schwachstelle im Android Binder, mit Kernel-Instrumentierung und Exploit-Tuning für…
 demining/ramnesia-attack
Wissenschaftliche Untersuchung von Hardware-Sicherheitslücken (CVE-2025-6202, CVE-2023-39910), die eine ECDSA-Schlüsselwiederherstellung aus der…
 eyesecurity/wp2shell-compromise-scanner-plugin
Schreibgeschütztes WordPress-Plugin, das nach Artefakten der wp2shell-Exploit-Kette sucht (CVE-2026-63030 / CVE-2026-60137)

 abdom.seada/security-checks
Linux-Sicherheitsprüfungen
 bitbutter/godot-security-pocs
PoC-Reproduktionen für Sicherheitslücken in der Godot Engine, veröffentlicht zum Zeitpunkt der Offenlegung
 microsoft/routeros-scanner
Tool zum Scannen nach RouterOS-(Mikrotik-)Forensik-Artefakten und Schwachstellen.
 withsecurelabs/esfang
ESF modulares Aufnahme-Tool für Entwicklung und Forschung.
 simsong/tcpflow
TCP/IP-Paket-Demultiplexer. Herunterladen von:
 emalderson/thephish
ThePhish: ein automatisiertes Tool zur Phishing-E-Mail-Analyse
 0x36/pixel_gpu_exploit
Android 14 Kernel-Exploit für Pixel7/8 Pro
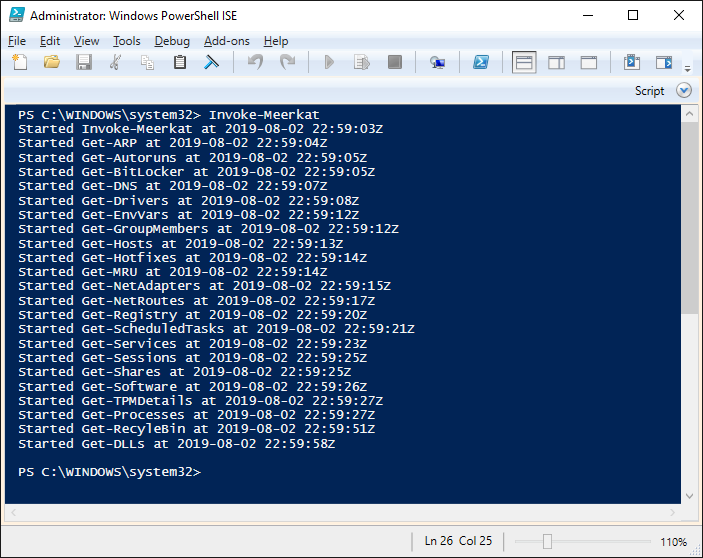 tonyphipps/meerkat
Eine Sammlung von PowerShell-Modulen, die für die Erfassung von Artefakten und die Aufklärung von Windows-basierten Endpunkten entwickelt wurde.
 intezer/linux-explorer
Benutzerfreundliche Live-Forensik-Toolbox für Linux-Endpunkte
 mandiant/macos-unifiedlogs
Ein plattformübergreifender Parser für Apple UnifiedLogs!
 bsi-bund/rdpcachestitcher
RdpCacheStitcher ist ein Werkzeug, das forensische Analysten bei der Rekonstruktion nützlicher Bilder aus RDP-Cache-Bitmaps unterstützt.








