
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 delsploit/cve-2022-2078
Proof-of-concept-Exploit für CVE-2022-2078, der einen Kernel-Speicherleck durch Puffermanipulation demonstriert, mit Offenlegung der durchgesickerten…
 cookiengineer/actual-php2shell
:robot: (Vibecoded-Prototyp) NEIN, es gibt einen einfachen Weg, diese Schwachstelle auszunutzen!
 bitcoin/bitcoin
Vollknoten-Bitcoin-Client, der Transaktionen und Blöcke im Peer-to-Peer-Netzwerk validiert, mit integrierter Wallet, kryptografischer Sicherheit und…
 aloshdenny/reverse-synthid
Reverse Engineering von Geminis SynthID-Erkennung
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) und Bibliothek für Python mit der Möglichkeit, Verbindungen live oder im Nachhinein zu überwachen
 mohuihui/antispy
AntiSpy ist ein kostenloses, aber leistungsstarkes Anti-Virus- und Rootkit-Toolkit. Es bietet Ihnen die Fähigkeit mit den höchsten Privilegien,…
 cado-security/dfir_resources_revil_kaseya
Ressourcen für DFIR-Fachleute, die auf den REvil-Ransomware-Kaseya-Supply-Chain-Angriff reagieren
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Dieses Framework kombiniert eine Reihe vorhandener Open-Source-Tools zu einem integrierten Paket, das den forensischen Untersuchungsprozess…
 datntsec/cve-2020-1206
Technische Analyse von CVE-2020-1206 (SMBleed), einer Kernel-Informationsoffenlegungsschwachstelle in Windows SMBv3, einschließlich eines nicht…
 s12cybersecurity/whatpatchguardprotects
Referenz aller Kernel-Strukturen, Routinen und MSRs, die von PatchGuard (KPP) unter Windows überwacht werden.
 didierstevens/didierstevenssuite
Sammlung von Python-Skripten für Malware-Analyse, Dateiformat-Parsing, Hashing und forensische Triage, einschließlich Dienstprogrammen für PDF-, OLE-…
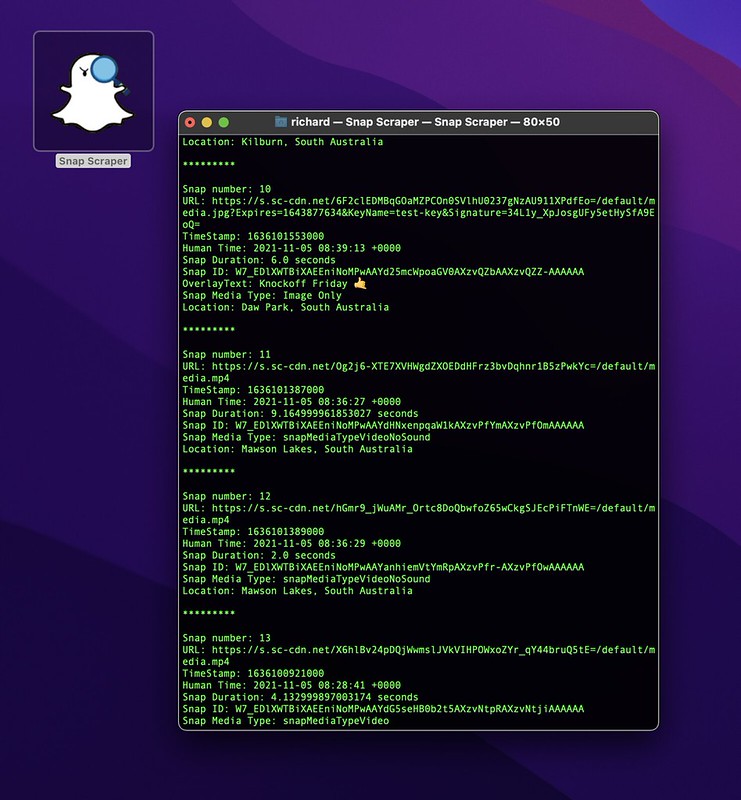 rhematt/snap-scraper
Extrahiert und lädt Snap Map-Medien anhand von Koordinaten für OSINT, forensische Analysen und Forschung. Unterstützt Metadatenprotokollierung und…
 bughuntar/cve-2025-5777
CVE-2025-5777 Citrix NetScaler Speicherleck-Exploit (CitrixBleed 2)
 jlospinoso/gargoyle
Historisches Forschungsartefakt zum zeitgebundenen Speicherzustand von Windows zur Untersuchung zeitgebundener Speicherbeobachtungen,…
 0x4d31/honeypot-data
Öffentliche Honeypot-Datensätze und Beobachtungsberichte mit HTTP/TLS-Fingerprint-Daten (JA3/JA4), pseudonymisierten Quell-IPs und Analysen von…
 joe-desimone/mongobleed
Proof-of-concept Exploit für CVE-2025-14847, eine MongoDB zlib-Dekompressions-Schwachstelle, die nicht initialisierten Serverspeicher durch…
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 d0rb/cve-2023-49606
Kritische Use-After-Free-Sicherheitslücke in Tinyproxy entdeckt








