#1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
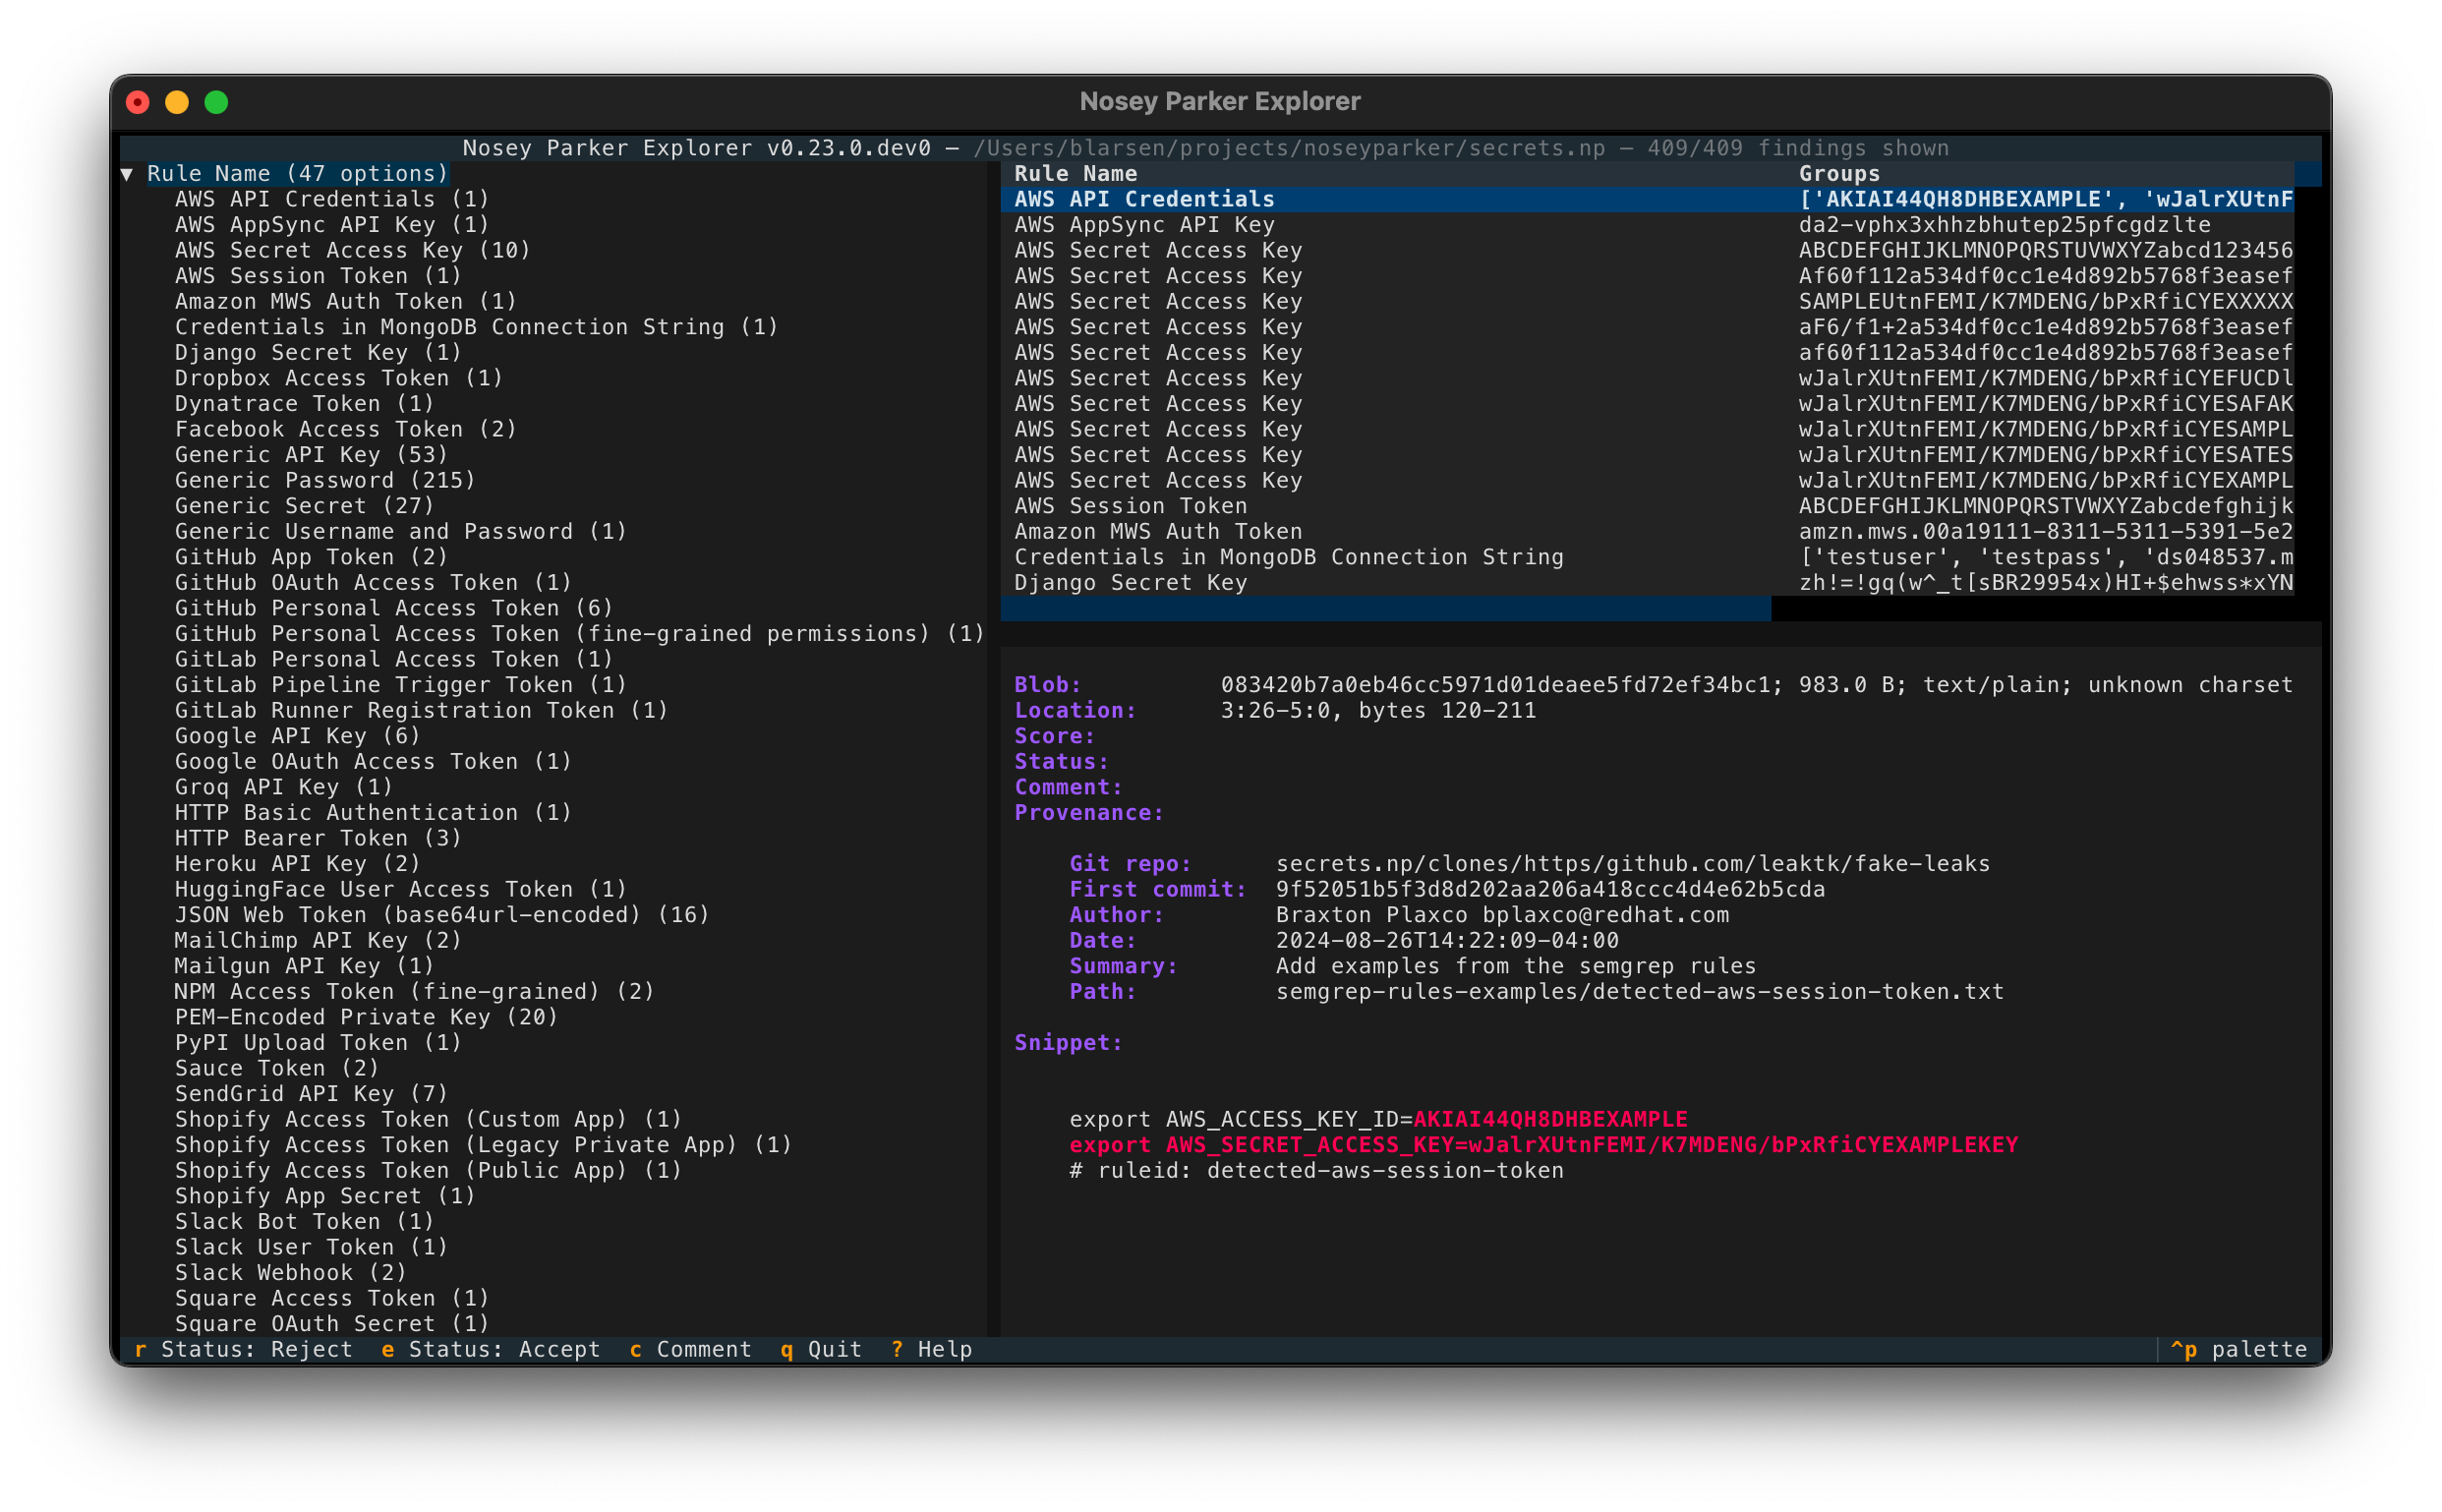
 praetorian-inc/noseyparker
Nosey Parker ist ein Kommandozeilen-Tool, das Geheimnisse und vertrauliche Informationen in Textdaten und Git-Verläufen findet.
 praetorian-inc/gokart
Ein statisches Analysetool zur Sicherung von Go-Code
 shopify/kubeaudit
kubeaudit hilft dir, deine Kubernetes-Cluster anhand gängiger Sicherheitskontrollen zu prüfen.
 anchore/anchore-engine
Ein Dienst, der Docker-Images analysiert und nach Schwachstellen sucht.
 openclarity/openclarity
OpenClarity ist eine Open-Source-Plattform, die entwickelt wurde, um die Sicherheit und Beobachtbarkeit cloud-nativer Anwendungen und Infrastruktur…
 hasecuritysolutions/vulnwhisperer
Erstellen Sie umsetzbare Daten aus Ihren Schwachstellenscans
 octarinesec/kube-scan
kube-scan: Octarine k8s Cluster-Risikobewertungs-Tool
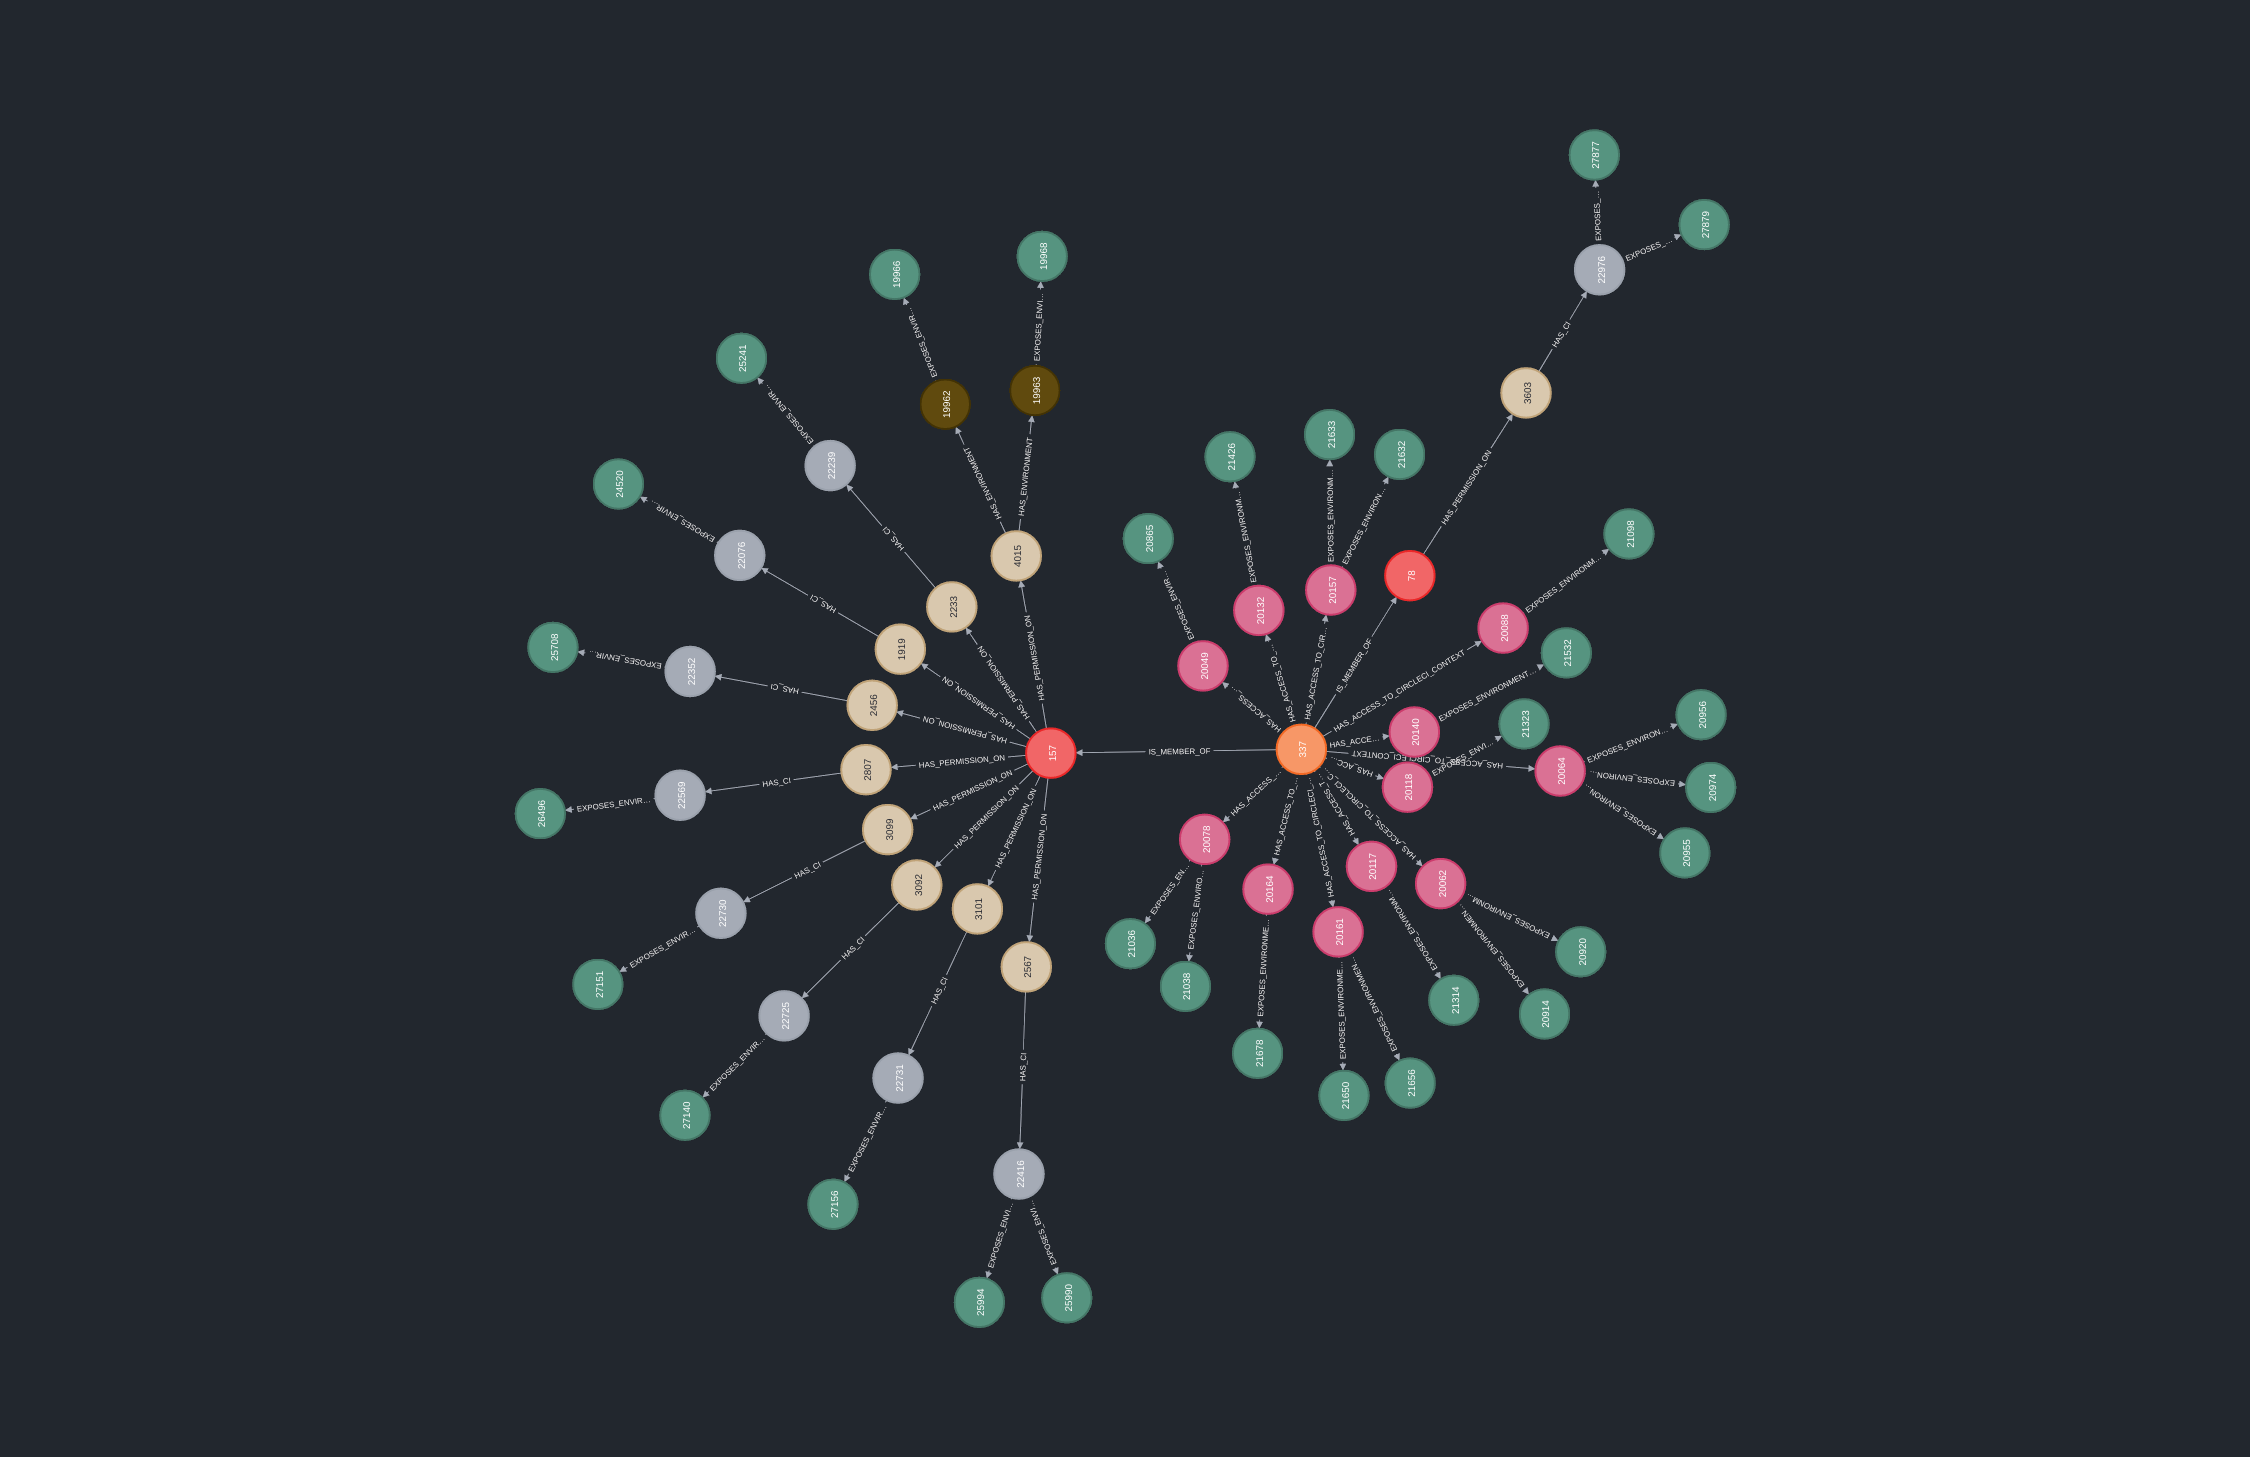 ovotech/gitoops
alle Wege führen zu Clouds
 salesforce/vulnreport
Open-Source-Plattform für Pentesting-Management und Automatisierung von Salesforce Product Security
 joshlarsen/aws-recon
Mehrthread-fähiges AWS-Inventarsammelwerkzeug mit Fokus auf sicherheitsrelevante Ressourcen und Metadaten.
 skyscanner/whispers
Hartcodierte Geheimnisse in statischem strukturiertem Text identifizieren
 fluidattacks/makes
Ein auf Nix basierendes Framework für die Software-Lieferkette.
 novoda/gradle-static-analysis-plugin
Einfache Einrichtung von statischen Analysetools für Android- und Java-Projekte.
 domain-protect/domain-protect
OWASP Domain Protect – verhindert Subdomain-Übernahme
 warhorse/warhorse
Infrastrukturautomatisierung
 hawkeyesec/scanner-cli
Ein Projekt-Sicherheits-/Schwachstellen-/Risikoscanning-Tool