
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 mikesplain/cve-2015-0235-cookbook
Ein Chef-Cookbook zum Testen der GHOST-Schwachstelle.
 robertdebock/ansible-playbook-cve-2024-3094
Ein kleines Repository mit einem einzigen Playbook.
 hamm0nz/react2shell-audit
Ein leichtes, rekursives Bash-Skript zur Erkennung von Next.js und React Server DOM Versionen, die anfällig für CVE-2025-55182 (React2Shell) in…
 apsl/salt-shellshock
Salt-Rezept für shellshock (CVE-2014-6271)
 xiaoqimikko/pac4j-check
Offline-Scanner für CVE-2026-29000 (CVSS 10.0) in org.pac4j:pac4j-jwt. Untersucht Jars/Fat-Jars direkt, funktioniert also dort, wo mvn…
 george0papasotiriou/cve-2026-11120-command-injection-via-git-url-in-ci-cd-pipeline
Demonstriert Befehlsinjektion über nicht bereinigte Git-URLs in CI/CD-Pipelines, einschließlich eines angreifbaren Build-Skripts und…
 americanhanko/windows-security-cve-2017-8543
InSpec-Profil zur Überprüfung, ob ein Knoten für CVE-2017-8543 gepatcht und konform ist.
 salman-sec/patch-management-
Szenariobasierte Schulungsübung für IT-Administratoren: Identifizieren, genehmigen und bereitstellen von kritischen Patches für Finanzsysteme…
 praetorian-inc/capability-sdk
Gemeinsames Go-SDK, das eine standardisierte Fähigkeitsschnittstelle für Sicherheitsscanner definiert, mit Ausgabe von Findings in mehreren Formaten…
 gduma-phdata/patch-cve-2026-14290
Patch: Befehlsinjektion in GlobalProtect (Palo Alto PAN-OS)
 imlzw/kubernetes-1.12.3-all-auto-install
Persönlich zusammengestellte vollautomatische Schnellinstallations- und Bereitstellungsdatei für den Master-Knoten von Centos7.x + Kubernetes-1.12.3…
 niclas-zone/ci/gitleaks
CI-Komponente für das Gitleaks-SAST-Tool, das Git-Repositories auf hartcodierte Geheimnisse, API-Schlüssel und Tokens mit Unterstützung für…
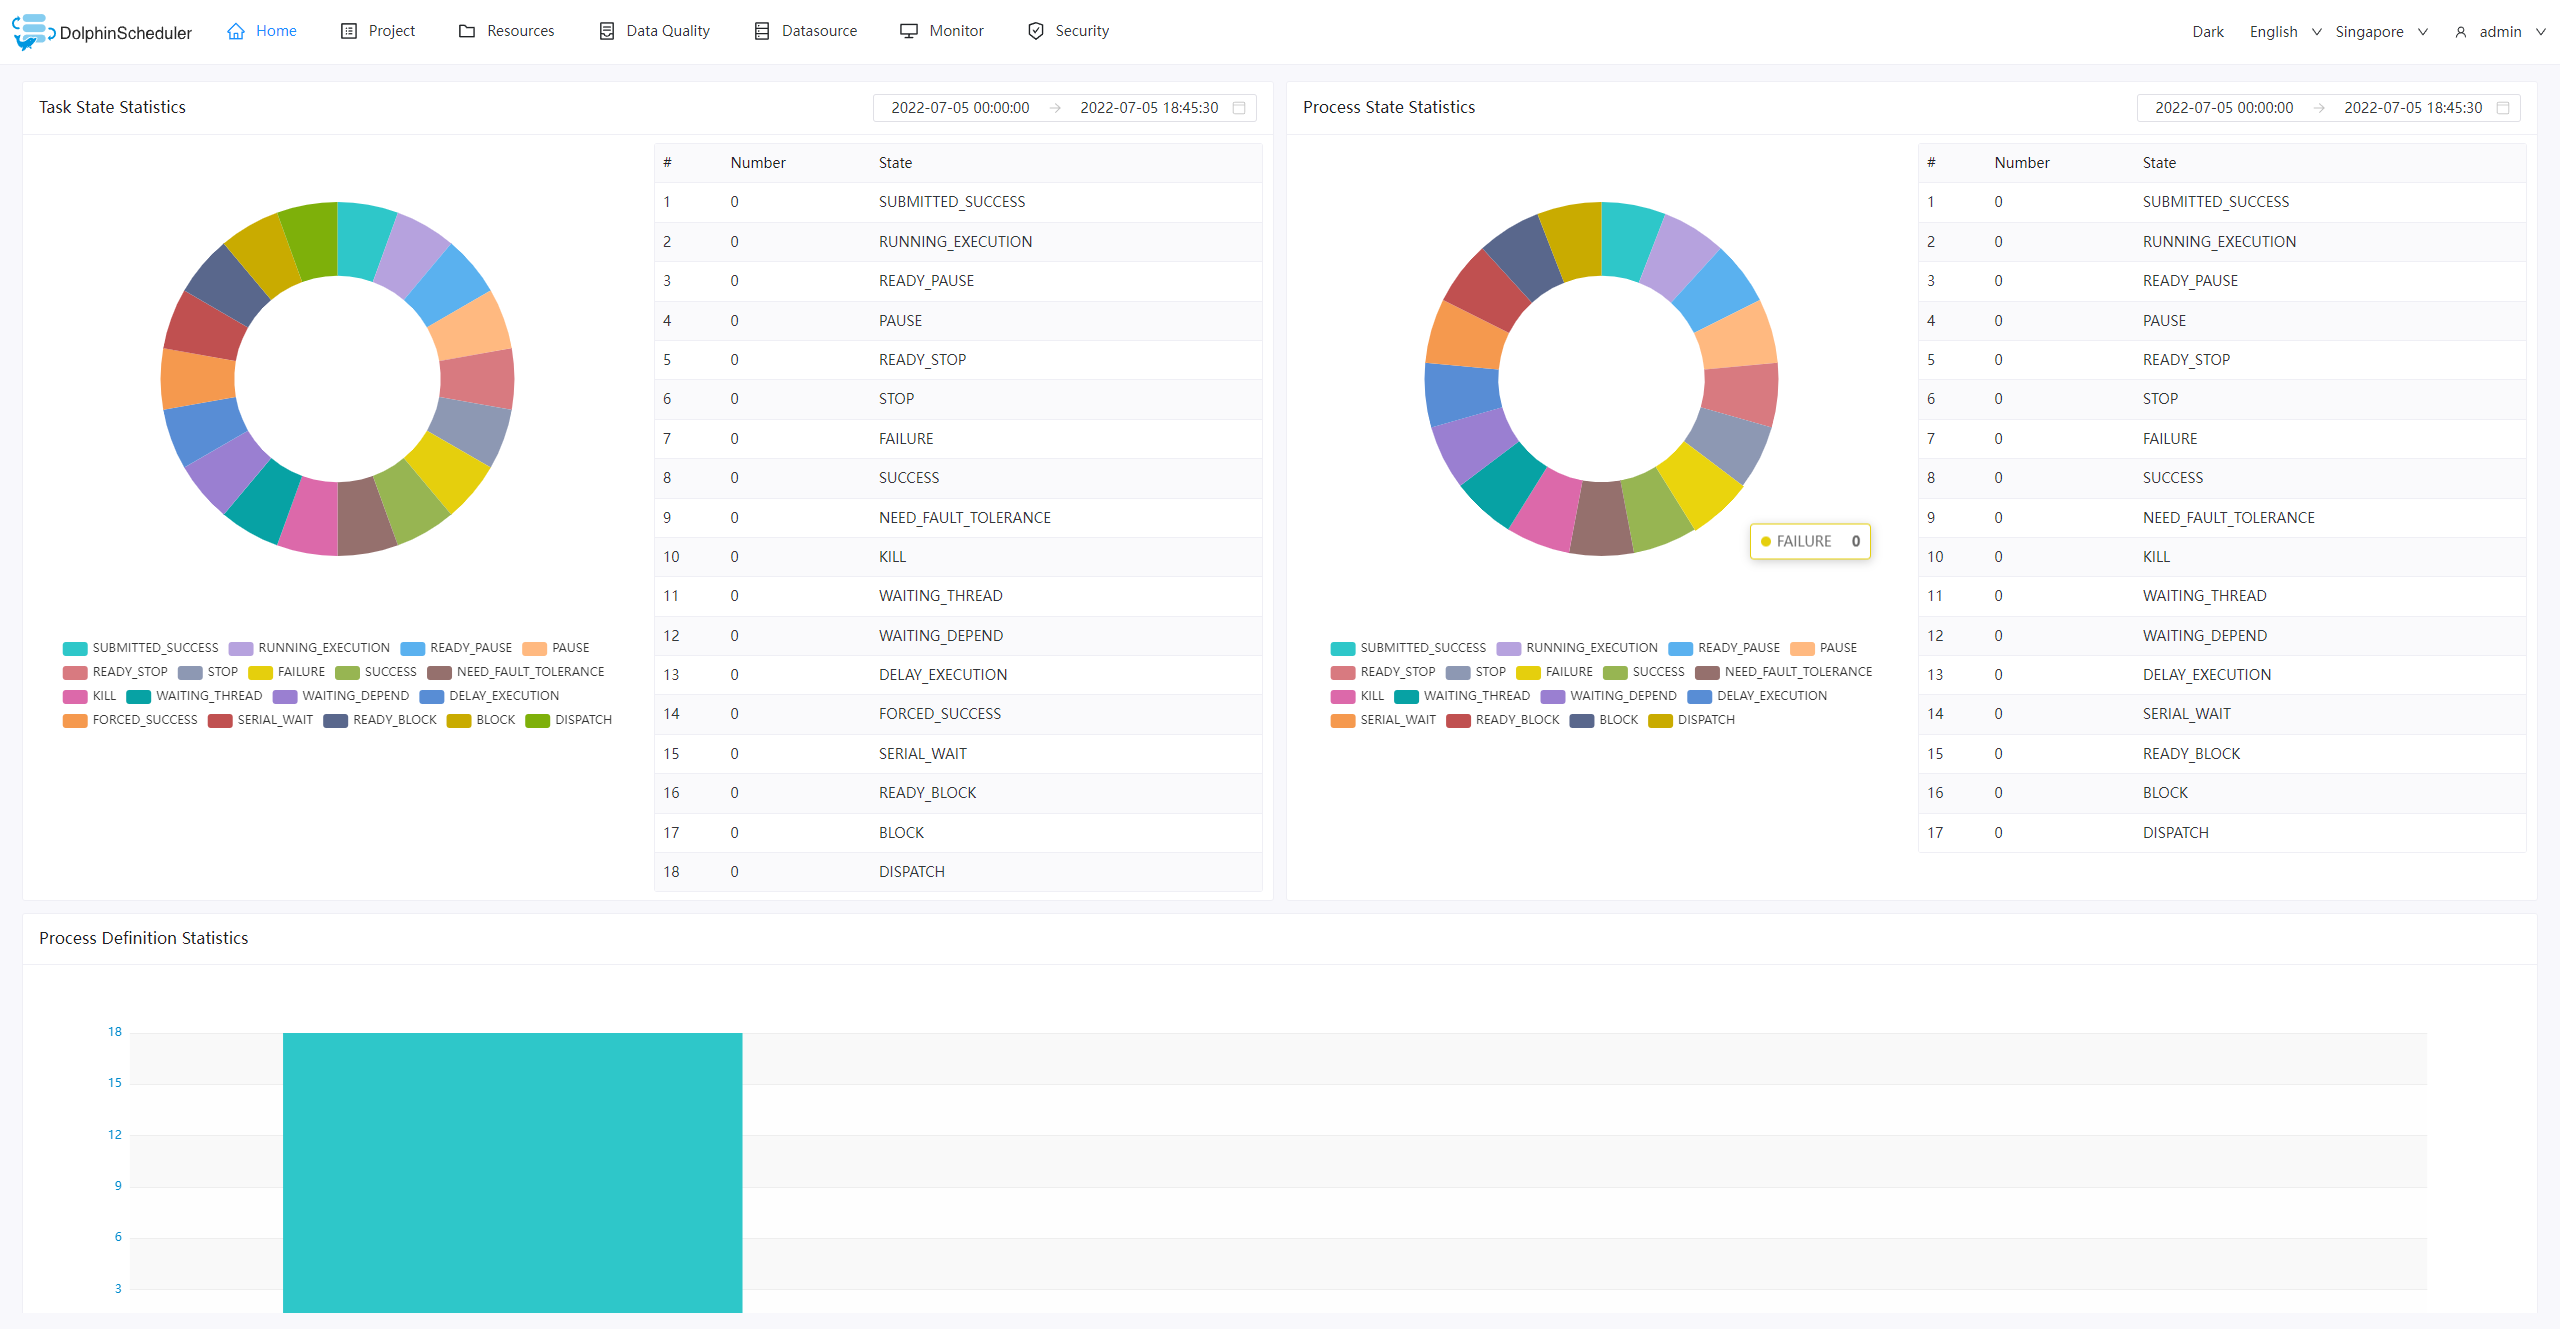 shoucheng3/apache__dolphinscheduler_cve-2023-51770_3_2_1_fixed
Exploit für CVE-2023-51770, der Apache DolphinScheduler-Versionen 3.2.1 und früher betrifft und eine Remote-Codeausführung über manipulierte…
 gina-alaska/bash-cve-2014-7169-cookbook
Chef-Kochbuch zur Erkennung und Behebung der Shellshock (CVE-2014-7169) Bash-Sicherheitslücke auf Servern mittels automatisierter…
 dannyendortest/node-vulnerable
Synthetisches Demo-Ziel für EXPOSURE — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond ist ein Dienstprogramm, das Nuclei nutzt, um internetweite Scans für den Preis einer Tasse Kaffee durchzuführen.
 zihxs/check-react-rce-cve-2025-55182
Sicherheitsscanner zur Erkennung von Schwachstellen CVE-2025-55182 und CVE-2025-66478 in React Server Components (RSC)-Projekten
 zanex360/cdt-samba-deploy
CDT Ansible-Playbook zur Bereitstellung von CVE-2017-7494, auch bekannt als „SambaCry“, auf einem Ubuntu-System








