
 #1
Tools für Blue Team, defensive Sicherheit und Bedrohungsschutz.
Kitploit empfohlen

 stamparm/maltrail
Echtzeit-Erkennungssystem für schädlichen Datenverkehr unter Verwendung öffentlicher Blacklists, statischer Malware-Spuren und heuristischer Analysen…
 fleetdm/fleet
Open-Source-Plattform zur Absicherung und Verwaltung von Endpunkten per MDM, Patch-Management, Software-Bereitstellung und osquery-basierter…
 cisco-talos/clamav
Open-Source-Antiviren-Engine zur Erkennung von Trojanern, Viren und Malware durch signaturbasiertes Scannen; umfasst einen Daemon, eine CLI für…
 github/advisory-database
Sicherheitslücken-Datenbank mit CVEs und aus der Open-Source-Welt stammenden Sicherheitshinweisen von GitHub.
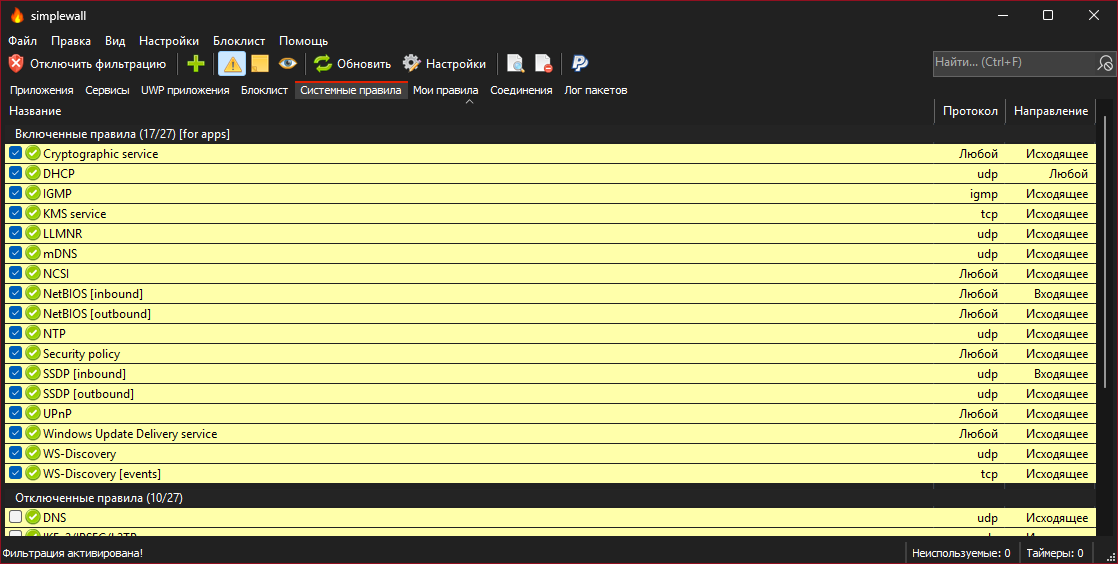 henrypp/simplewall
Einfaches Werkzeug zur Konfiguration der Windows Filtering Platform (WFP), mit dem Sie die Netzwerkaktivität auf Ihrem Computer konfigurieren können.
 zoneminder/zoneminder
ZoneMinder ist eine kostenlose Open-Source-Softwareanwendung für Videoüberwachung (Closed-circuit television), die für Linux entwickelt wurde und…
 netblue30/firejail
Linux namespaces and seccomp-bpf sandbox
 cowrie/cowrie
Cowrie SSH/Telnet Honeypot https://docs.cowrie.org/
 nvidia-nemo/guardrails
Programmable guardrails for LLM chat apps: enforce input/output rails, block jailbreaks and prompt injections, detect hallucination, and mask…
 trusted-ai/adversarial-robustness-toolbox
Python-Bibliothek für die Sicherheit von Adversarial Machine Learning, die es Red- und Blue-Teams ermöglicht, Evasion-, Poisoning-, Extraction- und…
 warp-tech/warpgate
Vollständig transparenter SSH-, HTTPS-, Kubernetes-, Datenbank- und RDP/VNC-Bastion/PAM, der keine zusätzliche clientseitige Software benötigt
 evilsocket/opensnitch
Interaktive GNU/Linux-Anwendungsfirewall, die ausgehende Verbindungen filtert, Werbe- und Malware-Domains blockiert, System-Firewall-Regeln über eine…
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 a-poc/blueteam-tools
Werkzeuge und Techniken für Blue Team / Incident Response
 ossec/ossec-hids
OSSEC ist ein quelloffenes, hostbasiertes Intrusion-Detection-System, das Loganalyse, Dateiintegritätsprüfung, Policy-Überwachung, Rootkit-Erkennung,…
 anthropic-experimental/sandbox-runtime
Ein leichtgewichtiges Sandboxing-Tool zur Durchsetzung von Dateisystem- und Netzwerkbeschränkungen für beliebige Prozesse auf Betriebssystemebene,…
 cilium/tetragon
eBPF-basierte Sicherheitsbeobachtbarkeit und Laufzeitdurchsetzung








